Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BlackMamba — C2/постэксплуатационный фреймворк | Kitploit
Инструменты/GitHubGitHub/loseys/blackmamba
Инструменты шифрования/дешифрованияГенерация полезной нагрузкиМеханизмы персистентностиЭксфильтрация данныхПост-эксплуатацияКомандование и УправлениеRed TeamingИнструмент Удаленного ДоступаArchived
GitHubloseys/blackmamba

BlackMamba

C2/постэксплуатационный фреймворк
1.2k178555 лет назадПроверено Kitploit
Поделиться
Репозиторий


BlackMamba
BlackMamba

Управление и контроль

Что такое BlackMamba?

Black Mamba — это система управления и контроля (C2), работающая с несколькими подключениями одновременно. Она разработана на Python с использованием Qt Framework и обладает множеством функций для этапа пост-эксплуатации.

Некоторые возможности

  • Несколько клиентов.
  • Общение в реальном времени.
  • Зашифрованная связь.
  • Снятие скриншотов.
  • Захват видео в реальном времени.
  • Блокировка мыши клиента.
  • Загрузка и выгрузка файлов.
  • Кейлоггер.
  • Веб-загрузчик.

Призыв к участию⚠️

Эй, прежде чем перейти к галерее, нужно знать, что BlackMamba — это открытый проект. Поэтому, если вы находите этот инструмент полезным и хотите добавить какую-либо функциональность, улучшить производительность кода или улучшить что-то в BlackMamba, лучший способ добавить это — отправить pull request <3
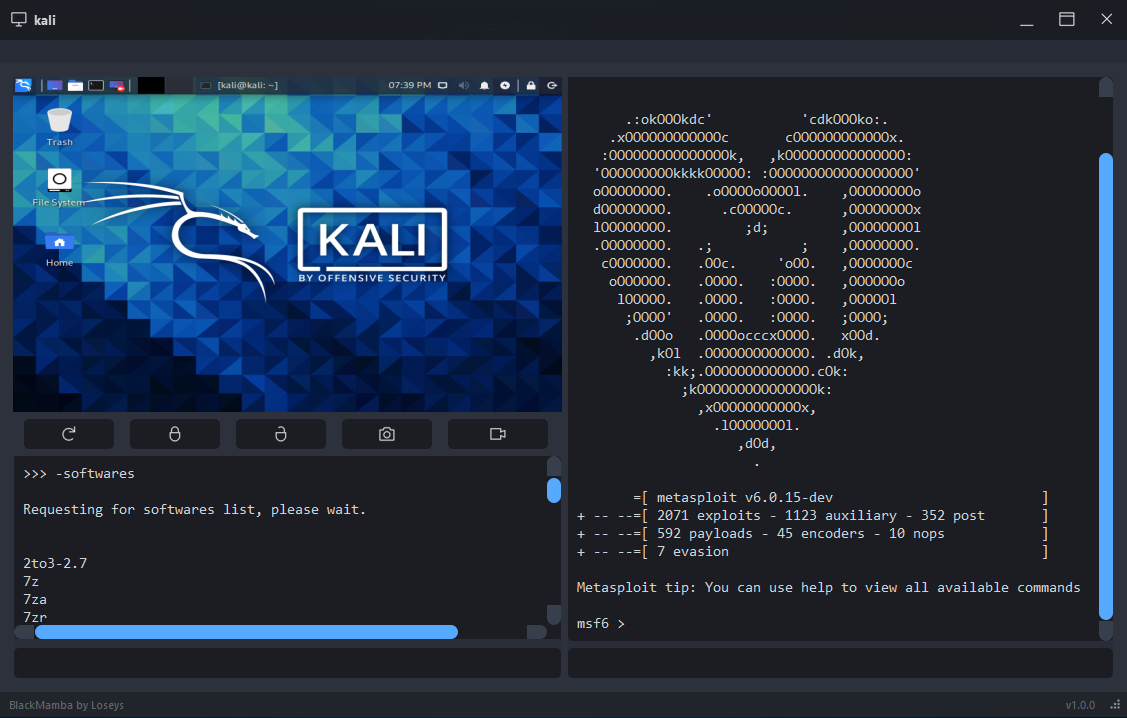
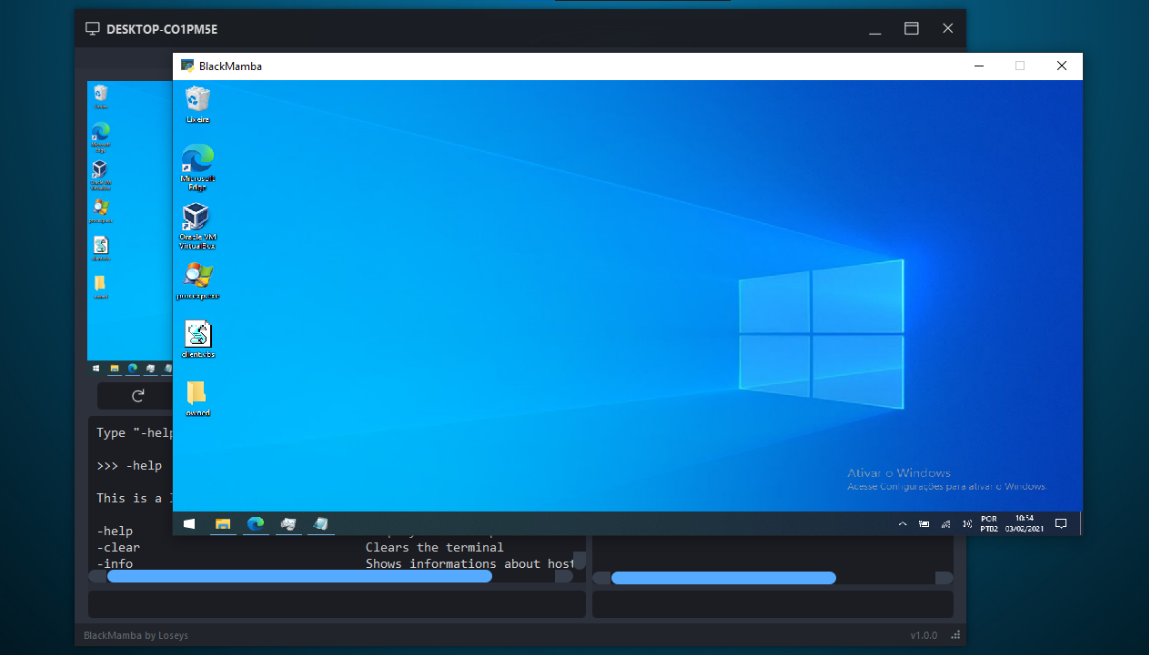
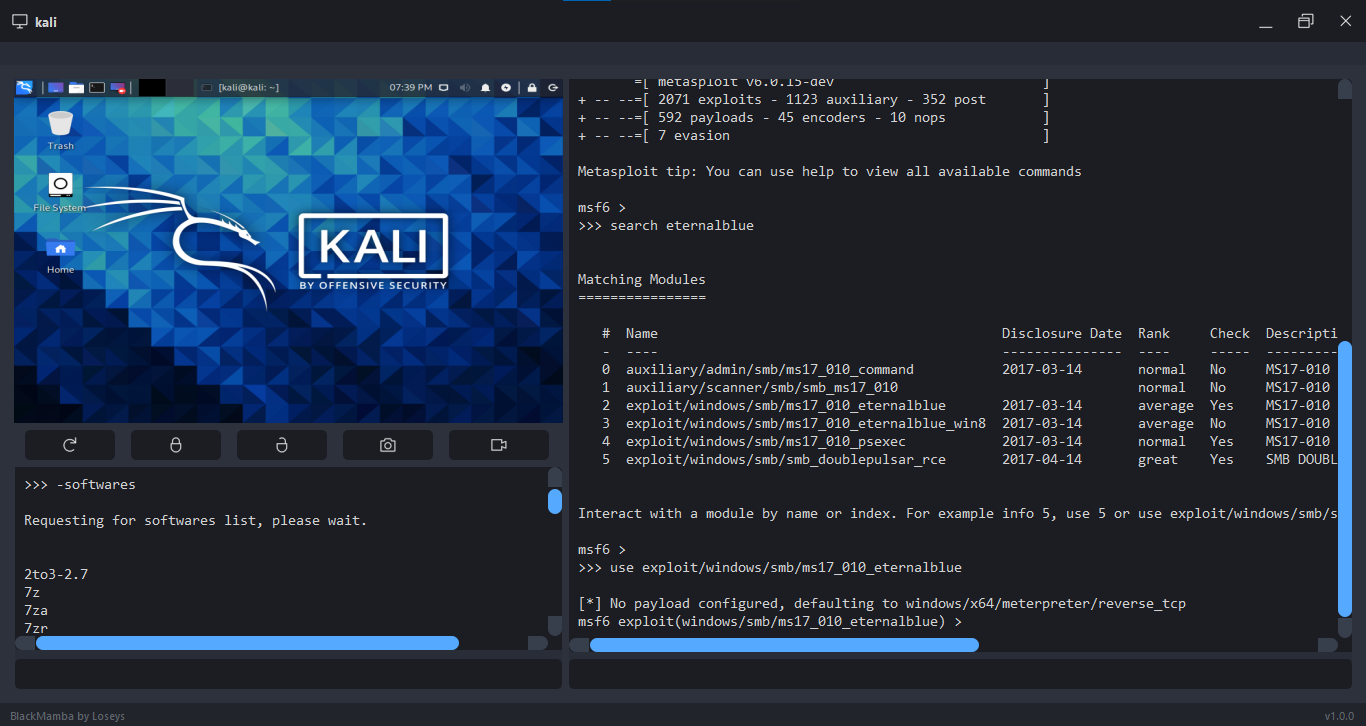
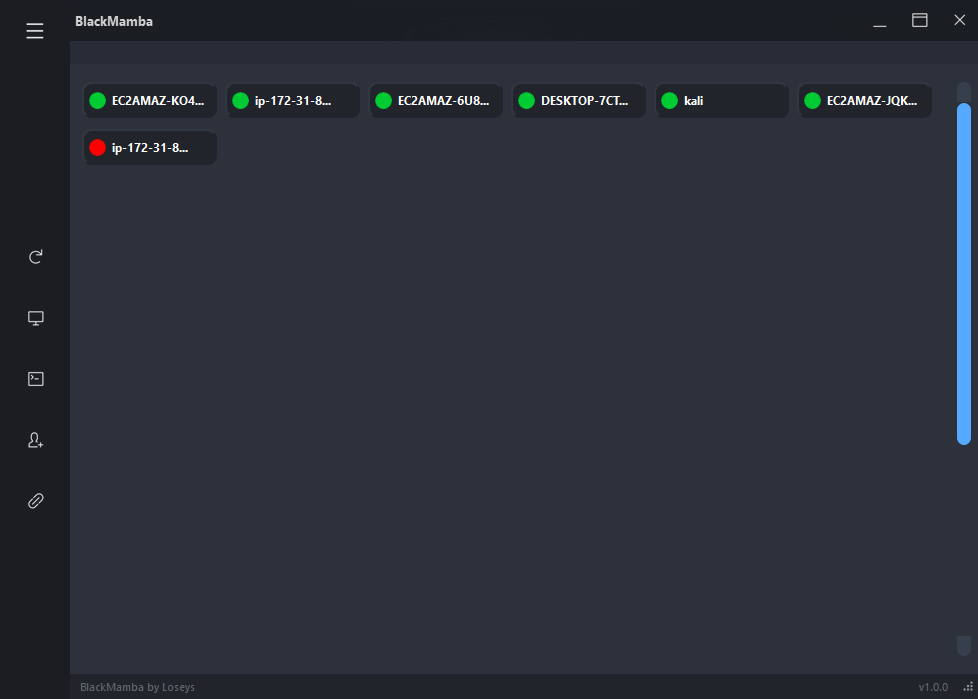
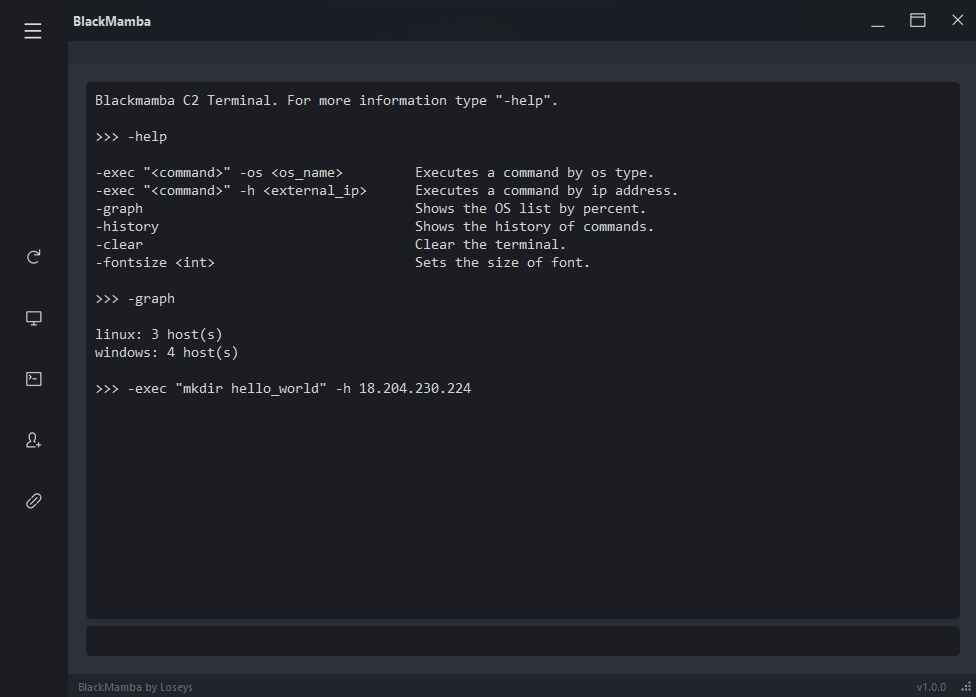
Галерея

Установка

1º - Скачайте BlackMamba;

2º - Установите PIP-пакеты;

 pip install -r requirements.txt  

3º - Откройте порты 65000 и 65005 на вашем шлюзе или роутере (номер порта не обязателен);

4º - Создайте исключение в брандмауэре для BlackMamba или отключите его;

5ª - Перейдите в "BlackMamba/bin/profile/socket.txt" и введите номер открытого порта;

 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005

ВАЖНО: Не меняйте 0.0.0.0.

6º (ОПЦИОНАЛЬНО) - Перейдите в папку BlackMamba и откройте файл "keygen.py". Скопируйте полученный ключ и вставьте его в "BlackMamba/bin/profile/crypt_key.py" ;

В BlackMamba используется ключ шифрования по умолчанию. Рекомендуется изменить его.

7º - Вернитесь в корневую папку BlackMamba и откройте файл "main.py";

WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

ДРУГИЕ LINUX
sudo chmod 777 main.py
sudo python3.8 main.py

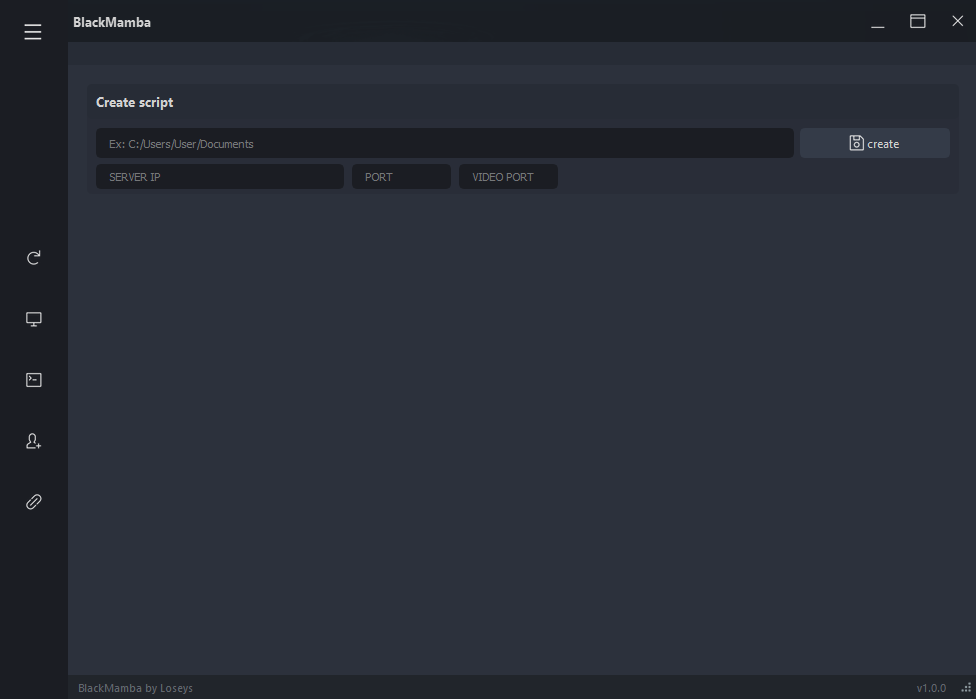
8º - Нажмите на кнопку со значком человека и знаком плюс;

9º - Укажите путь, где будет создан файл Python, введите оба номера портов и IP-адрес (внешний или локальный) вашего хоста, затем нажмите кнопку "Создать".

Установка клиента

После создания скрипта клиента необходимо запустить его на целевом хосте:

WINDOWS

python script.py

GNU/LINUX

1º Установите пакеты:

scrot -y
python3-pip -y
python3-tk -y
python3-dev -y

2º sudo python3.8 script.py

KALI LINUX
(sudo python3 script.py)

ВАЖНО: Скрипт клиента не обеспечивает постоянства. Если вы хотите сделать его постоянным, вам придется сделать это самостоятельно. Еще один важный момент: скрипт клиента может задерживаться на несколько секунд или несколько минут для подключения/переподключения.

Автор

Gustavo (Loseys)

Благодарности, участники и невольные участники

(В произвольном порядке)

  • Random Davis
  • Wanderson-Magalhaes
  • @byt3bl33d3r
  • Vitor
  • cybernobie
  • w0rk3r
  • wesley587
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →