Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DeepAudit — DeepAudit:AI-хакерская команда для каждого, делающая поиск уязвимостей доступным. Первая в Китае открытая многолетная система для поиска уязвимостей в коде. Простой однокнопочный деплой для новичков, автономная совместная проверка + автоматическая песочница для PoC-верификации. Поддерживает частное развертывание Ollama, генерация отчетов в один клик. Поддержка прокси-сервера. Сделаем безопасность недорогой, а аудит – простым. | Kitploit
Инструменты/GitHubGitHub/lintsinghua/deepaudit
Статический анализСканеры уязвимостейАнализ КодаЭксплуатация веб-приложенийТестирование на ПроникновениеDevSecOpsОбучение и ОбразованиеБезопасность ИИ
GitHub
lintsinghua/deepaudit

DeepAudit

Репозиторий
6.8k835652 дней назадПроверено Kitploit

Описание

DeepAudit:AI-хакерская команда для каждого, делающая поиск уязвимостей доступным. Первая в Китае открытая многолетная система для поиска уязвимостей в коде. Простой однокнопочный деплой для новичков, автономная совместная проверка + автоматическая песочница для PoC-верификации. Поддерживает частное развертывание Ollama, генерация отчетов в один клик. Поддержка прокси-сервера. Сделаем безопасность недорогой, а аудит – простым.
Поделиться

DeepAudit - Команда ИИ-аудита для каждого, делающая поиск уязвимостей доступным 🦸‍♂️

DeepAudit Logo

Version License: AGPL-3.0 React TypeScript FastAPI Python Ask DeepWiki

Stars Forks

lintsinghua%2FDeepAudit | Trendshift

简体中文 | English

DeepAudit Demo

📸 Предварительный просмотр интерфейса

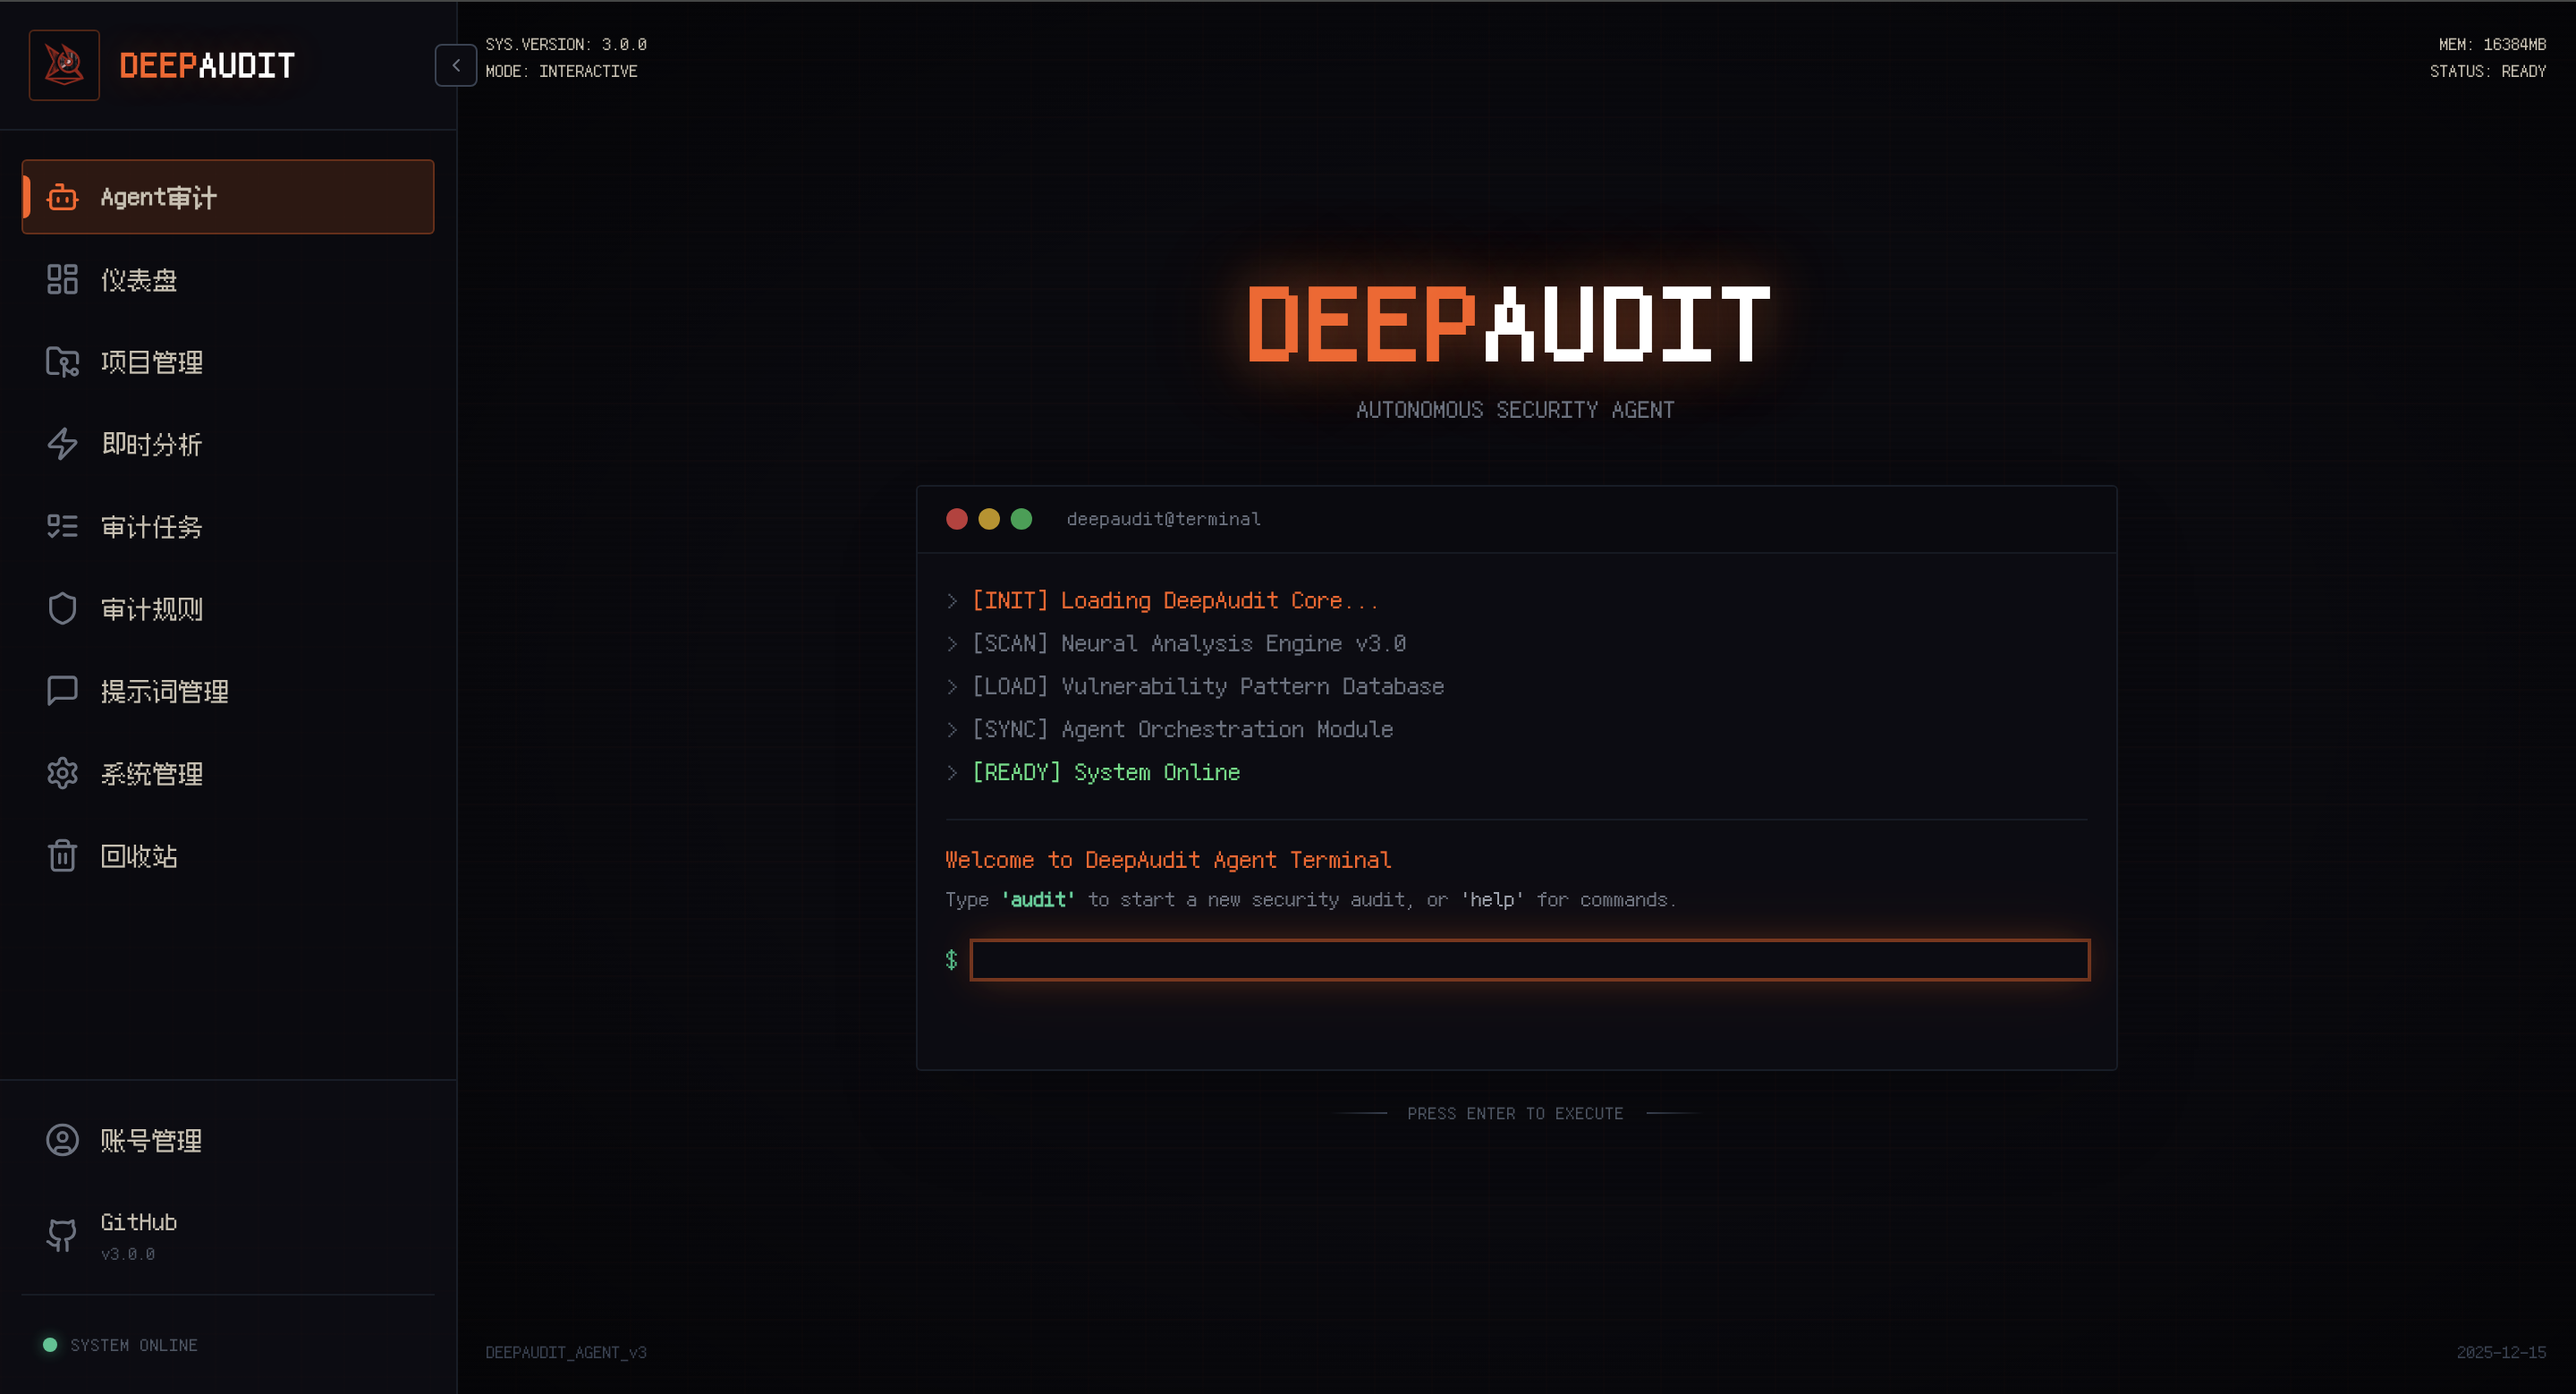
🤖 Вход агента аудита

Вход агента аудита

Быстрый доступ к Multi-Agent глубокому аудиту с главной страницы

📋 Журнал потока аудита
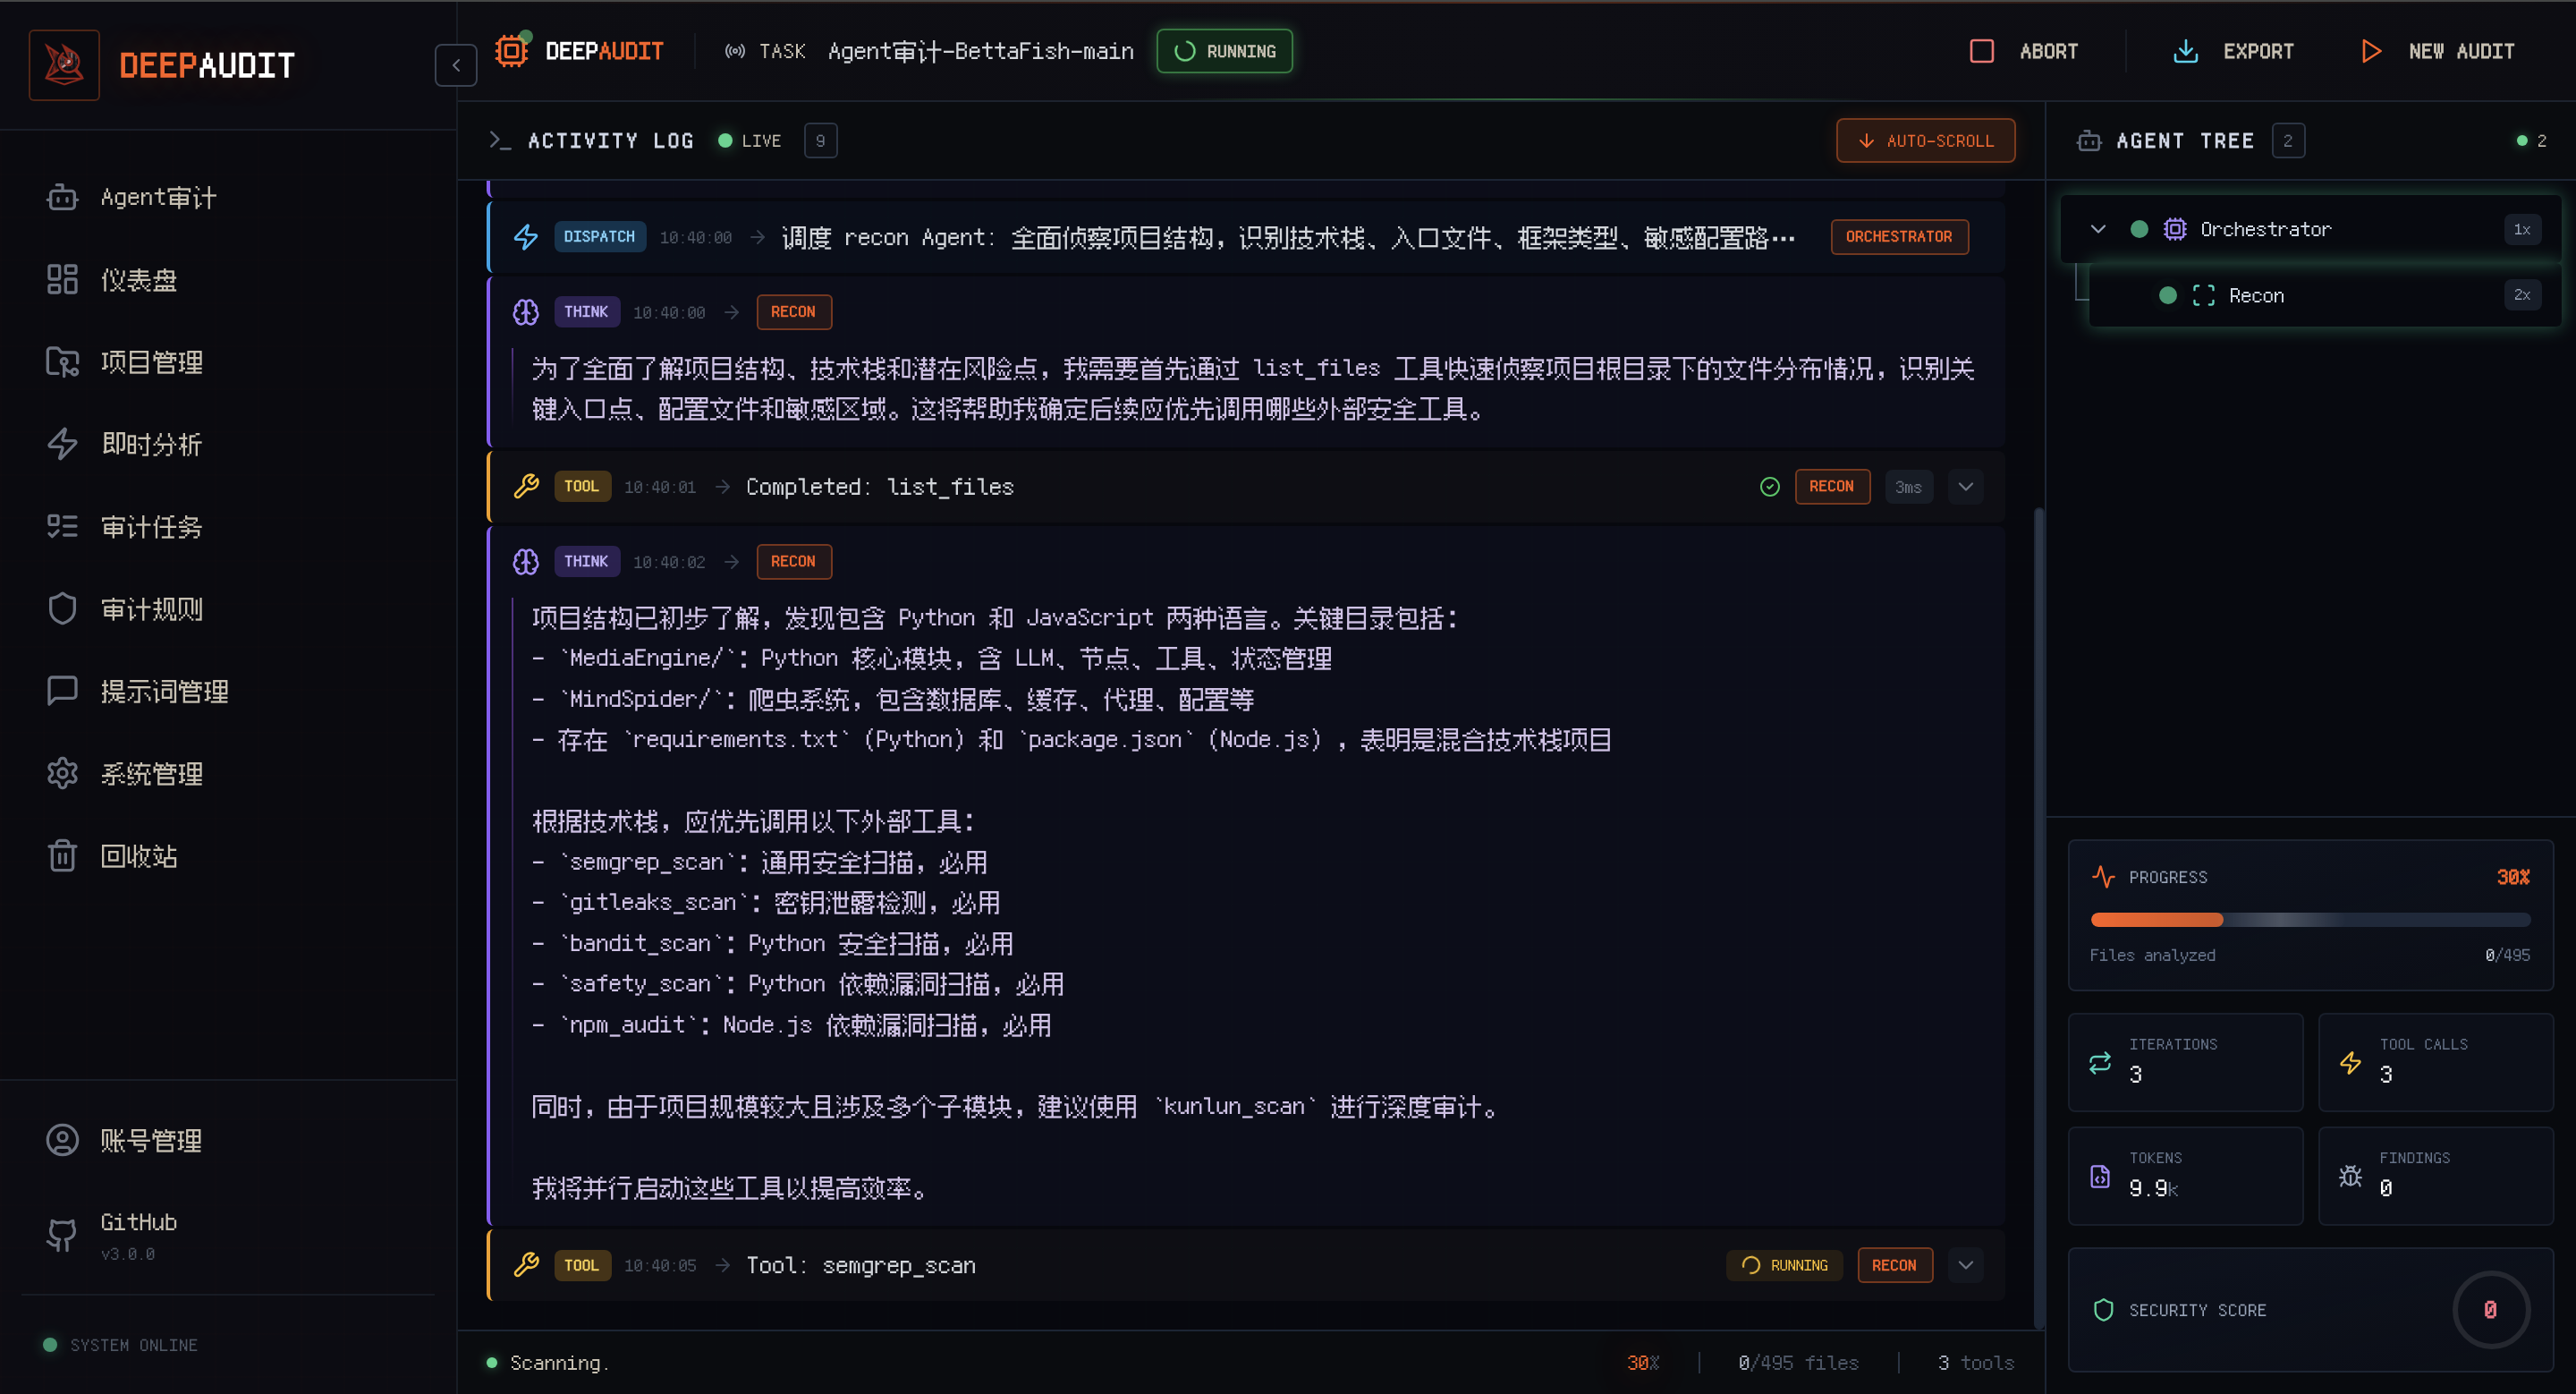
Журнал потока аудита
Просмотр процесса размышлений и выполнения агента в реальном времени
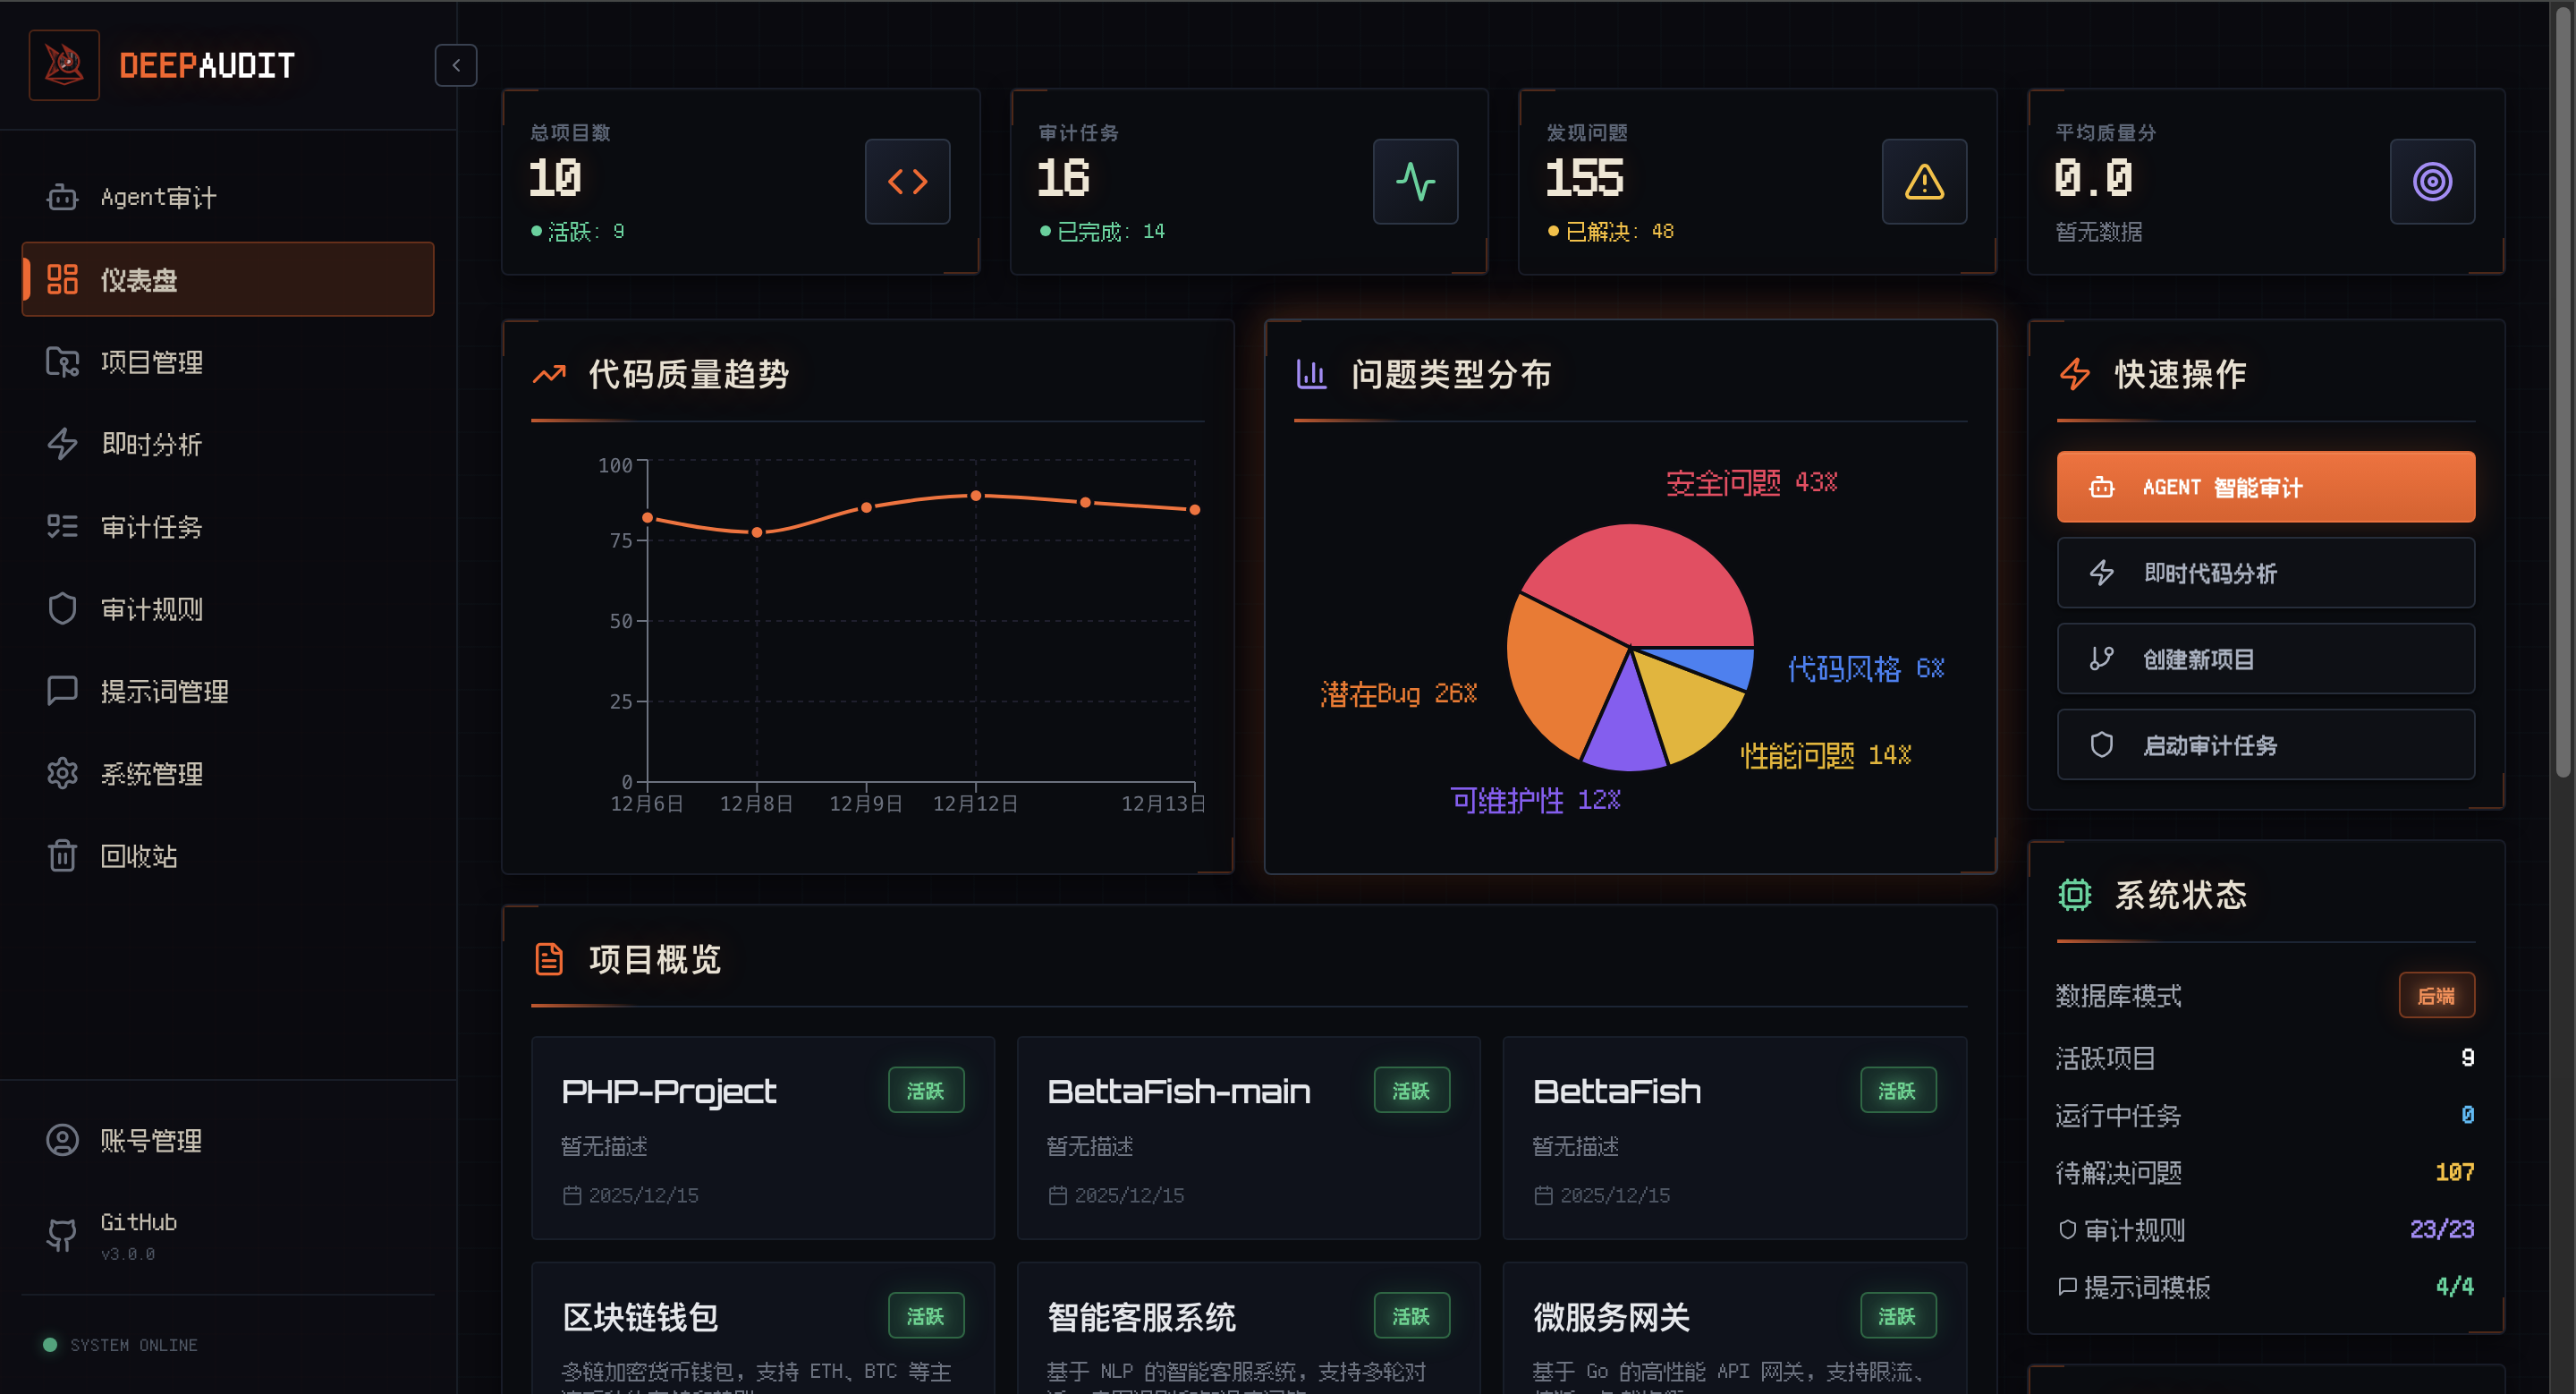
🎛️ Интеллектуальная панель мониторинга

Панель мониторинга
Мгновенное понимание состояния безопасности проекта
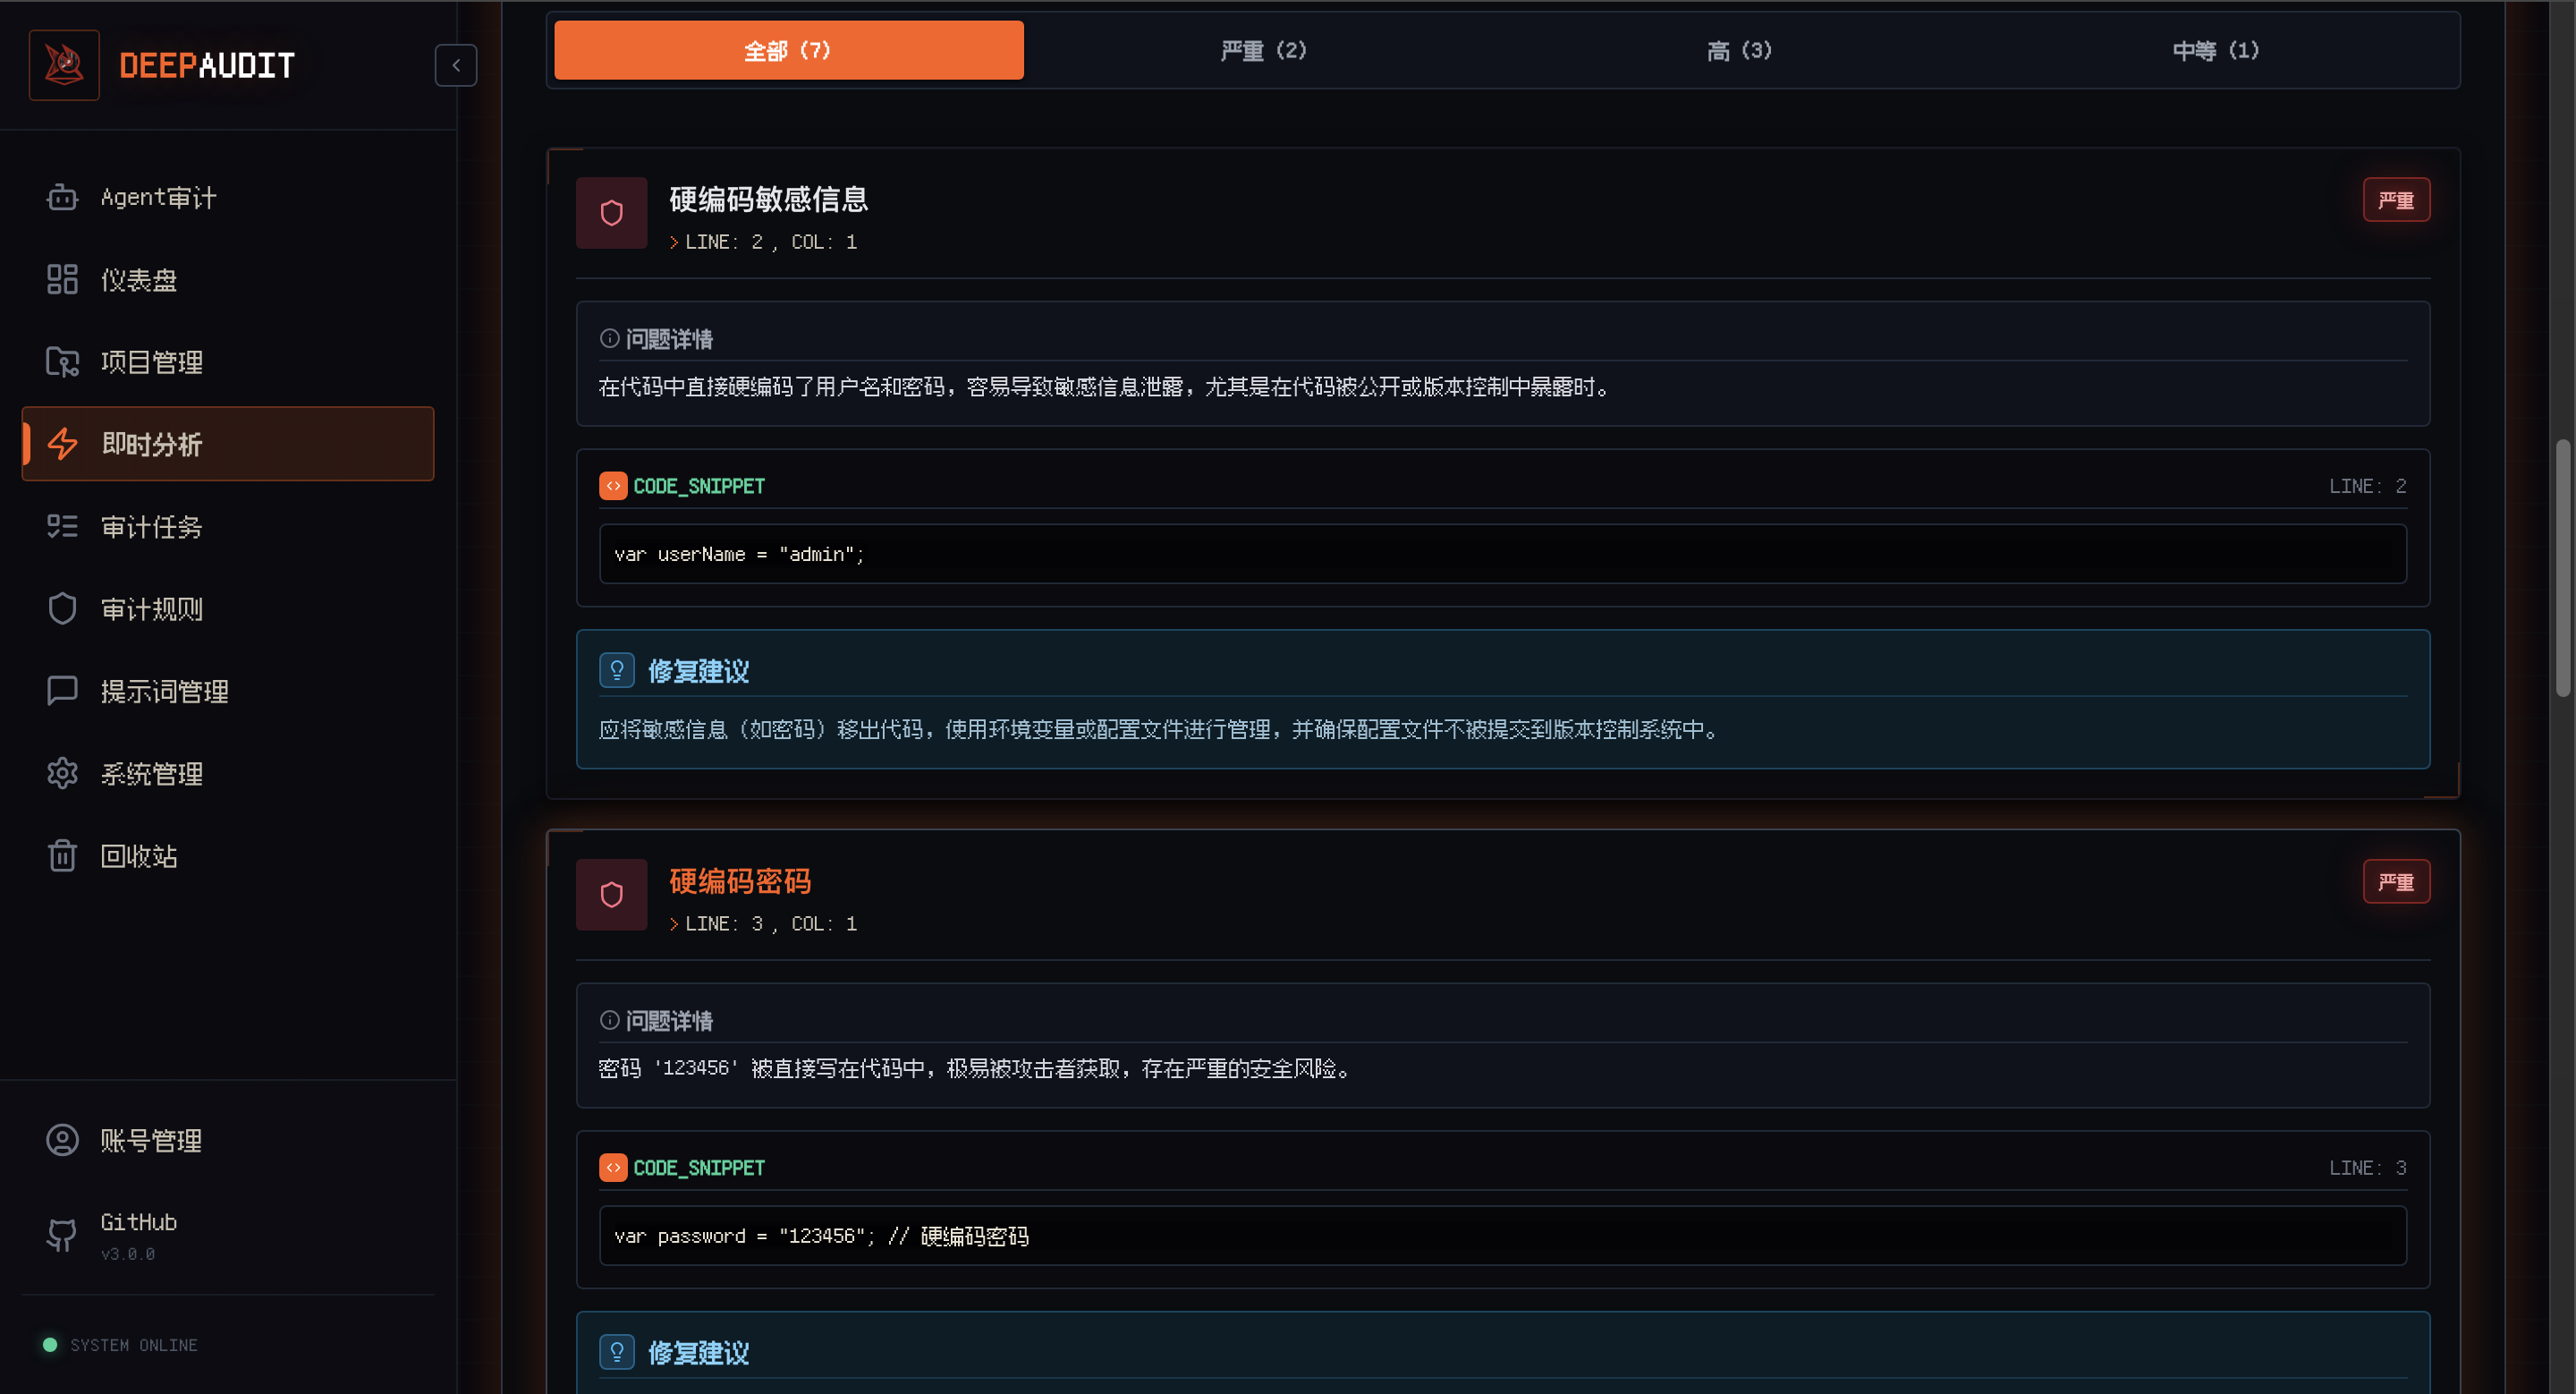
⚡ Мгновенный анализ

Мгновенный анализ
Вставьте код / загрузите файл и получите результат за секунды
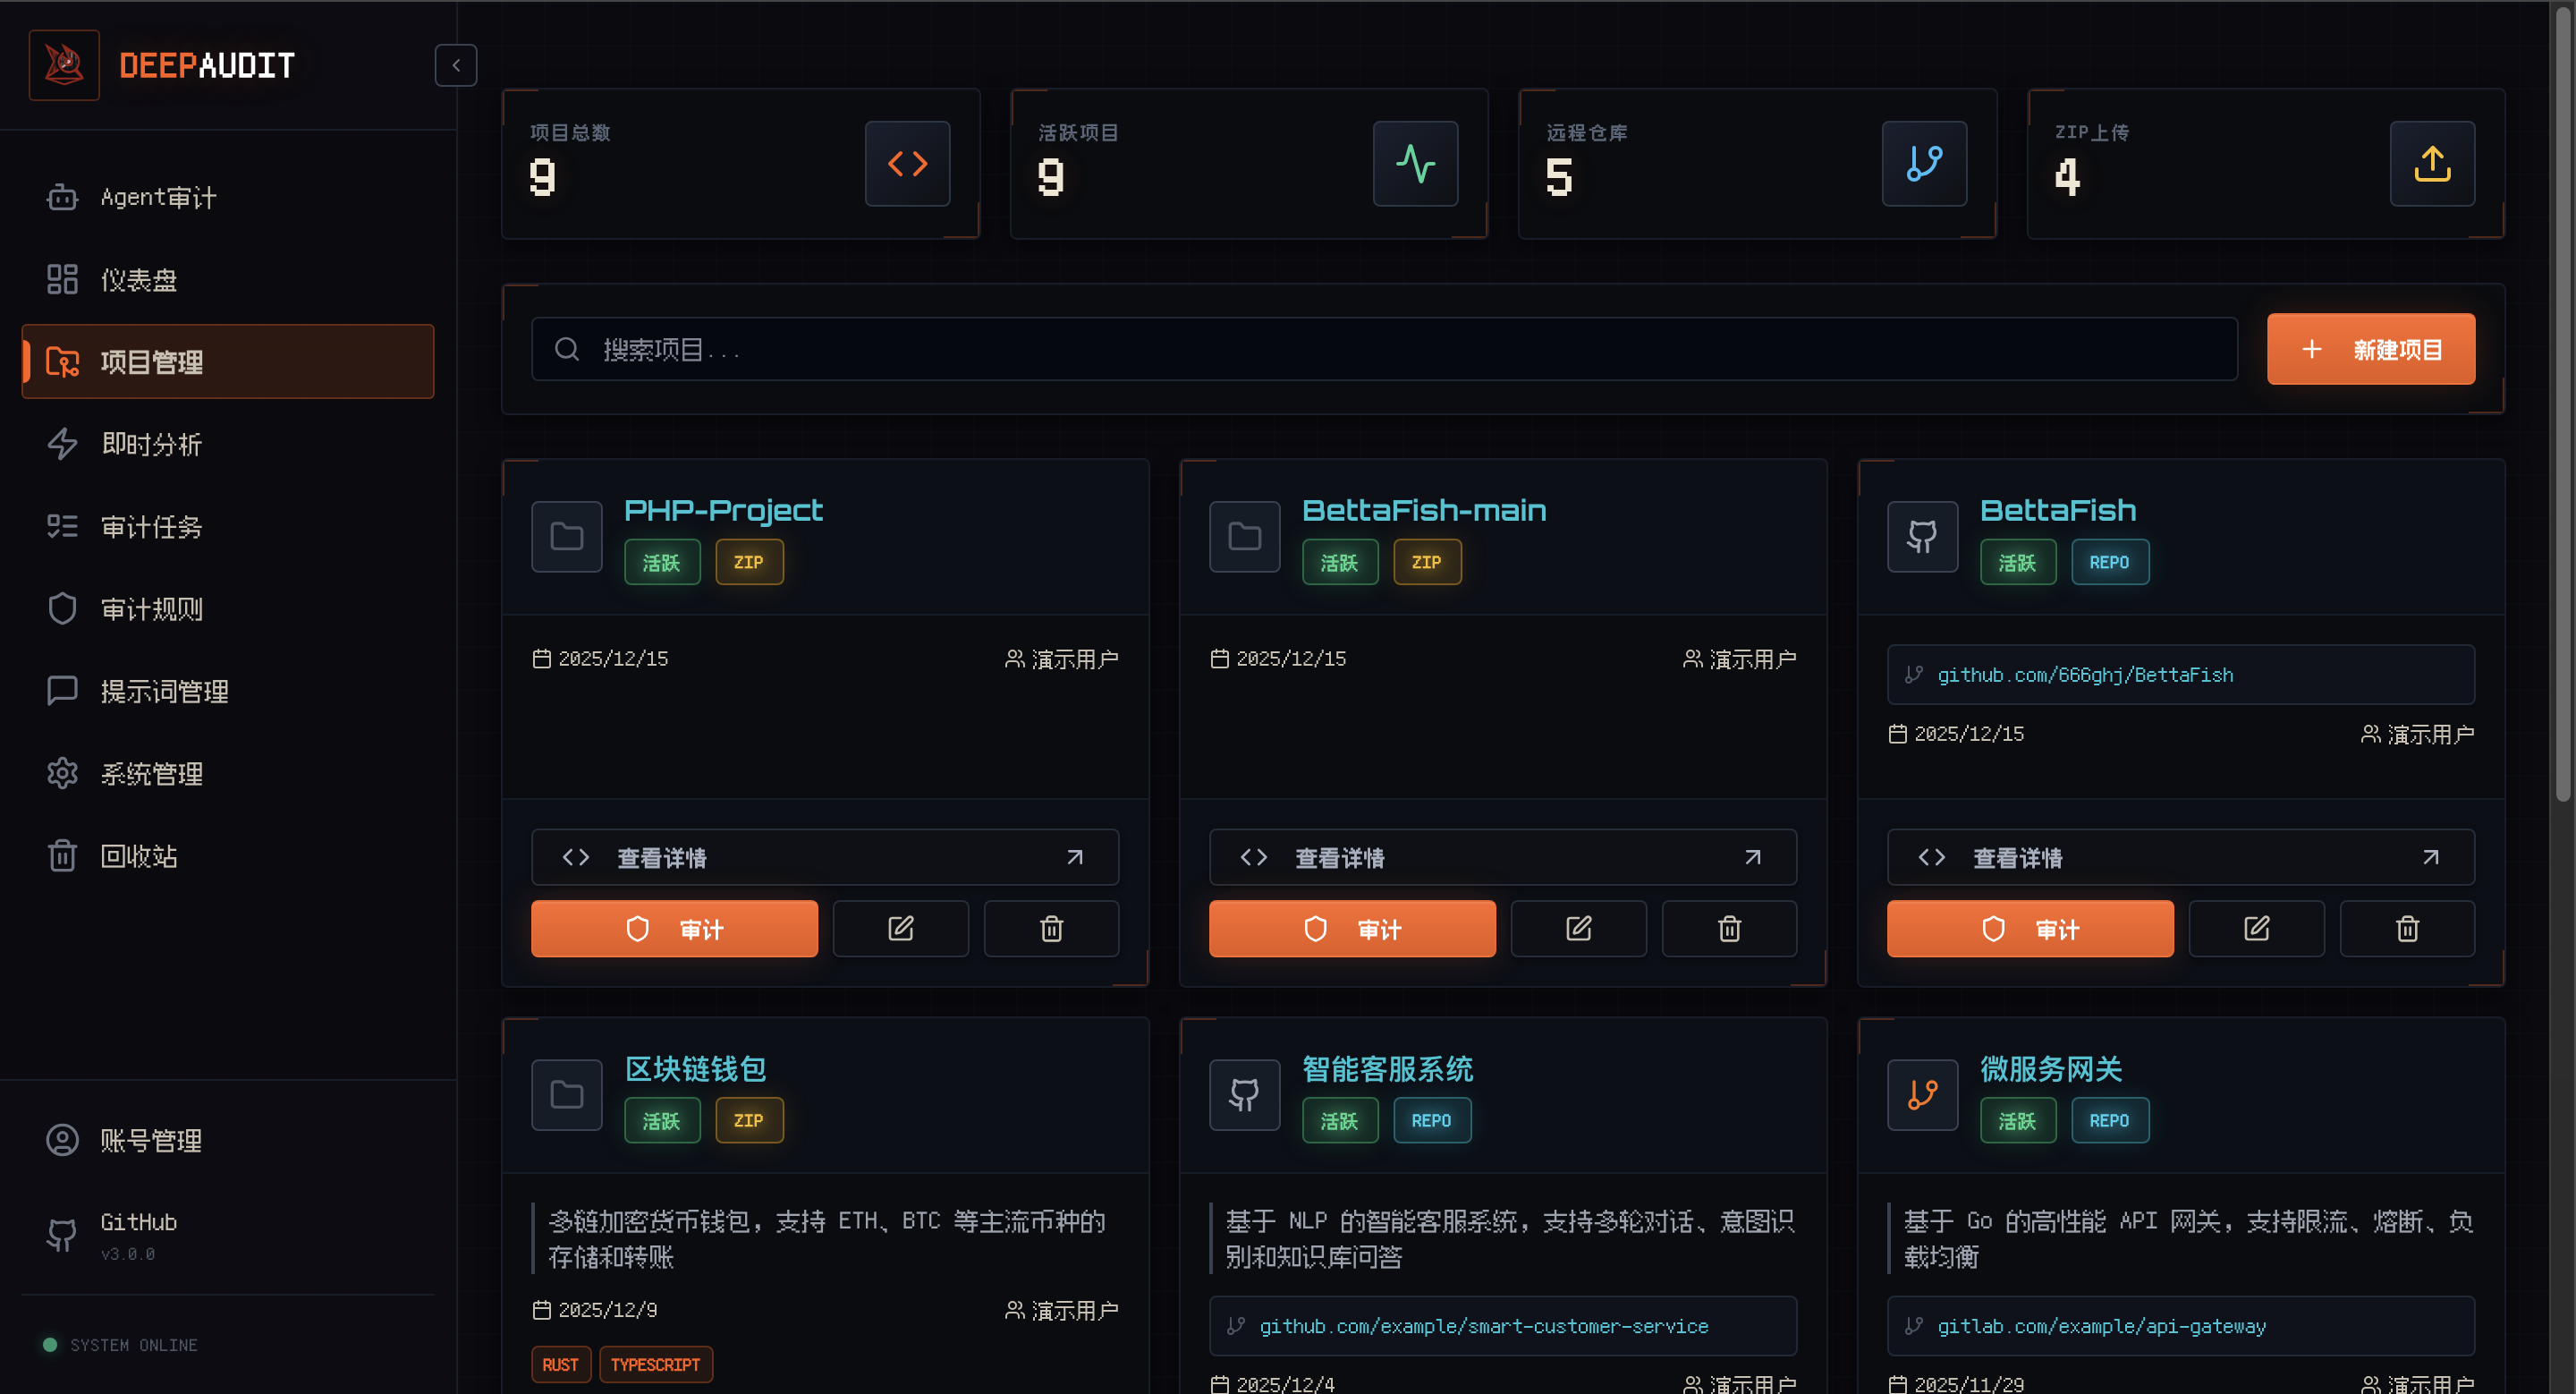
🗂️ Управление проектами

Управление проектами
Импорт из GitHub/GitLab/Gitea, совместное управление несколькими проектами

📊 Профессиональные отчёты

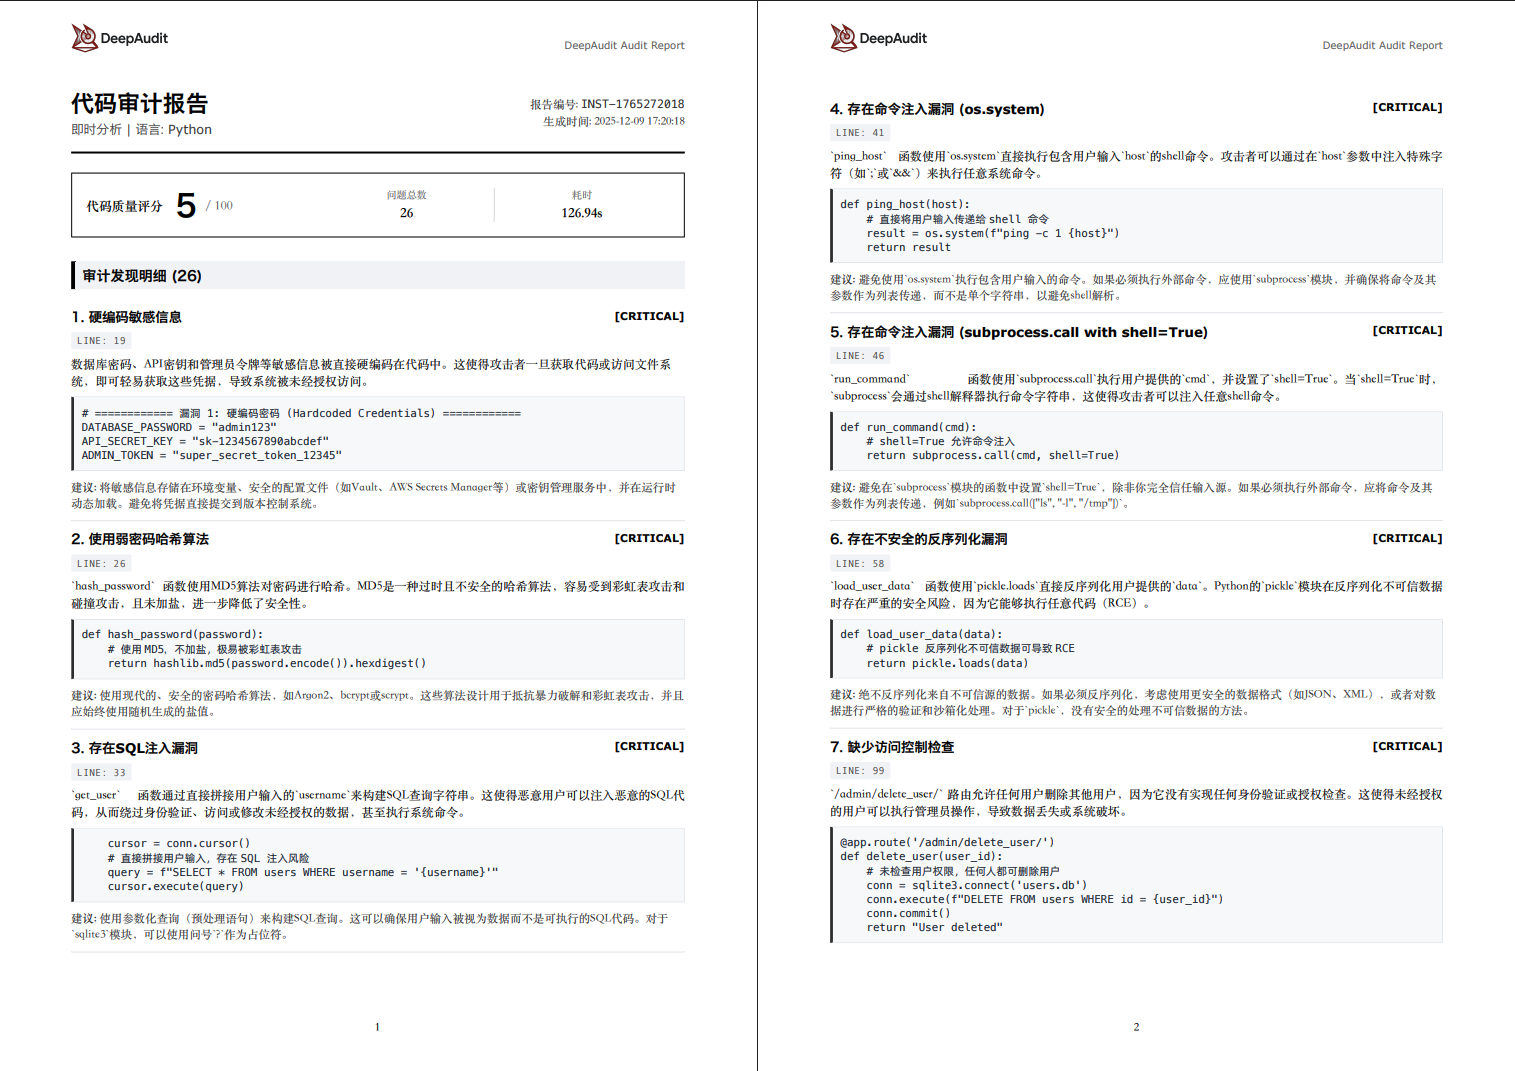
Пример отчёта аудита

Экспорт в PDF / Markdown / JSON одним щелчком (на изображении быстрый режим, не отчёт агента)


🏆 Обнаружение уязвимостей CVE

DeepAudit (закрытая версия) успешно обнаружила и получила 49 номеров CVE и 6 уведомлений безопасности GHSA 🦞

Затрагивающие 17 известных проектов с открытым исходным кодом

Результаты поиска уязвимостей OpenClaw🦞

Версия DeepAudit для внутреннего тестирования провела глубокий аудит безопасности проекта OpenClaw, на данный момент обнаружено 6 уязвимостей безопасности, все подтверждены разработчиками и выпущены уведомления безопасности (GHSA). Типы уязвимостей охватывают инъекции команд, обход проверки подписи, удалённое выполнение кода, раскрытие учётных данных, истощение ресурсов и раскрытие конфиденциальной информации, включая несколько уязвимостей высокого уровня. Поиск дополнительных уязвимостей продолжается.

GHSA IDПроектПопулярность проектаТип уязвимостиСерьёзность
GHSA-g353-mgv3-8pcjOpenClawStarsОбход проверки подписи8.6
GHSA-99qw-6mr3-36qrOpenClawStarsВыполнение кода8.5
GHSA-7h7g-x2px-94hjOpenClawStarsРаскрытие учётных данных6.9
GHSA-g2f6-pwvx-r275OpenClawStarsИнъекция командСредний
GHSA-jq3f-vjww-8rq7OpenClawStarsИстощение ресурсовВысокий
GHSA-xwcj-hwhf-h378OpenClawStarsРаскрытие информацииСредний
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →