
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Security_incident_report — DFIR-проект по воспроизведению сценария компрометации на основе уязвимости React2Shell (CVE-2025-55182) и анализу/реагированию на инцидент по логам Wazuh/Sysmon/Coraza WAF | Kitploit
Инструменты/GitHubGitHub/kevin9480/security_incident_report
Анализ уязвимостейВеб-безопасностьСетевая безопасностьЦифровая криминалистикаОбнаружение ВторженийРеагирование на ИнцидентыАнализ ЖурналовЛаборатории и Практика
GitHub
kevin9480/security_incident_report

Security_incident_report

DFIR-проект по воспроизведению сценария компрометации на основе уязвимости React2Shell (CVE-2025-55182) и анализу/реагированию на инцидент по логам Wazuh/Sysmon/Coraza WAF

Репозиторий
363 месяцев назадЕщё не проверено
Поделиться

01. Конфигурация инфраструктуры

Инфраструктура этого проекта не управляется кодом IaC (Terraform и т.п.), а настраивается напрямую через веб-интерфейс (GUI) после установки pfSense и Wazuh. Поэтому здесь записаны не «код», а схема сети, скриншоты экранов настроек и то, какие значения и почему были изменены, чтобы это можно было воспроизвести.

Схема сети

На основе pfSense внешняя сеть (WAN) отделена от внутренней (LAN), а внутренняя сеть через коммутатор разделена на 4 зоны.
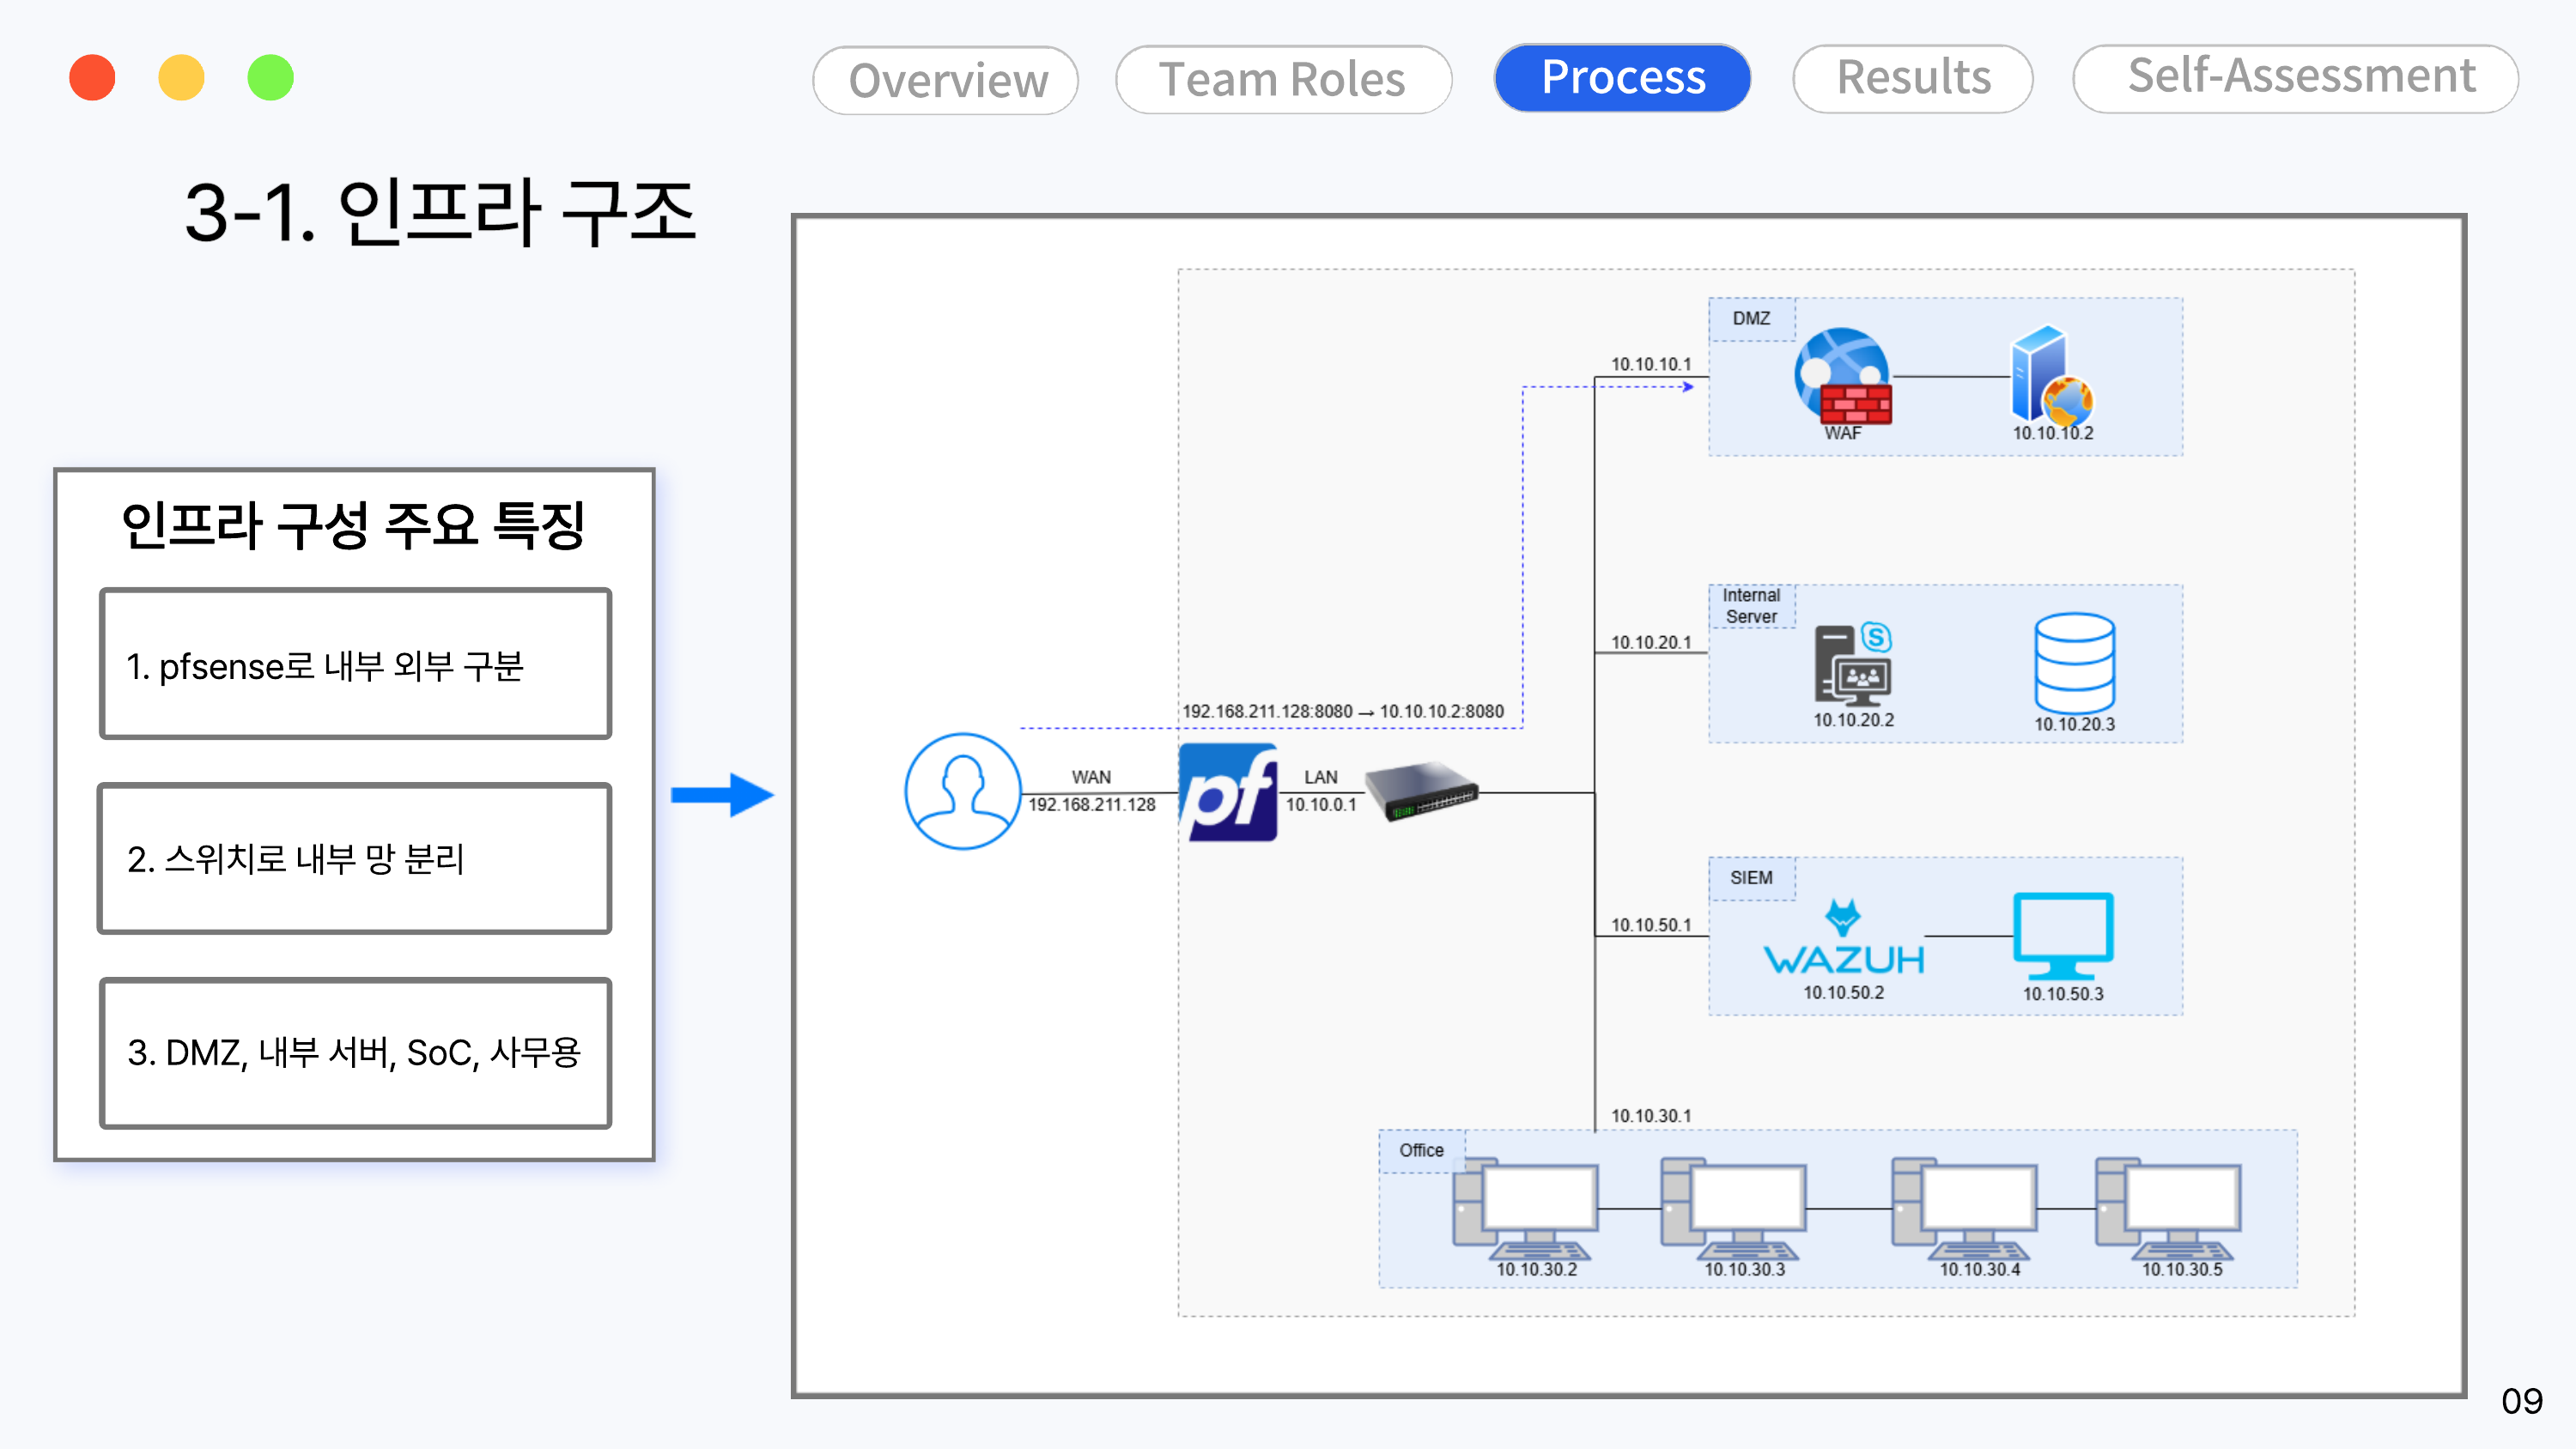
Схема инфраструктуры

ЗонаСистемыIP-диапазонНазначение
DMZWEB01 (WAF + WAS)10.10.10.0/24Веб-сервис, доступный извне
Internal ServerInternal Portal + DB0110.10.20.0/24Внутренний портал, БД постов/вложений
SIEMWazuh10.10.50.0/24Сбор и анализ событий безопасности
OfficePC-USER01~0410.10.30.0/24Офисные ПК (пользовательские терминалы)

Настройки pfSense

Здесь перечислены только те настройки, которые были изменены после базовой установки. (Общий поток реализации всего решения см. в 04-response)

Отключение offloading — System - Advanced - Networking

Если обработка пакетов выполняется не CPU, а напрямую сетевой картой (NIC), Suricata не сможет проверять пакеты, поэтому были отключены hardware checksum, TCP segmentation и large receive offload.
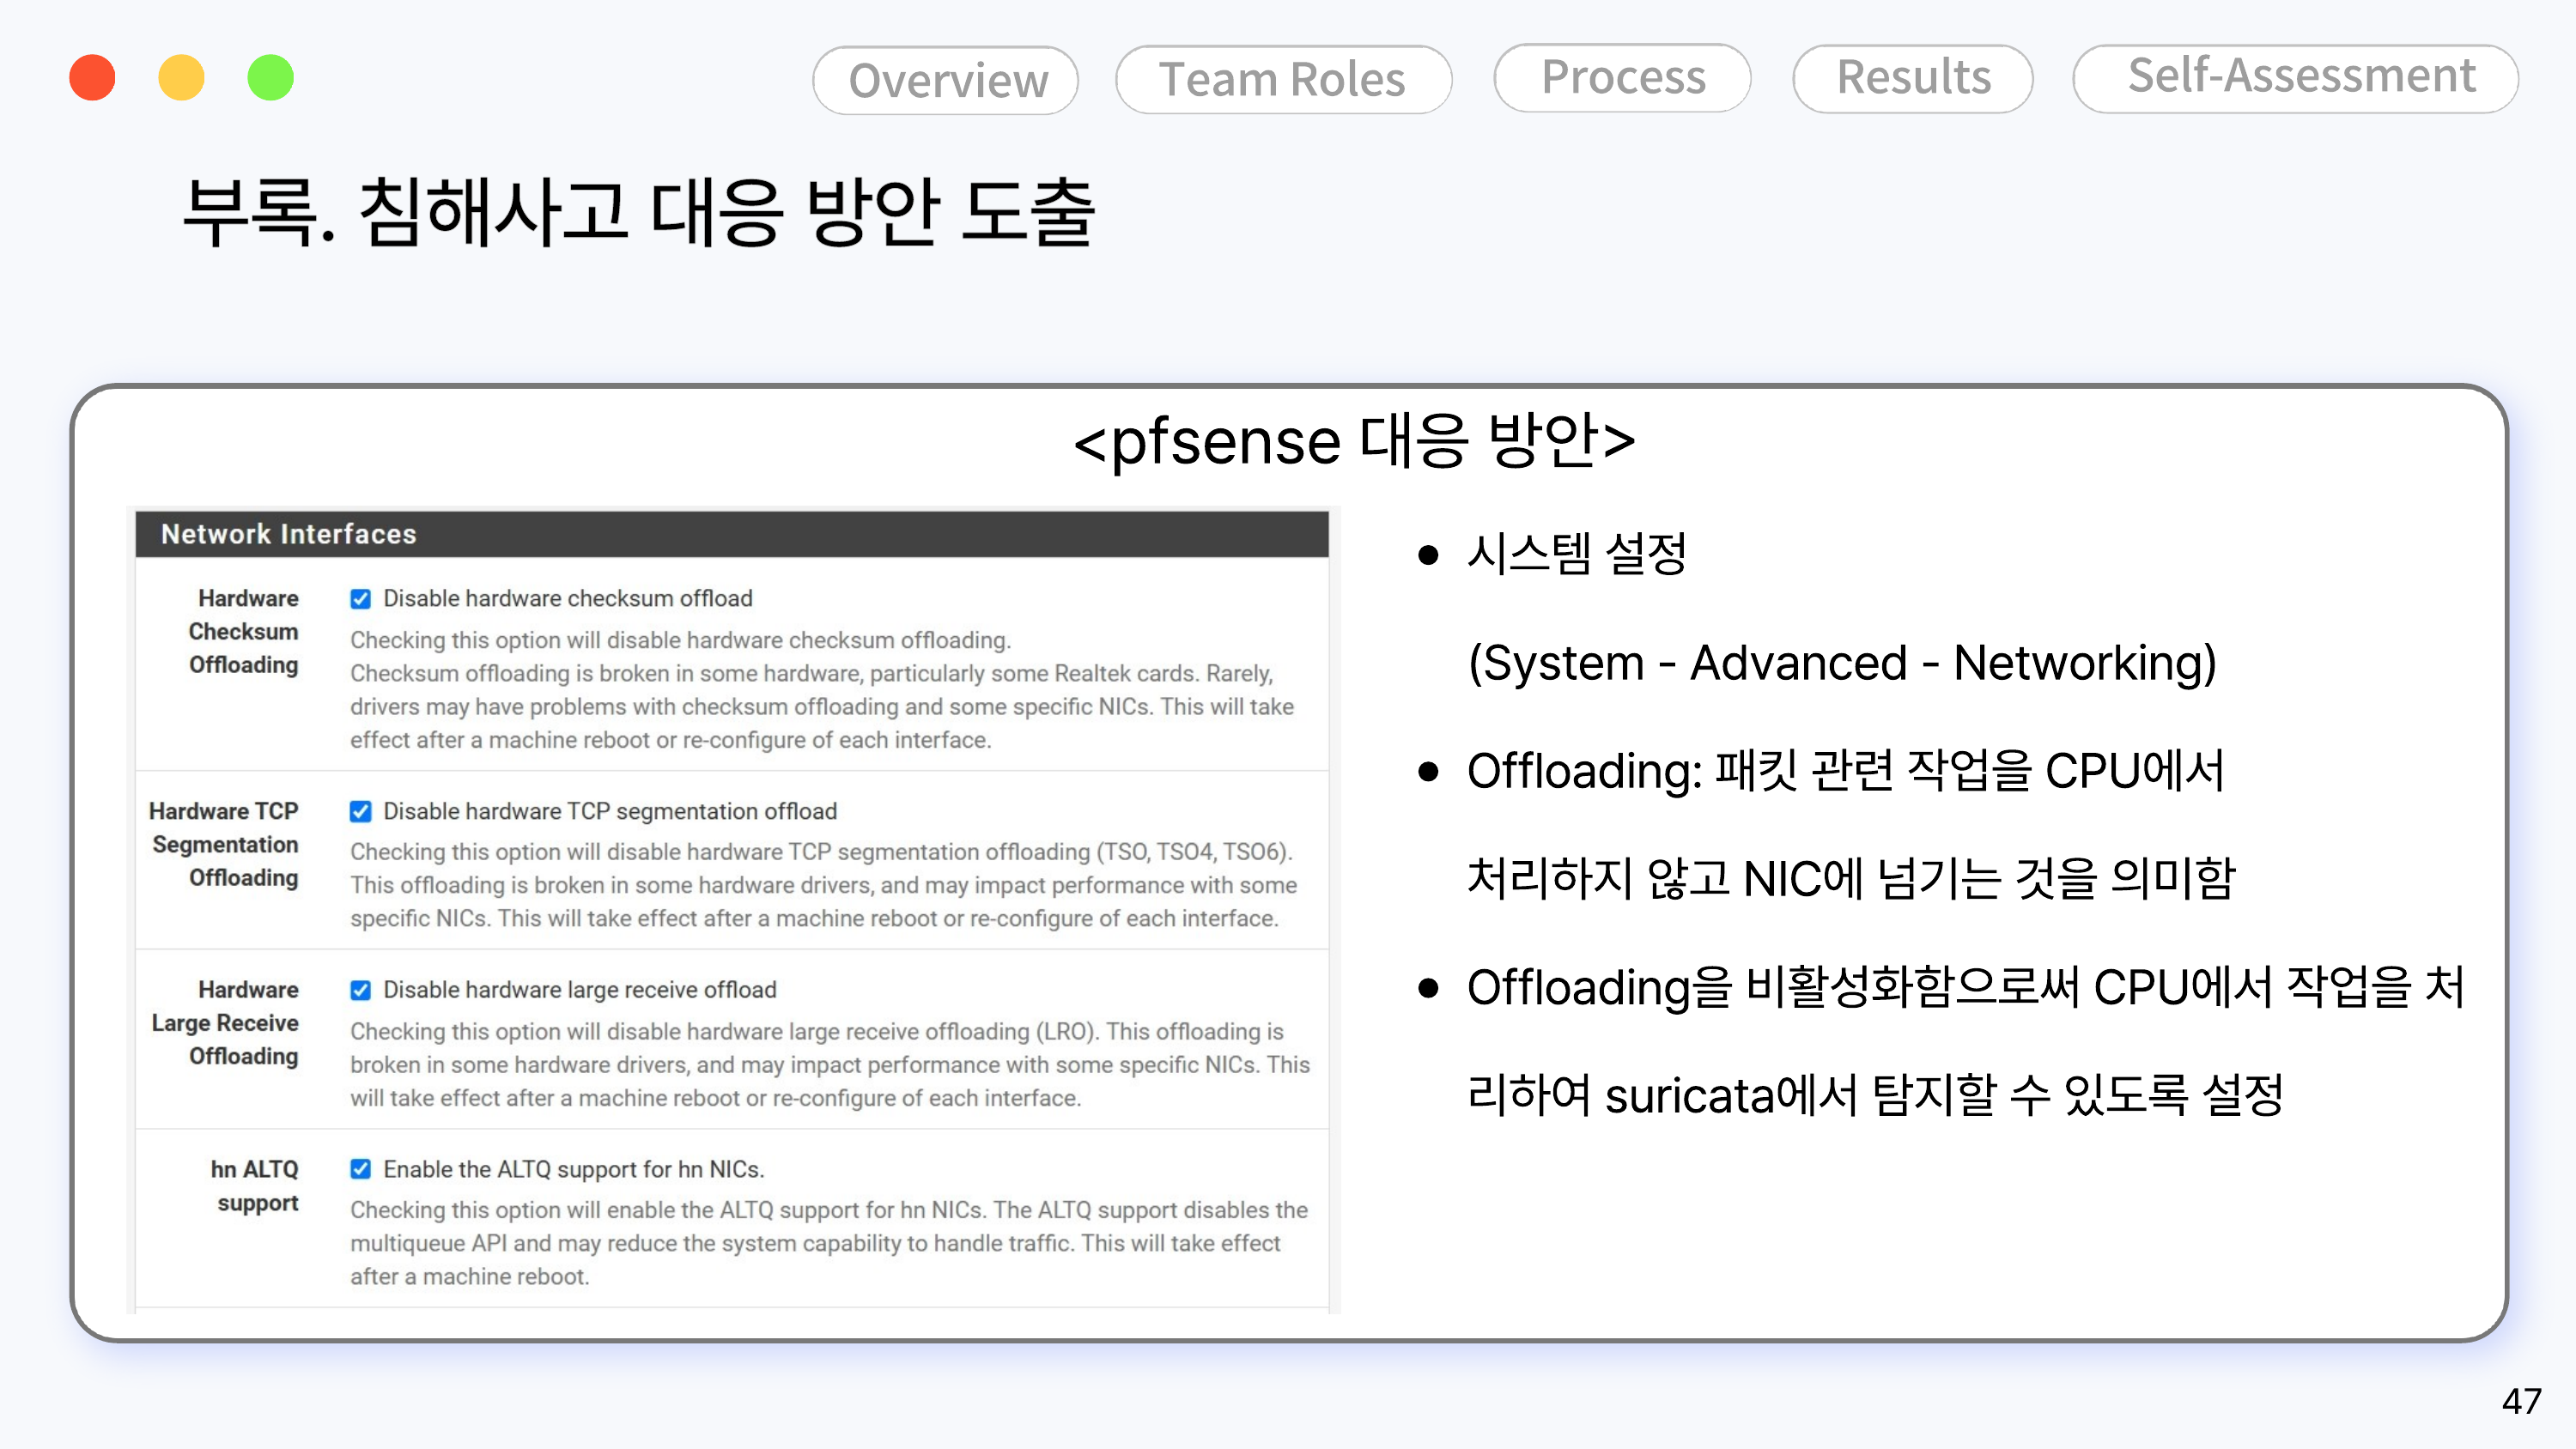
настройка offloading pfSense

Настройки Alert & Block — Services - Interfaces - WAN - WAN Settings

Включено Block Offenders для автоматической блокировки IP-адресов атакующих, обнаруженных Suricata, IPS Mode установлен в Legacy, также включён Kill States.
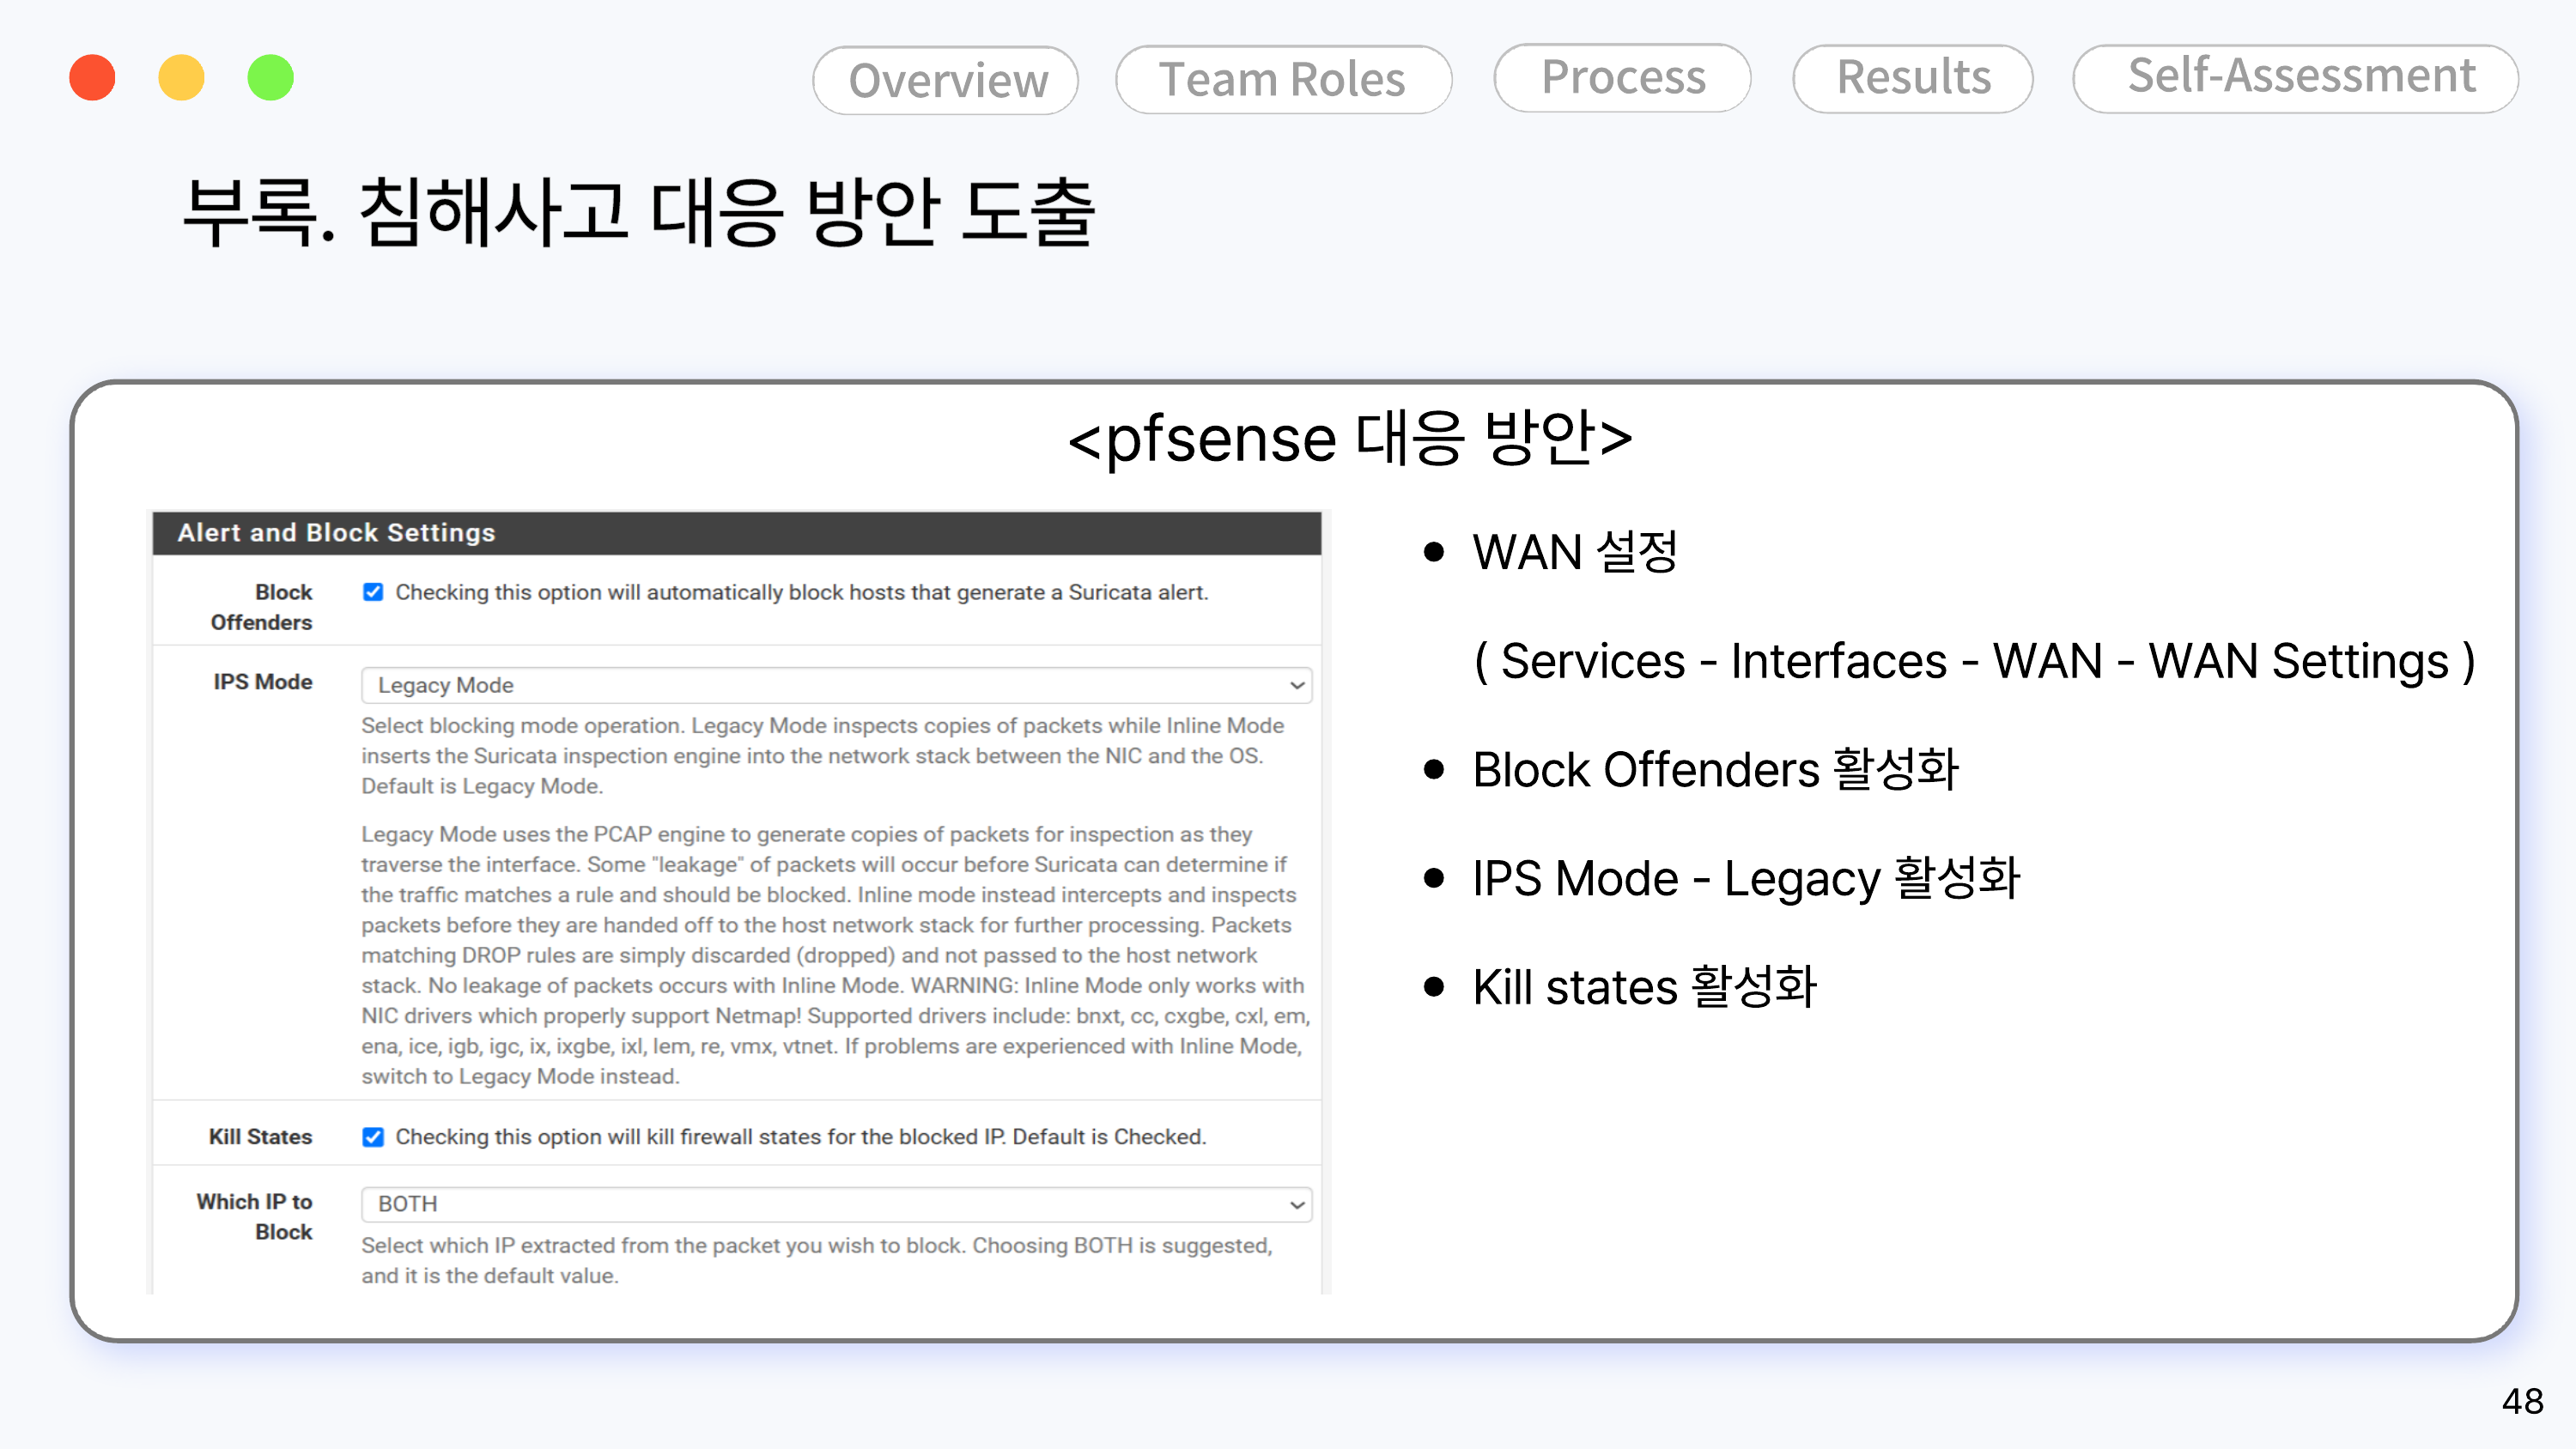
настройка alert/block в pfSense

Настройка переменной портов — Services - Interfaces - WAN - WAN Variables

Поскольку внутренний веб-сервис использует порты 80 и 8080 одновременно, оба порта были объединены в группу и зарегистрированы в HTTP_PORTS.
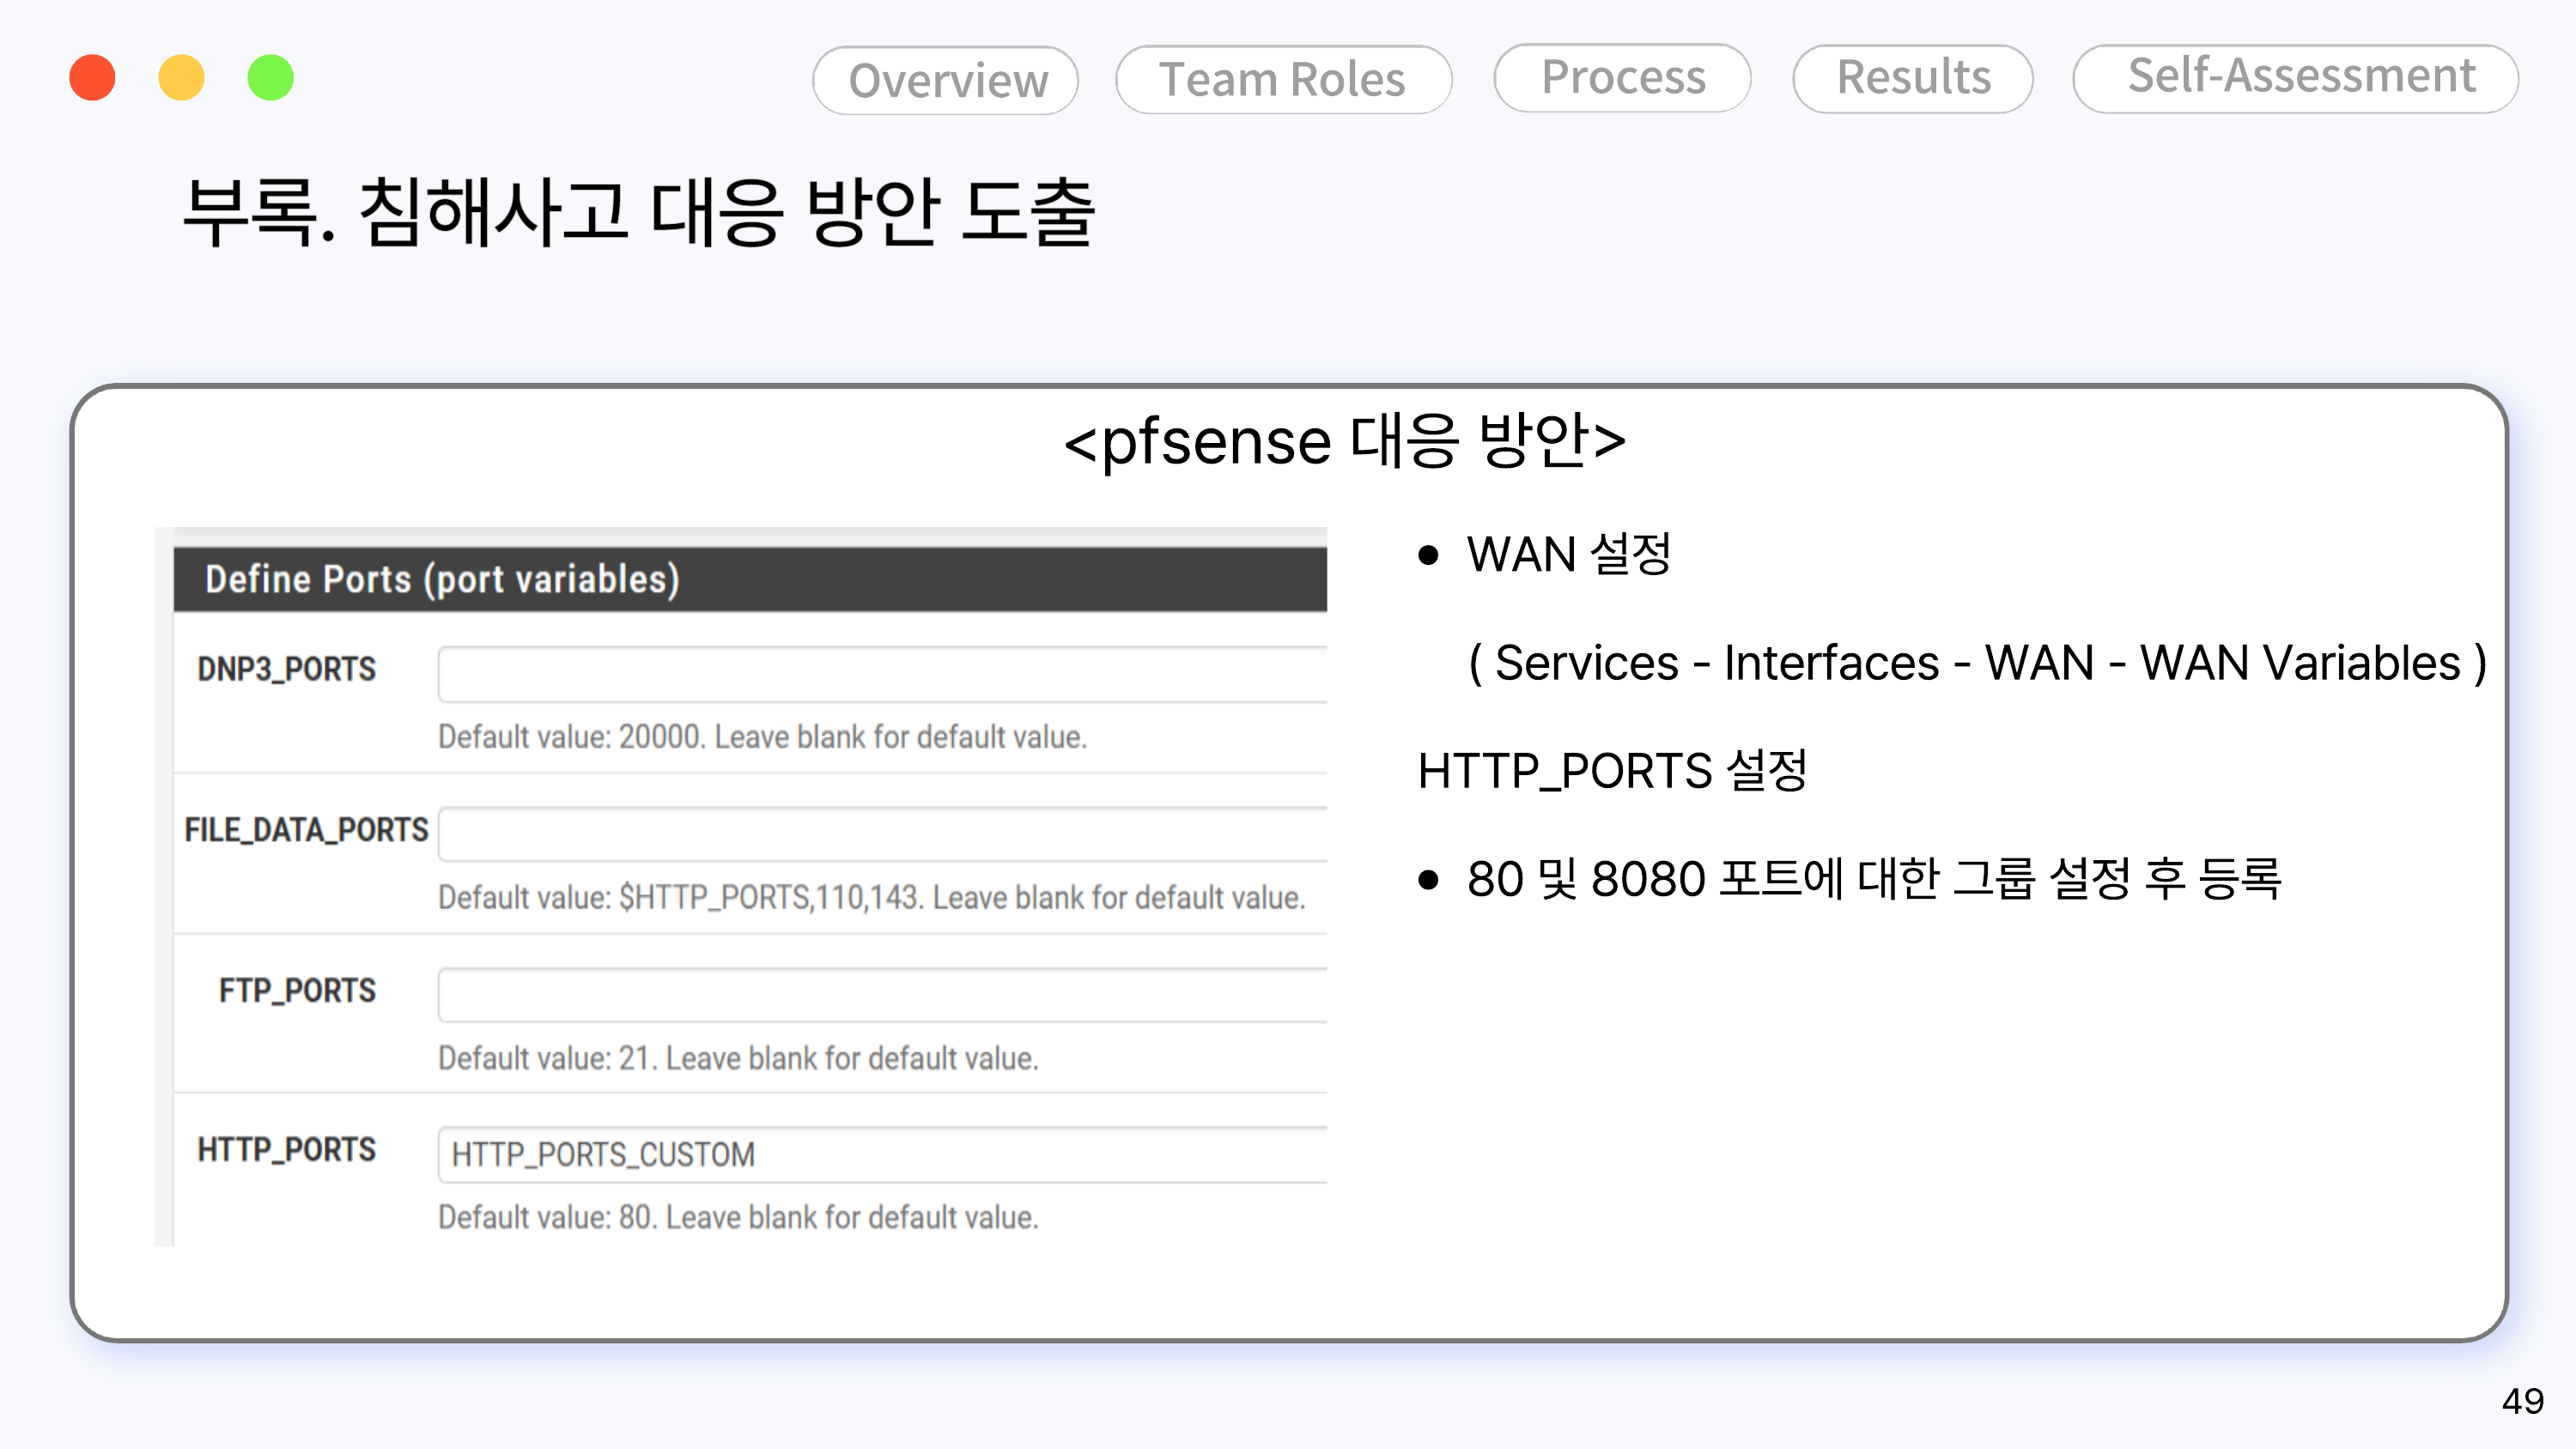
настройка портов pfSense

Справочно

  • Агенты Wazuh установлены на DMZ Web (10.10.10.2), DB (10.10.20.3) и офисные ПК (10.10.30.2~5); логи Sysmon, PowerShell и auditd собираются централизованно.
  • Если есть дополнительные скриншоты с детальными процедурами установки/настройки каждого сервера (настройка менеджера Wazuh, правила Coraza WAF и т.п.), рекомендуется добавить их в эту папку в виде wazuh-setup.md, coraza-waf-setting.md. (Соответствующих скриншотов не было в исходном PDF, поэтому в этот раз заполнить не удалось — если нужно, дайте знать.)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





