Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pwnage24mtk — Эксплойт сертификата для устройств MTK. Существует логическая ошибка в процессе верификации сертификата MTK. Аналогично CVE-2023-20696. | Kitploit
Инструменты/GitHubGitHub/kasnria001/pwnage24mtk
Безопасность AndroidБезопасность встроенных системАнализ уязвимостейЭксплуатацияМобильная безопасностьАппаратная БезопасностьАнализ ПрошивокЭксплуатация Бинарных Файлов
GitHubkasnria001/pwnage24mtk

pwnage24mtk

Эксплойт сертификата для устройств MTK. Существует логическая ошибка в процессе верификации сертификата MTK. Аналогично CVE-2023-20696.

179633 месяцев назадПроверено Kitploit
Поделиться
Репозиторий

pwnage24mtk

Эксплойт сертификатов для устройств MTK. В процессе верификации сертификатов MTK есть логическая ошибка. Аналогично CVE-2023-20696. Исправлено. CVE-2023-20696 CVE-2025-20730

Есть некоторые проблемы с определением архитектуры. Нужно будет исправить, когда будет свободное время. Или кто-то может сделать pull request. Это версия, написанная на вибрациях (vibe-coded), и я перепишу её позже. Но сейчас она рабочая.

Отказ от ответственности

Этот проект предназначен только для исследований. Убедитесь, что вы получили разрешение перед использованием. Запрещено использовать в незаконных целях. Не разрешается использовать этот эксплойт для оказания платных услуг.

Для устройств MTK прелоадер проверяет bl2_ext/lk/atf, а затем переходит к нему.

Эти образы подписаны сертификатами ASN.1.

Но в процессе разбора ASN.1 есть логическая ошибка.

Для старых устройств V5/V6 содержимое сертификата определяется через bypass_mode 1.

В этом режиме любой объект будет обработан.

Поэтому мы можем создать поддельный сертификат с объектом 0x3 (битовая строка).

Поддельный сертификат не изменён. Так что он проходит проверку.

Настоящий сертификат находится под поддельным. И мы можем поместить хэш образа и хэш заголовка образа в начало настоящего сертификата.

Для новых устройств V6 содержимое сертификата определяется через bypass_mode 0

В этом режиме все объекты, кроме 0x30, пропускаются.

Поэтому мы можем поместить хэш образа и хэш заголовка образа в начало сертификата.

Затем остальное оставить без изменений.

Затем мы можем изменить содержимое образа.

Так мы получаем контроль над EL3.

Вы можете пропатчить BL2_EXT, чтобы удалить проверку lk, atf или gz.

А затем пропатчить LK, чтобы удалить проверку lk_main_dtb (иначе произойдет сбой).

И вам нужно пропатчить LK, чтобы удалить все блокировки загрузчика, включая set_lock_state, чтобы избежать обратной блокировки или некоторых сбоев.

Использование:

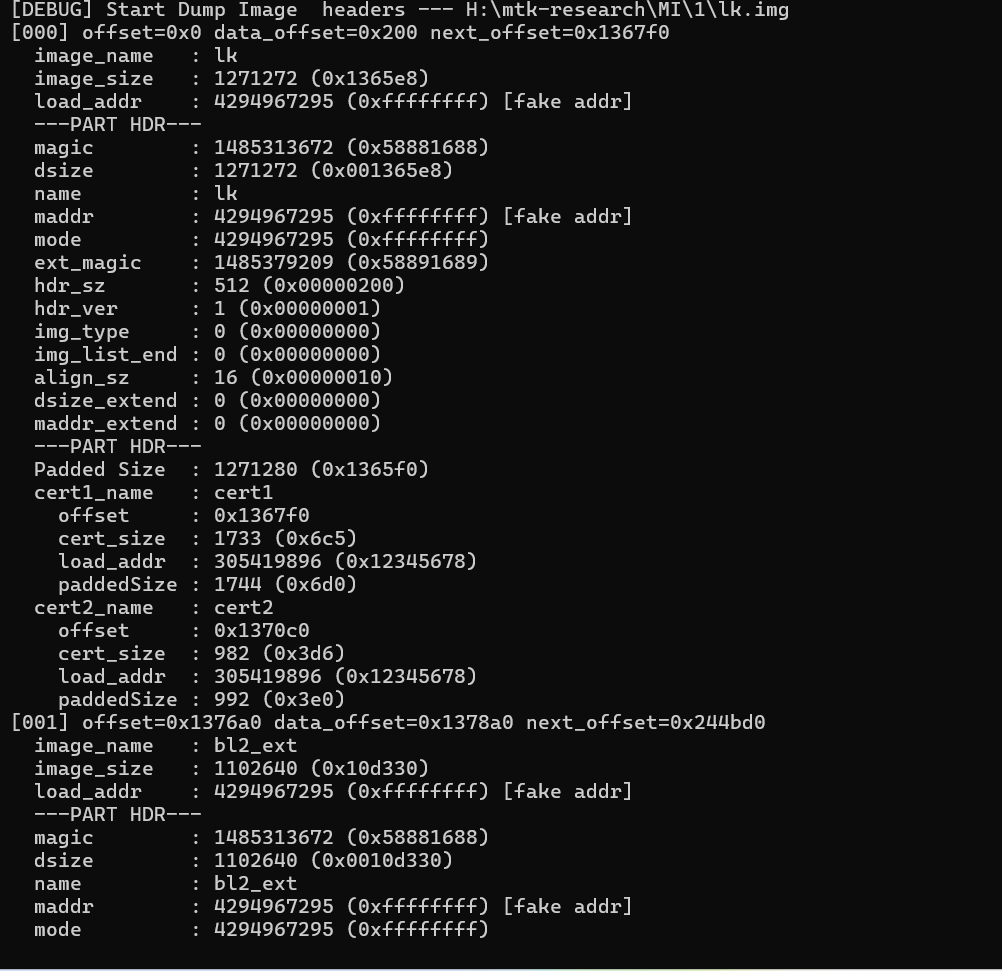
python parse-part-img.py [the original image file] --split -o out

Затем вы увидите отдельные образы (такие как lk, bl2_ext, lk_main_dtb, aee)

после патчинга Для новых устройств v6 python sign_mtk_cert.py [single image file] -w Для старых устройств v6/v5 python sign_mtk_cert.py [single image file] -w --legacy

Затем вставьте новый подписанный образ обратно

python build-part-img.py replace [original image file] --name [the single image name you want to insert back] -- file [the new signed single image]

Пример:

4c8558aaea5e8d939ba978d6b10be14d 17fe099c27560ec4b0dd0ab1540e1442 b56f0026951f2c58612b315b44423437 image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →