
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/karthi-the-hacker/cve-2006-2842
РазведкаСканеры уязвимостейСканеры веб-уязвимостейСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubkarthi-the-hacker/cve-2006-2842

CVE-2006-2842

Поделиться

CLI-сканер для уязвимости CVE-2006-2842 (усечение пути в PHP include()). Сканирует один или несколько URL-адресов для обнаружения этой конкретной ошибки веб-приложения.

Репозиторий
3392 лет назадЕщё не проверено
логотип

Бейджи

MIT License Follow Twitter

Лицензия

MIT

Установка

Установите cve-2006-2842 с помощью npm

  npm install cve-2006-2842 -g

Использование

Пример для одного URL

  cve-2006-2842 -u http://example.com 

Использование

Пример для списка URL

  cve-2006-2842 -l urls.txt -o out.txt
Скриншоты

Скриншот приложения

Меню справки

Получить все элементы


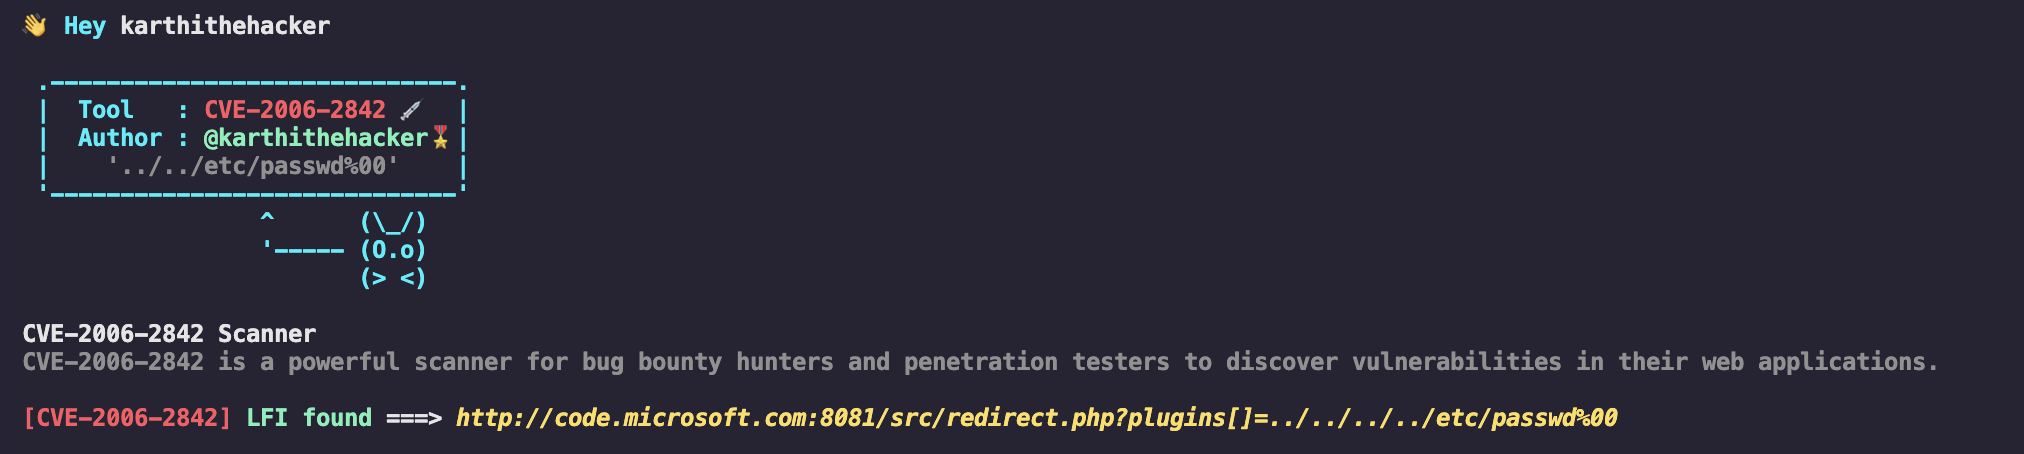
👋 Hey karthithehacker 

 .-----------------------------.           
 |  Tool   : CVE-2006-2842 💉  |           
 |  Author : @karthithehacker🎖️|           
 |    '../../etc/passwd%00'    |           
 '-----------------------------'           
                 ^      (\_/)    
                 '----- (O.o)    
                        (> <)    

CVE-2006-2842 Scanner 
CVE-2006-2842 is a powerful scanner for bug bounty hunters and penetration testers to discover vulnerabilities in their web applications.


$ CVE-2006-2842 [option]
Usage: CVE-2006-2842 [options]

АргументТипОписание
-h--helpПоказать справку
-V--versionПоказать номер версии
-u--urlURL для сканирования на CVE-2006-2842
-o--outputСохранить результаты в текстовый файл
-l--listФайл со списком URL для сканирования на CVE-2006-2842.

🔗 Ссылки

portfolio linkedin twitter

Автор

  • @karthithehacker

Обратная связь

Если у вас есть какие-либо отзывы, пожалуйста, свяжитесь с нами по адресу [email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





