

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
scutum — Linux Автоматический ARP (TCP / UDP / ICMP) Брандмауэр | Kitploit

Инструменты/GitHubGitHub/k4yt3x/scutum
Оборонительные ИнструментыОбход IDS/IPSСетевая безопасность
GitHubk4yt3x/scutum

scutum

Linux Автоматический ARP (TCP / UDP / ICMP) Брандмауэр

Репозиторий
8421467 лет назадПроверено Kitploit
Поделиться

Join the chat at https://gitter.im/K4YT3X-DEV/SCUTUM status

SCUTUM Файрвол

Введение

Короче говоря, SCUTUM автоматически настраивает ваш персональный компьютер для защиты от вредоносного TCP/UDP трафика и ARP-спуфинга. Это программное обеспечение использует UFW для настройки обычного файрвола, определяет и блокирует MAC-адрес шлюза, чтобы вы не стали жертвой ARP-спуфинга.

Это программное обеспечение разработано компактным и эффективным. В настоящее время оно может поддерживать только один интерфейс одновременно. Трафик будет разрешен только на одном интерфейсе. Мы рассматриваем возможности поддержки нескольких интерфейсов одновременно.

2.10.2 (5 мая 2019)

  1. Исправлены проблемы с ARP в nftables. Теперь ARP-пакеты корректно блокируются в таблице arp вместо inet.
  2. Заменены строки формата на f-строки.

2.10.0 (2 ноября 2018)

  1. Исправлена проблема, когда при первом включении SCUTUM MAC-адрес шлюза не кэшировался и не блокировался.

2.10.0 (31 октября 2018)

  1. Изменен файл конфигурации на JSON
    • Пожалуйста, удалите старую конфигурацию INI и переустановите scutum.
  2. Добавлена поддержка netfilter.
  3. Сгруппированы разделы кода в методы для упрощения обслуживания.
  4. Оптимизирован код.

Быстрая установка

Предварительные требования

  • Предназначено для ОС Linux
  • Требуется curl или wget для быстрой установки
  • Должен быть установлен git

Пример для типичного окружения Ubuntu (18.04)

$ sudo apt install git python3-pip curl
$ sudo pip3 install avalon_framework

Полный список зависимостей SCUTUM можно найти в DEPENDENCIES.md

через curl

$ sudo sh -c "$(curl -fsSL https://raw.githubusercontent.com/K4YT3X/scutum/master/bin/quickinstall.sh)"

через wget

$ sudo sh -c "$(wget https://raw.githubusercontent.com/K4YT3X/scutum/master/bin/quickinstall.sh -O -)"
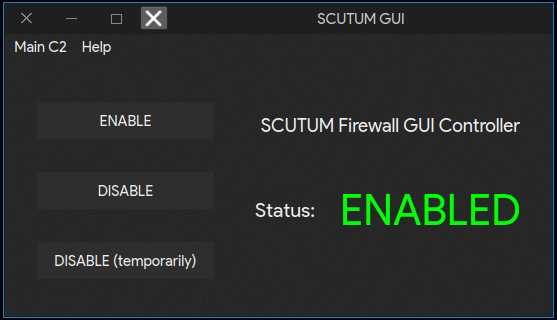
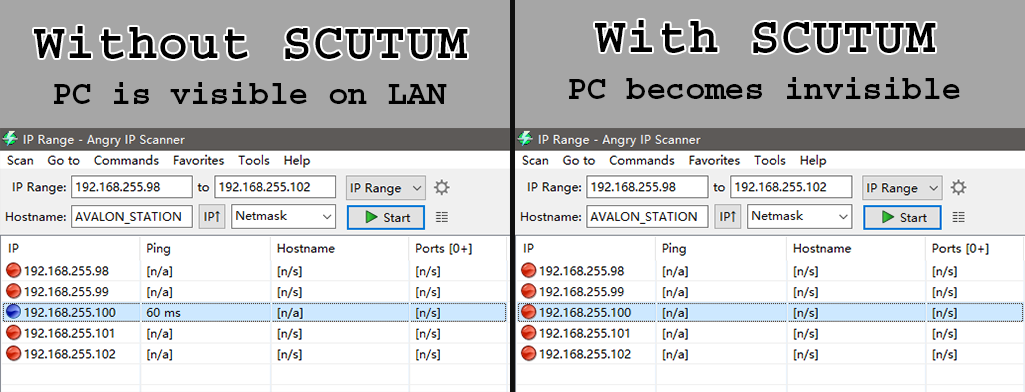
scutum_gui effects

Что такое SCUTUM?

Кратко: ARP-файрвол. Он автоматически добавляет шлюзы в белый список при подключении и блокирует всё остальное, чтобы избежать потенциальной угрозы.

SCUTUM — это ARP-файрвол, который предотвращает ARP-спуфинг вашего компьютера другими компьютерами в локальной сети. SCUTUM управляет arptables на вашем компьютере, чтобы он принимал ARP-пакеты только от шлюза. Таким образом, злоумышленники не смогут подделать вашу ARP-таблицу. SCUTUM также предотвращает обнаружение вашего устройства в локальной сети, если SCUTUM используется с правильно настроенным TCP/UDP файрволом.

SCUTUM также может обрабатывать TCP/UDP/ICMP трафик с помощью iptables. Вы можете включить эту функцию во время установки. Однако рекомендуется использовать более профессиональный контроллер файрвола, такой как UFW. Они могут обрабатывать трафик с большей точностью.

Использование и установка

Перед первым запуском следует выполнить установку для настройки конфигурационных файлов. Я не уверен, нужна ли портативная версия. Если вы считаете, что это следует изменить, создайте issue, и я изменю это.

Установка

Рекомендуется быстрая установка, описанная выше

git clone https://github.com/K4YT3X/scutum.git
cd scutum/bin
sudo python3 scutum.py --install

Использование GUI (в настоящее время не работает)

ENABLE: Включить SCUTUM (Автоматический запуск)
DISABLE: Отключить SCUTUM (Не запускать автоматически)
DISABLE (Temporarily): Отключить SCUTUM до следующего подключения к сети

Использование

SCUTUM запускается автоматически после установки.

Полную актуальную информацию об использовании можно получить, выполнив:

$ scutum --help
$ sudo service scutum start     # Запустить службу scutum
$ sudo service scutum stop      # Остановить службу scutum
$ sudo systemctl enable scutum  # Запускать SCUTUM при загрузке системы
$ sudo systemctl disable scutum # Не запускать SCUTUM при загрузке системы
$ sudo scutum                   # Обычный запуск SCUTUM
$ sudo scutum --start           # Запустить SCUTUM вручную один раз, даже если он отключен
$ sudo scutum --enable          # Включить SCUTUM (автоматический запуск при подключении)
$ sudo scutum --disable         # Отключить SCUTUM (не запускать автоматически при подключении)
$ sudo scutum --reset           # Сбросить SCUTUM (временно разрешить все ARP-пакеты)
$ sudo scutum --purgelog        # Очистить логи SCUTUM
$ sudo scutum --install         # Запустить мастер установки SCUTUM и установить его в систему
$ sudo scutum --uninstall       # Полностью удалить SCUTUM из системы
$ sudo scutum --upgrade         # Обновить SCUTUM и AVALON Framework

Рабочий процесс SCUTUM

после подключения

  1. Подключиться к Wi-Fi
  2. Принимать все ARP-пакеты
  3. Кэшировать MAC-адрес шлюза, установив сокетное соединение с таймаутом 0
  4. Добавить MAC-адрес шлюза в исключения
  5. Отбрасывать все ARP-пакеты

[Завершено]

после отключения

  1. Принимать все ARP-пакеты

[Завершено]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






