joelgmsec/invoke-dnsteal
Эксфильтратор данных DNS, который отправляет полезные нагрузки через UDP/TCP с настраиваемым размером запроса, случайной задержкой и случайными доменами для уклонения от обнаружения во время операций красной команды.

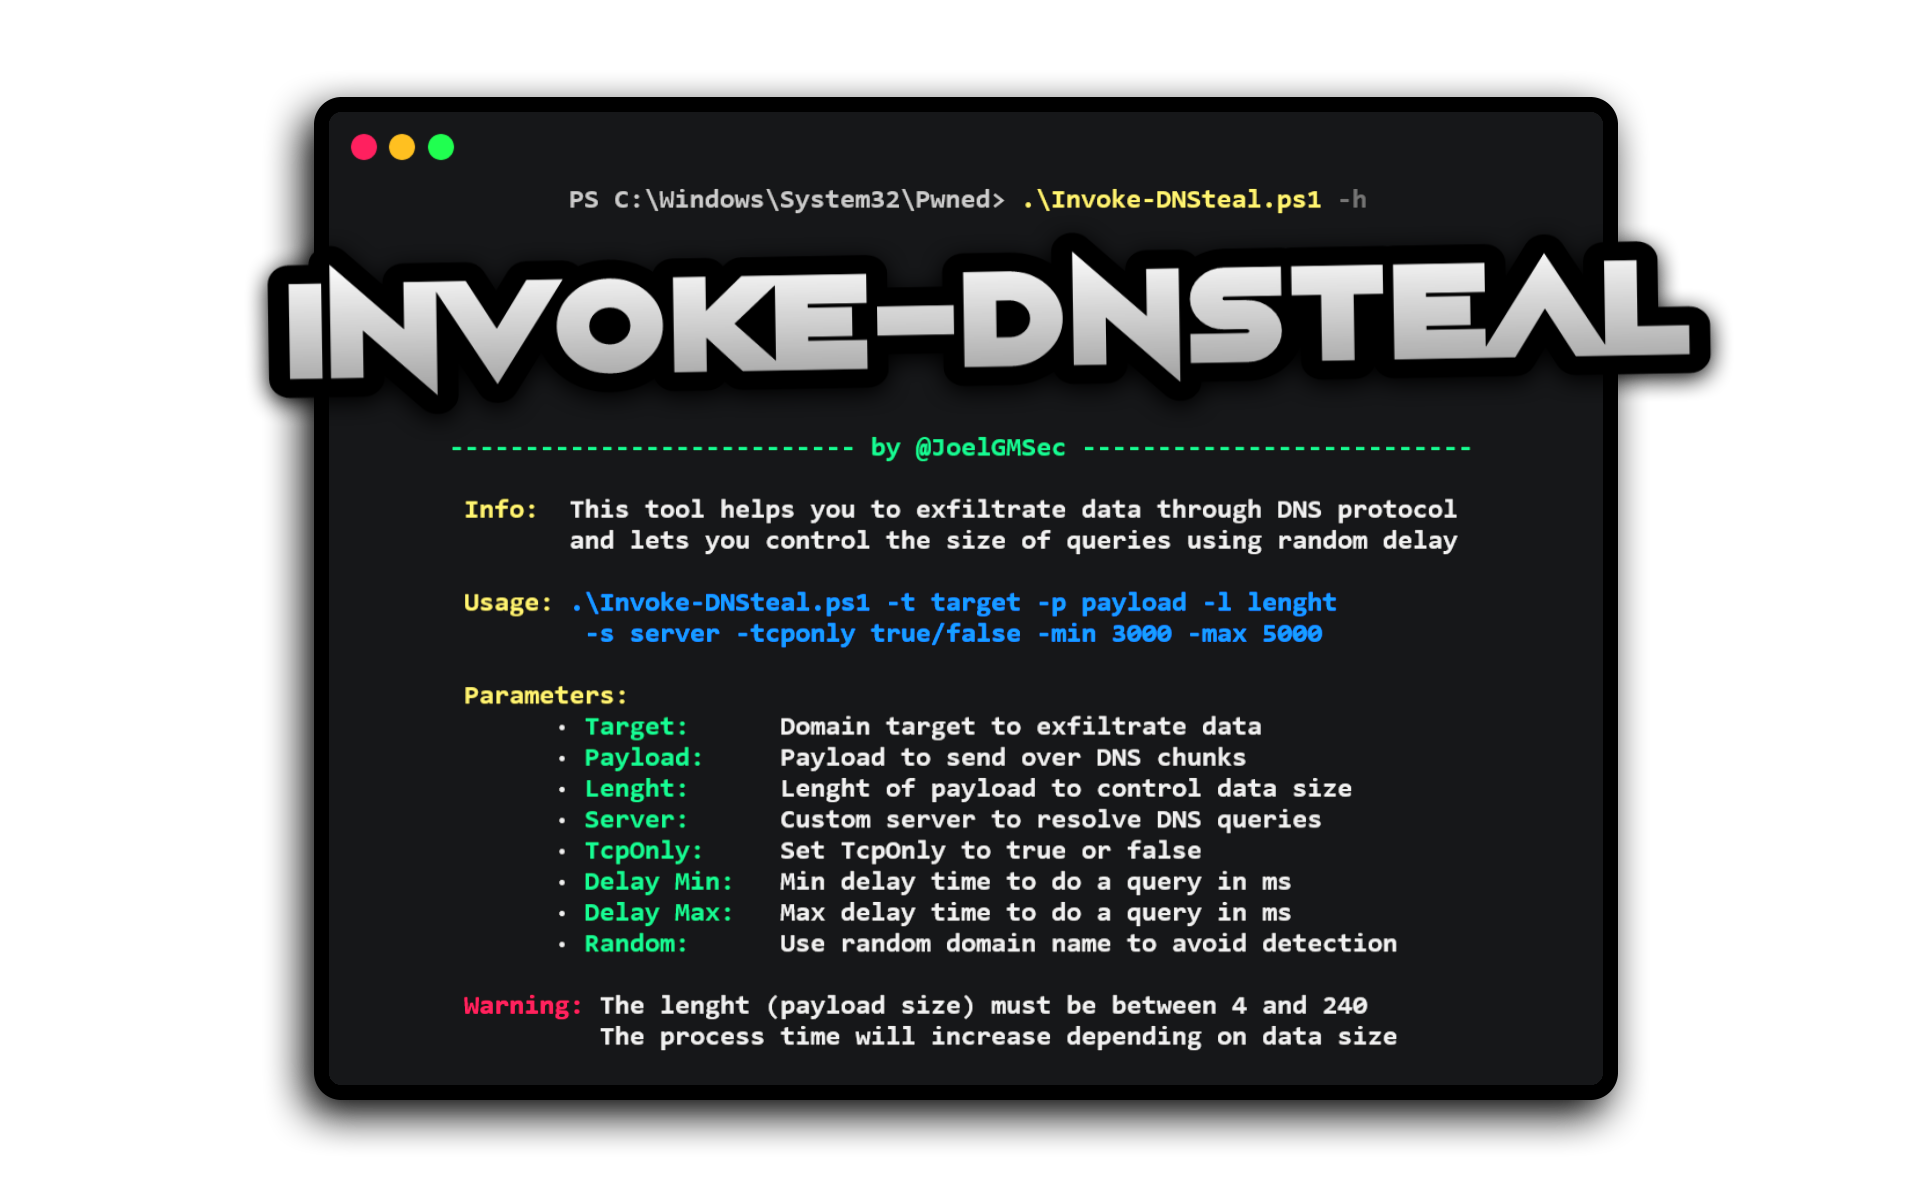
Invoke-DNSteal — это простой и настраиваемый инструмент для эксфильтрации данных через DNS.
Этот инструмент помогает эксфильтровать данные через протокол DNS поверх UDP и TCP, позволяет контролировать размер запросов с помощью случайной задержки. Кроме того, он позволяет избежать обнаружения, используя случайные домены в каждом запросе, и может использоваться для передачи информации как локально, так и удалённо.
Рекомендуется клонировать полный репозиторий или скачать zip-файл. Вы можете сделать это, выполнив следующую команду:
git clone https://github.com/JoelGMSec/Invoke-DNSteal.git
.\Invoke-DNSteal.ps1 -h

  ___                 _              ____  _   _ ____  _             _
 |_ _|_ __ _   __ __ | | __ __      |  _ \| \ | / ___|| |__ __  __ _| |
  | || '_ \ \ / / _ \| |/ / _ \_____| | | |  \| \___ \| __/ _ \/ _' | |
  | || | | \ V / (_) |   <  __/_____| |_| | |\  |___) | ||  __/ (_| | |
 |___|_| |_|\_/ \___/|_|\_\___|     |____/|_| \_|____/ \__\___|\__,_|_|

  --------------------------- by @JoelGMSec --------------------------

 Info:  This tool helps you to exfiltrate data through DNS protocol
        and lets you control the size of queries using random delay

 Usage: .\Invoke-DNSteal.ps1 -t target -p payload -l length
         -s server -tcponly true/false -min 3000 -max 5000

 Parameters:
       · Target:      Domain target to exfiltrate data
       · Payload:     Payload to send over DNS chunks
       · Length:      Length of payload to control data size
       · Server:      Custom server to resolve DNS queries
       · TcpOnly:     Set TcpOnly to true or false
       · Delay Min:   Min delay time to do a query in ms
       · Delay Max:   Max delay time to do a query in ms
       · Random:      Use random domain name to avoid detection

 Warning: The length (payload size) must be between 4 and 240
          The process time will increase depending on data size
https://darkbyte.net/exfiltrando-informacion-por-dns-con-invoke-dnsteal
Этот проект лицензирован в соответствии с лицензией GNU 3.0 — подробнее см. в файле LICENSE.
Этот скрипт был создан и разработан с нуля Джоэлем Гомесом Молиной // @JoelGMSec
Особая благодарность @3v4si0n за реализацию DNS через TCP и некоторый общий код на Python.
Это программное обеспечение не предоставляет никаких гарантий. Его использование предназначено исключительно для образовательных целей и/или аудитов безопасности с соответствующего согласия клиента. Я не несу ответственности за его неправомерное использование или любой возможный ущерб, причинённый им.
Для получения дополнительной информации вы можете найти меня в Twitter как @JoelGMSec и в моём блоге darkbyte.net.
Вы можете поддержать мою работу, купив мне кофе: