Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-29839 — Hotel Druid 3.0.4 Уязвимость сохраненного межсайтового скриптинга | Kitploit
Инструменты/GitHubGitHub/jichngan/cve-2023-29839
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubjichngan/cve-2023-29839

CVE-2023-29839

Hotel Druid 3.0.4 Уязвимость сохраненного межсайтового скриптинга

Репозиторий
1163 лет назадЕщё не проверено
Поделиться

CVE-2023-29839 Уязвимость межсайтового скриптинга (XSS) с сохранением в Hotel Druid 3.0.4

Ссылка на CMS: https://www.hoteldruid.com/

Затронутая версия: 3.0.4

Серьезность и CVSS: 5.4 (Средний) | Вектор: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N

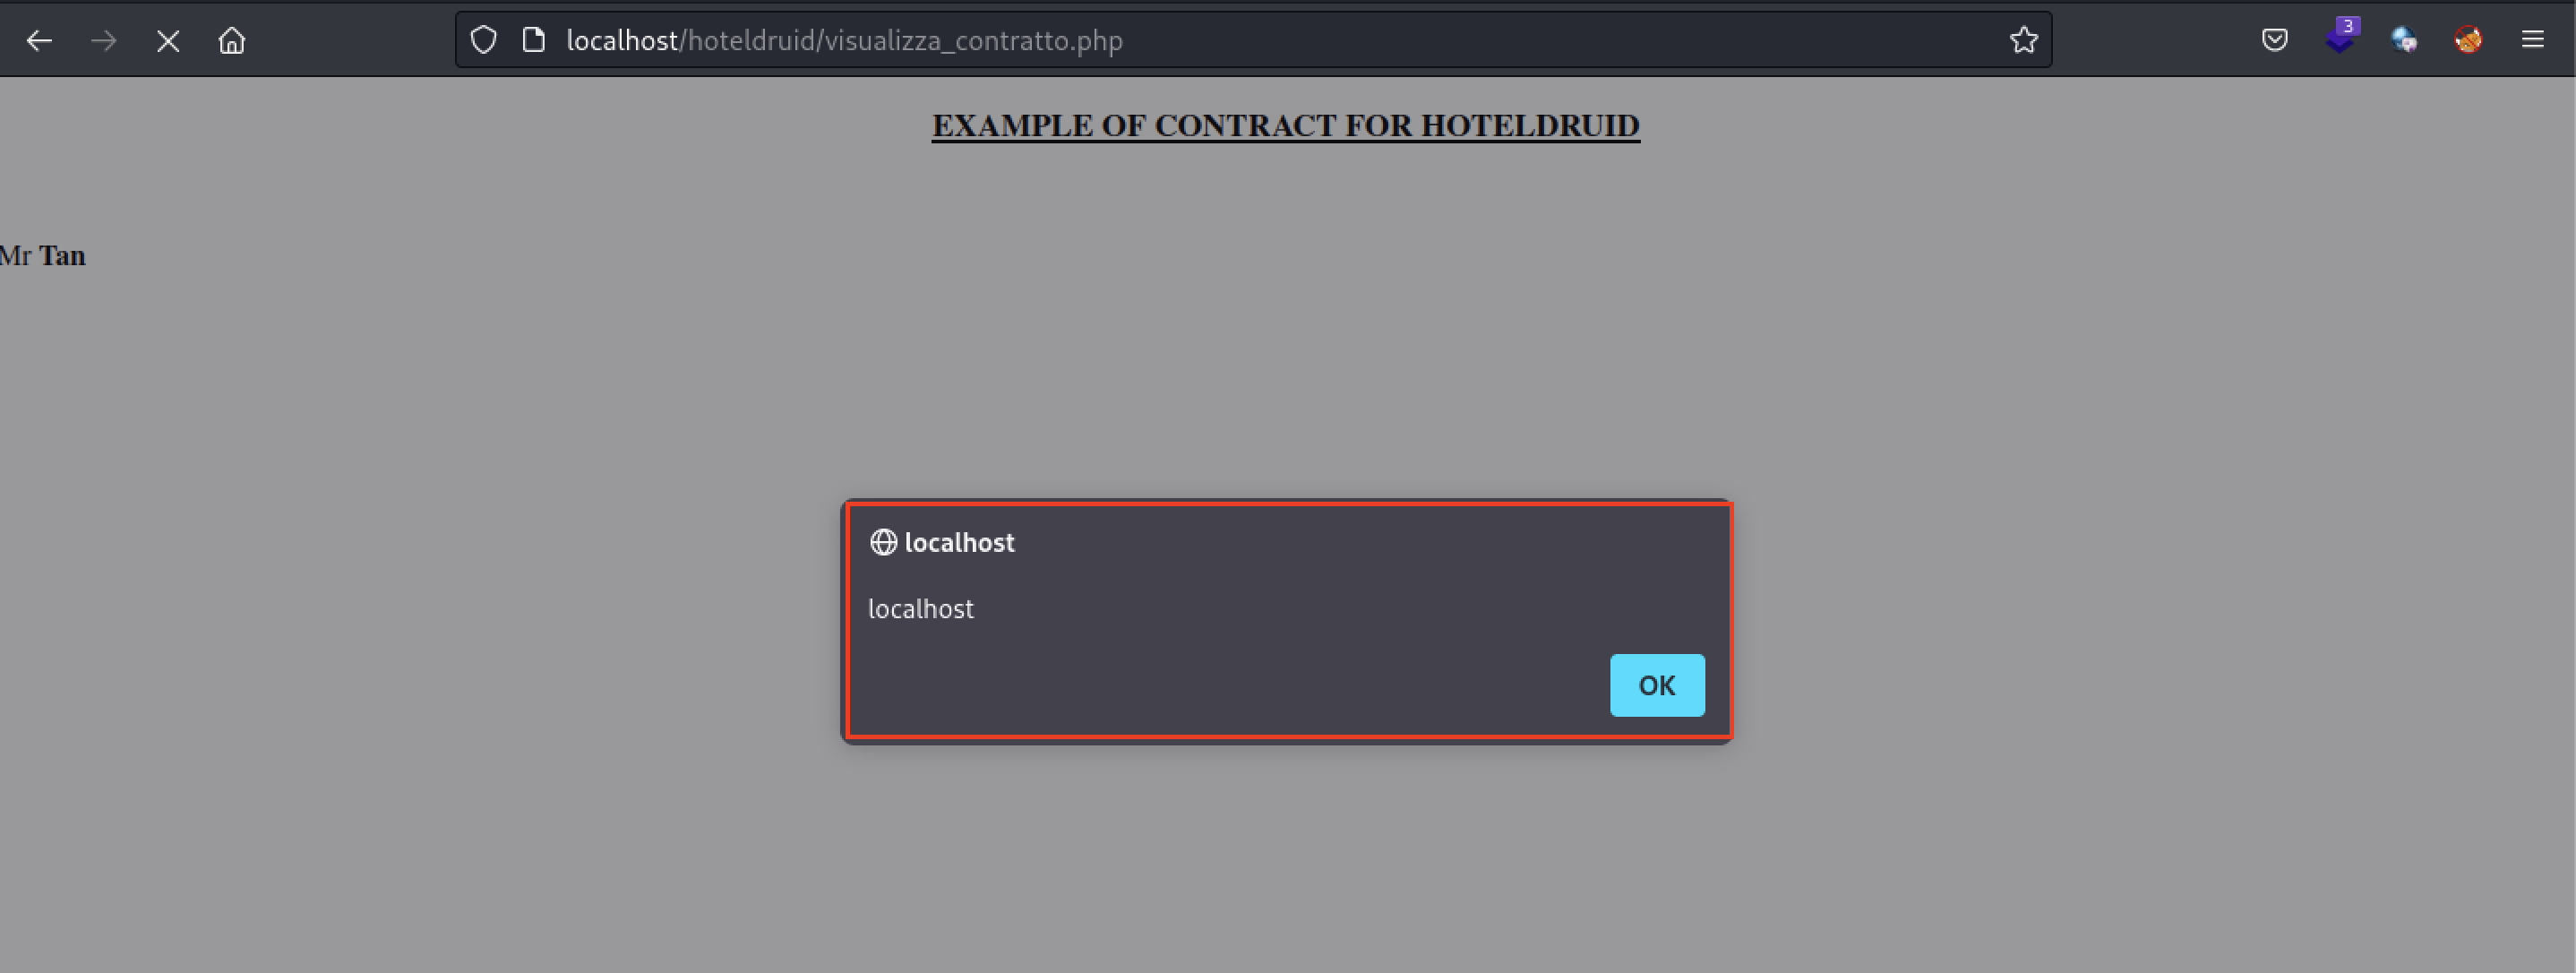
Уязвимость межсайтового скриптинга (XSS) с сохранением существует на нескольких страницах версии 3.0.4 приложения Hotel Druid, что позволяет произвольное выполнение команд.

Уязвимые поля: Фамилия, Имя, Псевдоним в функции «Document»

Затронутые ссылки: /visualizza_contratto.php

Триггер для полезной нагрузки: Посетите функцию предварительного просмотра документа Example

Устранение: Обновитесь до версии HotelDruid 3.0.5

Шаги для воспроизведения:

  1. Введите XSS-полезную нагрузку в имя клиента. Это можно сделать во время бронирования номера или при регистрации нового клиента. Используемая полезная нагрузка: <script>alert(document.domain)</script>
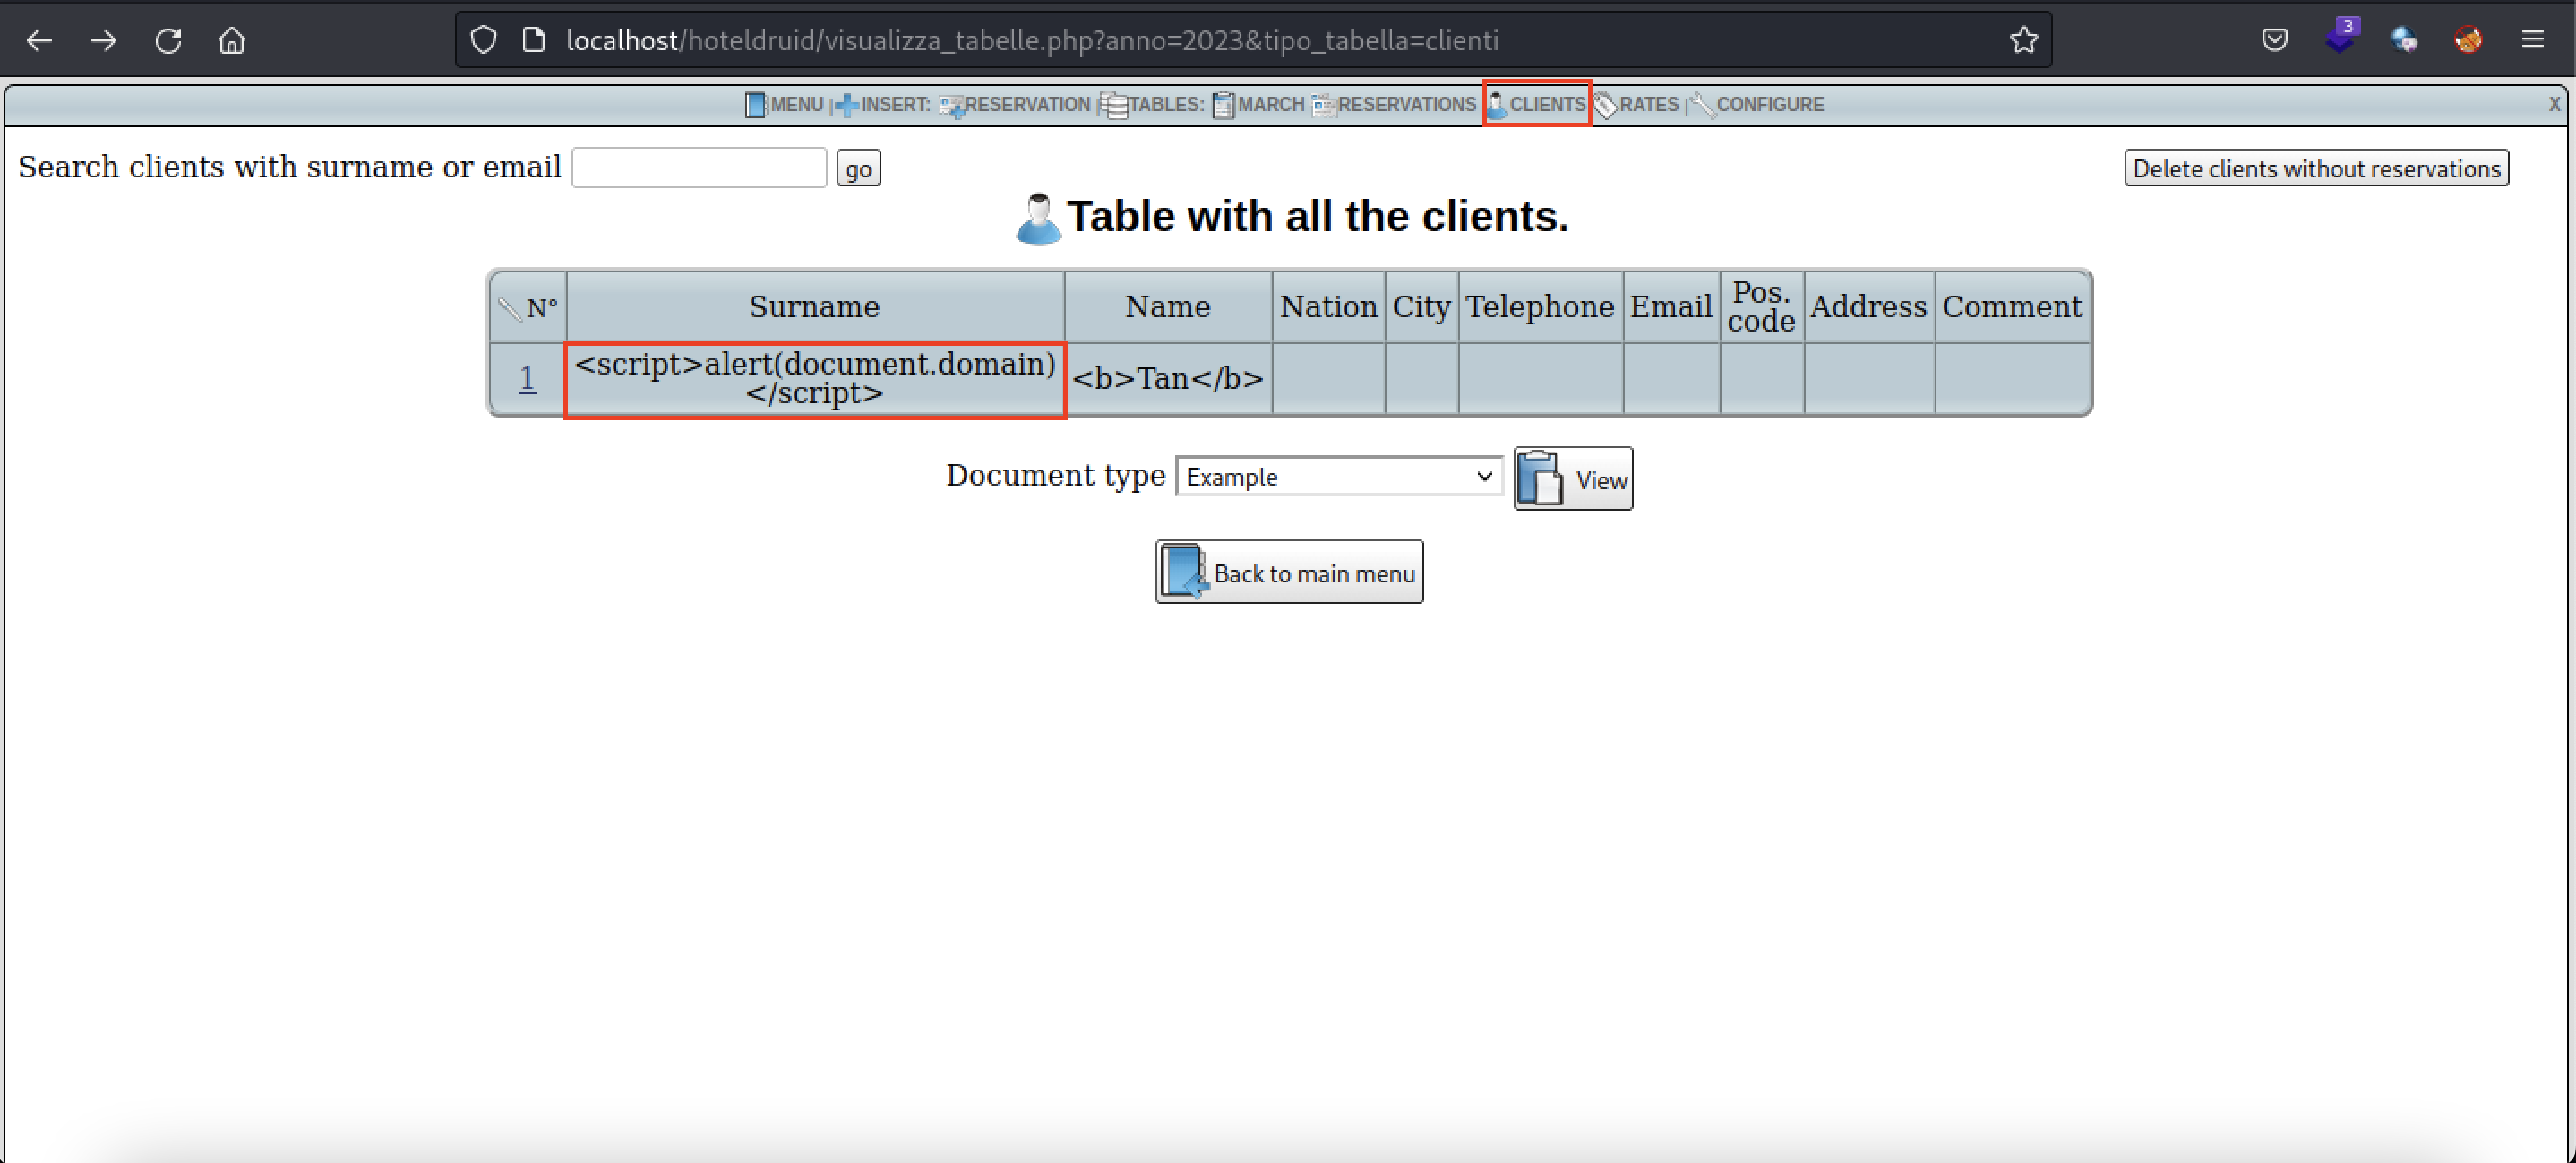
client_payload
  1. Перейдите на вкладку «Клиенты» и выберите клиента с XSS-полезной нагрузкой, нажав на столбец «N»
  2. На этой странице есть два способа активировать сохраненную XSS-полезную нагрузку. Первый — просмотр документа Example в правом верхнем углу страницы
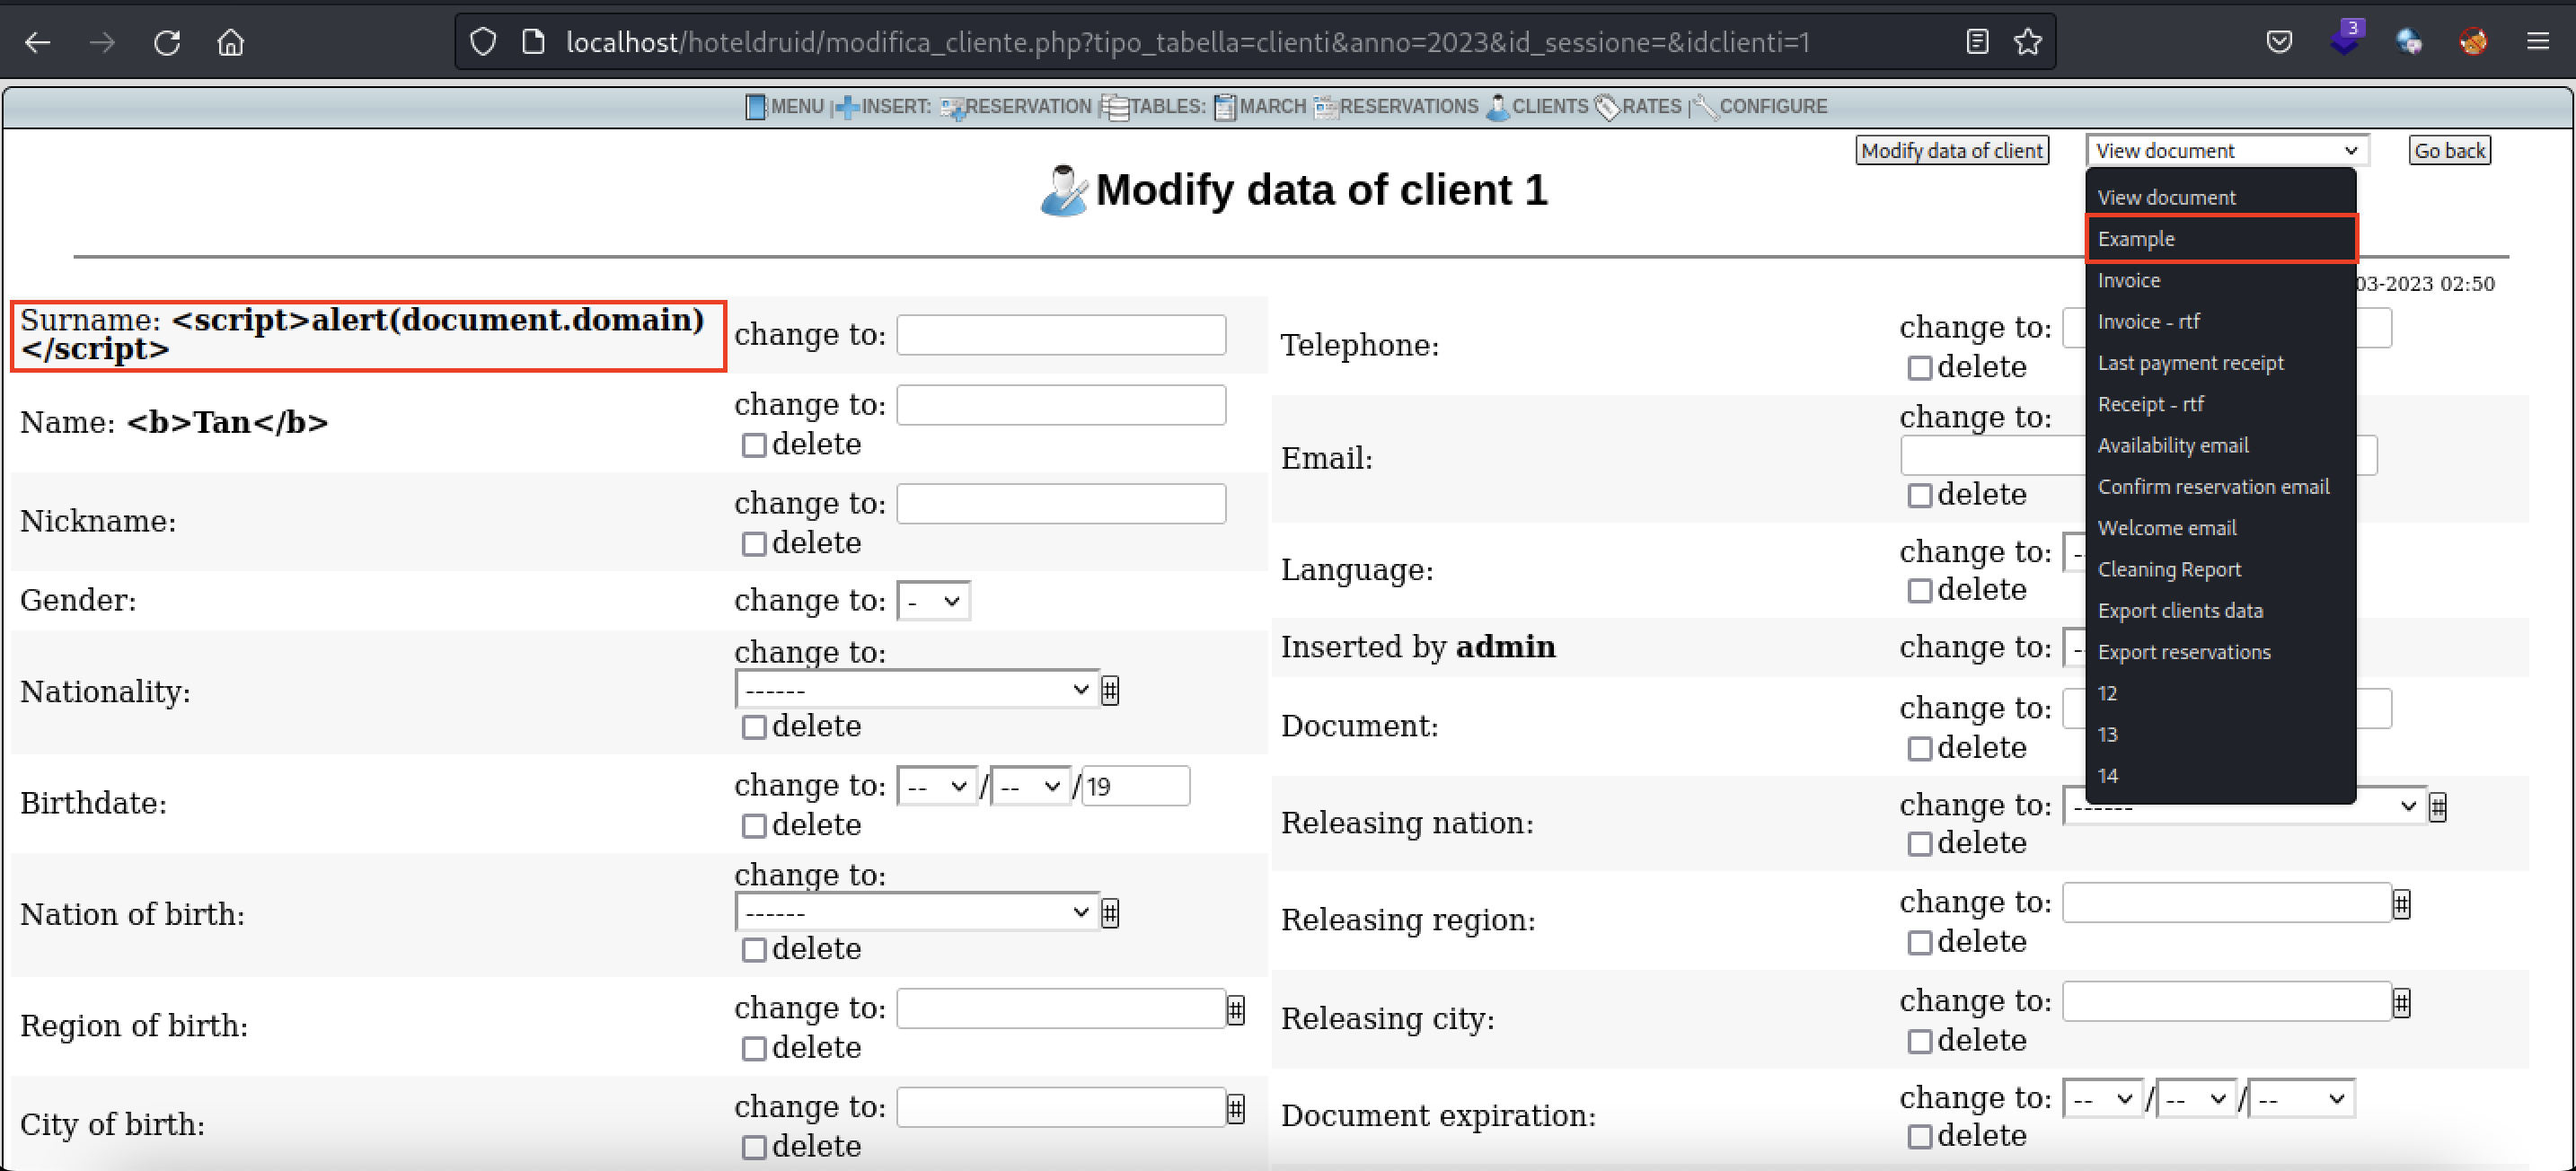
Screenshot 2023-03-10 at 2 08 13 PM Screenshot 2023-03-10 at 2 08 49 PM
  1. Второй способ активации XSS-полезной нагрузки — перейти в нижнюю часть страницы, где можно изменить данные клиента
  2. Снова выберите документ Example и нажмите «Просмотр»
Screenshot 2023-03-10 at 2 10 13 PM Screenshot 2023-03-10 at 2 08 49 PM
  1. Существуют и другие методы активации XSS-полезной нагрузки. Перейдите в раздел «Бронирования» и измените бронирование клиента
Screenshot 2023-03-10 at 2 17 48 PM
  1. Прокрутите страницу вниз и снова выберите документ Example, затем нажмите «Просмотр»
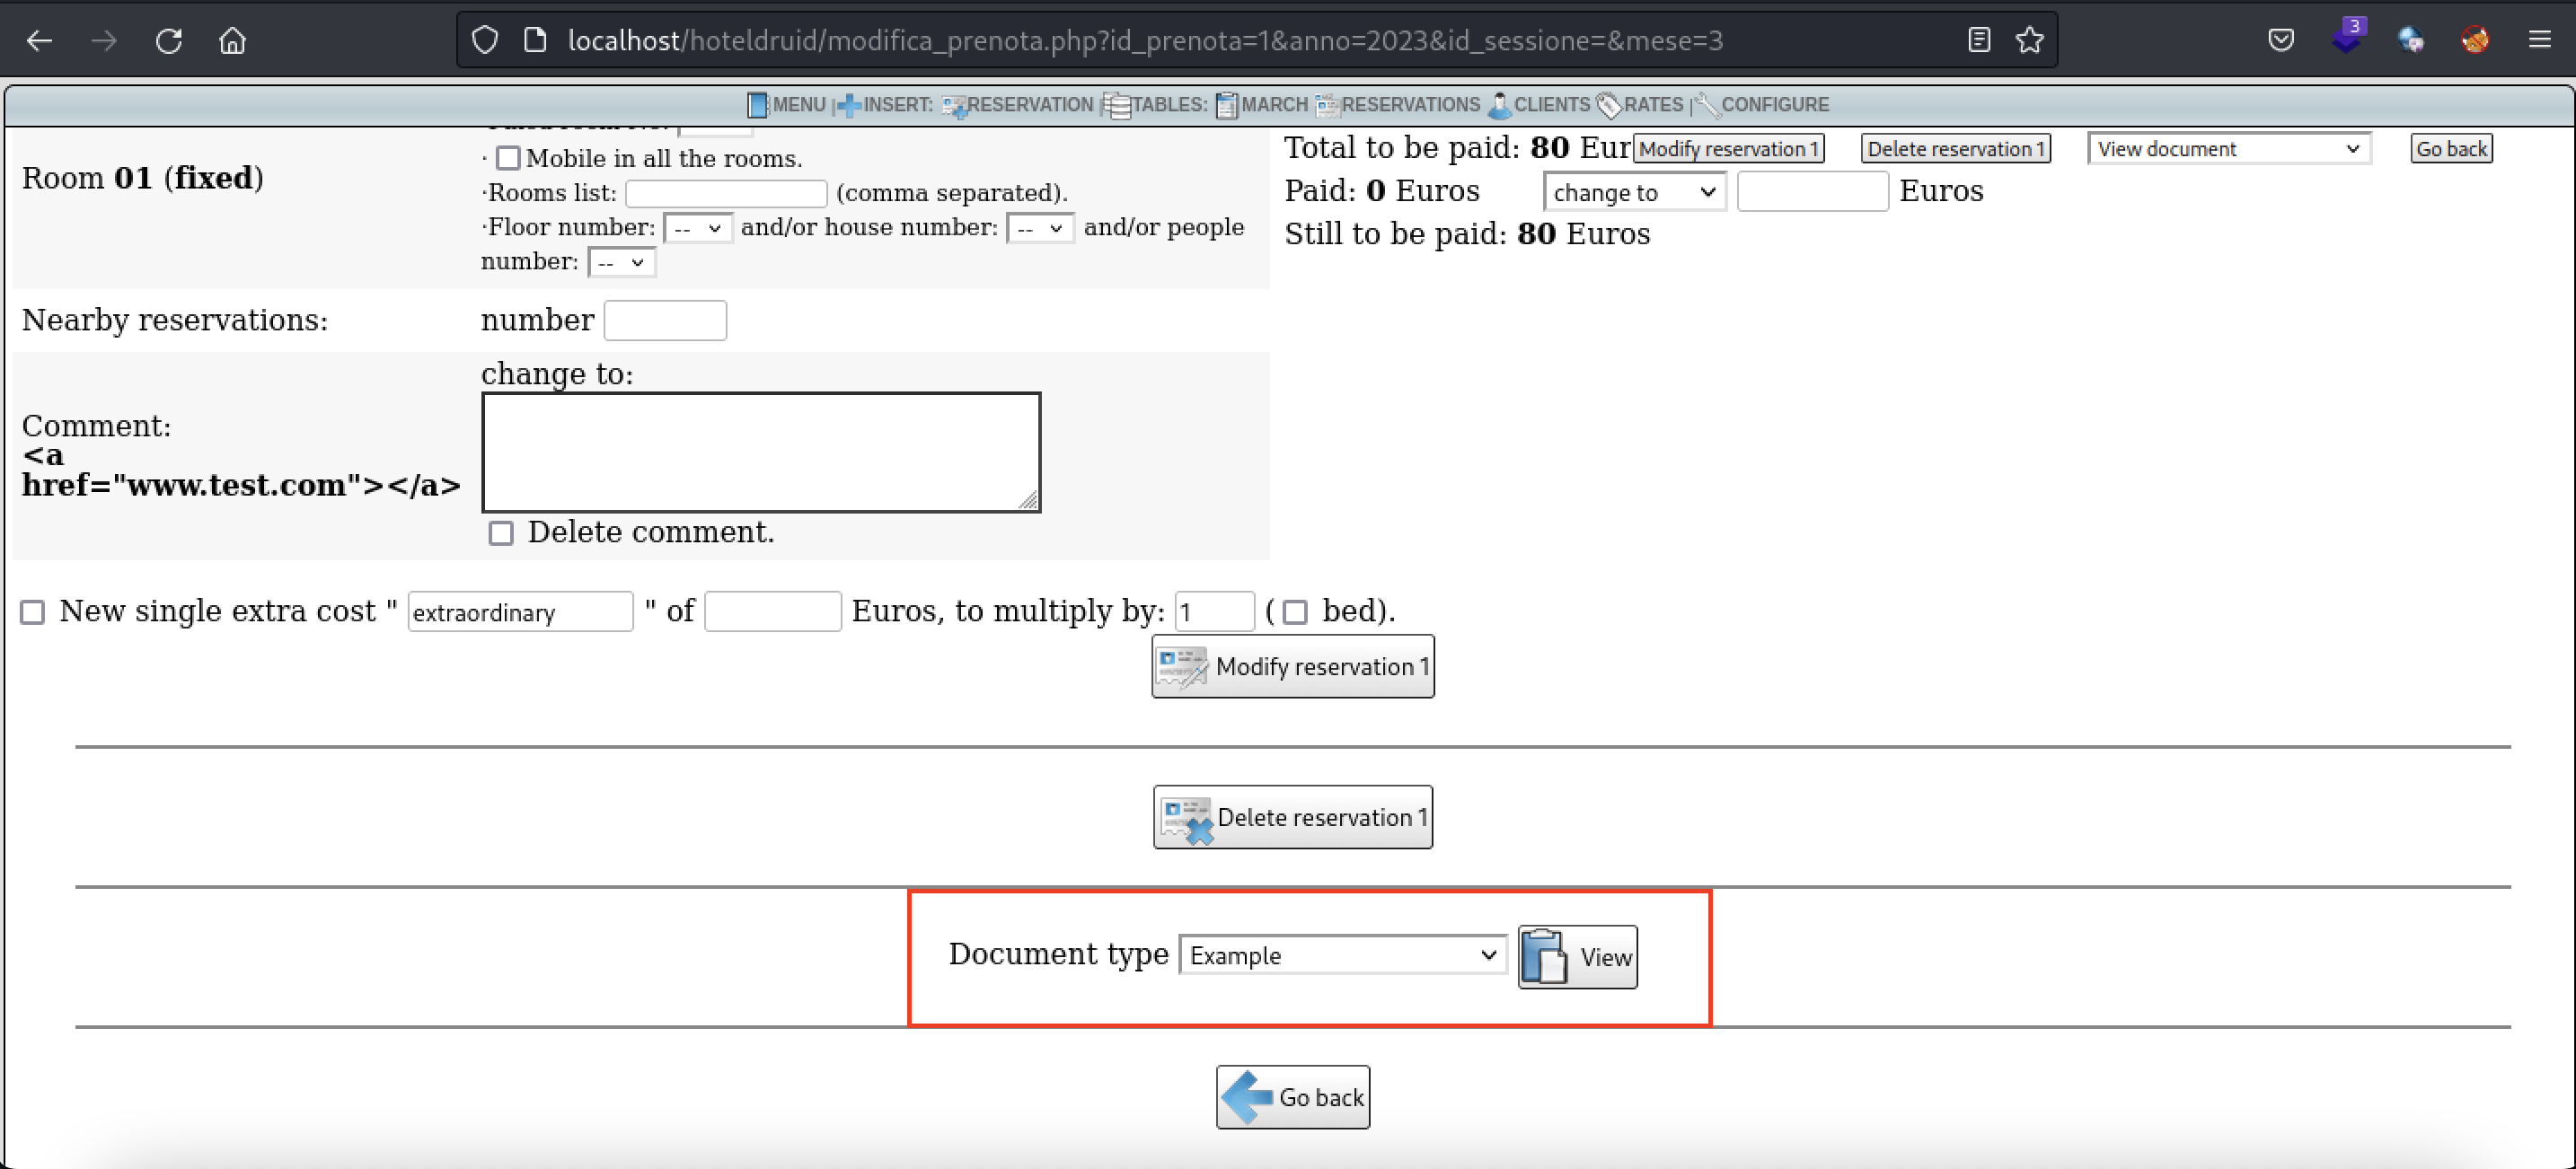
Screenshot 2023-03-10 at 2 18 12 PM Screenshot 2023-03-10 at 2 08 49 PM
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →