
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pryingdeep — Prying Deep - An OSINT tool to collect intelligence on the dark web. | Kitploit

Инструменты/GitHubGitHub/iudicium/pryingdeep
OSINT (Open Source Intelligence)ReconnaissanceInformation GatheringPrivacyThreat IntelligenceCrawlerArchived
GitHubiudicium/pryingdeep

pryingdeep

Prying Deep - An OSINT tool to collect intelligence on the dark web.

Репозиторий
62767162 лет назадПроверено Kitploit
Поделиться

Logo

Prying Deep

OSINT инструмент для сбора информации с тёмного и обычного интернета.

Сообщить об ошибке Предложить улучшение

Оглавление
  1. О проекте
  2. Начало
    • Предварительные требования
    • Ручная установка
    • Бинарная установка
  3. Докер
    • Тор
  4. Использование
  5. План развития
  6. Участие
  7. Лицензия
  8. Предварительный просмотр

About The Project

Я видел много проектов на Гитхабе, которые тоже поисковые роботы для "черного интернета", но большинство из них не соответствовали моим стандартам OSINT в глубокой паутине. И я принял решение создать мой OSINT инструмент для глубокой паутины.

Этот инструмент служит напоминанием, что всегда следует соблюдать лучшие практики OPSEC(Операционная Безопасность) в черном интернете.

Автор этого проекта не ответственность за любой возможный ущерб, причиненный использованием этого инструмента.

Что делает этот инструмент?

Prying Deep Ползет по платформам тёмной/обычной сети и извлекает максимальное количество информации эффективно


Getting Started

Prerequisites

Прежде чем использовать наш OSINT инструмент, убедитесь, что у вас установлены следующие зависимости:

  1. Docker:(необязательно)

    • Вы можете скачать и установить Docker, следуя официальным инструкциям по установке для вашей операционной системы:
    • Руководство по установке Docker.
  2. Go: (обязательно)

    • Руководство по установке Golang.
  3. PostgresSQL: (требуется, если вы не используете Docker)

    • Убедитесь, что переменные окружения в вашем файле pryingdeep.yaml соответствуют среде в docker-compose.yaml
    • Установка PostgreSQL

Бинарная установка:

  1. Установите бинарный файл с помощью:
go install -v github.com/iudicium/pryingdeep/cmd/pryingdeep@latest
  1. Выполните следующую комманду:
pryingdeep install
  1. Настройте значения внутри папки конфигурации под ваши нужды.

Ручная установка:

  1. Клонируйте репозиторий:

     git clone https://github.com/pryingbytez/pryingdeep.git
    
  2. Настройте значения в файле конфигурации .yaml либо с использованием флагов, либо вручную. Database, logger, tor требуют ручной настройки.

Вам нужно будет прочитать:* Документацию Colly. Также обратитесь к Обьяснению конфигурации

  1. Соберите бинарный файл с помощью:

    • go build cmd/pryingdeep/pryingdeep.go -> c корневой директории, бинарный файл также будет там.
    • go build -> в директории где находится файл, pryingdeep.go

    Docker

Для запуска pryingdeep внутри контейнера Docker используйте эту команду:

docker-compose up

Config

Прочитайте подробности о каждом параметре здесь: config

Tor

Узнайте больше о сборке и запуске нашего контейнера tor здесь: Tor

Usage

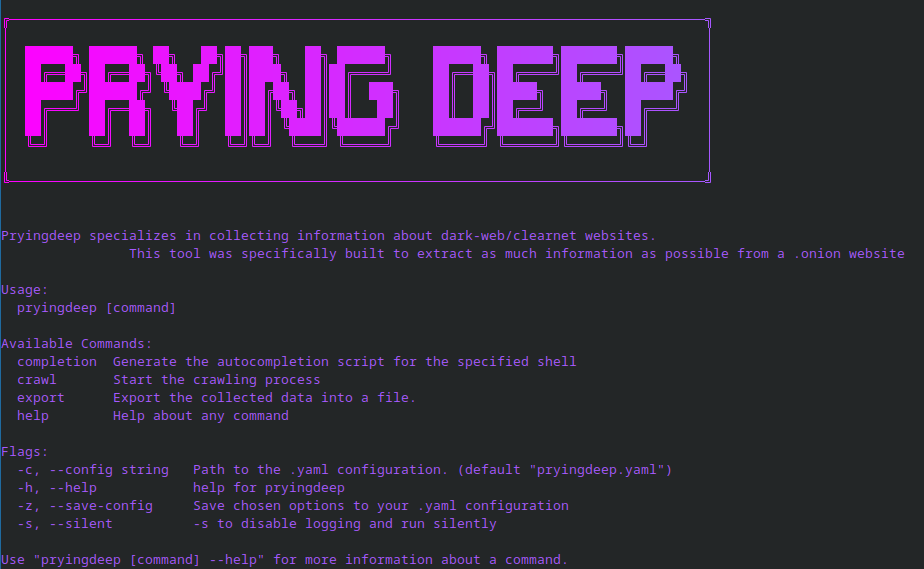
Pryingdeep cпециализируется на сборе информации о веб-сайтах в теневой сети и открытом интернете.
Этот инструмент был специально создан для извлечения максимального количества информации из темной сети.


Usage:
pryingdeep [command]

Доступные команды:
crawl       Начать процесс краулинга
export      Экспортировать собранные данные в файл
help        Помощь о любой команде
install     Загрузка конфиг файлов

Flags:
-c, --config string   Путь до конфигурационного файла (default "pryingdeep.yaml")
-h, --help            помощь для pryingdeep
-z, --save-config     Сохранить выбранные параметры в ваш конфигурационный файл .yaml.
-s, --silent          -s to для отключения логирования

Используйте "pryingdeep [command] --help" для показа информации о команде.

Roadmap

  • Добавить команду поиска, которая не требует использования onion-ссылок.
  • Получить ключ для API Shodan для тестирования модуля иконок (favicon)
  • Придумать способ получения IP-адреса сервера.
  • Реализовать идентификацию и поиск файлов.
  • Найдите способ подавления ошибок дублирования уникальных записей в Gorm, так как они занимают половину экрана...

Contributing

Если у вас есть предложение, которое сделает этот проект лучше, пожалуйста, форкните репозиторий и создайте pull-запрос. Вы также можете просто открыть issue с тегом "enhancement". Не забудьте поставить звезду проекту! Спасибо еще раз!

  1. Форкните проект
  2. Создайте ветку для вашей новой функции (git checkout -b feature/AmazingFeature)
  3. Зафиксируйте ваши изменения (git commit -m 'Add some AmazingFeature')
  4. Отправьте изменения в ветку (git push origin feature/AmazingFeature)
  5. Откройте pull-запрос

License

Распространяется под лицензией GPL-3.0. Дополнительную информацию см. в файле LICENSE.
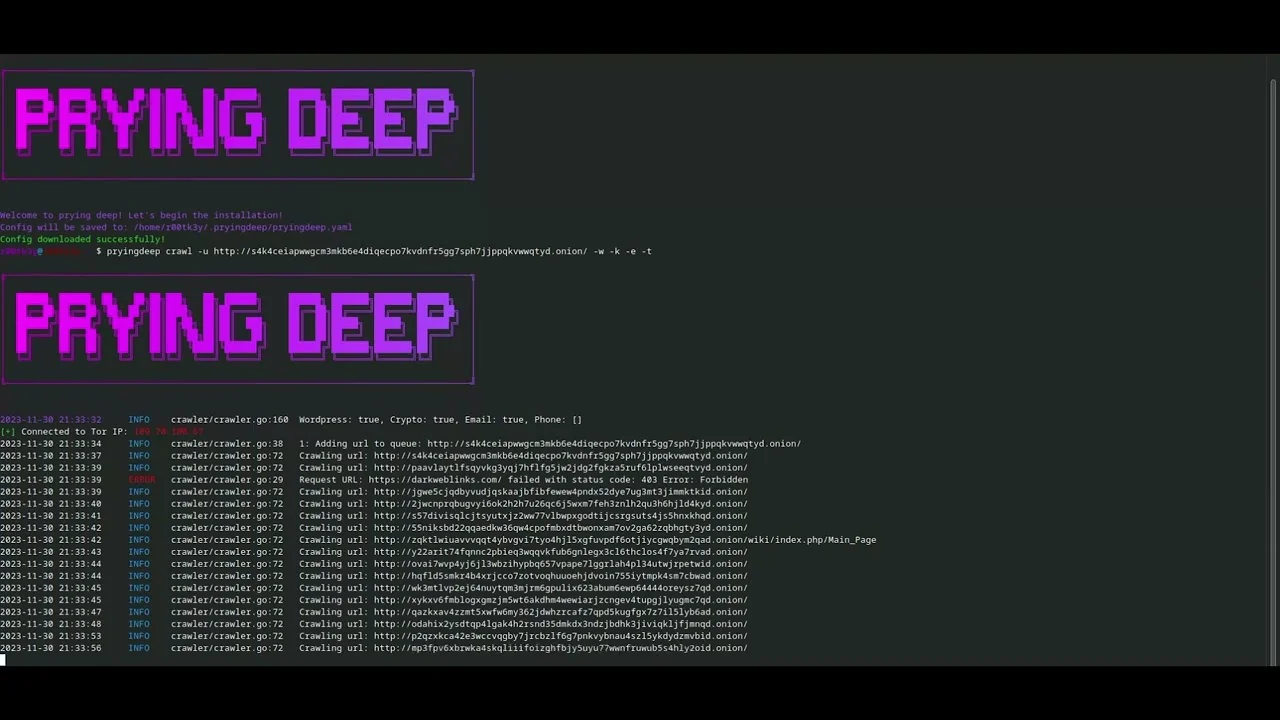
Video Preview

Video Title


Preview

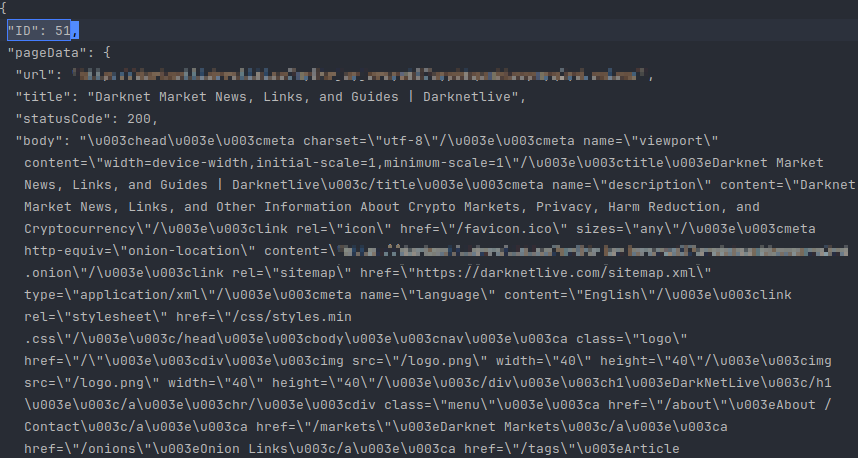
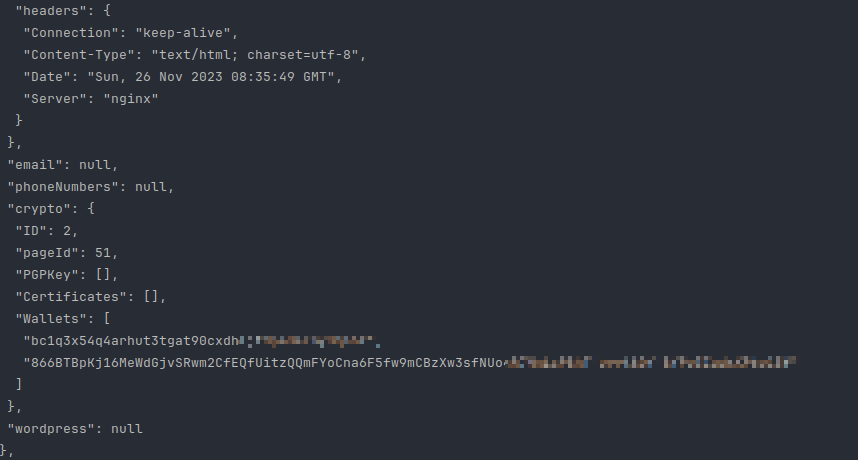
Preview Data Preview Data Preview 2

Support

Если вы нашли этот репозиторий полезным и чувствуете себя щедрым, вы можете отправить немного Monero (XMR) по следующему адресу:

48bEkvkzP3W4SGKSJAkWx2V8s4axCKwpDFf7ZmwBawg5DBSq2imbcZVKNzMriukuPqjCyf2BSax1D3AktiUq5vWk1satWJt

Спасибо!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →