

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ACE — Автоматизированная платформа для сбора и обогащения | Kitploit

Инструменты/GitHubGitHub/invoke-ir/ace
ФорензикаСбор информацииЦифровая криминалистикаРазведка угрозРеагирование на Инциденты
GitHubinvoke-ir/ace

ACE

Автоматизированная платформа для сбора и обогащения

Репозиторий
32561408 лет назадПроверено Kitploit
Поделиться

Автоматизированный сбор и обогащение

Платформа Automated Collection and Enrichment (ACE) представляет собой набор инструментов для охотников за угрозами, позволяющий собирать данные с множества конечных точек в сети и автоматически обогащать их. Данные собираются путем запуска скриптов на каждом компьютере без установки какого-либо программного обеспечения на целевой системе. ACE поддерживает сбор данных с хостов Windows, macOS и Linux.

ACE призван упростить процесс удаленного сбора данных в среде, предлагая управление учетными данными, планирование, централизованное управление скриптами и удаленную загрузку файлов. ACE разработан для дополнения SIEM путем сбора и обогащения данных; окончательный анализ лучше всего выполнять с помощью SIEM-инструментов, таких как Splunk, ELK или инструментов, которые предпочитает аналитик.
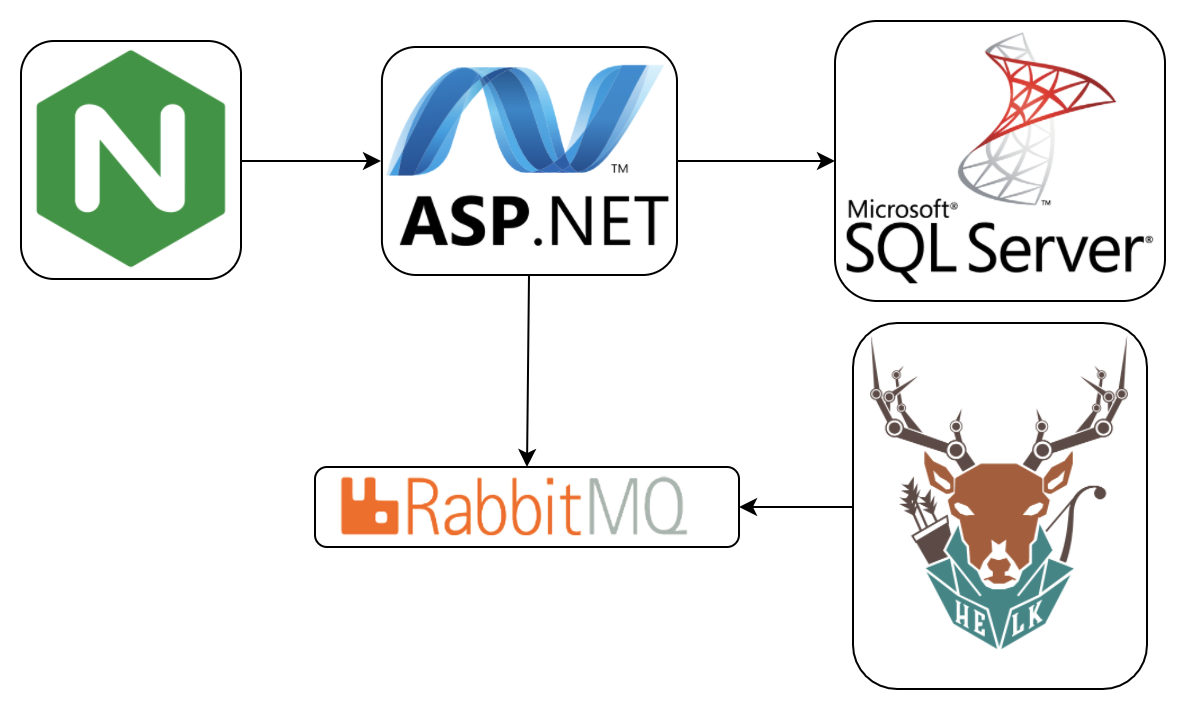
Инфраструктура ACE

Зачем использовать ACE?

ACE возник из необходимости проведения оценок компрометации в условиях с общими ограничениями:

  • На целевых хостах нельзя установить выделенный программный агент.
  • Копирование и запуск исполняемых файлов (например, инструментов Sysinternals) невозможно.
  • Заказчик не может включить Windows Remoting (WinRM).
  • Видимость заказчика в отношении хостов macOS/Linux ограничена или отсутствует.
  • Для данных, специфичных для заказчика, необходимо создавать новые скрипты/инструменты.
  • Сетевая сегментация требует нескольких учетных данных для доступа ко всем машинам в среде.

Установка/Какова архитектура ACE?

ACE состоит из четырех компонентов: веб-сервиса ACE, веб-прокси ACE Nginx, базы данных ACE SQL и очереди сообщений ACE RabbitMQ. Веб-сервис представляет собой RESTful API, который принимает запросы от клиентов для планирования и управления сканированиями. База данных SQL хранит конфигурацию и данные сканирований. Служба RabbitMQ обрабатывает автоматическое обогащение данных.

  1. Определите IP-адрес вашего хоста Linux Docker и вашего хоста Windows.

Образы Docker ACE

ACEWebService

  1. Загрузите скрипт Configure-AceWebService.ps1 со страницы Release

Использование/Как использовать ACE?

Репозиторий ACE включает набор скриптов PowerShell для взаимодействия с веб-сервисом ACE, включая добавление пользователей, управление учетными данными, загрузку скриптов сбора и планирование сканирований.

После развертывания серверов ACE используйте New-AceUser для создания нового пользователя ACE.

Удалите пользователя "Admin" по умолчанию с помощью Remove-AceUser.

Используйте New-AceCredential для ввода набора учетных данных.

Запустите Start-AceDiscovery, чтобы автоматически найти компьютеры в домене Windows.

Запустите Start-AceSweep, чтобы начать сканирование и выполнить выбранные скрипты на обнаруженных конечных точках.

Дополнительные ресурсы

  • ACE GitHub Wiki
  • Слайды ACE BlackHat Arsenal

Вклад

Вклад в ACE всегда приветствуется.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





