Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Static-Malware-Analysis-Follina-CVE-2022-30190 — Статический анализ вредоносного ПО Follina (CVE-2022-30190) от Blue Team Labs Online | Kitploit
Инструменты/GitHubGitHub/imvihanga03/static-malware-analysis-follina-cve-2022-30190
Статический анализАнализ уязвимостейЭксплуатацияАнализ вредоносных программЦифровая криминалистикаОбучение и ОбразованиеЛаборатории и Практика
GitHub
imvihanga03/static-malware-analysis-follina-cve-2022-30190

Static-Malware-Analysis-Follina-CVE-2022-30190

Статический анализ вредоносного ПО Follina (CVE-2022-30190) от Blue Team Labs Online

Репозиторий
1297 месяцев назадЕщё не проверено
Поделиться

Static-Malware-Analysis-Follina-CVE-2022-30190

Статический анализ вредоносного ПО Follina (CVE-2022-30190) от Blue Team Labs Online


Лаборатория: Blue Team Labs Online – задание Follina

Тип анализа: Статический анализ

Используемые инструменты: VirusTotal, Windows File Explorer


Введение

В рамках моего пути в Blue Team я хотел глубоко понять реальные атаки на основе документов.
Я наткнулся на подозрительный документ Microsoft Word с именем sample.doc и решил проанализировать его статически — ни разу не запуская файл.

В этом отчёте описан мой полный процесс статического анализа, ключевые находки и важные уроки, которые я извлёк о знаменитом эксплойте Follina (CVE-2022-30190).
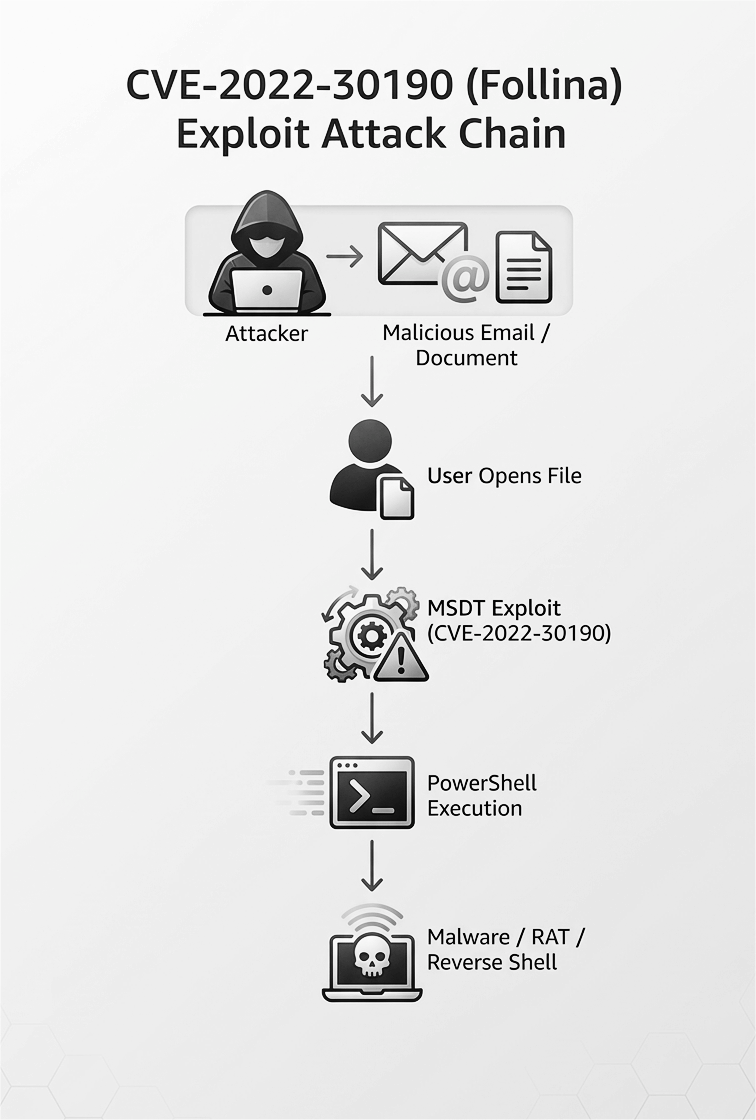
Схема атаки Follina

Шаг 1: Первичный осмотр файла

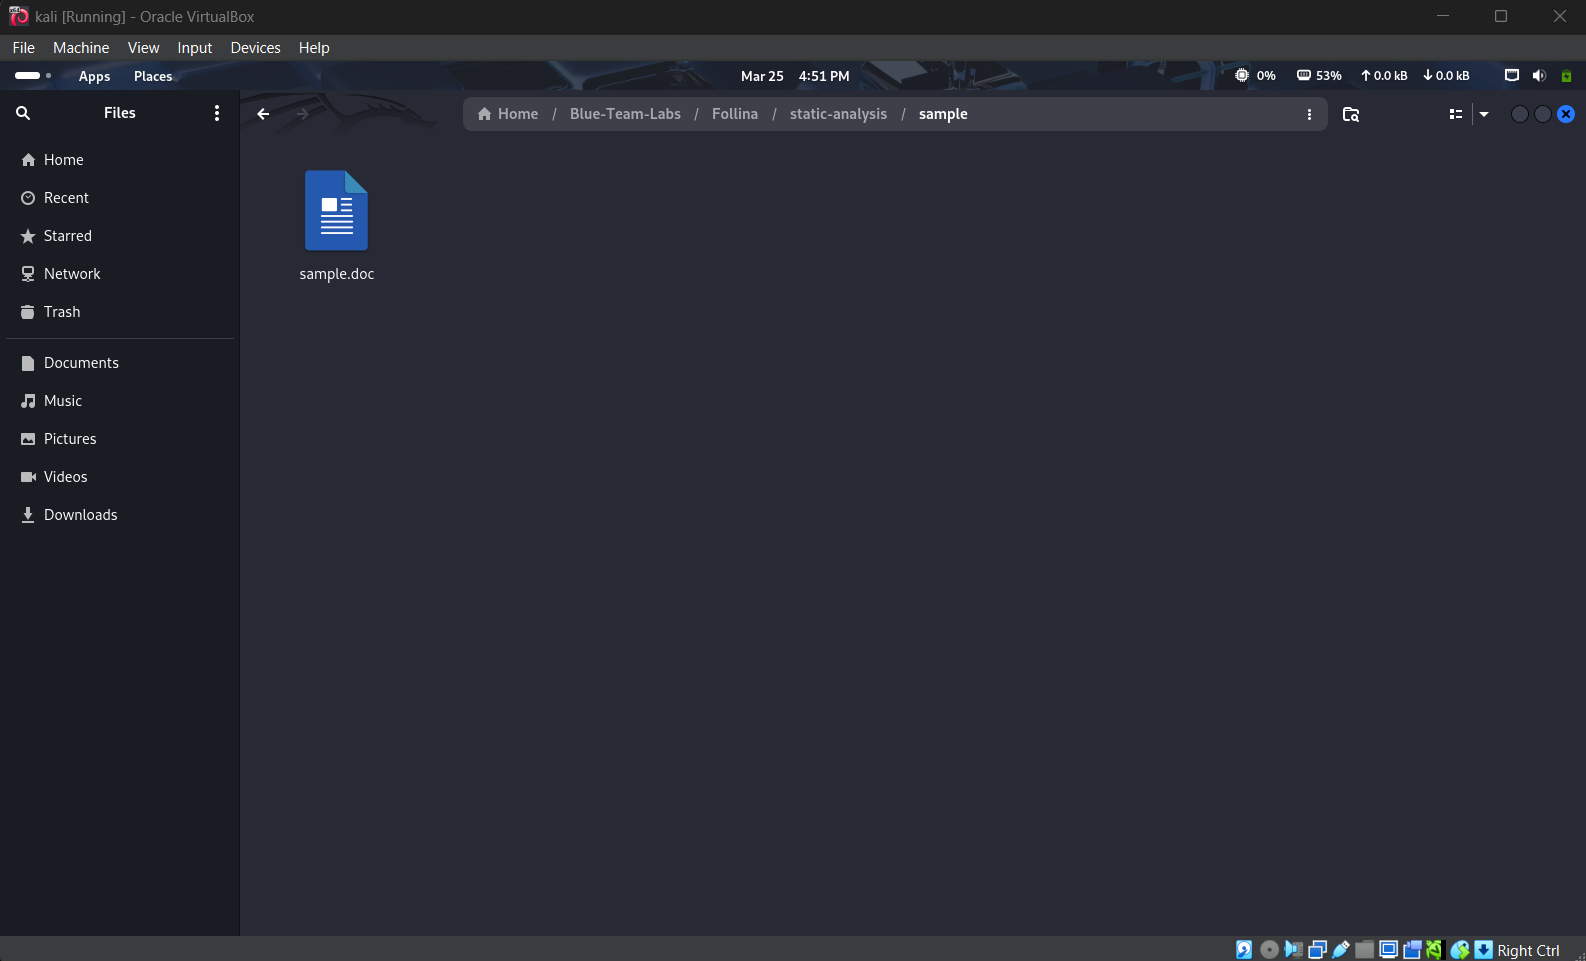
Я начал с изучения файла в своём проводнике.

  • Имя файла: sample.doc
  • Размер: примерно 10 КБ
  • Внешний вид: выглядел как совершенно обычный документ Word

Образец файла в проводнике

Хотя он выглядел безобидно, я знал, что открывать его нельзя. Я сразу перешёл к проверке по threat intelligence.

Шаг 2: Анализ в VirusTotal

Я загрузил файл в VirusTotal, чтобы сразу получить представление о его репутации.

Ключевые результаты:

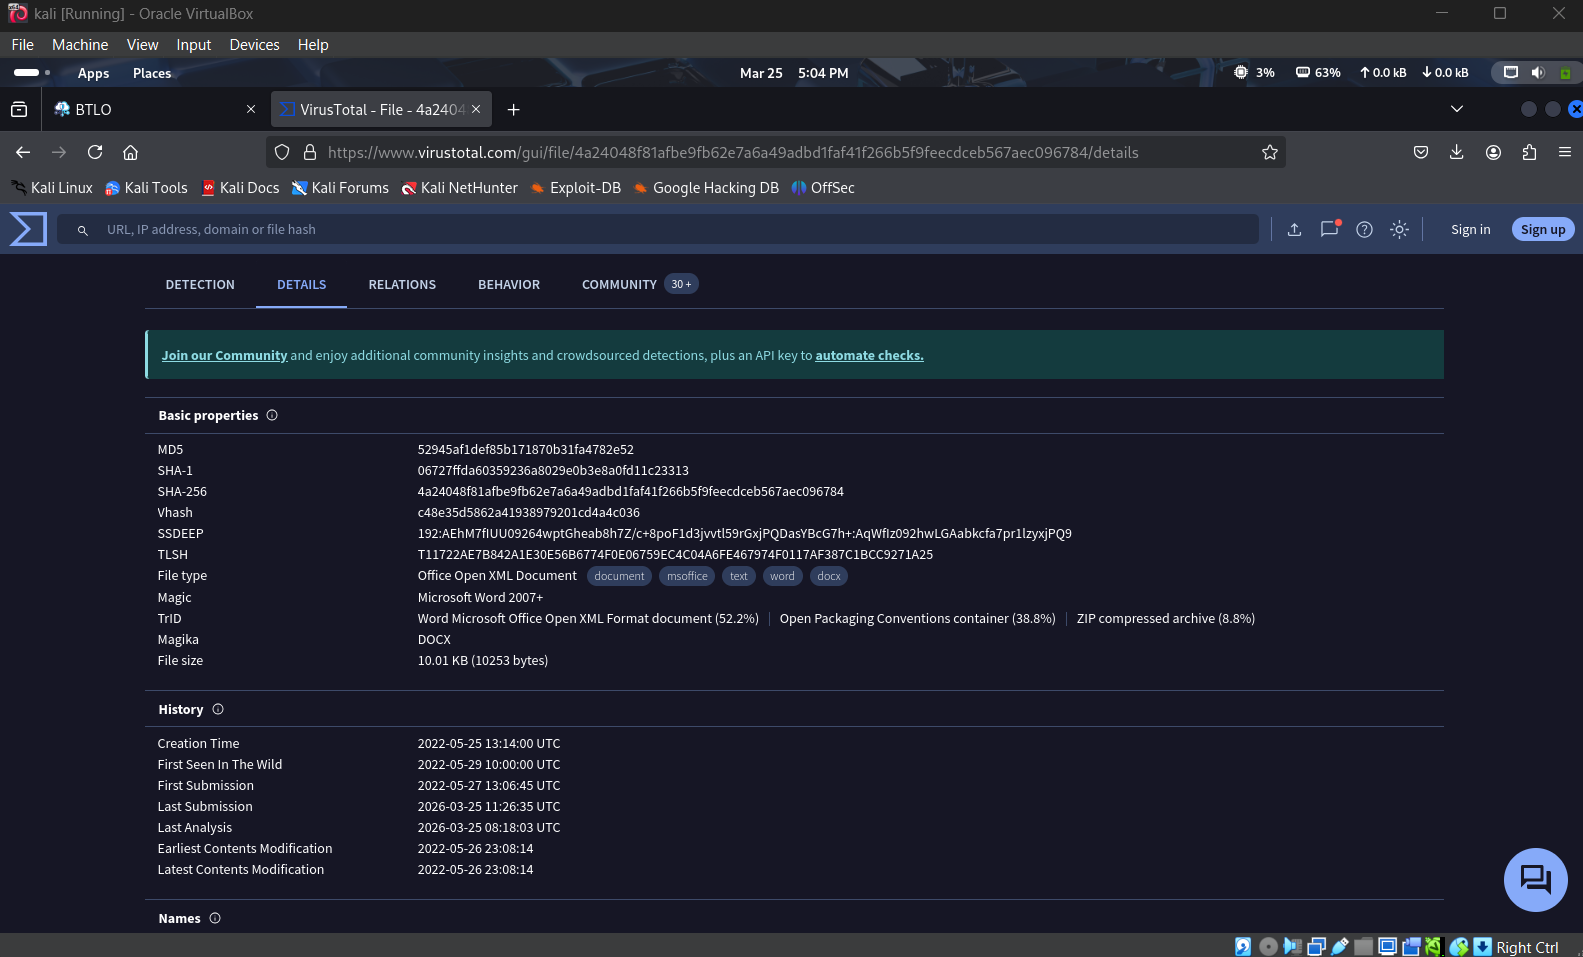
  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
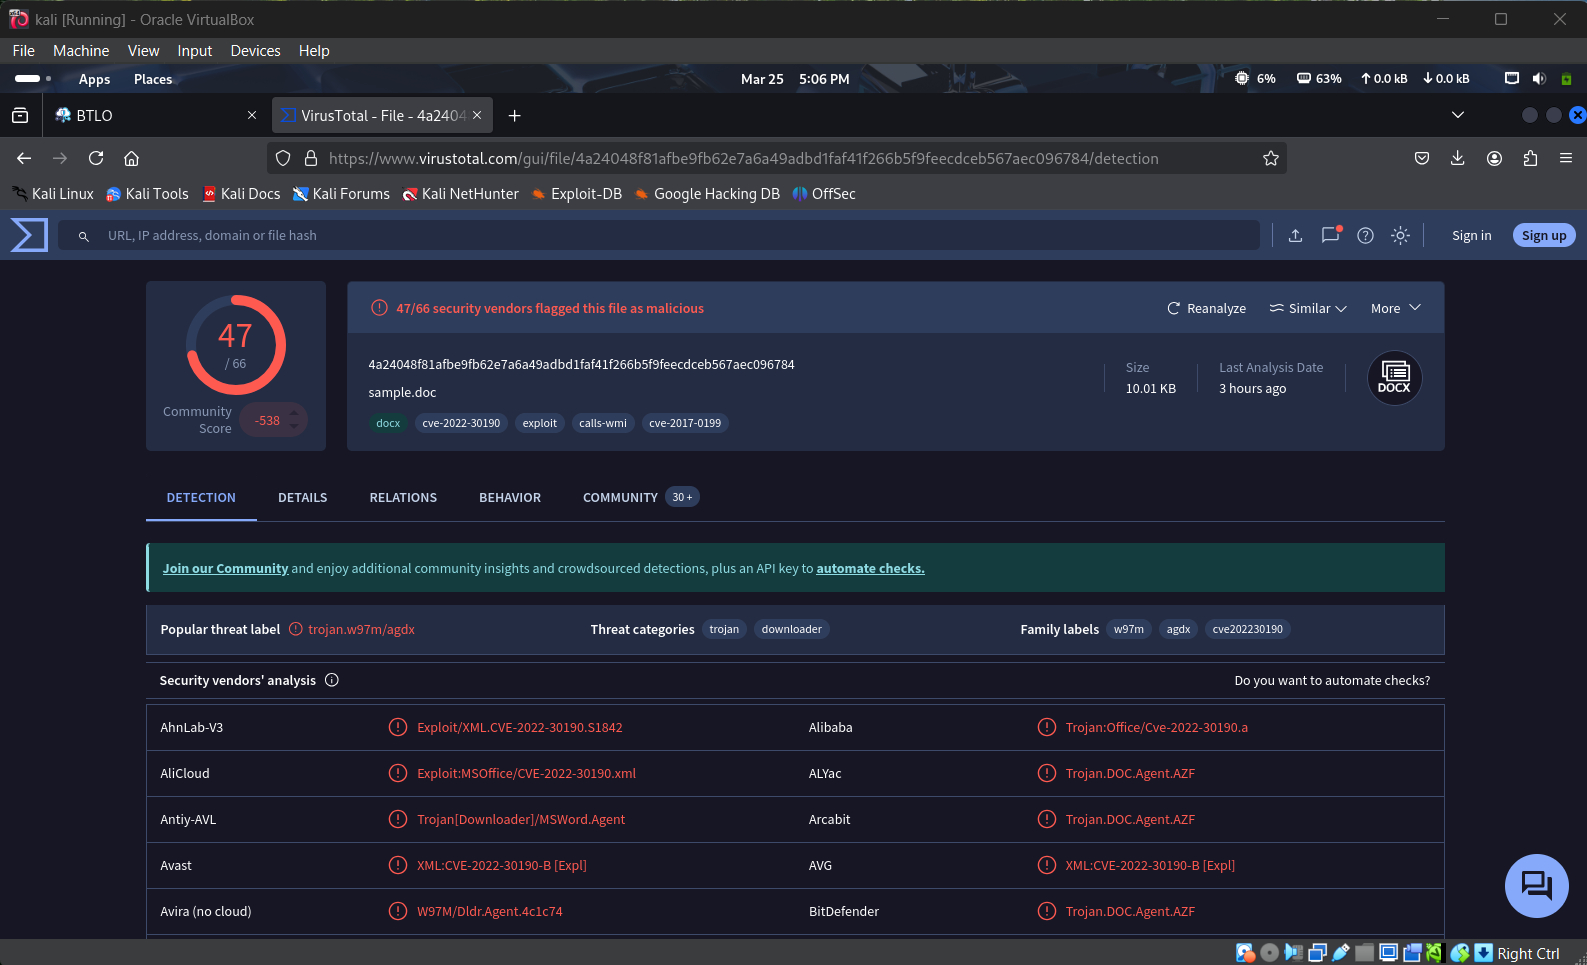
  • Уровень обнаружения: 46 из 65 вендоров безопасности пометили его как вредоносный
  • Тип файла: Office Open XML Document
  • Заметные теги: cve-2022-30190, exploit, calls-wmi

Обзор VirusTotal — хэш и тип файла

Детекты VirusTotal

Высокий уровень обнаружения и тег CVE сразу подсказали мне, что это не простой макровирус.

Шаг 3: Техники MITRE ATT&CK

Я изучил вкладку Behavior, чтобы понять, какие техники использует этот образец.

Основные наблюдаемые техники:

  • T1203 – Эксплуатация для выполнения на стороне клиента
  • T1559 – Межпроцессное взаимодействие
  • T1059 – Интерпретатор команд и сценариев

Эти техники — классические признаки цепочки атак Follina.
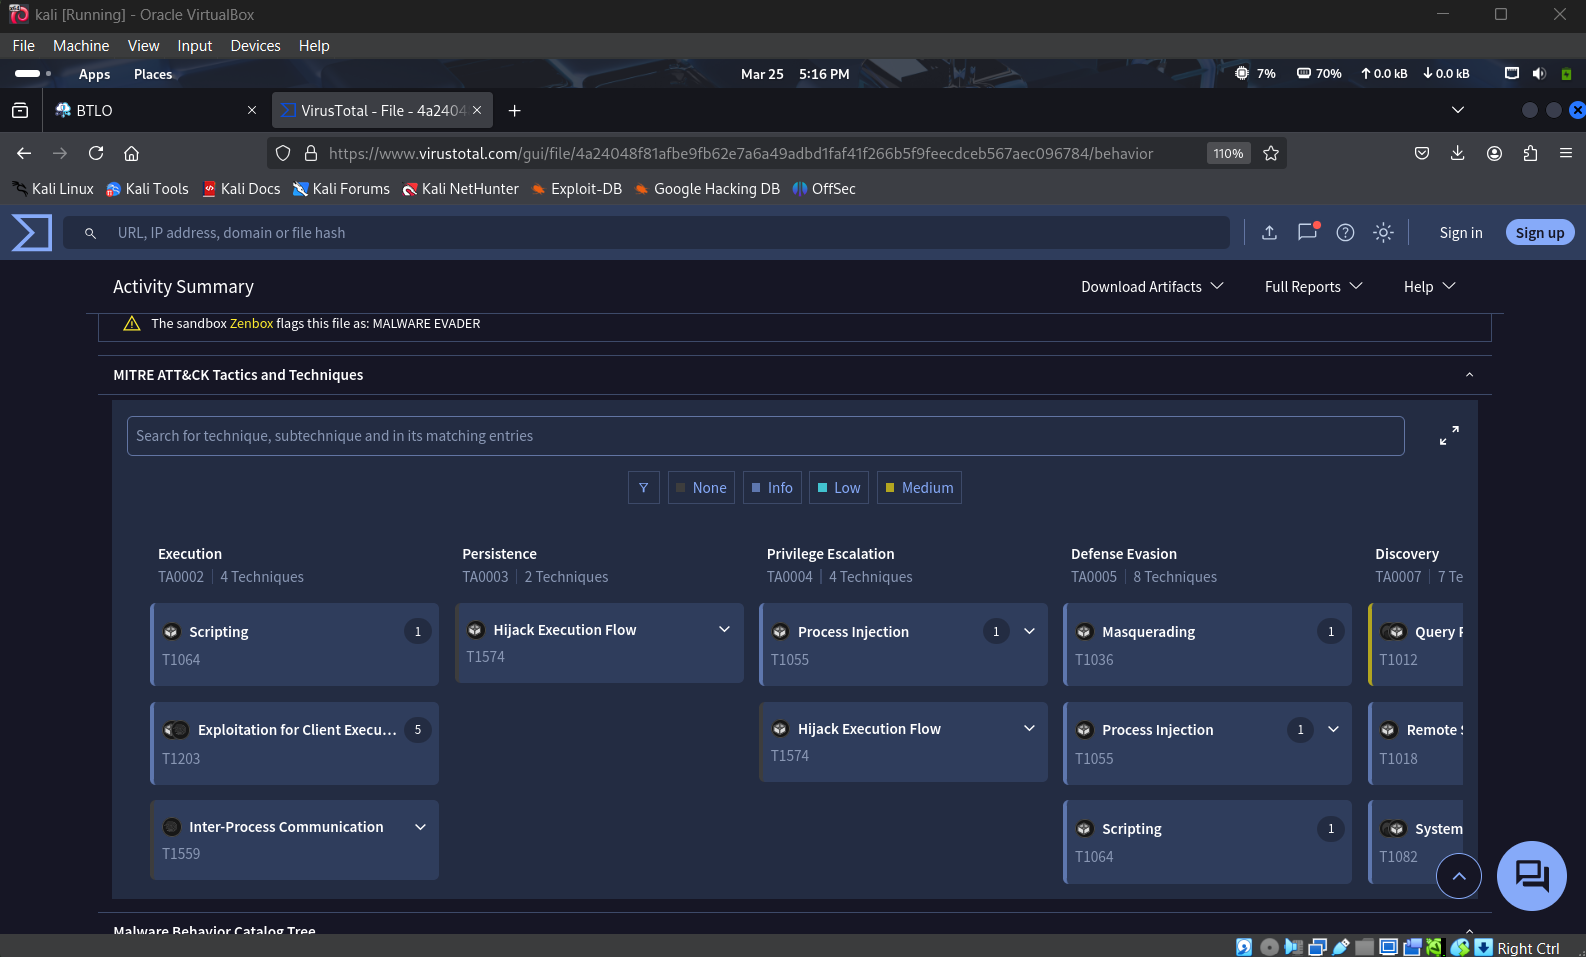
Техники MITRE ATT&CK

Шаг 4: Запрашиваемые URL и внешние связи

Самая интересная часть была в разделе Relations → Contacted URLs.

Документ пытается обращаться к подозрительным доменам в доменной зоне xmlformats.com (явная подделка легитимных доменов Microsoft) и запрашивает файл с именем RDF842l.html.

Это отличительная черта эксплойта Follina — использование внешних XML-связей для запуска протокола ms-msdt:.
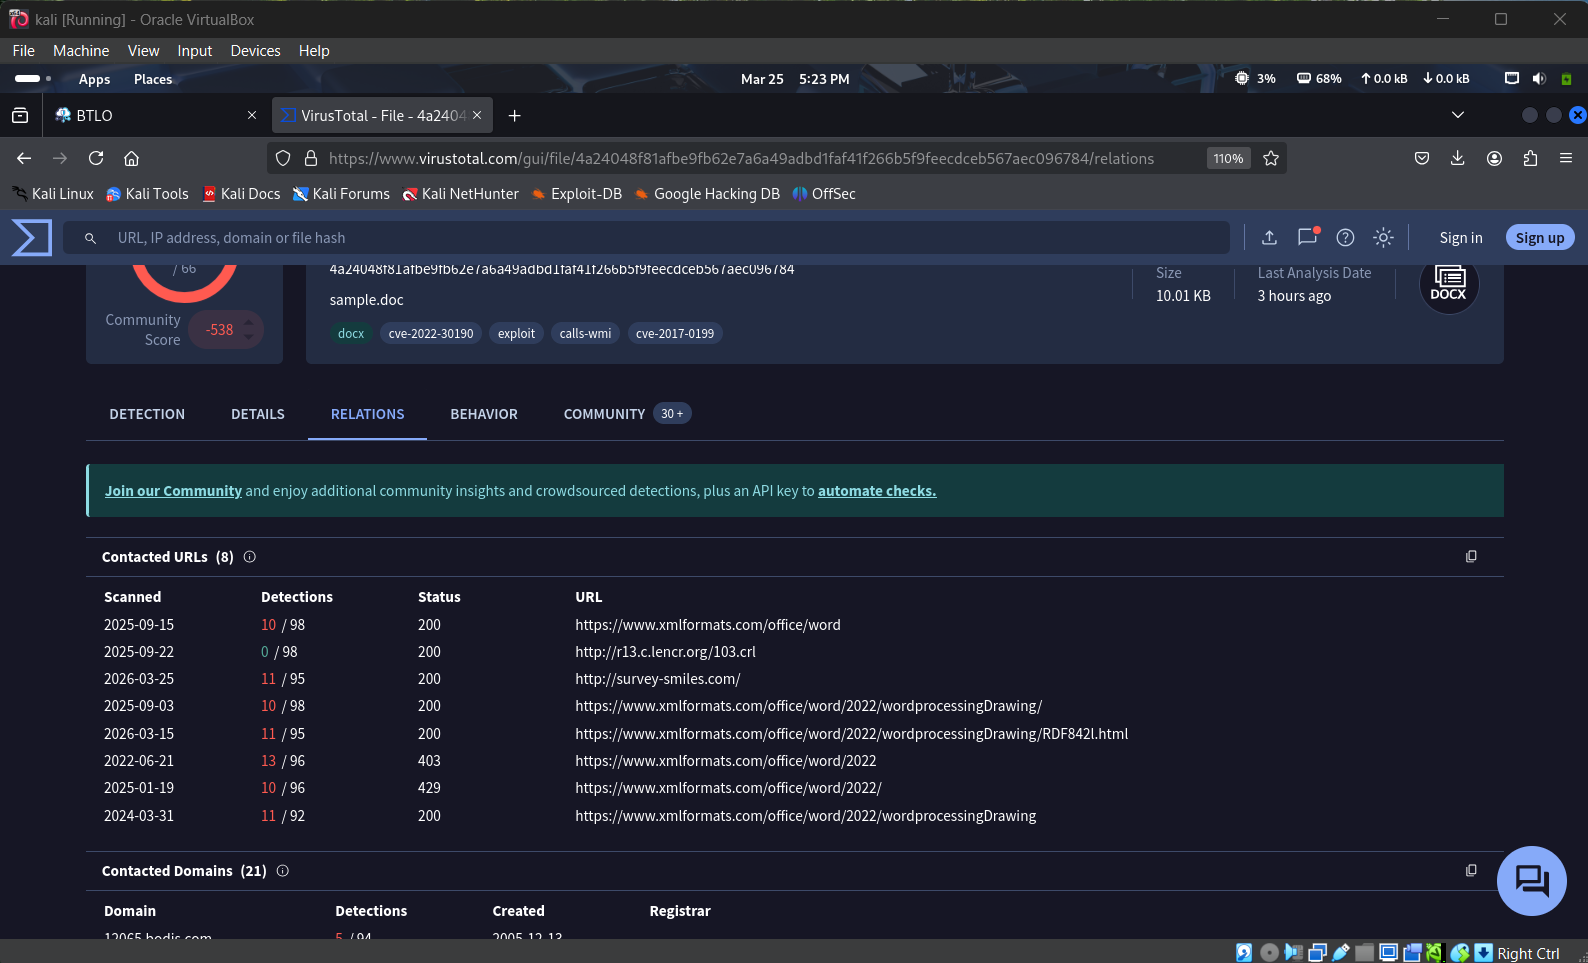
Запрашиваемые URL

Ключевые выводы из этого анализа

  • Follina — это опасный эксплойт, который работает без макросов.
  • Злоумышленники могут скрывать вредоносное поведение внутри связей документов Office.
  • Всегда проверяйте подозрительные документы с помощью статического анализа перед их открытием.
  • Внешние ссылки в файлах .rels — это красный флаг, который никогда нельзя игнорировать.

Что я узнал

Это была моя первая настоящая лабораторная работа по анализу вредоносного ПО, и она показала мне, насколько изощрёнными стали современные эксплойты для документов.
Теперь я гораздо лучше понимаю, как злоумышленники обходят стандартные средства защиты и почему статический анализ — такой важный навык для каждого участника Blue Team.

Я рад продолжить этот путь и анализировать более сложные образцы в будущем.


🛡️ Vihanga | Начинающий специалист Blue Team

Свяжитесь со мной: LinkedIn Открыт для отзывов, предложений и обсуждений!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →