
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/idov31/functionstomping
Оборонительные ИнструментыПовышение привилегийЭксплуатацияОбход IDS/IPSШелл-кодПост-эксплуатацияRed TeamingГенерация ШеллкодаРазработка Полезной НагрузкиЭксплуатация Бинарных ФайловArchived
70690503 лет назадПроверено Kitploit
GitHub
idov31/functionstomping

FunctionStomping

Техника внедрения шелл-кода. Предоставляется в виде заголовочного файла C++, отдельной программы на Rust или библиотеки.

РепозиторийСайт
Поделиться

FunctionStomping

image image image

Описание

Это совершенно новая техника для инъекции шеллкода с целью обхода AV и EDR. Данная техника вдохновлена Module Stomping и имеет некоторые сходства. На данный момент (23-01-2022) также hollows-hunter её не обнаруживает.

Самое большое преимущество этой техники в том, что она не перезаписывает весь модуль или PE-файл, а лишь одну функцию, и целевой процесс может продолжать использовать любую другую функцию из целевого модуля.

Недостаток заключается в том, что она сработает не для каждой функции в дикой природе (но сработает для большинства из них). Подробное объяснение в моём блоге: The Good, The Bad And The Stomped Function.

ПРИМЕЧАНИЕ: Возможно, что AV среагирует на это; если сигнатура является сигнатурой msfvenom/metasploit — это нормально! Вам просто нужно изменить шеллкод или зашифровать его.

ОБНОВЛЕНИЕ: Оказывается, это не первый доступный PoC — RastaMouse написал пост в блоге с похожей реализацией на C#.

Использование

Вы можете либо включить заголовочный файл в свою программу следующим образом:

#include "functionstomping.hpp"

int main() {
    // Просто получите PID любым способом и передайте его в функцию.
    DWORD pid = 3110;
    FunctionStomping(pid);
    return 0;
}

Либо использовать программу на Rust:

cd functionstomping
cargo b
functionstomping.exe <pid>

После запуска этой программы вы ОБЯЗАНЫ вызвать функцию из удалённого процесса! (Если вы использовали функцию по умолчанию CreateFile, то должны вызвать её из удалённого процесса!).

Настройка

В настоящее время шеллкод настроен на запуск калькулятора, но всё, что вам нужно сделать — заменить unsigned char shellcode[] на ваш шеллкод. Я использовал C++ 17 и VS2019 для компиляции программы с заголовочным файлом C++ и версию Rust 2021 для компиляции программы на Rust (зависимости можно посмотреть в Cargo.toml).
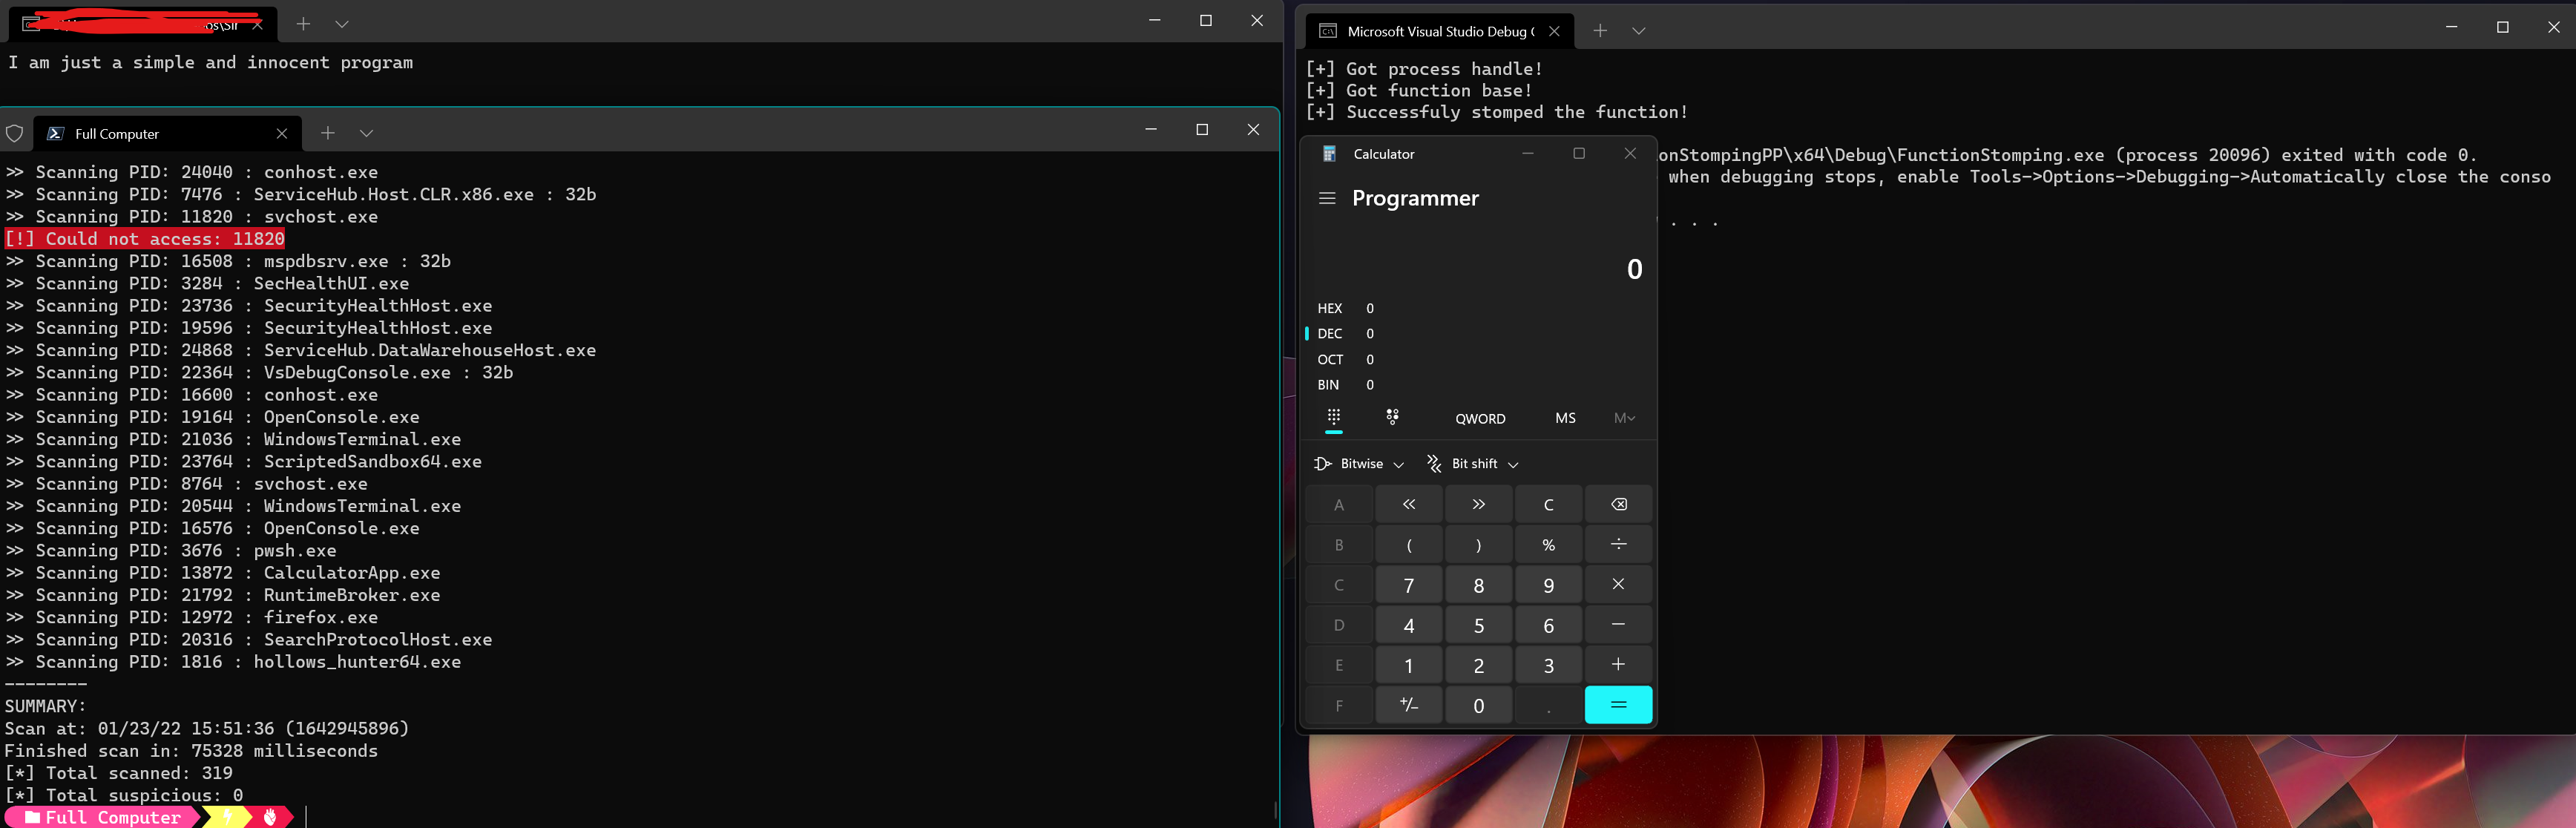
POC

Отказ от ответственности

Я никоим образом не несу ответственности за любые повреждения вашего компьютера/программы, возникшие в результате использования этого проекта. Я с радостью принимаю вклад; создавайте pull request, и я его рассмотрю!


Благодарности

ModuleStomping

Masking Malicious Memory by CyberArk

Версия RastaMouse

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






