
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-27703 — CVE-2023-27703 Уязвимость утечки интерфейса отладки элементов в Android-версии pikpak версии V1.29.2 | Kitploit
Инструменты/GitHubGitHub/happy0717/cve-2023-27703
Безопасность AndroidАнализ уязвимостейЭксплуатация веб-приложенийСбор информацииМобильная безопасность
GitHubhappy0717/cve-2023-27703

CVE-2023-27703

CVE-2023-27703 Уязвимость утечки интерфейса отладки элементов в Android-версии pikpak версии V1.29.2

Репозиторий
3373 лет назадЕщё не проверено
Поделиться

CVE-2023-27703

CVE-2023-27703 — уязвимость утечки интерфейса отладки элементов в Android-версии pikpak V1.29.2

исправлено в pikpak 1.30.1

[Предлагаемое описание] В Android-версии pikpak v1.29.2 обнаружена утечка информации через интерфейс отладки.


[Дополнительная информация] Ссылка на детали: https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[Тип уязвимости] Некорректный контроль доступа


[Производитель продукта] https://mypikpak.com/


[Затрагиваемая кодовая база продукта] Android-версия pikpak — V1.29.2


[Затрагиваемый компонент] Уязвимость утечки интерфейса отладки элементов в Android-версии pikpak V1.29.2, которая может привести к выполнению JS-кода (XSS) и утечке информации


[Тип атаки] Локальная


[Раскрытие информации] true


[Векторы атаки] Ссылка на детали: https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing

Ошибка в Android-версии pikpak связана с уязвимостью утечки интерфейса отладки элементов, которая может привести к выполнению JS-кода и утечке информации. Используемая мной версия: V1.29.2

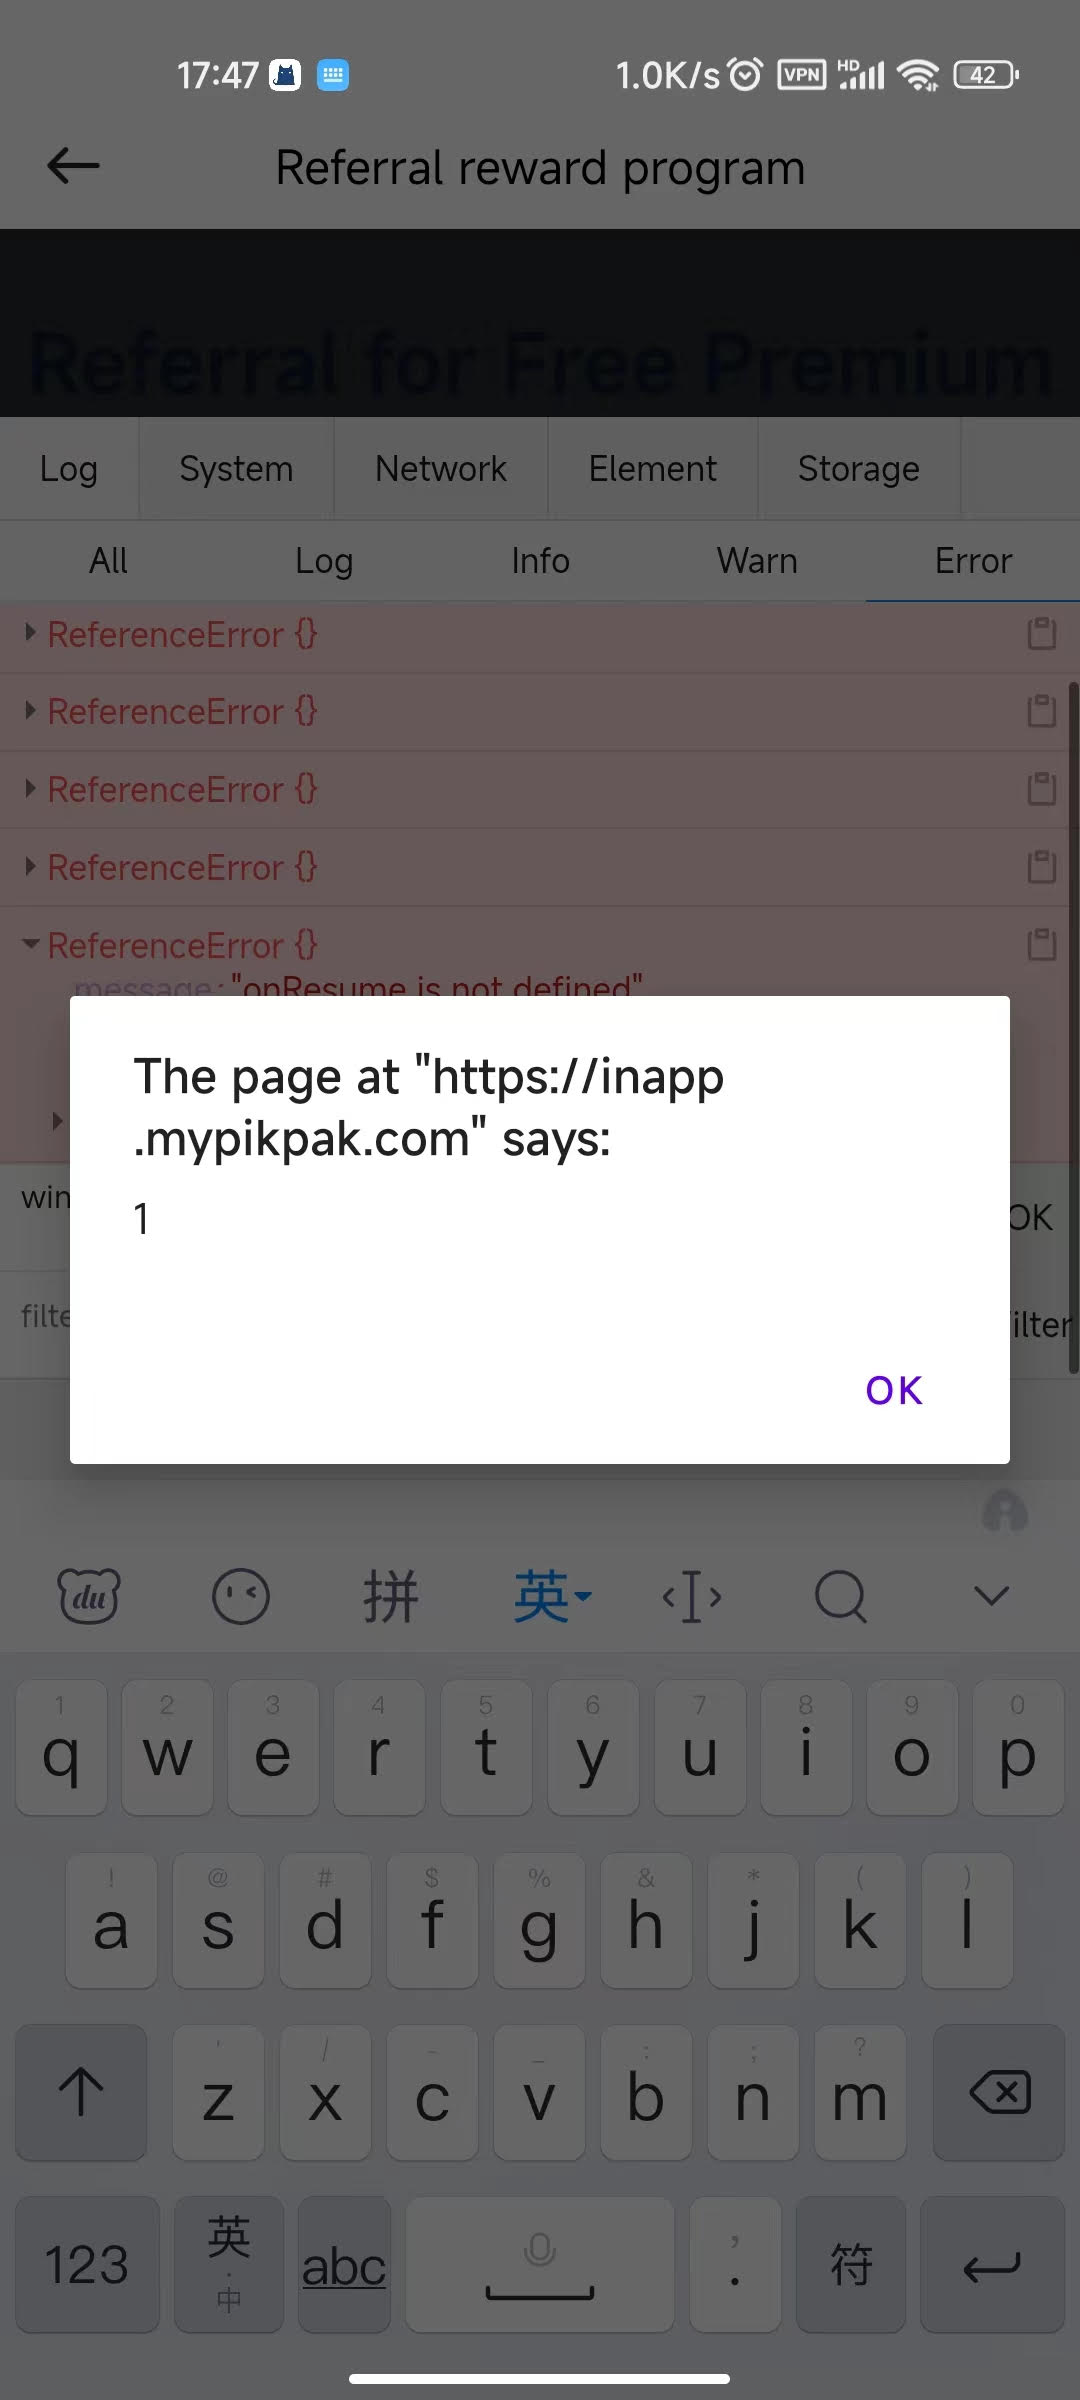
Точка срабатывания уязвимости — при вводе кода приглашения для активации премиум-доступа. Введите произвольный неверный код и затем непрерывно нажимайте кнопку «Активировать сейчас» (redeem now), продолжая нажимать даже после появления сообщения о превышении числа попыток и необходимости подождать 24 часа. После этого в правом нижнем углу страницы появится vConsole.
image

Я считаю, что эта проблема вызвана многократным вводом неверного кода; в журнале можно увидеть некоторые сообщения об ошибках.

Я считаю, что появление vConsole очень опасно: оно может привести к утечке информации о пользователе, отладке интерфейса сетевых запросов, утечке кода элементов, изменению пользовательских данных и т. д.


[Ссылка] https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[Обнаружил(а)] happy0717

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





