
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-40449 — Эксплойт Windows для локального повышения привилегий (LPE) через CVE-2021-40449 — use-after-free в win32kfull!GreResetDCInternal, использующий утечку токенов, эксплуатацию гаджетов ядра и внедрение шеллкода для получения привилегий SYSTEM. | Kitploit
Инструменты/GitHubGitHub/hakivvi/cve-2021-40449
Повышение привилегийКриминалистика памятиАнализ уязвимостейЭксплуатацияШелл-кодРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubhakivvi/cve-2021-40449

CVE-2021-40449

Эксплойт Windows для локального повышения привилегий (LPE) через CVE-2021-40449 — use-after-free в win32kfull!GreResetDCInternal, использующий утечку токенов, эксплуатацию гаджетов ядра и внедрение шеллкода для получения привилегий SYSTEM.

Репозиторий
4815315 лет назадПроверено Kitploit
Поделиться

CVE-2021-40449

Мой эксплойт для CVE-2021-40449, Windows LPE через UAF в win32kfull!GreResetDCInternal.

Краткое описание

Наряду с уязвимостью UAF используются и другие примитивы для реализации этого эксплойта:

  • получение адреса access token эксплойта в ring0 через функцию NtQuerySystemInformation() с параметром SystemHandleInformation.
  • использование rtlSetAllBits() в качестве гаджета для перезаписи access_token.privileges эксплойта значениями 0xFF.
  • получение адреса rtlSetAllBits() в ring0 путем утечки базового адреса модуля ntoskrnl.exe через функцию EnumDeviceDrivers().
  • создание параметра гаджета BitMapHeader таким образом, чтобы позволить перезаписать access_token.privileges эксплойта.
  • выделение созданного BitMapHeader через примитив NtSetInformationThread() и утечка адреса выделения в большом пуле через функцию NtQuerySystemInformation() с параметром SystemBigPoolInformation.
  • для взаимодействия с уязвимой функцией сначала перечисляем принтеры в системе через EnumPrinters(), загружаем драйвер одного из них, затем перехватываем вызовы к функции обратного вызова пользовательского режима DrvEnablePDEV().
  • в перехватчике проксируем вызов к оригинальной функции DrvEnablePDEV(), выполняем действия эксплойта, затем возвращаем то, что вернул проксированный вызов, обратно в GDI.
  • запуск UAF через второй вызов ResetDC() в перехваченной функции DrvEnablePDEV().
  • перехват освобожденного объекта PDC путем распыления сфабрикованного объекта того же размера с использованием примитива CreatePalette().
  • использование новой полученной привилегии SeDebugPrivilege для получения NT AUTHORITY\SYSTEM путем внедрения шелл-кода в процесс winlogon.exe.

Более подробную информацию можно найти в этой статье от Kaspersky.
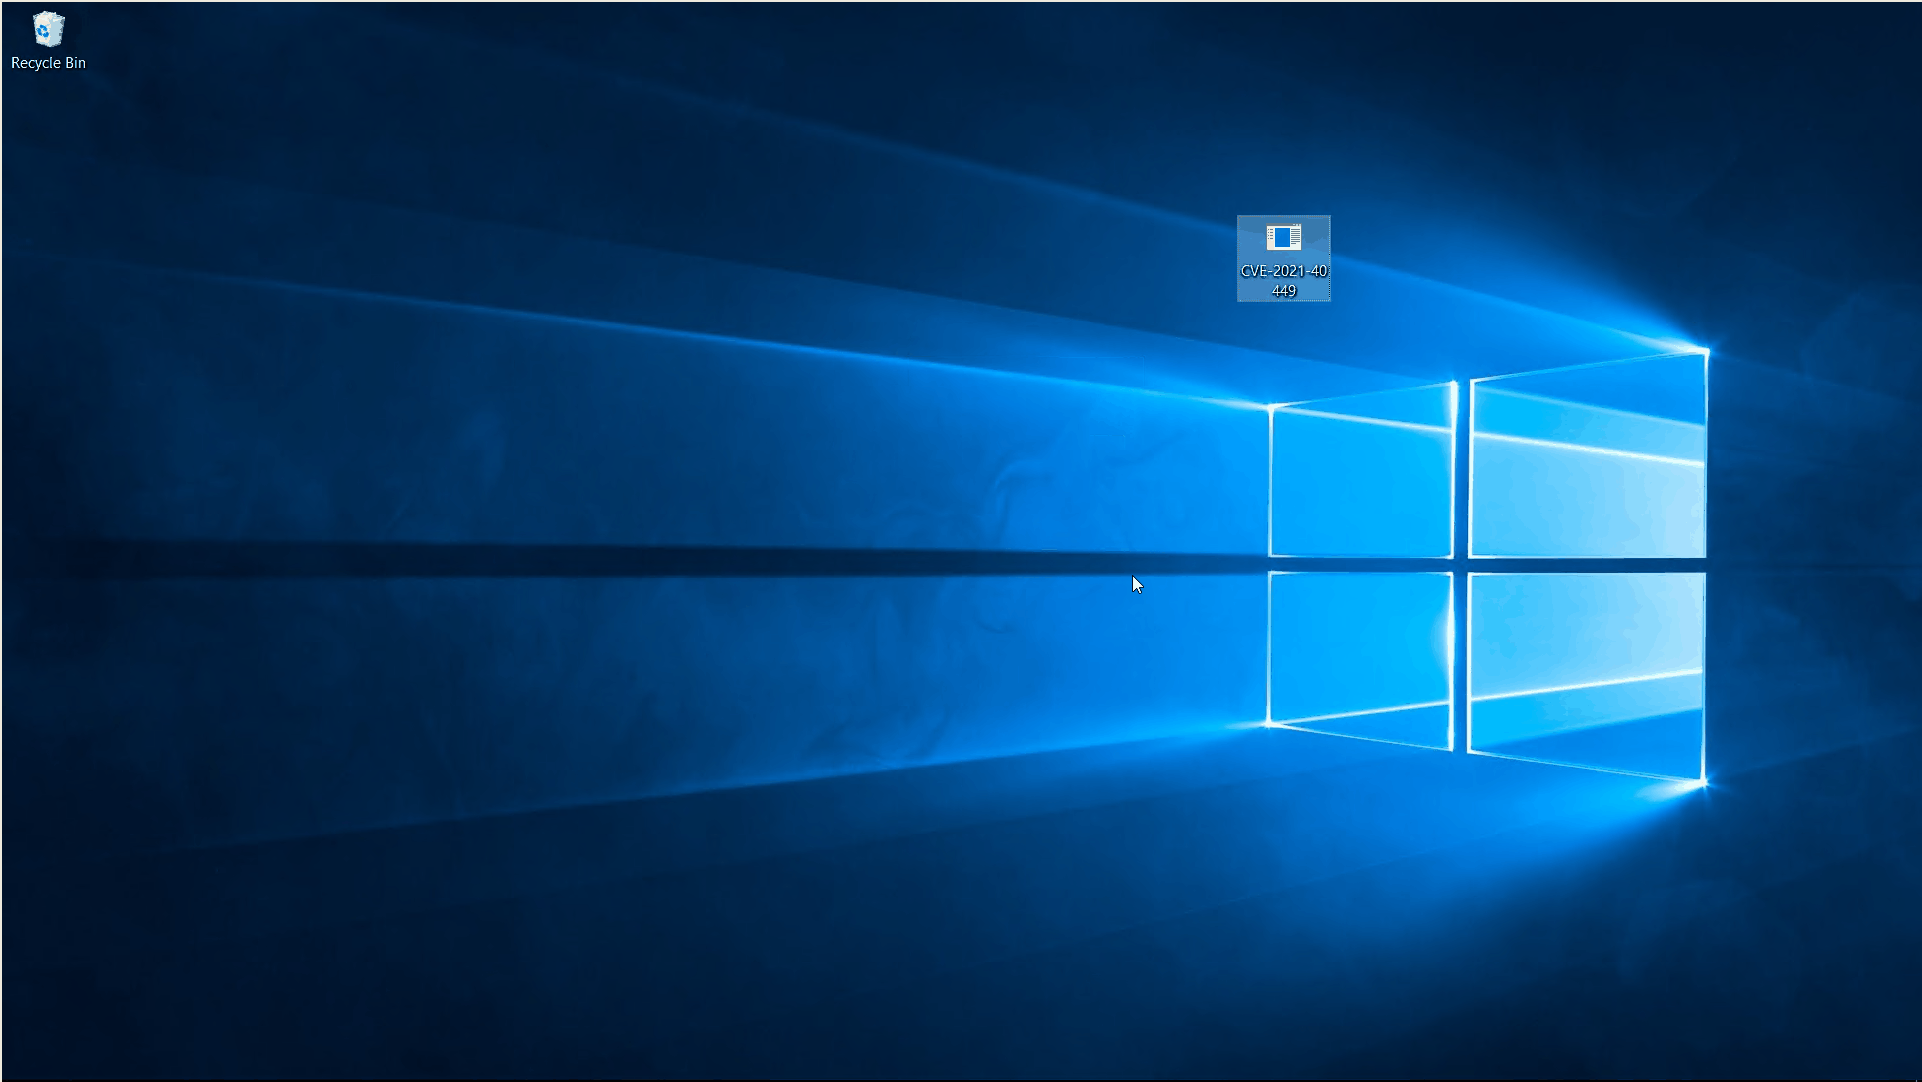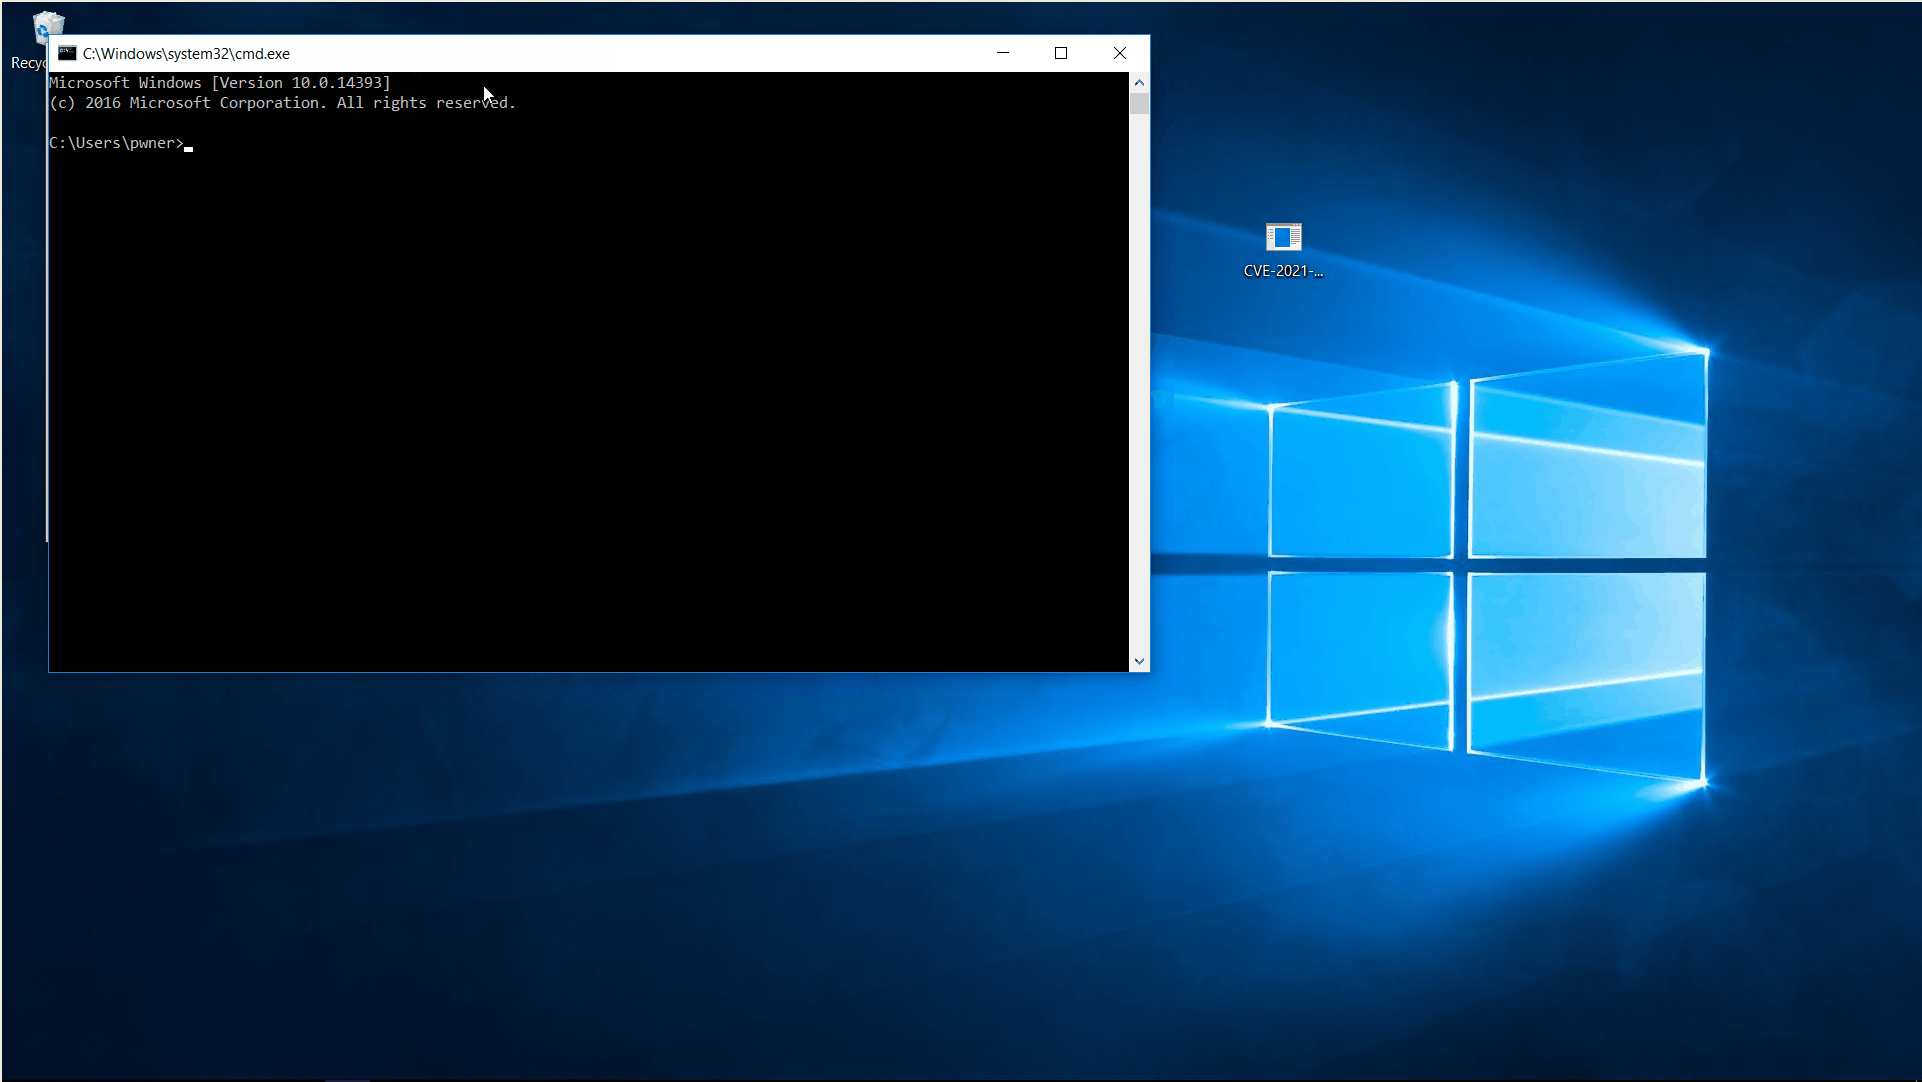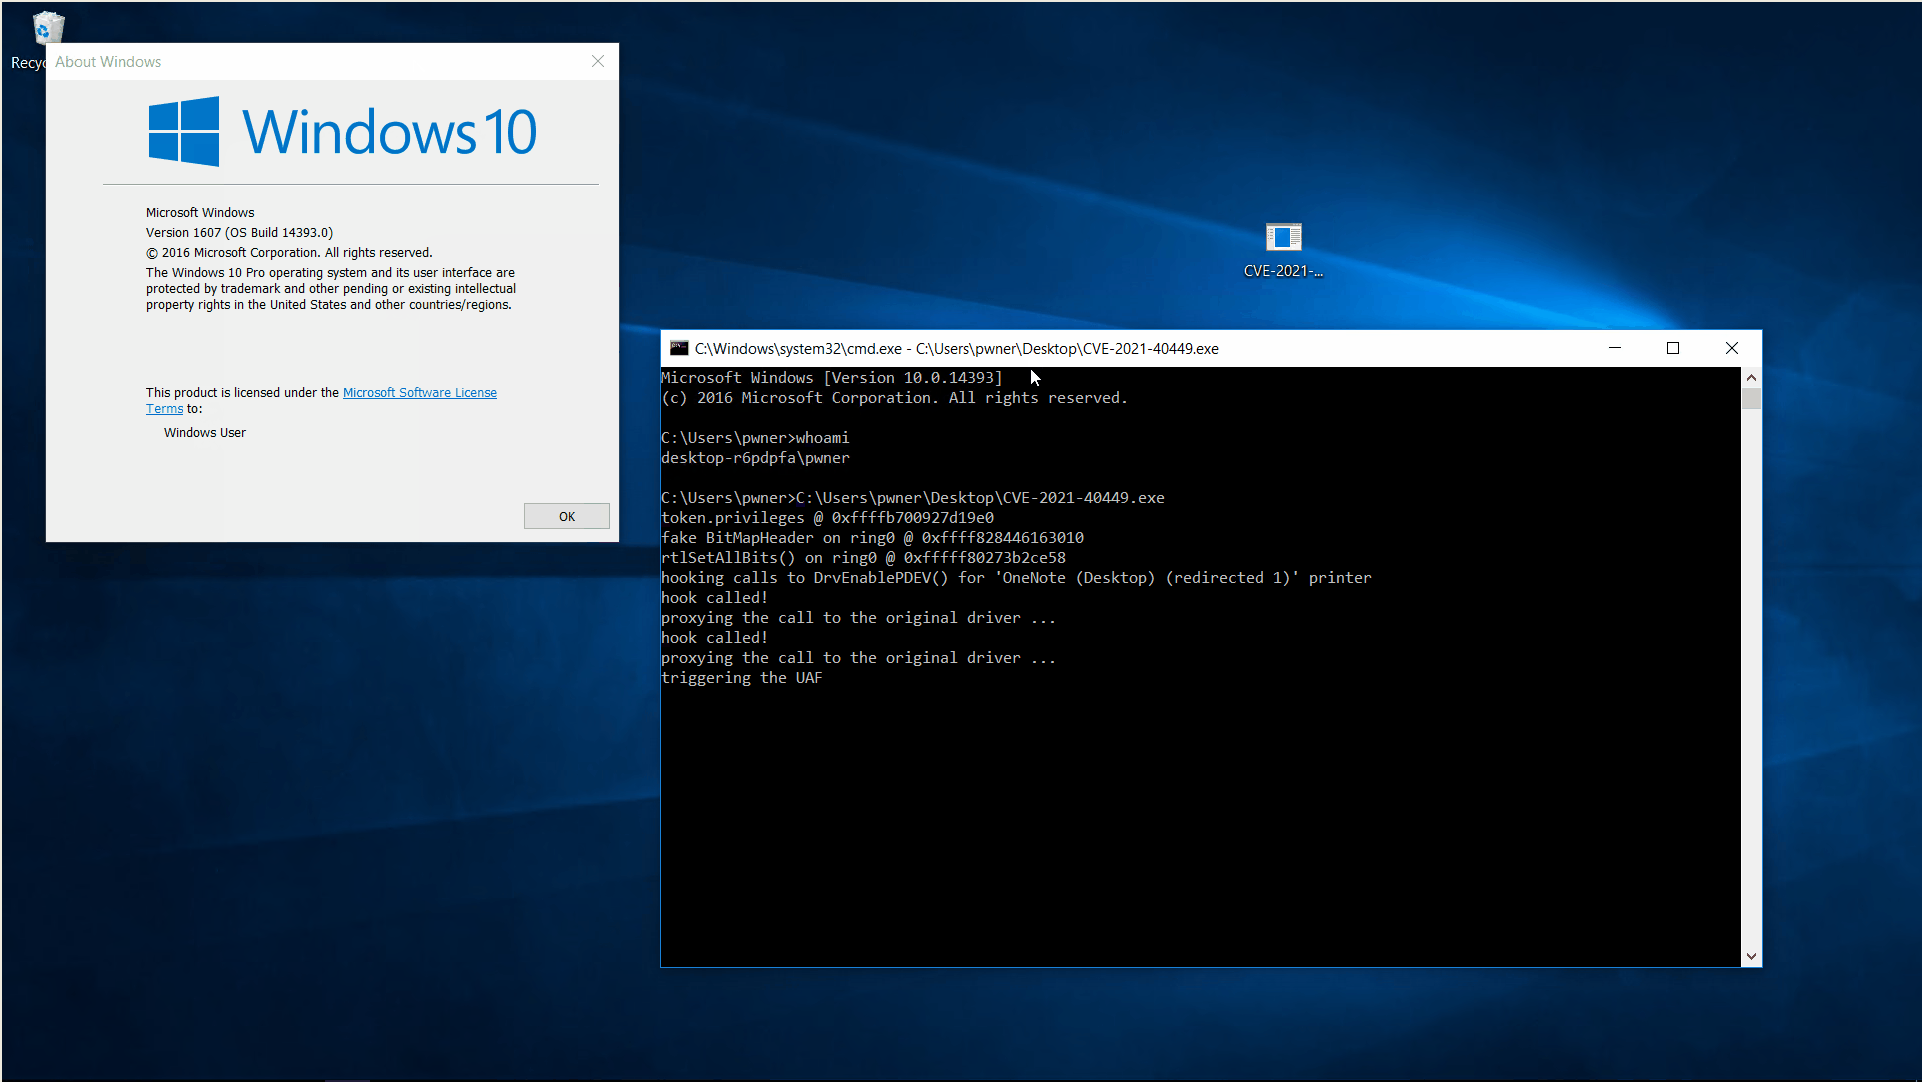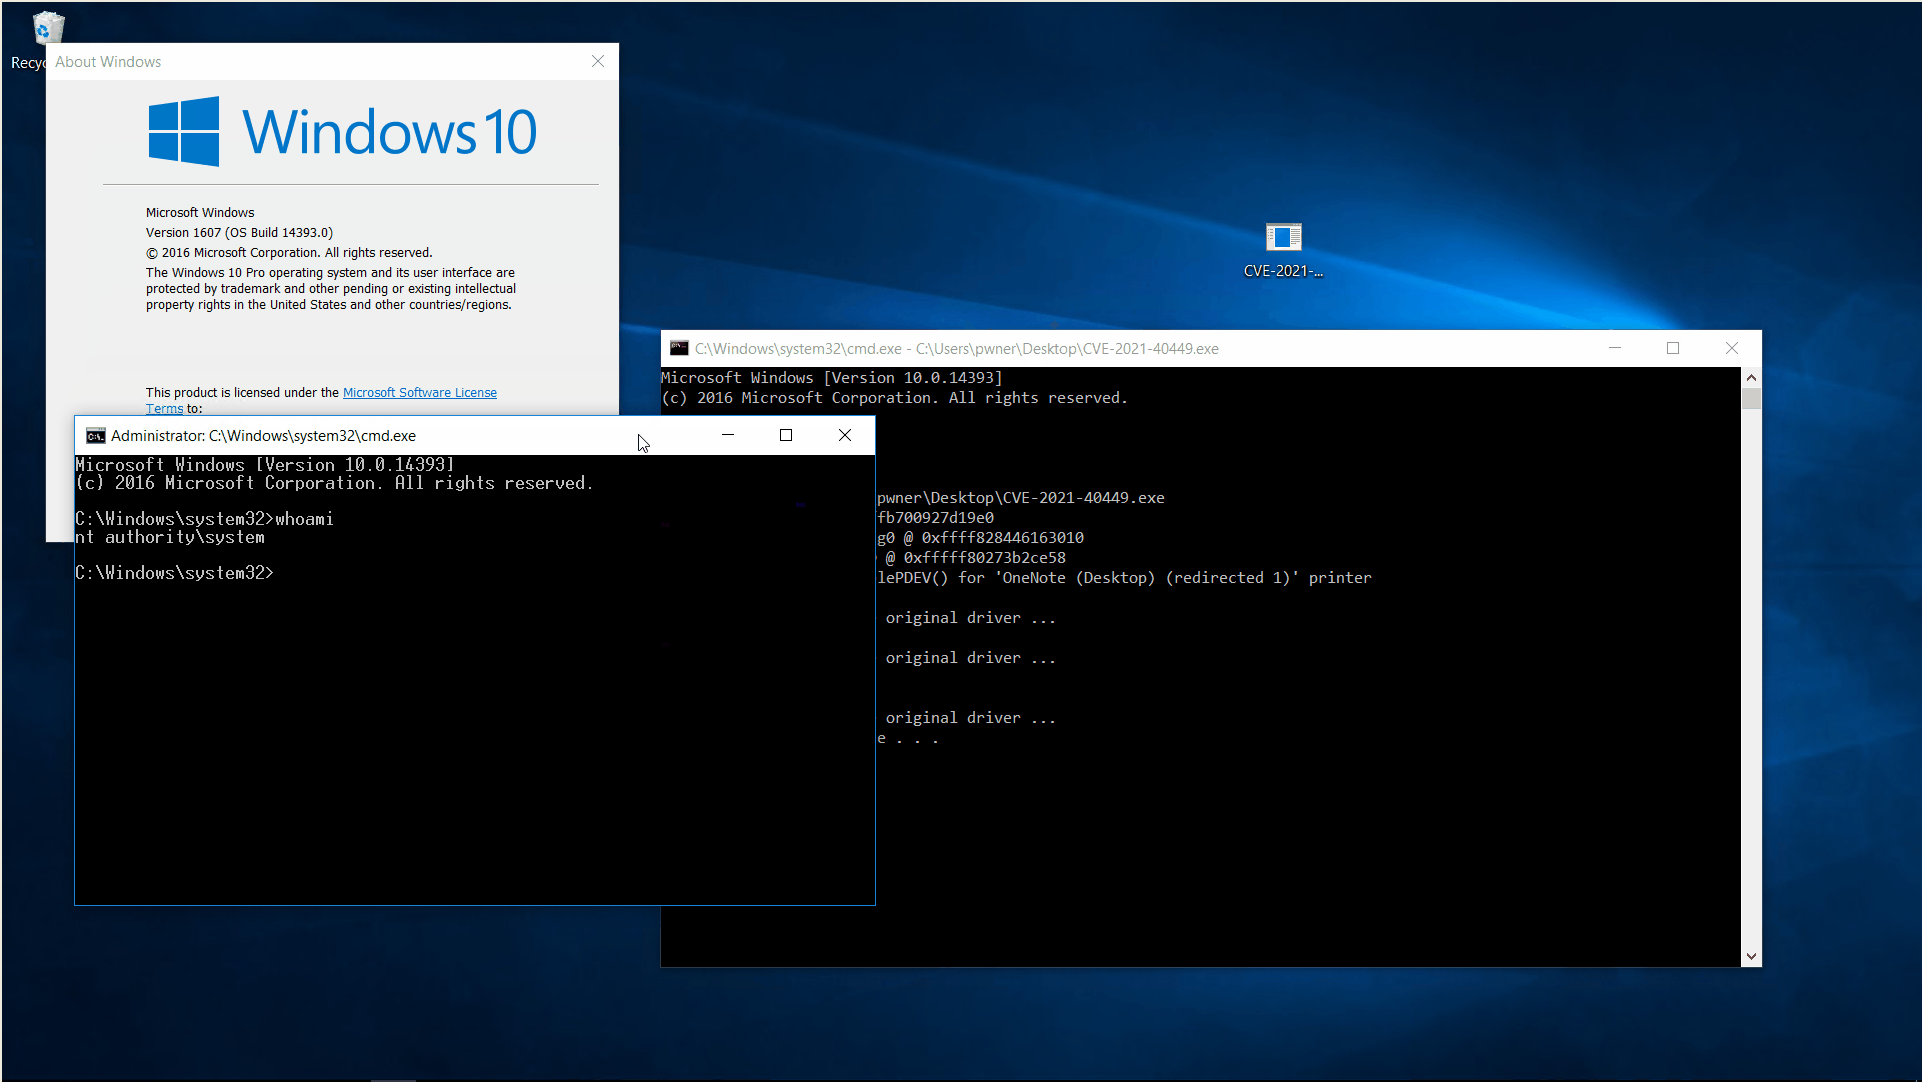
PoC

PoC Протестировано на Win10 Redstone (сборка 14393).

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





