
 gleeda/memtriage
Позволяет быстро запрашивать артефакты оперативной памяти на машине Windows

Позволяет быстро запрашивать артефакты оперативной памяти на работающей машине Windows
Этот инструмент использует драйверы Winpmem для доступа к физической памяти и Volatility для анализа.
Оговорки:
В настоящее время поддерживаются следующие:
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
Memtriage попытается автоматически определить профиль и запуститься с соответствующими настройками. Если точного совпадения нет, Memtriage попытается использовать ближайший доступный именованный профиль. Поэтому существует вероятность, что определения объектов не будут совпадать точно (например, имена процессов и т. п.), что вы также можете наблюдать при запуске Volatility с неправильным профилем. Профили можно добавить в код Volatility, а исполняемый файл можно перекомпилировать с помощью pyinstaller.
По умолчанию memtriage.exe попытается загрузить драйвер при первом запуске и выгрузить его при завершении. Однако вы можете загружать и выгружать драйвер вручную с помощью опций --load и --unload. Вы также можете указать, чтобы драйвер оставался загруженным после завершения работы плагинов, с помощью опции --leave.
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
Имя службы по умолчанию — pmem. Вы можете указать другое имя службы с помощью параметра --service=. В этом случае при последующих вызовах, если драйвер остаётся загруженным, необходимо использовать этот параметр --service=. Пример:
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
Вы можете запускать несколько плагинов одновременно, указав их через запятую в опции --plugins=. Пример:
> memtriage.exe --plugins=pslist,handles,dlllist
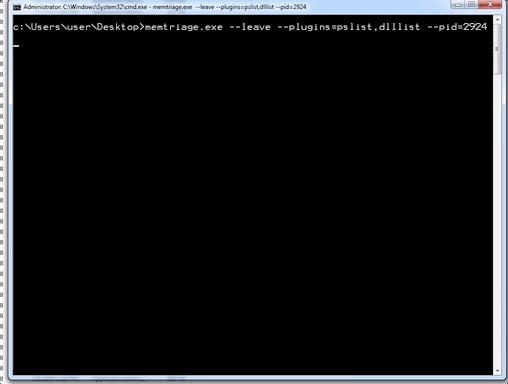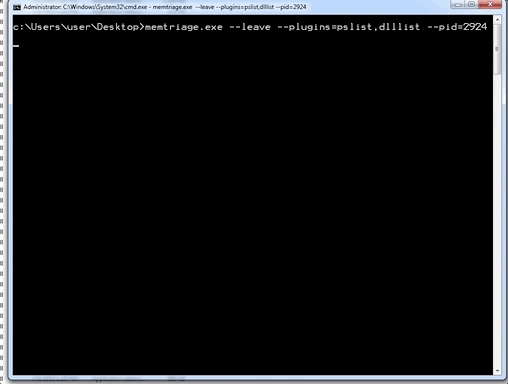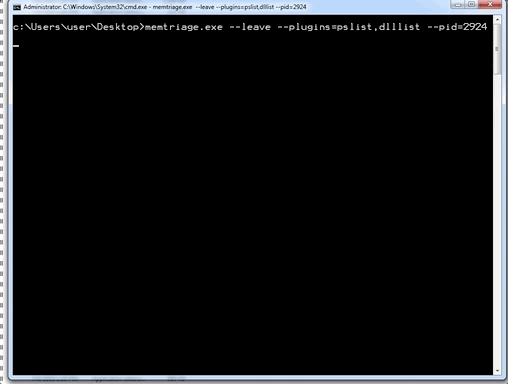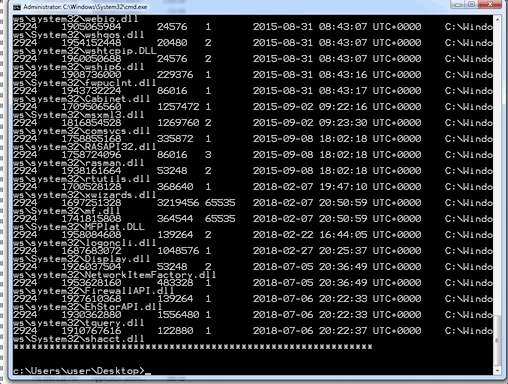
Другие параметры будут использованы для соответствующего плагина. Пример:
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
Здесь вы можете найти релизы, включая автономный исполняемый файл pyinstaller: https://github.com/gleeda/memtriage/releases






