Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/gautamvarmadatla/mcpsafetywarden
Статический анализСканеры уязвимостейОбнаружение СекретовРазведка угрозБезопасность Цепочки ПоставокБезопасность ИИ
GitHubgautamvarmadatla/mcpsafetywarden

mcpsafetywarden

Репозиторий
91522 дней назадЕщё не проверено

Описание

Прокси-сервер, который оборачивает MCP-серверы с профилированием поведения, сканированием безопасности, контролем рисков и безопасным выполнением. Обнаруживает внедрение промптов, вредоносные метаданные инструментов, внедрение аргументов, риски исходного кода и раскрытие учетных данных.
Поделиться

MCP Safety Warden

MCP safety warden — это прокси-сервер, который оборачивает любой MCP-сервер и добавляет к его инструментам поведенческое профилирование, сканирование безопасности, контроль рисков и безопасное выполнение.

PyPI Python PyPI Downloads License CI CodeQL MCP Registry Docker Pulls OpenSSF Scorecard OpenSSF Best Practices GitHub Stars

Содержание

  • Обзор
  • Предварительные требования
  • Установка
  • Конфигурация
  • Интеграция с MCP
  • Справочник по CLI
  • Вспомогательные интеграции
  • Разработка
  • Тестирование
  • Дополнительные материалы

[!IMPORTANT] Безопасность MCP — активно исследуемая область. Недавние обзоры каталогизируют множество специфичных для протокола категорий угроз, охватывающих отравление инструментов, внедрение промптов, rug-pull-атаки, компрометацию цепочки поставок, эксфильтрацию учётных данных и композиционные атаки на протяжении всего жизненного цикла сервера. См. Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) и MCP-38 Taxonomy (arXiv).

Обзор

Используйте его как прокси, чтобы добавить контроль безопасности любому MCP-серверу, или направьте его на сервер, которым вы не владеете, и проведите полный аудит безопасности, не выполнив ни одного вызова инструмента.
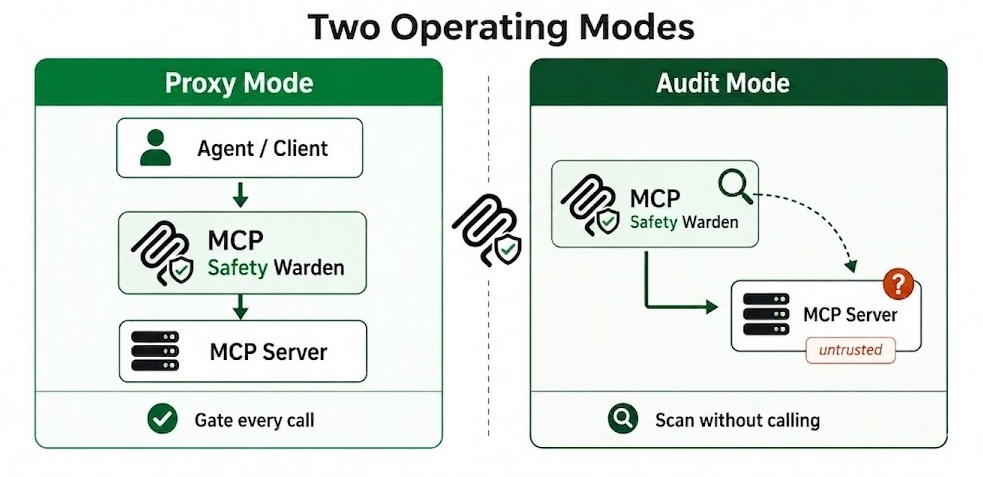
Два режима работы
Рис. 1. Два режима работы: прокси и аудит

Поведенческое профилирование: класс эффекта, безопасность повторных попыток, деструктивность. С поддержкой LLM (Anthropic, OpenAI, Gemini, Ollama) и резервным правиловым режимом. Наблюдаемая статистика (задержка p50/p95, частота сбоев, размер вывода) обновляется после каждого проксированного вызова.

Сканирование безопасности: пятиэтапный конвейер mcpsafety+ (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (анализ метаданных). Интеграции с Kali и Burp Suite обогащают конвейер реальными сетевыми данными и пробами на уровне HTTP. Сканирование исходного кода из GitHub с обнаружением энтропии, AST, потоков заражения и rug-pull-атак.
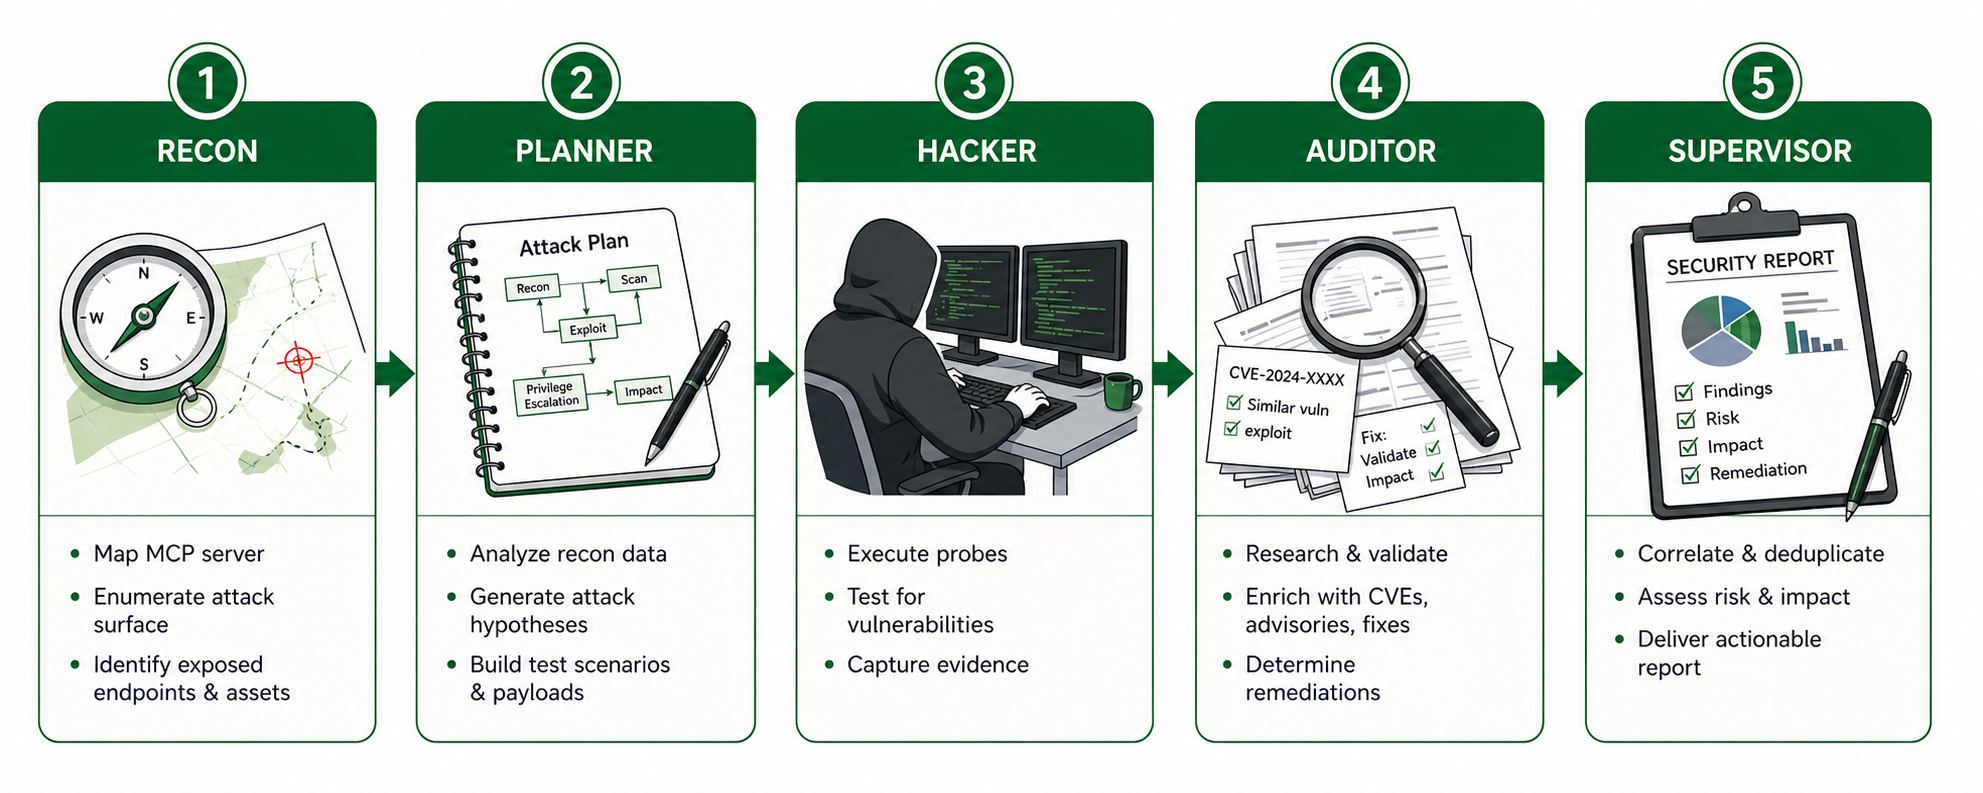
3e457b83-6980-49fc-b812-350ab94f5633
Рис. 2. Пятиэтапный конвейер mcpsafety+, запускаемый при проведении полного аудита безопасности любого MCP-сервера

Безопасное выполнение: сканирование аргументов (более 20 категорий атак, второй проход с помощью LLM). Двухуровневое сканирование выходных данных на инъекции. Ограничение рисков с альтернативами и политиками для каждого инструмента. Обнаружение дрейфа при каждом вызове и в режиме отдельной проверки.
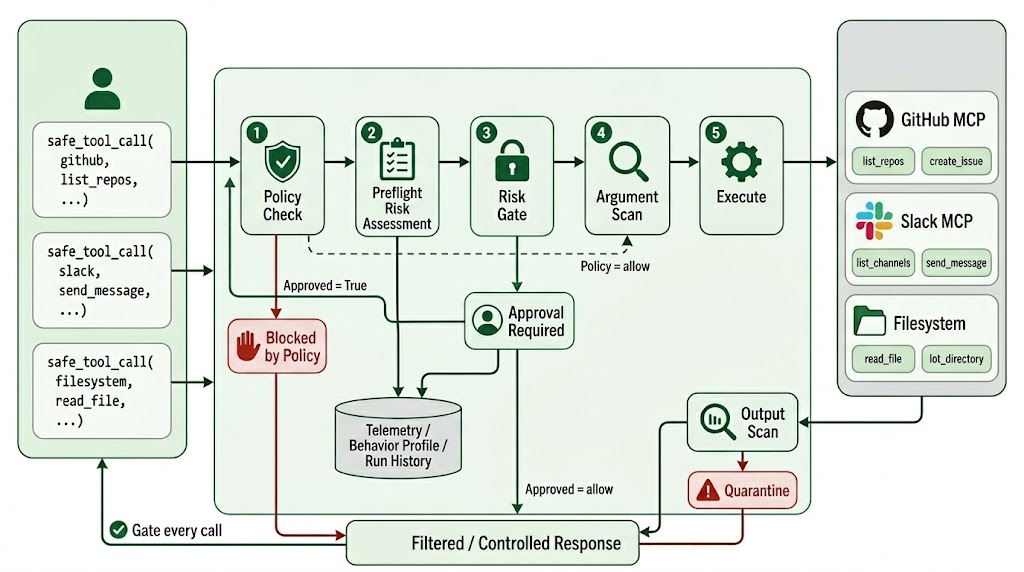
fb949e62-5a3e-4a5c-be14-3523ef92295e
Рис. 3. Конвейер безопасного выполнения: пять проверок, которые проходит каждый проксируемый вызов инструмента

CLI: 24 подкоманды, интерактивное меню рисков, флаг --json для каждой команды, --yes для CI.

Что он обнаруживает

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →