
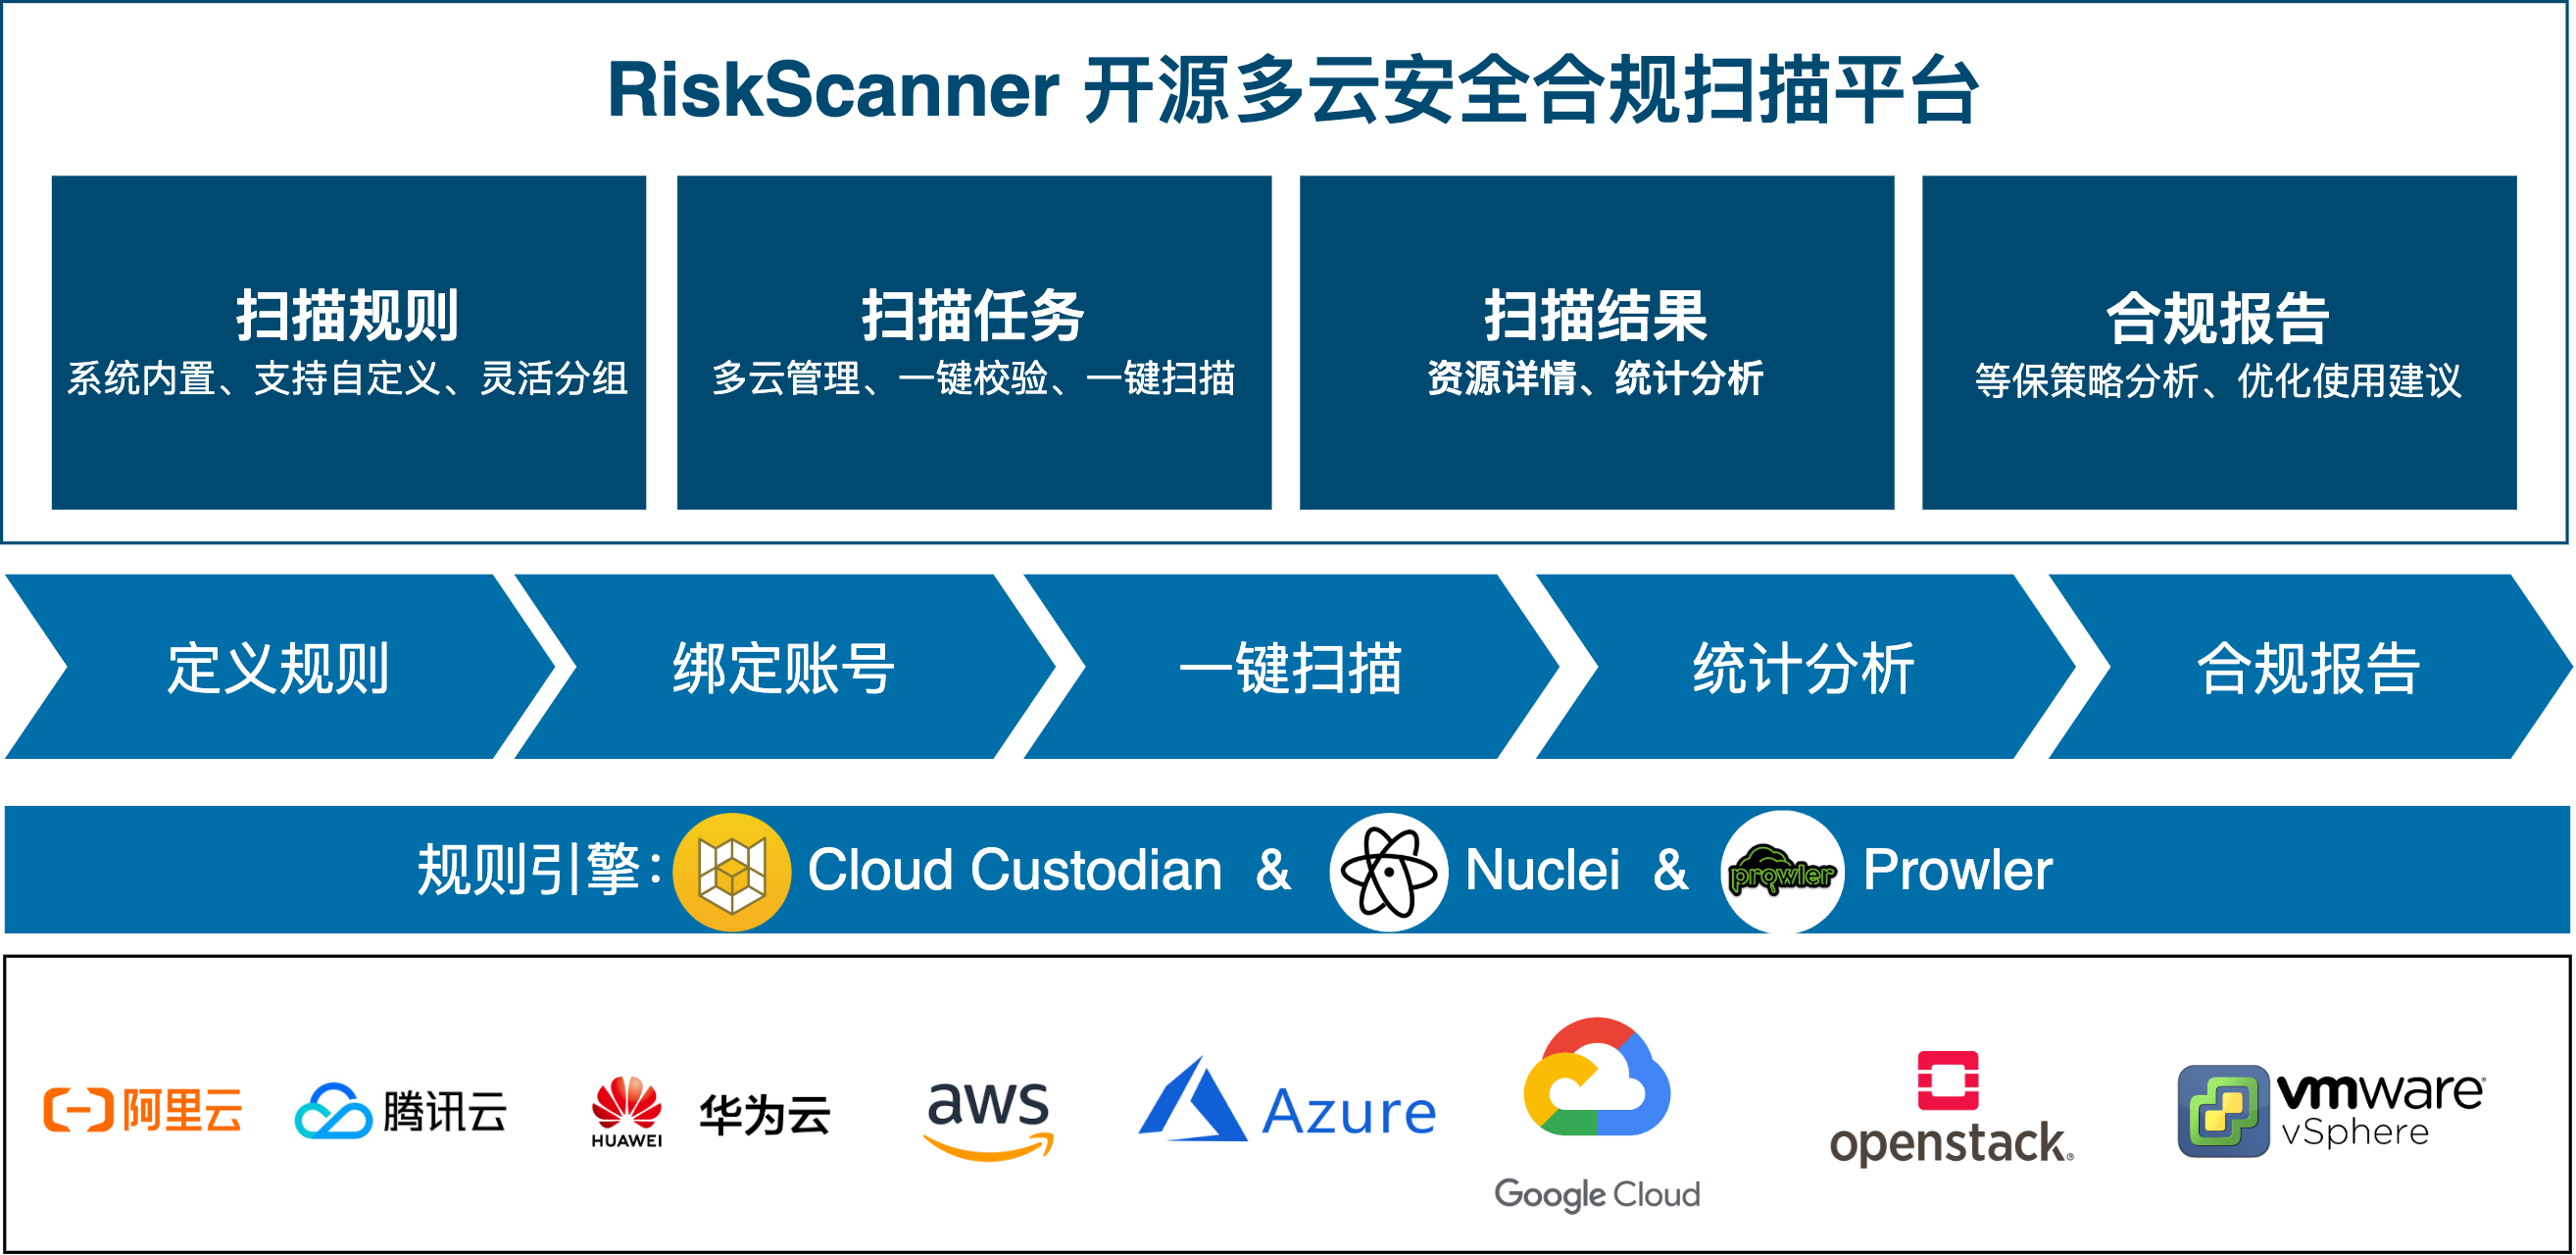
RiskScanner — это открытая мультиоблачная платформа сканирования безопасности и соответствия требованиям, построенная на движках Cloud Custodian и Nuclei. Она обеспечивает сканирование безопасности, соответствия требованиям и уязвимостей для ресурсов основных публичных (и приватных) облаков.
Предупреждение
Этот проект больше не поддерживается. Он перенесён в модуль соответствия безопасности CloudExplorer Lite.


RiskScanner — это платформа с открытым исходным кодом для сканирования безопасности и соответствия требованиям в нескольких облаках, использующая движки Cloud Custodian, Prowler и Nuclei для сканирования безопасности и уязвимостей ресурсов основных публичных и частных облаков.
Функциональные преимущества
- Предварительная проверка «Защита информации 2.0»: соответствует стандарту «Защита информации 2.0», охватывает проверки аудита безопасности, контроля доступа, защиты от вторжений, сетевой архитектуры и центра управления.
- Проверка соответствия CIS: соответствует стандартам CIS, проверяет и контролирует в реальном времени соответствие ресурсов в облаке требованиям CIS.
- Сканирование уязвимостей: на основе базы правил уязвимостей, с помощью сканирования и других средств выявляет уязвимости безопасности указанных сетевых устройств и прикладных сервисов.
- Рекомендации по лучшим практикам: разработка базового уровня для контроля соответствия, предоставление рекомендаций по лучшим практикам для корпоративных пользователей, постоянное повышение уровня соответствия.
RiskScanner распространяется по лицензии с открытым исходным кодом GPL v2, разработан с использованием SpringBoot/Vue, имеет красивый интерфейс и хороший пользовательский опыт. RiskScanner поддерживает публичные облака, включая Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud, и частные облака, включая OpenStack, VMware vSphere.
Технические преимущества
- Простые и гибкие правила сканирования облачных платформ: правила сканирования используют простой формат YAML, просты для понимания и позволяют пользователям настраивать собственные правила.
- Поддержка нескольких публичных и частных облаков: поддерживаются публичные облака, включая Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud, и частные облака, включая OpenStack, VMware vSphere.
- Поддержка нескольких типов ресурсов: поддерживаемые типы ресурсов включают облачные серверы, облачные диски, облачные базы данных, балансировщики нагрузки, объектное хранилище, частные сети, группы безопасности и т.д.
- Обширная и всесторонняя база правил уязвимостей: охватывает веб-уязвимости OWASP TOP 10, например: SQL-инъекции, межсайтовый скриптинг (XSS), межсайтовая подделка запросов (CSRF), слабые пароли и т.д.

Copyright (c) 2014-2023 飞致云 FIT2CLOUD, All rights reserved.
Licensed under The GNU General Public License version 2 (GPLv2) (the "License"); you may not use this file except in compliance with the License. You may obtain a copy of the License at
https://www.gnu.org/licenses/gpl-2.0.html
Unless required by applicable law or agreed to in writing, software distributed under the License is distributed on an "AS IS" BASIS, WITHOUT WARRANTIES OR CONDITIONS OF ANY KIND, either express or implied. See the License for the specific language governing permissions and limitations under the License.








