Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
Оборонительные ИнструментыБезопасность контейнеровСетевая безопасностьБезопасность облачных средDevSecOpsРазведка угрозУправление идентификацией и доступом (IAM)Обучение и ОбразованиеРеагирование на Инциденты
Подобранные Ресурсы
Учебные Маршруты и Курсы
Топ в Учебные Маршруты и Курсы №18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.

Репозиторий
5.7k852962 лет назадПроверено Kitploit
Поделиться

Awesome Cybersecurity Blue Team Awesome

Коллекция замечательных ресурсов, инструментов и других полезных вещей для синих команд в сфере кибербезопасности.

Синие команды кибербезопасности — это группы людей, которые выявляют недостатки безопасности в информационных технологических системах, проверяют эффективность мер безопасности и отслеживают системы, чтобы гарантировать, что внедрённые защитные меры остаются эффективными в будущем. Хотя этот список не является исключительно таковым, он в значительной степени ориентирован на проекты Free Software и избирательно относится к проприетарным продуктам и корпоративным сервисам. По наступательным TTP см. awesome-pentest.

Ваши вклады и предложения сердечно ♥ приветствуются. (✿◕‿◕). Пожалуйста, ознакомьтесь с Рекомендациями по внесению вклада для получения более подробной информации. Эта работа распространяется под лицензией Creative Commons Attribution 4.0 International.

Многие специалисты по кибербезопасности, осознанно или неосознанно, способствуют расистскому государственному насилию, предоставляя услуги местным, государственным и федеральным полицейским органам или иным образом сотрудничая с подобными учреждениями, которые этим занимаются. Это зло чаще всего осуществляется через принудительный механизм трудоустройства под угрозой отсутствия доступа к еде, жилью или здравоохранению. Несмотря на публичную доступность этого списка, сопровождающий надеется и намеревается, что этот список поддержит людей и организации, которые работают против такого массового, хотя и банального зла.
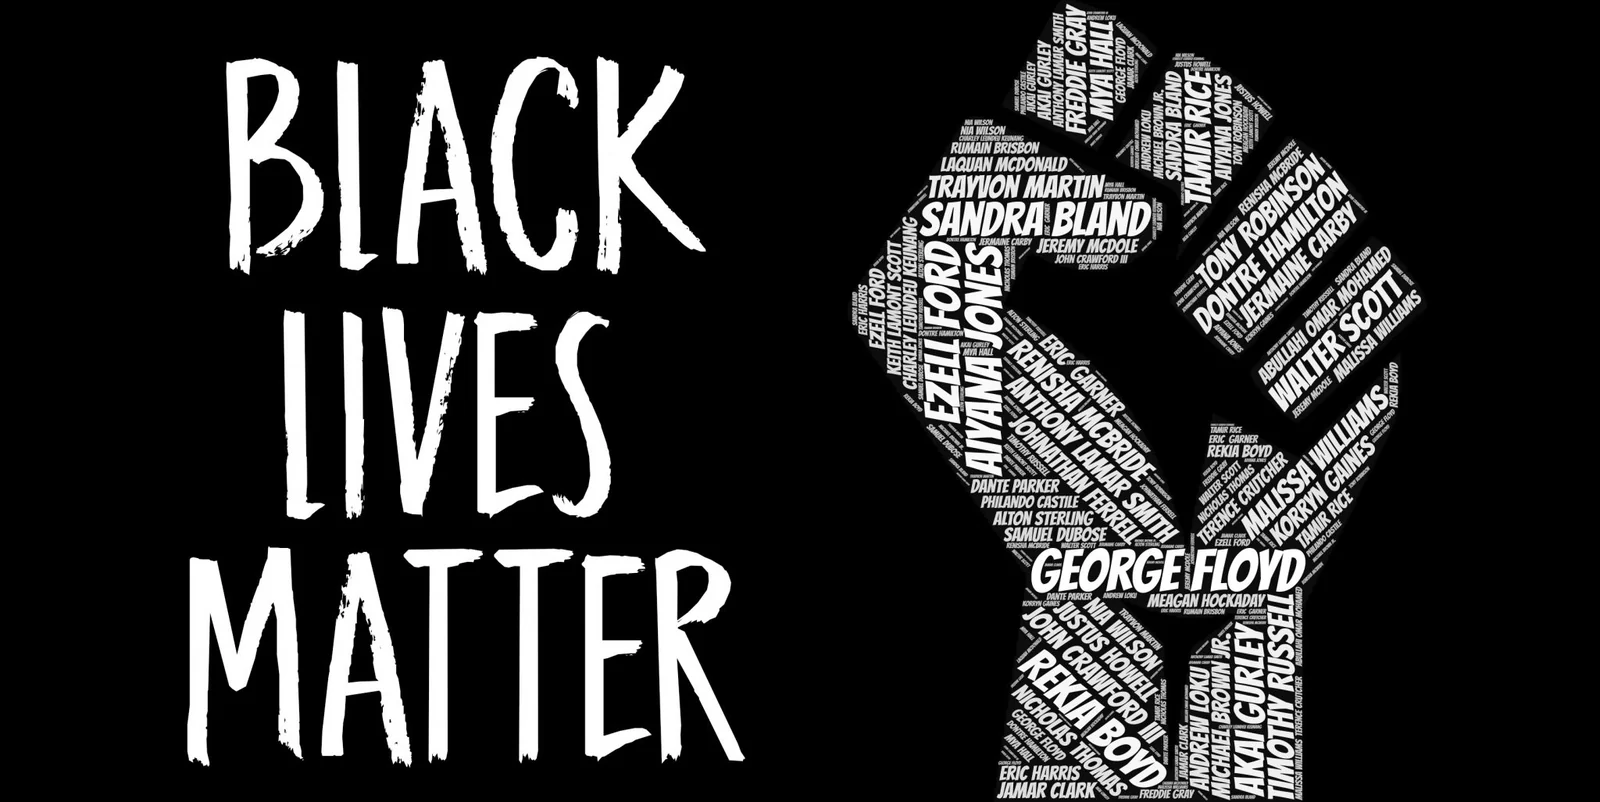
Изображение поднятого кулака, составленного из имён чернокожих людей, убитых расистским полицейским насилием, финансируемым налогоплательщиками.

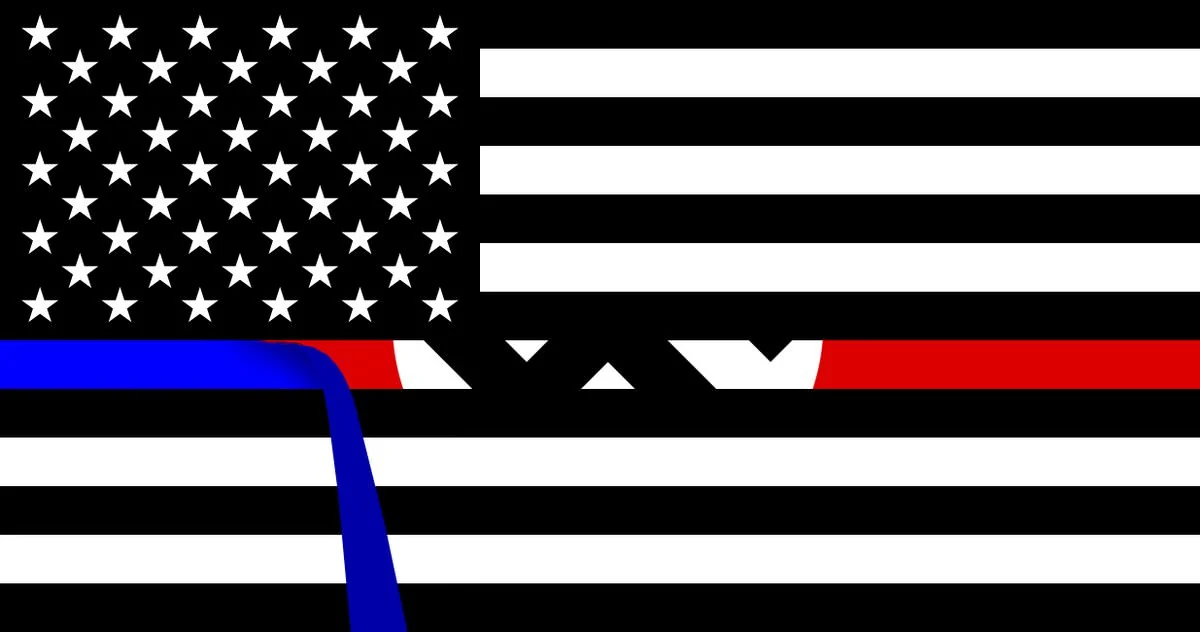
Изображение флага «Blue Lives Matter» с тонкой синей линией, которая отклеивается, обнажая нацистскую свастику под ней.

ЛИШИТЕ ПОЛИЦИЮ ФИНАНСИРОВАНИЯ.

Содержание

  • Автоматизация и стандарты
    • Библиотеки кода и привязки
    • Оркестрация, автоматизация и реагирование (SOAR)
  • Безопасность облачных платформ
    • Распределённый мониторинг
    • Kubernetes
    • Сервисные сетки
  • Безопасность связи (COMSEC)
  • DevSecOps
    • Укрепление приложений и бинарных файлов
    • Проверка соответствия и отчётность
    • Путаница зависимостей
    • Фаззинг
    • Принудительное применение политик
    • Безопасность цепочки поставок
  • Honeypots
    • Tarpits
  • Инструменты на основе хоста
    • Песочницы
  • Идентификация и AuthN/AuthZ
  • Инструменты реагирования на инциденты
    • Консоли управления IR
    • Сбор доказательств
  • Защита периметра сети
    • Межсетевые экраны или дистрибутивы
  • Дистрибутивы операционных систем
  • Осведомлённость о фишинге и сообщение о нём
  • Обучение готовности и варгейминг
    • Анализ и отчётность после взаимодействия
  • Конфигурации безопасности
  • Мониторинг безопасности
    • Endpoint Detection and Response (EDR)
    • Network Security Monitoring (NSM)
    • Security Information and Event Management (SIEM)
    • Мониторинг сервисов и производительности
    • Охота за угрозами
  • Анализ угроз
    • Фингерпринтинг
    • Пакеты и коллекции сигнатур угроз
  • Защита луковых сервисов Tor
  • Защита транспортного уровня
    • Оверлейные и виртуальные частные сети (VPN)
  • Защита для macOS
  • Защита для Windows
    • Active Directory

Автоматизация и стандарты

  • Ansible Lockdown - Курируемая коллекция ролей Ansible на тему информационной безопасности, которые проверены и активно поддерживаются.
  • Clevis - Подключаемый фреймворк для автоматического дешифрования, часто используемый в качестве клиента Tang.
  • DShell - Расширяемый фреймворк сетевого форензик-анализа, написанный на Python, который обеспечивает быструю разработку плагинов для разбора захваченных сетевых пакетов.
  • Dev-Sec.io - Фреймворк для укрепления серверов, предоставляющий реализации Ansible, Chef и Puppet для различных базовых конфигураций безопасности.
  • Password Manager Resources - Совместные данные и код, созданные сообществом, для улучшения управления паролями.
  • peepdf - Анализатор PDF-файлов с поддержкой скриптов.
  • PyREBox - Песочница для реверс-инжиниринга, управляемая скриптами Python и основанная на QEMU.
  • Watchtower - Контейнерное решение для автоматизации обновления базовых образов Docker-контейнеров, обеспечивающее автоматическое обновление без участия человека.

Библиотеки кода и привязки

  • MultiScanner - Фреймворк для анализа файлов, написанный на Python, который помогает оценивать набор файлов, автоматически запуская комплект инструментов и агрегируя результаты.
  • Posh-VirusTotal - Интерфейс PowerShell для API VirusTotal.com.
  • censys-python - Python-обёртка для Censys REST API.
  • libcrafter - Высокоуровневая библиотека C++ для перехвата и создания сетевых пакетов.
  • python-dshield - Python-интерфейс для Internet Storm Center/DShield API.
  • python-sandboxapi - Минимальный и непротиворечивый Python API для создания интеграций с песочницами вредоносных программ.
  • python-stix2 - Python API для сериализации и десериализации JSON-содержимого Structured Threat Information eXpression (STIX), а также API более высокого уровня для типовых задач.

Оркестрация, автоматизация и реагирование (SOAR)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








