 element2023h/cve-2026-120232
Доказательство концепции локального повышения привилегий в Horizon DataSys Reboot Restore Standard shield.sys, эксплуатирующее невалидированный IOCTL для получения произвольного чтения/записи памяти ядра и прав SYSTEM.

| Vendor | Detail |
|---|---|
| Vendor | Horizon DataSys |
| Product | Reboot Restore Standard |
| Version | v13.2 и более ранние |
| Release Date | 4 июня 2026 г. |
| CVE | CVE-2026-120232 |
| Download | Horizon DataSys Download |
| Driver File | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Описание уязвимости:
В основном драйвере ядра shield.sys продукта Horizon DataSys Reboot Restore Standard v13.2 существует уязвимость локального повышения привилегий (LPE).
Драйвер использует устаревший API IoCreateDevice для создания объекта устройства с именем \.\EAZShield без указания ограничительных дескрипторов безопасности (SDDL). В результате объект устройства наследует разрешающие списки управления доступом (ACL) по умолчанию, что позволяет любому локальному аутентифицированному непривилегированному пользователю (стандартному пользователю) открыть дескриптор этого устройства.
При обработке запросов IOCTL в диспетчерской функции sub_24394 драйвер предоставляет управляющий код 0x96102014. После прохождения базовых проверок заголовка (например, v8[1] == 'DMCw') путь выполнения переходит в sub_23908 для обработки подкода 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
Анализ первопричины:
Как показано выше, подкод 0xF0016 позволяет пользователю переключаться между примитивами произвольного чтения или записи памяти ядра через InputBuffer[64].
Драйвер ошибочно полагается на MmIsAddressValid для проверки указателя, предоставленного пользователем (InputBuffer + 9), хотя документация Microsoft прямо указывает, что этого недостаточно для проверки пользовательских буферов в контексте безопасности. Кроме того, драйвер полностью не выполняет надлежащие проверки границ адресов пространства ядра назначения/источника перед их прямой передачей в memmove(Dst, Src, Size).
Непривилегированный локальный злоумышленник может использовать эту ошибочную логику для получения высокостабильного примитива произвольного чтения и записи виртуальных адресов ядра.
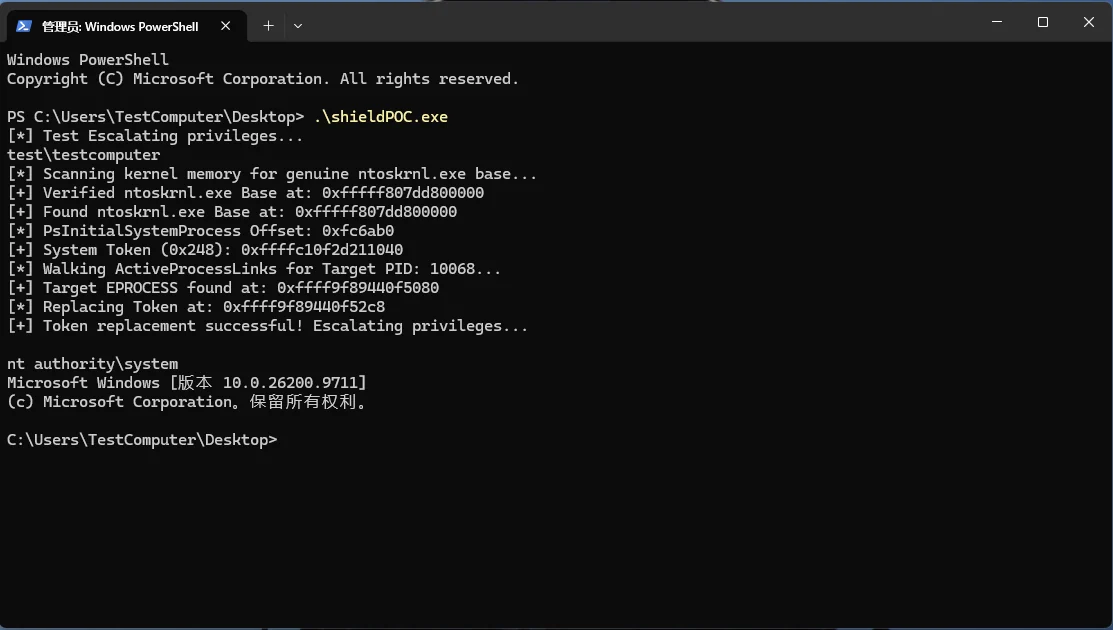
Отправляя специально сформированный запрос DeviceIoControl, злоумышленник может перезаписать критически важные структуры памяти ядра — например, найти PsInitialSystemProcess, обнаружить структуру EPROCESS текущего процесса и заменить её поле Token — успешно повысив привилегии из контекста стандартного пользователя до NT AUTHORITY\SYSTEM.