 dungsocool/cve-2017-18349
Пошаговый разбор эксплуатации RCE-уязвимости CVE-2017-18349 через десериализацию Fastjson, охватывающий определение поверхности атаки, фингерпринтинг, JNDI-инъекцию и получение reverse shell в лабораторной среде Docker.

Начнём с того, что запущено в окружении. Перечислю все активные контейнеры:
docker ps
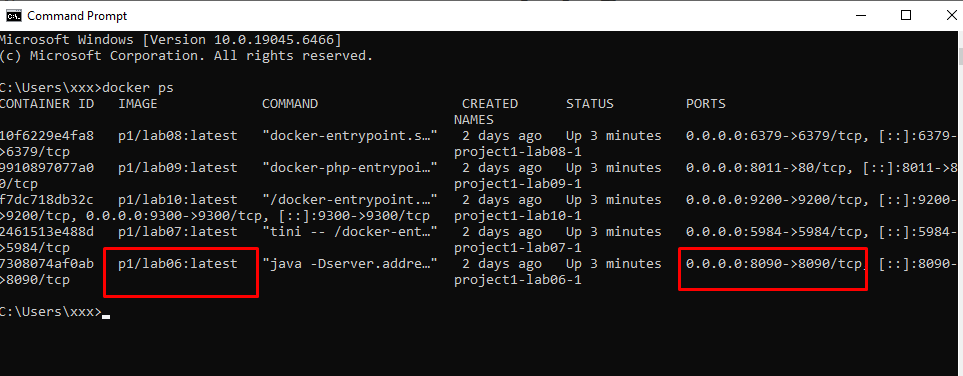
Жертва открывает наружу только один порт: 8090
На данный момент цель мне ещё не полностью ясна. Судя по результатам docker ps, система публикует наружу только один значимый сервис на порту 8090, который сопоставлен с внутренним сервисом контейнера. Это основная поверхность атаки, которую предстоит проанализировать.
⇒ Я сразу обращаюсь к нему через curl, чтобы получить дополнительную информацию
curl -i 192.168.3.137:8090/
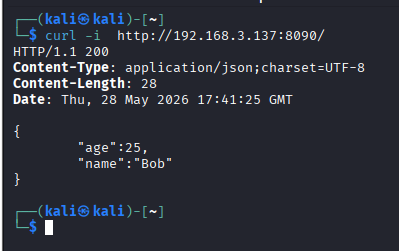
Анализ ответа:
Content-Type: application/json;charset=UTF-8.{"age": 25, "name": "Bob"}.⇒ Размышление: При обращении к порту 8090 сервер возвращает JSON-данные. Это указывает на то, что конечная точка не просто отдаёт статическую веб-страницу, а имеет бэкенд, который обрабатывает запросы и сериализует данные в JSON для возврата клиенту. Из результатов docker ps видно, что команда, запущенная внутри контейнера, похожа на Java-приложение, поэтому следующее направление проверки — идентификация распространённых JSON-парсеров в Java.
В Java популярные JSON-библиотеки, такие как Jackson, Gson и Fastjson, ведут себя по-разному при обработке необычных входных данных. Поэтому можно применить технику идентификации по ошибкам (Error-based Fingerprinting). Возвращаемая ошибка иногда напрямую раскрывает библиотеку или внутренний механизм обработки. Среди них Fastjson — цель, которую нужно проверить в первую очередь, поскольку в старых версиях было множество критических уязвимостей, связанных с десериализацией через AutoType.
Здесь я не утверждаю сразу, что бэкенд использует Fastjson. Я лишь выбираю Fastjson как первое направление проверки, потому что у него есть чёткий отпечаток через ключ @type, и если это действительно старая версия Fastjson, возможности эксплуатации уходят гораздо дальше стандартной ошибки парсинга — вплоть до RCE.
У Fastjson есть очень полезная особенность для идентификации: он распознаёт специальный ключ @type. Если бэкенд использует Fastjson и тело запроса, попадающее в поток десериализации, поддерживает AutoType, парсер может попытаться интерпретировать значение @type как имя Java-класса.
Поэтому я отправляю нагрузку, содержащую @type, указывающий на несуществующий класс. Цель этого шага — не немедленная эксплуатация, а наблюдение за тем, реагирует ли бэкенд на @type.
curl -i -X POST -H "Content-Type: application/json" \
  -d '{"@type":"com.non.existent.Class"}' \
  http://192.168.3.137:8090/
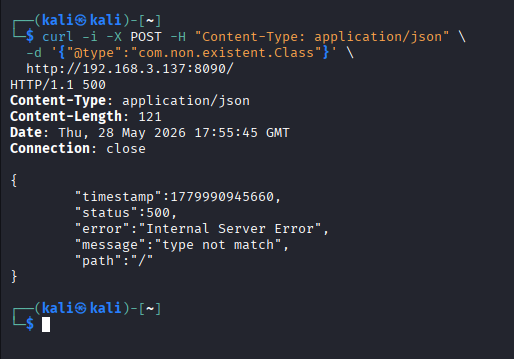
Если бы бэкенд использовал стандартный JSON-парсер и не обращал внимания на @type, это поле могло бы просто игнорироваться или рассматриваться как обычный ключ в JSON. Однако здесь бэкенд реагирует поведением, связанным с типами (type not match), а значит, запрос попал в поток обработки сопоставления классов/типов.
Сообщение «type not match» — характерный признак, который часто встречается, когда Fastjson обрабатывает @type, но указанный класс не совпадает с типом данных, ожидаемым конечной точкой, либо класс не существует/не разрешён к десериализации.
⇒ Размышление: Бэкенд действительно разбирает JSON-тело POST-запроса, поле @type не игнорируется, парсер имеет механизм обработки метаданных типов, а возвращаемая ошибка соответствует поведению Alibaba Fastjson. Таким образом, можно с высокой уверенностью заключить, что бэкенд использует Alibaba Fastjson.**
После шага идентификации я не могу сразу сделать вывод о возможности эксплуатации системы. Использование Fastjson на бэкенде доказывает лишь то, что JSON-запрос попадает в поток обработки @type.
Чтобы выполнить RCE-эксплойт, необходимо проверить следующее:
⇒ Размышление: Ошибка type not match показывает, что бэкенд реагирует на @type, но текущая нагрузка лишь использует фиктивный класс для вызова ошибки. Для реальной эксплуатации нужно заменить этот фиктивный класс на реальный класс, присутствующий в Java/JDK и способный создавать исходящие действия, такие как JNDI-lookup.
Чтобы определить версию, я проверяю непосредственно внутри контейнера/приложения.
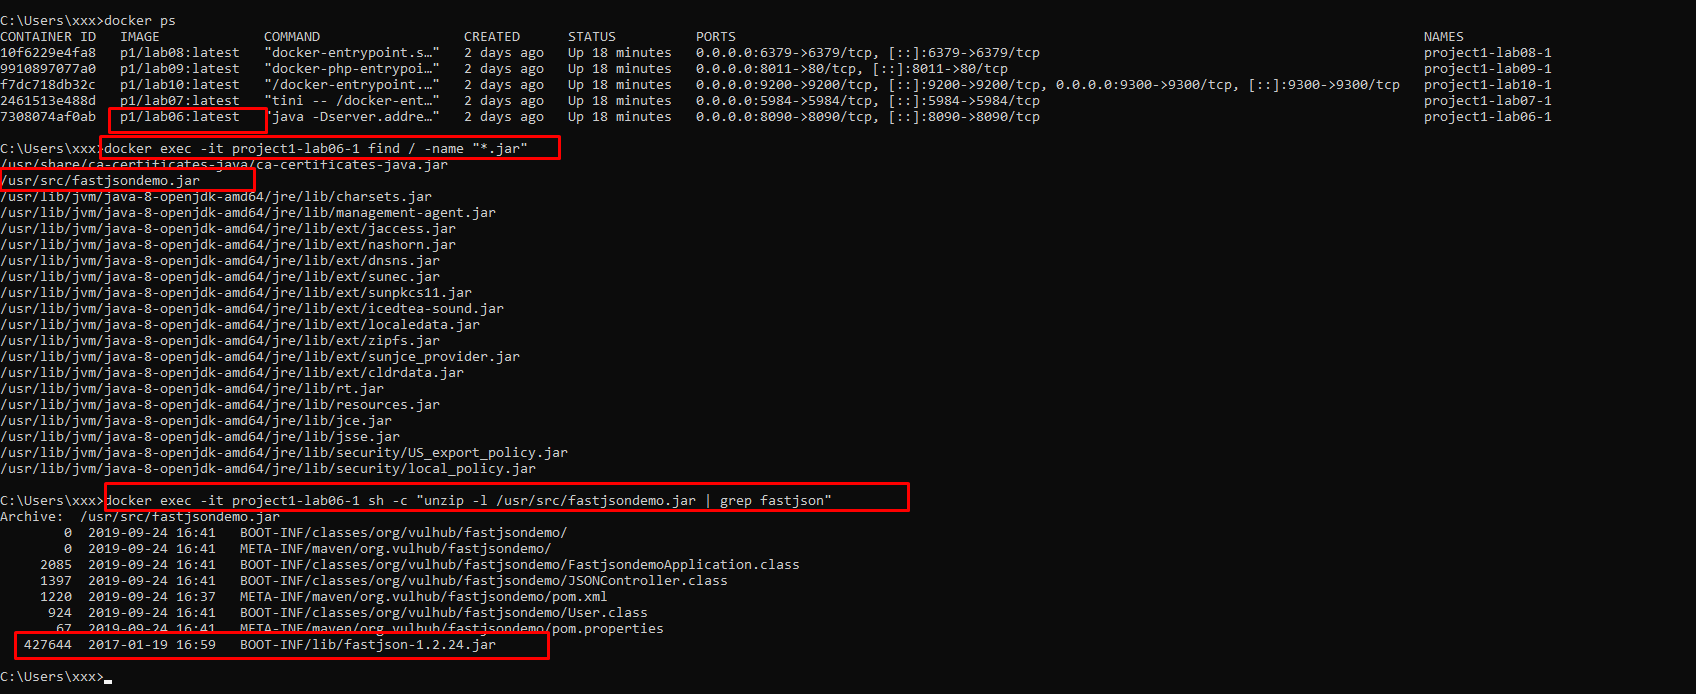
После того как я определил, что приложение упаковано в файл /usr/src/fastjsondemo.jar, я приступаю к глубокому анализу структуры этого пакета в поисках библиотеки обработки JSON. Проверка структуры каталога BOOT-INF/lib/ обнаруживает файл fastjson-1.2.24.jar (рисунок X).
Использование именно версии 1.2.24 — первой и самой известной версии, затронутой уязвимостью десериализации, без каких-либо защитных механизмов autoType, — позволяет подтвердить, что система уязвима к CVE-2017-18349.
Обнаружение fastjson-1.2.24.jar подтверждает, что приложение использует очень старую версию Fastjson, относящуюся к группе, затронутой дефектом десериализации AutoType. В этой версии механизм контроля над AutoType не был ужесточён, как в более поздних версиях, поэтому с точки зрения условий библиотеки система подвержена эксплуатации через такие gadget-классы, как JdbcRowSetImpl.
Однако реальная эксплуатируемость по-прежнему зависит от того, как конечная точка вызывает Fastjson. Если приложение разбирает JSON в фиксированный класс, размещение нагрузки @type в корневом объекте может привести к ошибке «type not match». Поэтому после определения версии необходимо продолжить анализ JVM, gadget-класса и поведения LDAP-обратного вызова, чтобы подтвердить, действительно ли цепочка эксплуатации достигает JNDI-lookup.
1. Анализ барьеров JVM
Помимо версии Fastjson, решающим фактором является и версия Java. Проверяю JVM внутри контейнера:
java -version
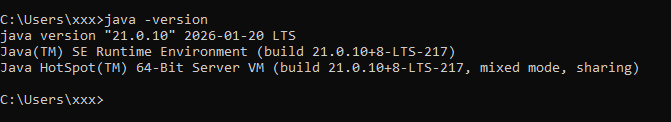
Это критически важная информация, поскольку цепочки эксплуатации Fastjson обычно полагаются на JNDI Injection. Более новые версии Java по умолчанию блокируют загрузку классов из внешних codebase через LDAP/RMI. Однако Java 8u102 — старая версия, в которой этих блокирующих механизмов ещё нет.
Поэтому, если атакующий сможет инициировать JNDI-lookup, JVM жертвы будет способна загрузить класс с внешнего HTTP-сервера и внедрить его в среду выполнения.
После определения старых версий Fastjson и JVM следующий шаг — найти класс, присутствующий в JDK, который может вызывать опасное поведение при десериализации.
com.sun.rowset.JdbcRowSetImpl — подходящий гаджет, поскольку этот класс существует в JDK и имеет свойство dataSourceName. Когда свойству dataSourceName присваивается значение в формате LDAP URL, объект можно использовать для запуска исходящего JNDI-lookup.
⇒ Размышление: Мне не нужно загружать код напрямую на сервер. Вместо этого я использую существующий класс внутри JVM, чтобы заставить жертву подключиться к LDAP-серверу, контролируемому атакующим.







