

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SharpChromium — Проект .NET 4.0 CLR для извлечения данных Chromium, таких как cookies, история и сохранённые логины. | Kitploit
Инструменты/GitHubGitHub/djhohnstein/sharpchromium
Взлом паролейЭксфильтрация данныхСбор информацииПост-эксплуатацияRed Teaming
GitHubdjhohnstein/sharpchromium

SharpChromium

Проект .NET 4.0 CLR для извлечения данных Chromium, таких как cookies, история и сохранённые логины.

Репозиторий
763105956 лет назадПроверено Kitploit
Поделиться

SharpChromium

Введение

SharpChromium — это проект .NET 4.0+ CLR для извлечения данных из Google Chrome, Microsoft Edge и Microsoft Edge Beta. В настоящее время он может извлекать:

  • Cookies (в формате JSON)
  • История (с соответствующими cookies для каждого элемента истории)
  • Сохранённые логины

Примечание: Все возвращаемые cookies имеют формат JSON. Если у вас установлено расширение Cookie Editor, вы можете просто скопировать и вставить их в раздел «Импорт» этого дополнения браузера, чтобы использовать извлечённую сессию.

Преимущества

Эта переработка имеет несколько преимуществ по сравнению с предыдущими реализациями, которые включают:

  • Не требует компиляции типов или рефлексии
  • Cookies отображаются в формате JSON для удобного импорта в Cookie Editor.
  • Не требуется загрузка сборок SQLite из удалённых ресурсов.
  • Поддерживает основные браузеры на Chromium (но расширяем до других)

Использование

Usage:
    .\SharpChromium.exe arg0 [arg1 arg2 ...]

Arguments:
    all       - Retrieve all Chromium Cookies, History and Logins.
    full      - The same as 'all'
    logins    - Retrieve all saved credentials that have non-empty passwords.
    history   - Retrieve user's history with a count of each time the URL was
                visited, along with cookies matching those items.
    cookies [domain1.com domain2.com] - Retrieve the user's cookies in JSON format.
                                        If domains are passed, then return only
                                        cookies matching those domains. Otherwise,
                                        all cookies are saved into a temp file of
                                        the format ""%TEMP%\$browser-cookies.json""

Примеры

Извлечение cookies, связанных с Google Docs и Github

.\SharpChromium.exe cookies docs.google.com github.com
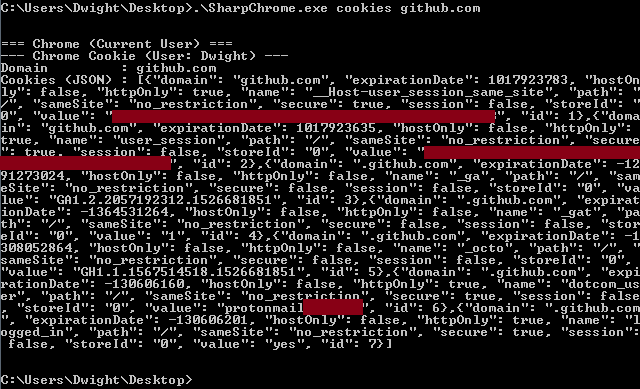
cookies

Извлечение элементов истории и связанных с ними cookies.

.\SharpChromium.exe history

history

Извлечение сохранённых логинов (Примечание: отображаются только те, у которых непустые пароли):

.\SharpChromium.exe logins

logins

Примечания о парсере SQLite

Парсер базы данных SQLite немного багнутый. Это связано с тем, что парсер правильно определяет большие двоичные данные (blob) как тип System.Byte[], но неправильно определяет столбцы типа System.Byte[]. В результате массивы байтов преобразуются в строковый литерал "System.Byte[]", что неверно. Я ещё не добрался до корня этой проблемы, но в качестве быстрого и грязного обходного пути я закодировал все значения blob в строки Base64. Таким образом, если вы хотите получить значение из столбца, обычные данные которого представляют собой массив байтов, вам нужно сначала декодировать их из Base64.

Особая благодарность

Большая благодарность @plainprogrammer за их проект C#-SQLite, который позволил выполнять нативный разбор файлов SQLite без рефлективной загрузки DLL. Без их работы этот проект не был бы таким чистым, как сейчас. Этот проект можно найти здесь: https://github.com/plainprogrammer/csharp-sqlite

Спасибо @gentlekiwi, чья работа над Mimikatz направляла переработку схемы дешифрования в v80+

Спасибо @harmj0y, который вырезал необходимый код PInvoke BCrypt, чтобы я мог удалить дополнительные зависимости из этого проекта, снова сделав его лёгким.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




