
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
django-DefectDojo — Открытое единое управление уязвимостями, DevSecOps и ASPM | Kitploit

Инструменты/GitHubGitHub/defectdojo/django-defectdojo
Сканеры уязвимостейТестирование на ПроникновениеDevSecOpsТоп в DevSecOps №17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

Открытое единое управление уязвимостями, DevSecOps и ASPM
Репозиторий
4.9k1.9k1341 день назадПроверено Kitploit
Сайт
Поделиться

DefectDojo

Управление уязвимостями с открытым исходным кодом, DevSecOps и ASPM

Демо Pro · Демо Community · Документация · Slack · Сообщество · Веб-сайт

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Fastest Growing Open Source Security Projects

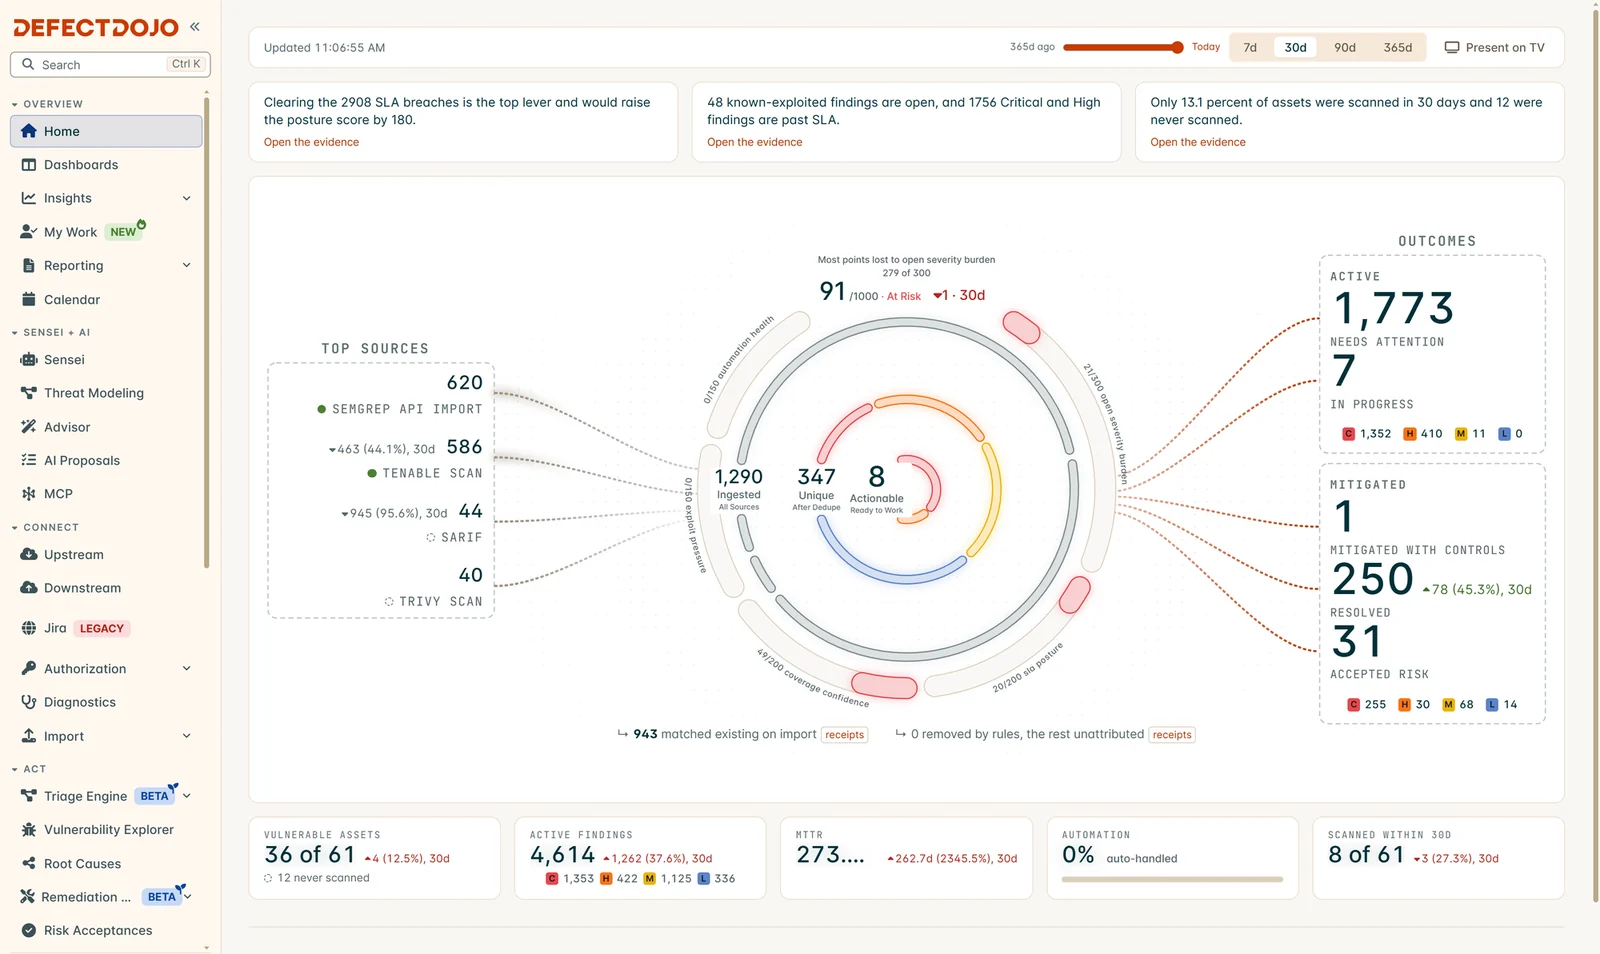
The DefectDojo Pro home page: findings from each scan source, the overall risk score, and outcomes
Главная страница DefectDojo Pro. Попробуйте её в живом демо Pro. Демо Community Edition доступно по адресу demo.defectdojo.org. Данные для входа в оба демо приведены в разделе Демо.

DefectDojo — это инструмент DevSecOps, ASPM (управление безопасностью приложений) и управления уязвимостями. DefectDojo организует сквозное тестирование безопасности, отслеживание уязвимостей, дедупликацию, устранение и отчётность.

Демо

Pro Edition: pro.demo.defectdojo.com

OWASP Community Edition: demo.defectdojo.org

В любую из демонстрационных сред можно войти с именем пользователя admin и паролем 1Defectdojo@demo#appsec. Обратите внимание, что демонстрационные среды общедоступны и сбрасываются каждый день. Не размещайте в демо-среде конфиденциальные данные. Простой способ протестировать DefectDojo — загрузить несколько примеров отчётов сканирования.

Быстрый старт для Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

Это руководство по быстрому старту выполнит следующее

  • Клонирует репозиторий и меняет каталоги
  • Запускает приложение
  • Получает учётные данные администратора в логах инициализатора. Первая инициализация может занять до 3 минут.

Если DefectDojo запущен в отсоединённом режиме через docker compose up -d, получите учётные данные администратора из логов инициализатора с помощью команды ниже. Обратите внимание, что инициализатор может выполняться до 3 минут.

docker compose logs initializer | grep "Admin password:"
Документация

  • Официальная документация
  • REST API
  • Клиентские API и обёртки
  • Аутентификация: локальные учётные записи в Open Source. SSO (SAML, OIDC, OAuth), LDAP и MFA — это функции DefectDojo Pro.
  • Поддерживаемые инструменты
  • Как писать документацию локально
  • Разработка

Поддерживаемые варианты установки

  • Pro — SaaS или self-hosted (через K8s или docker compose). Запишитесь на демо, свяжитесь с нашей командой или получите Pro от $100/мес
  • OS — docker compose

Сообщество, участие и обновления

DefectDojo Slack LinkedIn Twitter Youtube

Загляните на наш новый Портал сообщества и присоединяйтесь к сообществу DefectDojo в Slack!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →