Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
0xCr0ssCrush — Исследование BYOVD в Windows для DCRCVDrv.sys и Alinubx.sys, обратная разработка их примитивов ядра, поверхностей IOCTL и возможностей обнаружения. | Kitploit
Инструменты/GitHubGitHub/deathshotxd/0xcr0sscrush
Оборонительные ИнструментыАнализ уязвимостейЭксплуатацияОбратная инженерияАнализ вредоносных программАнализ Бинарных ФайловРазведка угроз
GitHubdeathshotxd/0xcr0sscrush

0xCr0ssCrush

Исследование BYOVD в Windows для DCRCVDrv.sys и Alinubx.sys, обратная разработка их примитивов ядра, поверхностей IOCTL и возможностей обнаружения.

Репозиторий
3978723 дней назадПроверено Kitploit
Поделиться
Сайт

0xCr0ssCrush

Windows 10 and 11 Rust research harness BYOVD research only MIT license GitHub stars

Два подписанных драйвера. Один опасный примитив ядра. 0xCr0ssCrush — это исследовательский проект по Windows BYOVD, охватывающий драйверы DCRCVDrv.sys и Alinubx.sys, которые эксплуатируются загрузчиком malware-as-a-service Cruciferra: их интерфейсы, их примитивы ядра, их происхождение, а также способы обнаружения и защиты от их злоупотребления.
0xCr0ssCrush logo


Что такое 0xCr0ssCrush?

Исследовательский стенд и аналитический пакет для двух уязвимых подписанных драйверов:
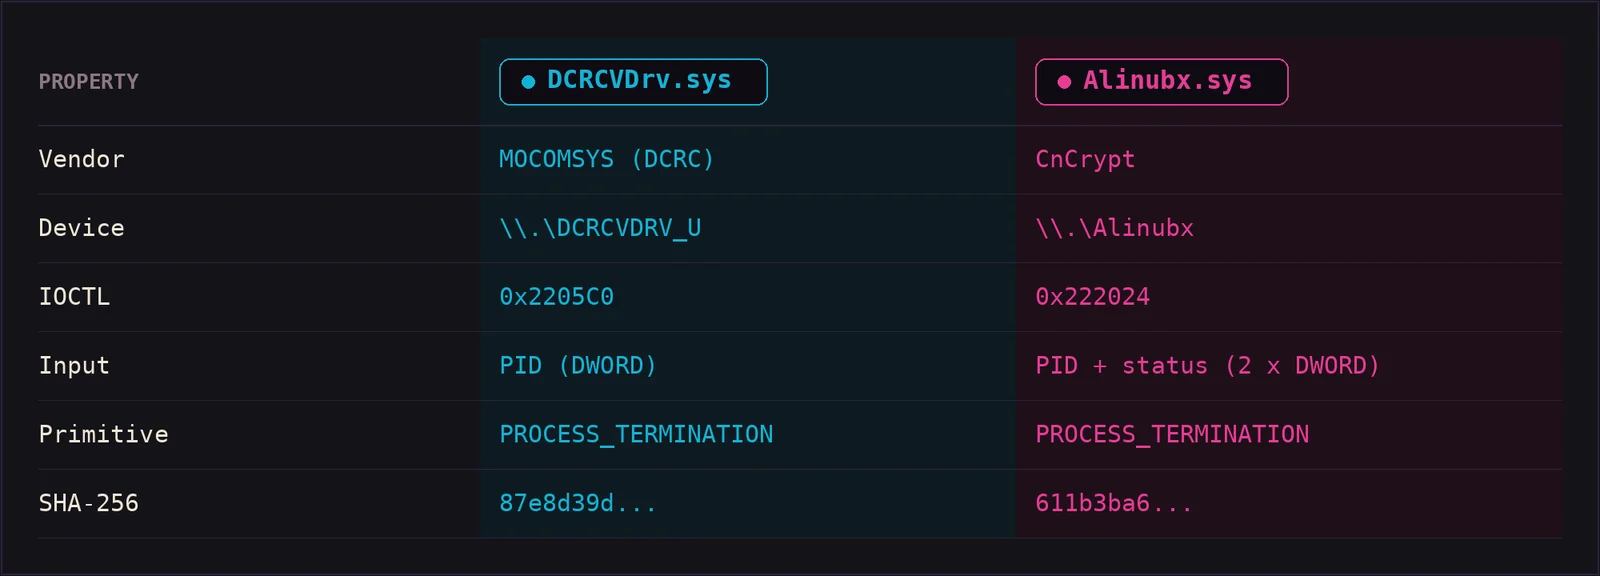
DCRCVDrv.sys and Alinubx.sys interface comparison


Репозиторий воспроизводит собственную тактику избыточности операторов: если один драйвер отклоняется хостом, стенд переключается на другой.
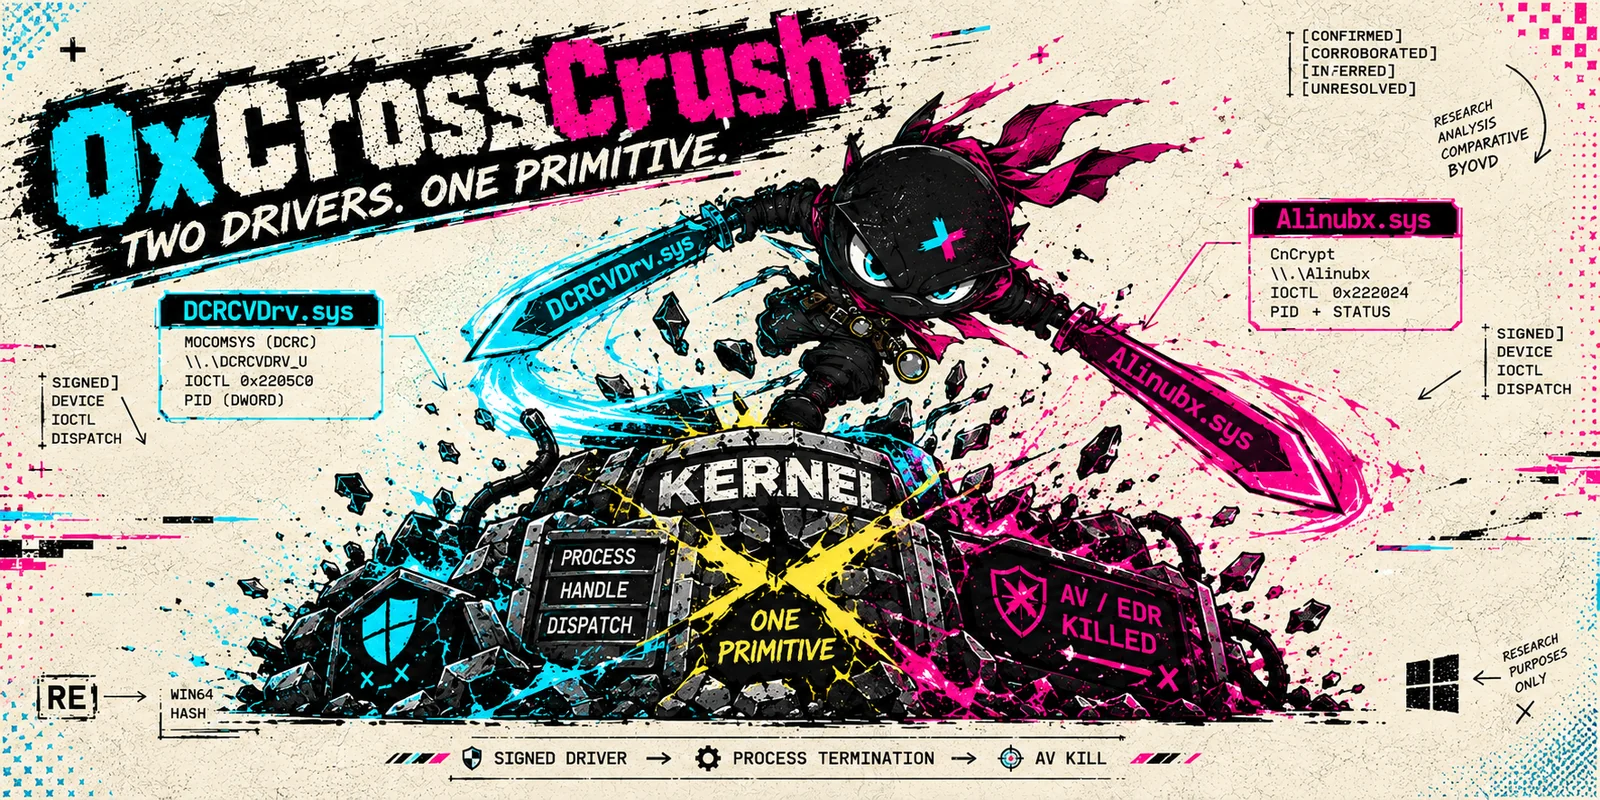

0xCr0ssCrush - Windows BYOVD research

Почему это важно

Оба драйвера были задокументированы Threat Response Unit компании eSentire в августе 2026 года как компоненты загрузчика malware-as-a-service Cruciferra, который завершает процессы AV/EDR до доставки полезной нагрузки. Это не гипотетические примитивы — они эксплуатируются в реальных атаках, они подписаны, и ни один из файлов не присутствовал в принудительном блок-листе уязвимых драйверов Microsoft на момент этого исследования.
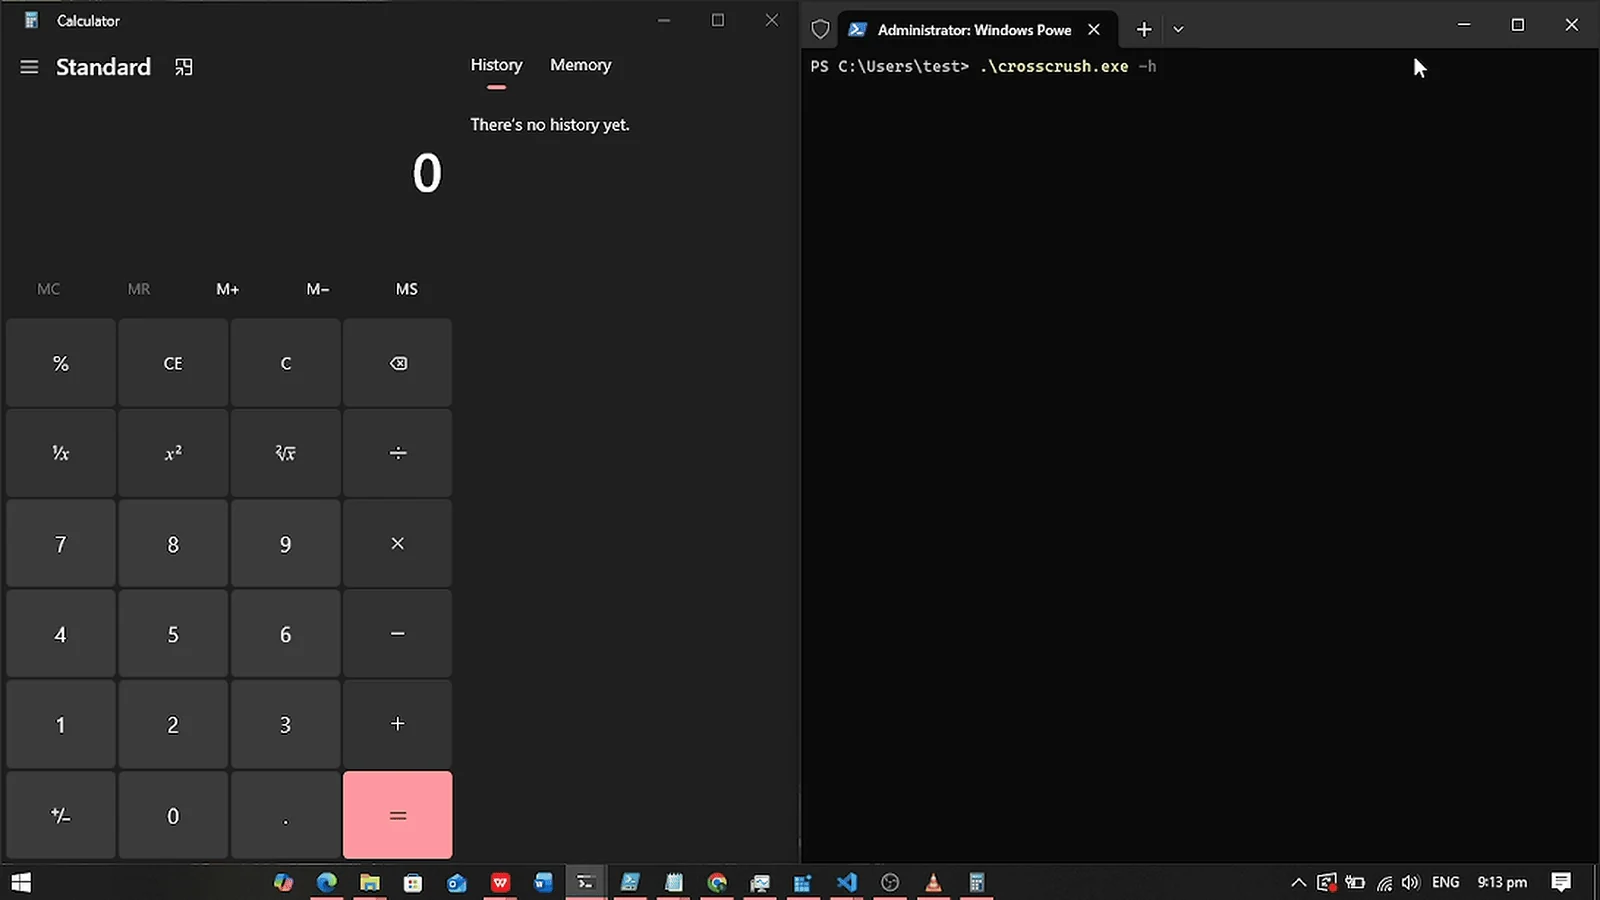
Демонстрация


0xCr0ssCrush demonstration


Запуск в контролируемой лаборатории: выбор драйвера, проверка хеша, разрешение цели и путь IOCTL завершения процесса на лабораторном хосте Windows 11. Точная процедура описана в docs/reproduction.md.

Исследовательский вклад

0xCr0ssCrush не претендует на открытие лежащих в основе уязвимых драйверов. Его вклад — воспроизводимая сравнительная исследовательская реализация, охватывающая два недавно эксплуатировавшихся подписанных драйвера Windows, их открытые интерфейсы, примитивы ядра, происхождение, поведение в среде и возможности защитного обнаружения.

В ходе нашего исследования не было выявлено ни одной публично индексируемой реализации, соответствующей обоим интерфейсам драйверов.

Независимое подтверждение выводов:

  • Устройство, IOCTL и цепочка завершения процессов DCRCVDrv.sys — отчёт eSentire TRU о Cruciferra (2026-08-19).
  • Каталоги драйверов — LOLDrivers (записи от 2026-08-27).
  • Отсутствие в блок-листе — снимок от 2026-09-08, воспроизводимый в docs/blocklist-status.md.

Сравнение драйверов

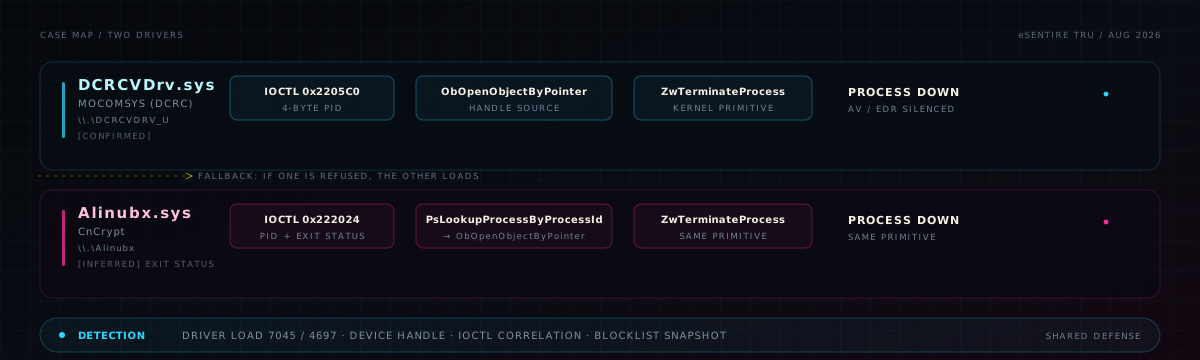
Driver chain map: DCRCVDrv.sys and Alinubx.sys each reach ZwTerminateProcess through their own IOCTL and lookup path, ending at the same detection band

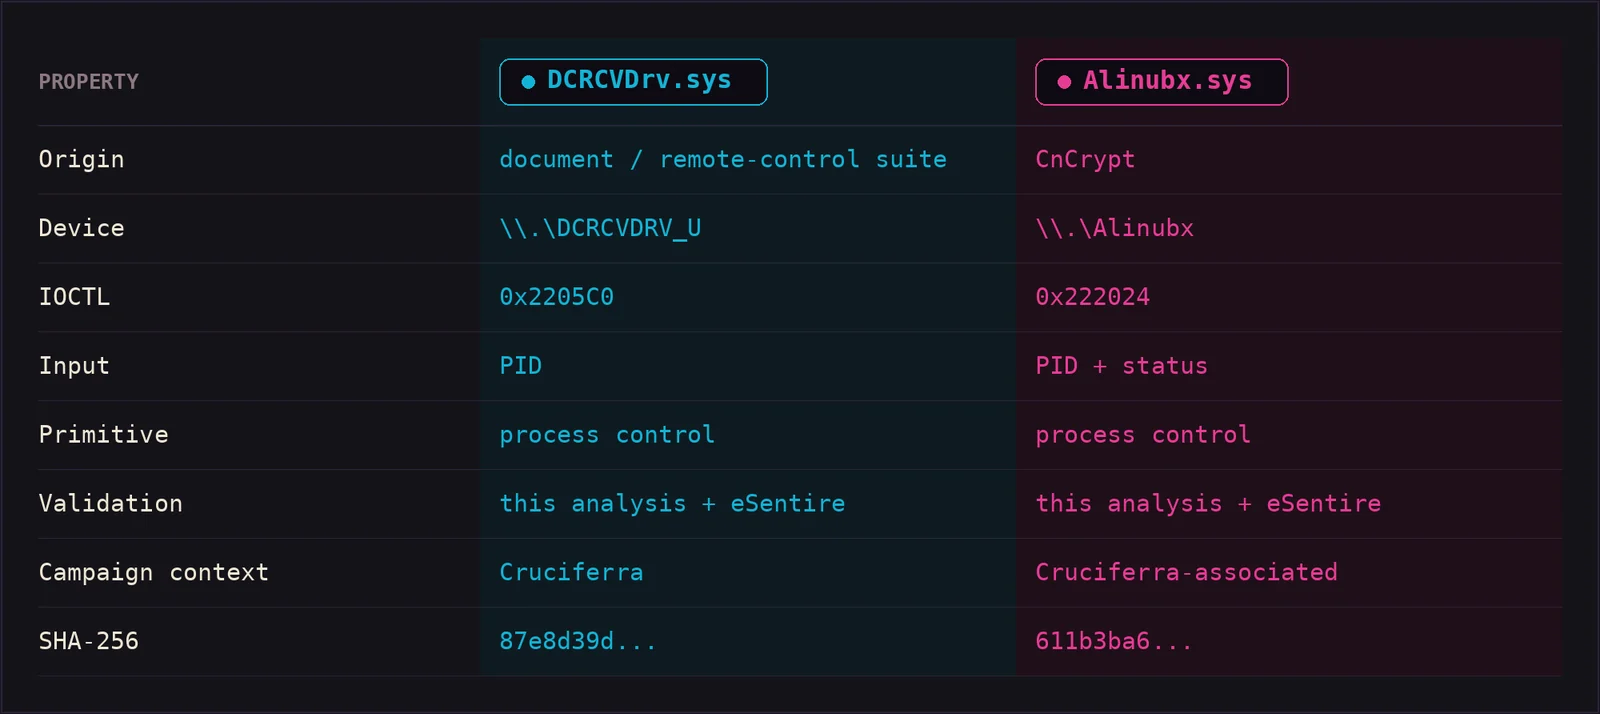
Cross-driver comparison


Полная матрица и поверхность IOCTL — в docs/ioctl-reference.md.

DCRCVDrv.sys

Подписанный драйвер от MOCOMSYS (DCRC), содержащий строки WFP callout и монитор дочерних процессов. Открытое устройство \\.\DCRCVDRV_U принимает IOCTL завершения процесса из пользовательского режима. Анализ:

  • Устройство: \\.\DCRCVDRV_U
  • IOCTL: 0x2205C0
  • Ввод: 4-байтовый PID
  • Цепочка: получение дескриптора (ZwOpenProcess / PsLookup) -> ObOpenObjectByPointer -> ZwTerminateProcess

Подробности в docs/dcrcv-analysis.md.

Alinubx.sys

Подписанный драйвер от CnCrypt со строками callout WFP/ALE. Открываемое устройство \\.\Alinubx принимает IOCTL завершения процесса, принимающий PID и код завершения.

  • Устройство: \\.\Alinubx
  • IOCTL: 0x222024
  • Ввод: { pid: DWORD, exit_status: DWORD }
  • Цепочка: PsLookupProcessByProcessId -> ObOpenObjectByPointer -> ZwTerminateProcess

Подробности в docs/alinubx-analysis.md.

Анализ примитивов ядра

Оба драйвера предоставляют одно и то же семейство примитивов:

primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION

Машиночитаемая классификация находится в metadata/drivers.json, поэтому дополнительные драйверы можно добавлять без реструктуризации репозитория.
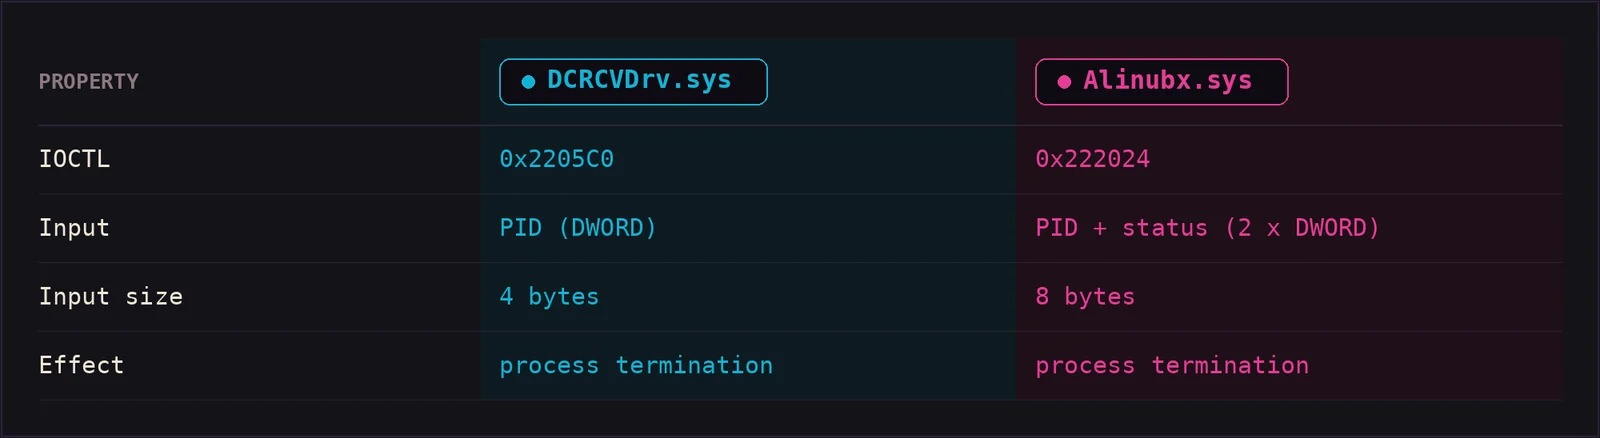
Карта IOCTL

Карта IOCTL


Полный анализ диспетчеризации (включая наблюдаемую дополнительную поверхность DCRCVDrv.sys) находится в docs/ioctl-reference.md.

Доказательства обратной разработки

Каждое утверждение в отчёте снабжено меткой доказательства:

[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient

Фрагменты аннотированной дизассемблировки (перехват импорта, диспетчеризация IOCTL, вспомогательная функция завершения, строки) включены в analysis/, чтобы анализ можно было воспроизвести.

Воспроизведение / контролируемая лаборатория

Соберите, а затем никогда не загружайте драйвер без проверки хеша — сам стенд это обеспечивает:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →