Progress Tracker
Расширение Burp Suite для отслеживания прогресса оценки уязвимостей.
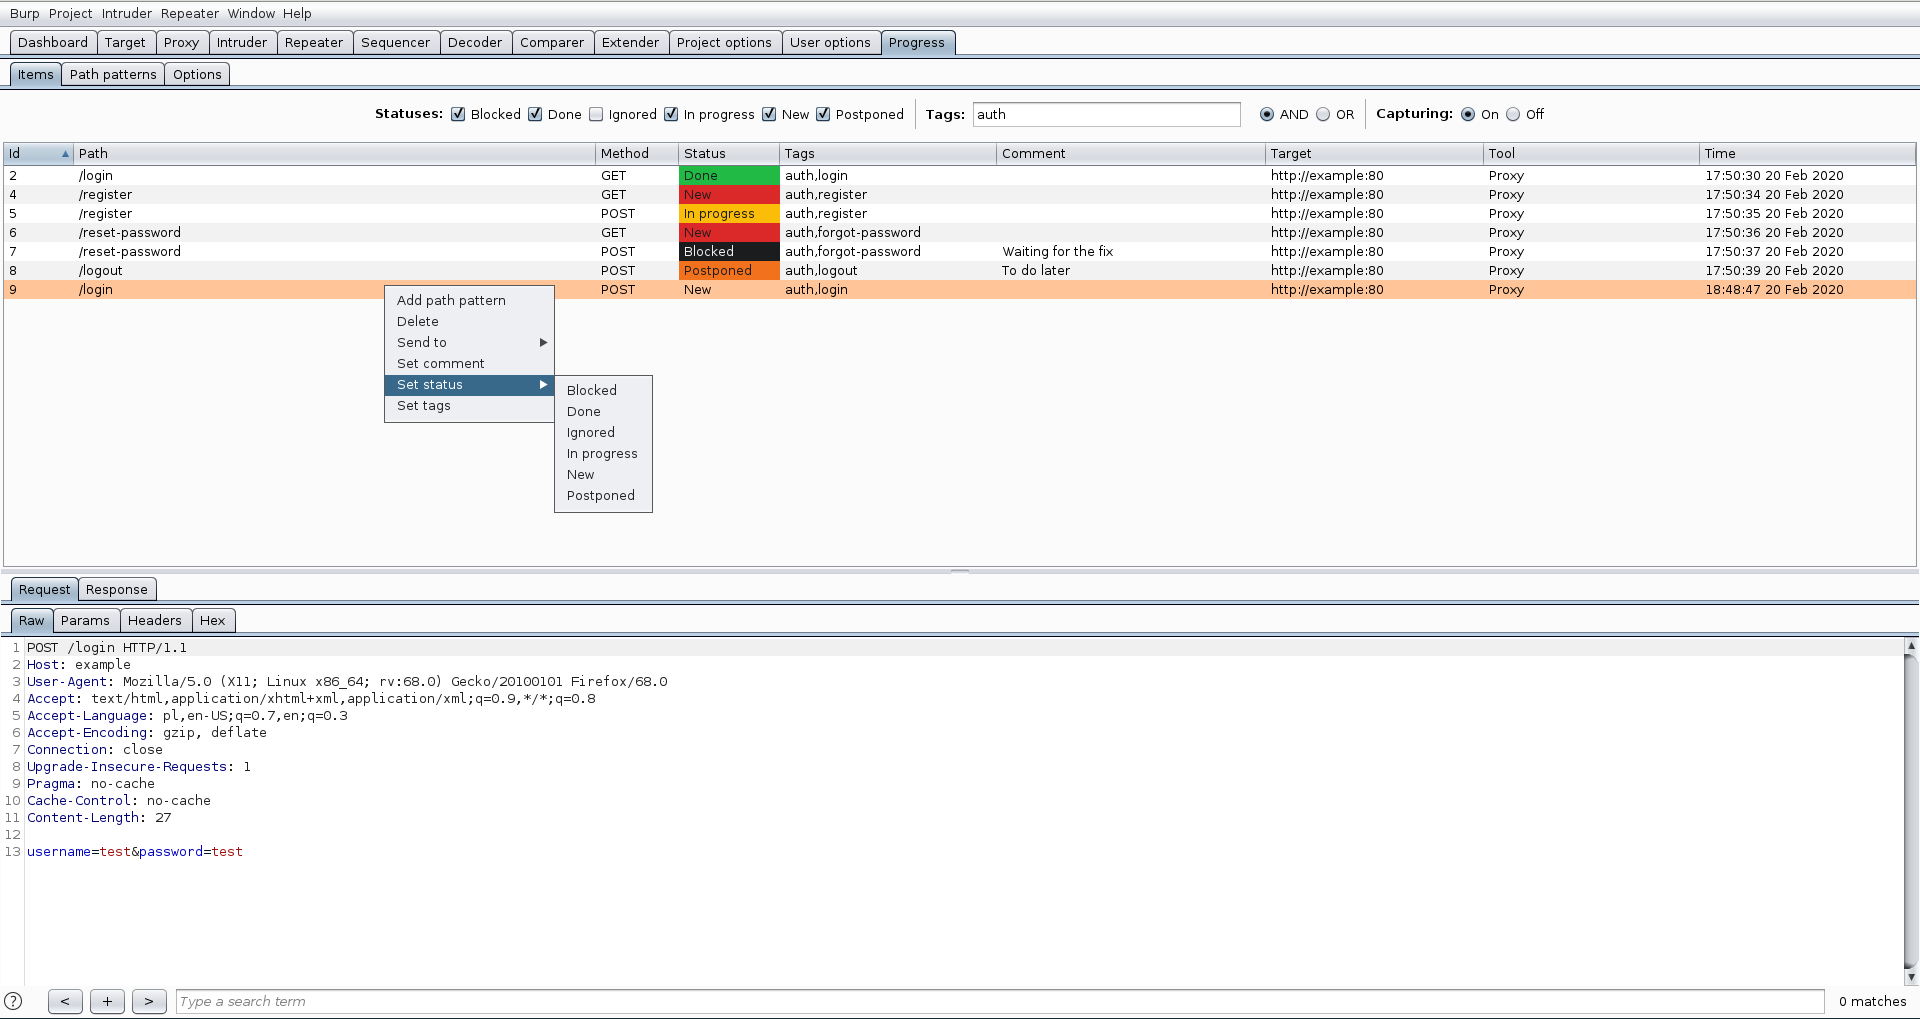
Возможности
-
Захват элементов (уникальных запросов) из инструментов Burp Suite (Proxy, Repeater, Target). Уникальный ключ запроса определяется следующим образом: цель (хост, порт, протокол), путь и метод.
-
Элементы имеют следующие редактируемые свойства:
- комментарий
- статус (Заблокирован, Выполнено, Игнорировано, В работе, Новый, Отложен)
- теги
-
Элементы можно фильтровать по:
- статусу
- тегам (доступны два режима фильтрации: И - элемент должен иметь все теги фильтрации ИЛИ - элемент должен иметь хотя бы один из тегов фильтрации)
-
Исключать запросы из захвата на основе расширения пути или кода ответа
-
Выбранные элементы можно отправлять в инструменты Burp Suite: Intruder, Repeater или Scanner
-
Выбранный элемент отображается в полнофункциональном редакторе HTTP-сообщений Burp Suite
-
Паттерны пути - уникальный ключ запроса определяется целью, путем и методом. Однако может быть полезно определить паттерн пути (регулярное выражение), чтобы считать разные запросы одним и тем же элементом (например, паттерн пути /article/\d+?/comments группирует следующие запросы: /article/1/comments, /article/2/comments, /article/100/comments и т.д.)
-
При необходимости элементы и паттерны пути можно сохранять для сохранения состояния между запусками Burp Suite (см. Требования)
Использование
- Создайте новый проект или используйте существующий
- Если вы хотите сохранить состояние между запусками Burp Suite, выберите файл для хранения данных (Progress -> Options -> Database -> Save as...)
- Теперь элементы автоматически сохраняются/обновляются в базе данных SQLite, и состояние будет автоматически восстановлено после повторного открытия Burp Suite
Параметры
- База данных - выбирает файл для сохранения элементов и паттернов пути (см. Требования)
- Инструменты области - включает захват элементов для выбранных инструментов Burp Suite (Proxy, Repeater, Target)
- Исключенные расширения - запросы с этими расширениями пути не будут обрабатываться
- Исключенные коды состояния - ответы (и связанные запросы) с этими кодами состояния не будут обрабатываться
- Перезаписывать дублирующиеся элементы - текущий элемент будет заменен на самый новый дубликат (состояние элемента сохраняется)
- Обрабатывать только запросы в рамках области
- Устанавливать статус В работе при отправке элемента в инструмент
Требования
Если вы устанавливаете расширение вручную и хотите сохранять элементы и паттерны пути, необходимо установить драйвер SQLite JDBC.
- Загрузите драйвер с https://mvnrepository.com/artifact/org.xerial/sqlite-jdbc
- Поместите загруженный драйвер (jar-файл) в папку на диске (например, /home/user/burpsuite-jars)
- Установите опцию Burp Suite (Extender -> Options -> Java Environment) на путь к папке с драйвером
- Перезагрузите расширение
Изменения
Обратитесь к CHANGELOG
Магазин BApp
Расширение доступно в магазине BApp: Progress Tracker
 dariusztytko/progress-burp







