
 danieleperera/onioningestor
Расширяемый инструмент для сбора, обхода и мониторинга onion-сайтов в сети Tor с индексацией собранной информации в Elasticsearch



Расширяемый инструмент для сбора, сканирования и мониторинга onion-сайтов в сети tor с индексацией собранной информации в Elasticsearch
OnionIngestor основан на структуре инструмента ThreatIngestor, чтобы обеспечить модульный и расширяемый доступ для команд Cyber Threat Intelligence, позволяя им отслеживать и собирать информацию о скрытых сайтах в сети tor.
Проект находится на ранних стадиях разработки.
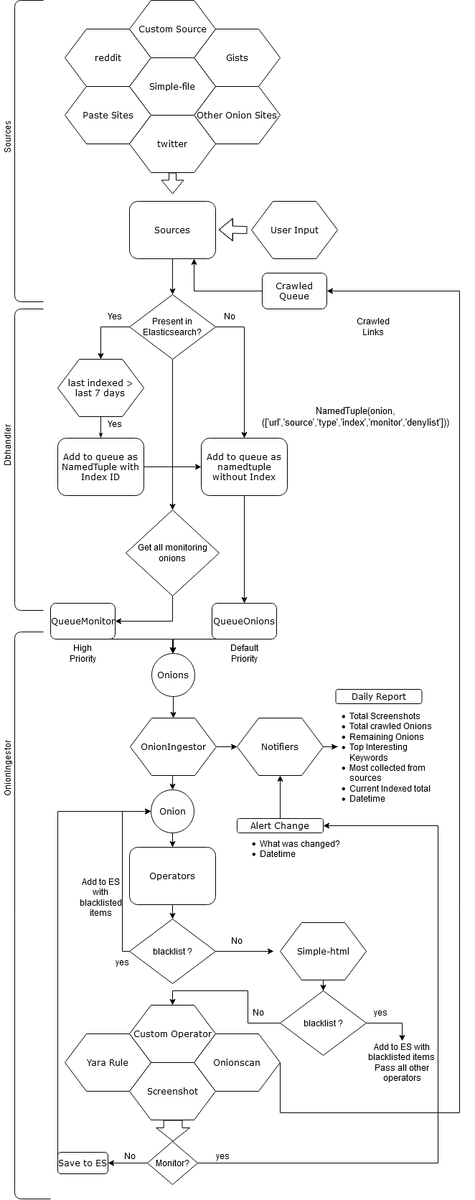
OnionIngestor запускает и управляет 3 важными типами классов: Sources — они собирают скрытые сайты из источников открытой сети, таких как pastebin, twitter, gist, и просканированных ссылок Operators — они обрабатывают onion-ссылку. Например, получают html, делают скриншоты и запускают другие сканеры, такие как onionscan Notifiers — они уведомляют пользователя — ежедневно с отчётом и при любых новых изменениях на отслеживаемом скрытом сайте
OnionIngestor спроектирован для работы в качестве демона, который собирает скрытые сайты из включённых источников и передаёт их операторам, а по завершении засыпает на заданное пользователем время и перезапускает процесс с начала.
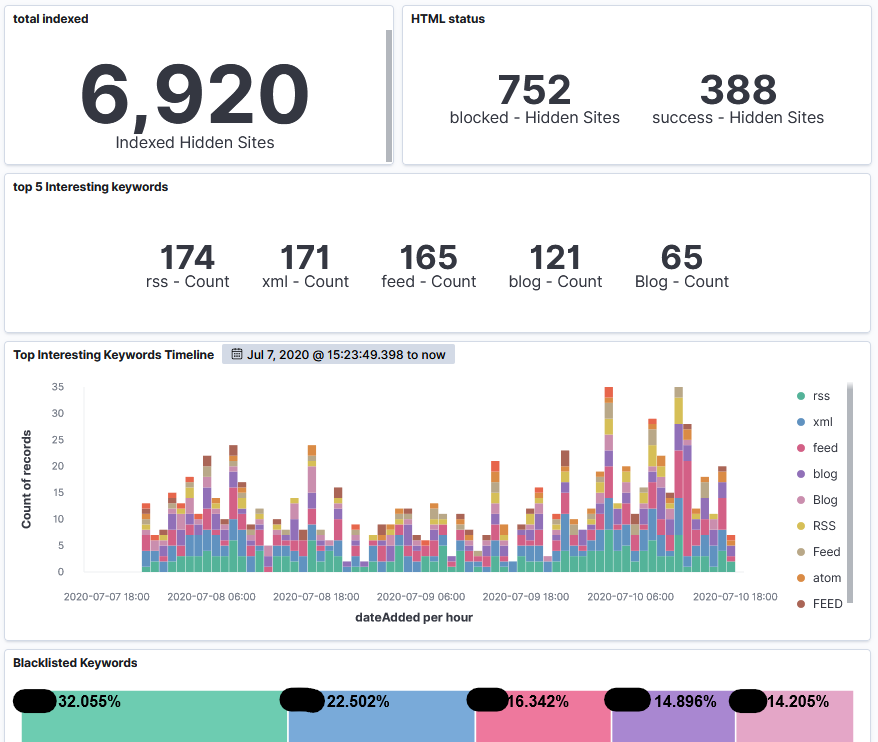
Панель Kibana после 2 дней сканирования
Установите зависимости
pip install -r requirements.txt
После запуска tor-клиента и установки библиотек используйте команду --help, чтобы получить сведения о её использовании.
python3 -m onionscraper --help

OnionScraper

An extendable tool to Collect, Crawl and Monitor onion sites on tor network and index collected information on Elasticsearch

Installation:
   This application assumes you have python3 and pip3 installed.

   pip3 install -r requirements.txt

This software is provided subject to the MIT license stated below.
--------------------------------------------------
        MIT License

        Permission is hereby granted, free of charge, to any person obtaining a copy
        of this software and associated documentation files (the "Software"), to deal
        in the Software without restriction, including without limitation the rights
        to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
        copies of the Software, and to permit persons to whom the Software is
        furnished to do so, subject to the following conditions:

        The above copyright notice and this permission notice shall be included in all
        copies or substantial portions of the Software.

        THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR
        IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
        FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE
        AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
        LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM,
        OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE
        SOFTWARE.
--------------------------------------------------

optional arguments:
  -h, --help            show this help message and exit
  -c CONFIGFILE, --config CONFIGFILE
                        Path to config file
  --log {DEBUG,INFO,WARNING,ERROR,CRITICAL}
                        Set the logging level, default is INFO
Файл конфигурации yaml содержит всю информацию, необходимую для работы OnionIngestor
python -m onionscan -c config.yml
запустит исходные модули для сбора onion-ссылок из интернета и запустит все операторы для сбора и сканирования
python -m onionscan -c config.yml --monitor thisIsAnOnionSiteLink.onion thisIsAnOnionSiteLink.onion
режим мониторинга обходит все типы чёрных списков
python -m onionscan -c config.yml --scan thisIsAnOnionSiteLink.onion
запустит все операторы без запуска каких-либо исходных модулей
onionscan --mode analysis -verbose -webport 8081
Для запуска веб-приложения с помощью onionscan
Результат выводится в формате json и в том же формате отправляется в выбранный syslog.






