Исследование уязвимостей, недеструктивная проверка CVE (CVE-2026-23813 ArubaOS-CX) и наборы для автоматизированного усиления защиты Linux/PHP — от Abishek M A (CyberAeonic)

Автор: Abishek M A (@cyberaeonic) — InCTF 2026 National Finals Qualifier • CCNA • Offensive & Defensive Security Engineering
Этот репозиторий содержит очищенные методологии верификации уязвимостей, дифференциальные проверки границ аутентификации и автоматизированные наборы для усиления защиты среды выполнения, разработанные в ходе исследований безопасности и лабораторных проверок.
CVE-2026-23813)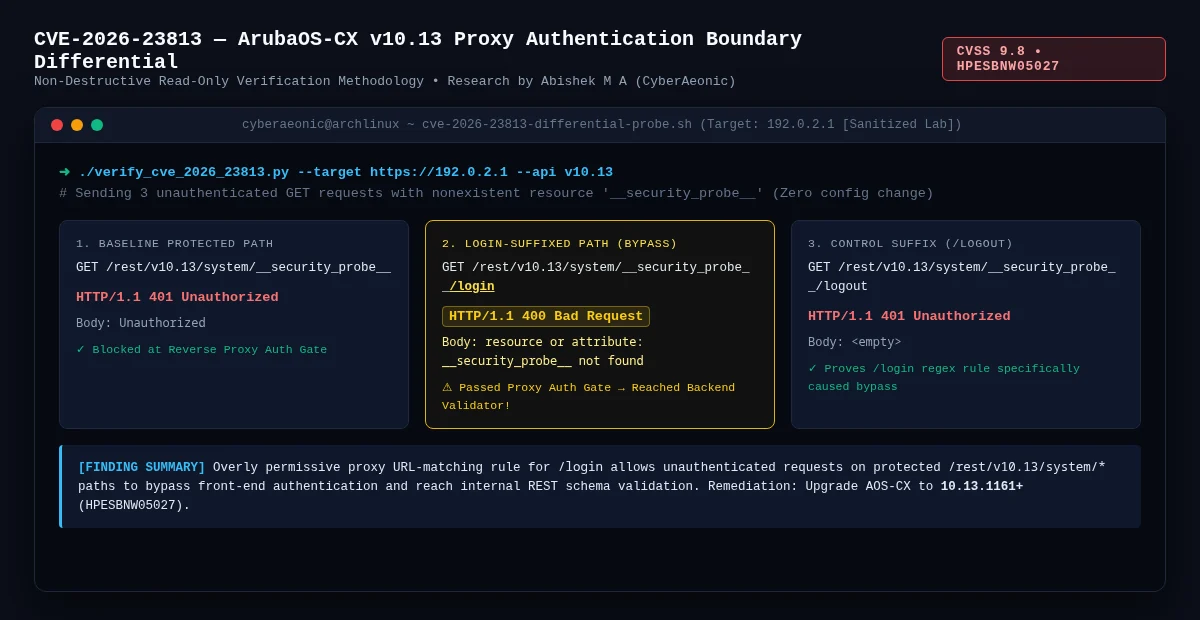
Разработана на 100% безопасная для чтения, недеструктивная методология дифференциального HTTP-зондирования для проверки обхода границ аутентификации обратного прокси на сетевых устройствах HPE ArubaOS-CX (v10.13), соответствующая CVE-2026-23813 (CVSS 9.8, Advisory HPESBNW05027).
Вместо выполнения деструктивных изменений конфигурации или полезных нагрузок сброса пароля на работающей инфраструктуре эта техника использует намеренно несуществующий ресурс (__security_probe__) по трём дифференциальным путям, чтобы доказать, пропускает ли regex-правило фронтенд-прокси запросы с суффиксом /login за шлюз аутентификации:
| Тип проверки | Неаутентифицированный HTTP-запрос | Статус | Тело ответа | Интерпретация границы |
|---|---|---|---|---|
| 1. Базовая защищённая | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Заблокировано на шлюзе аутентификации обратного прокси |
| 2. Обход через суффикс | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Обойдён шлюз аутентификации прокси → достигнут валидатор схемы бэкенда |
| 3. Контрольный суффикс | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Заблокировано на шлюзе прокси (подтверждает специфичность суффикса /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)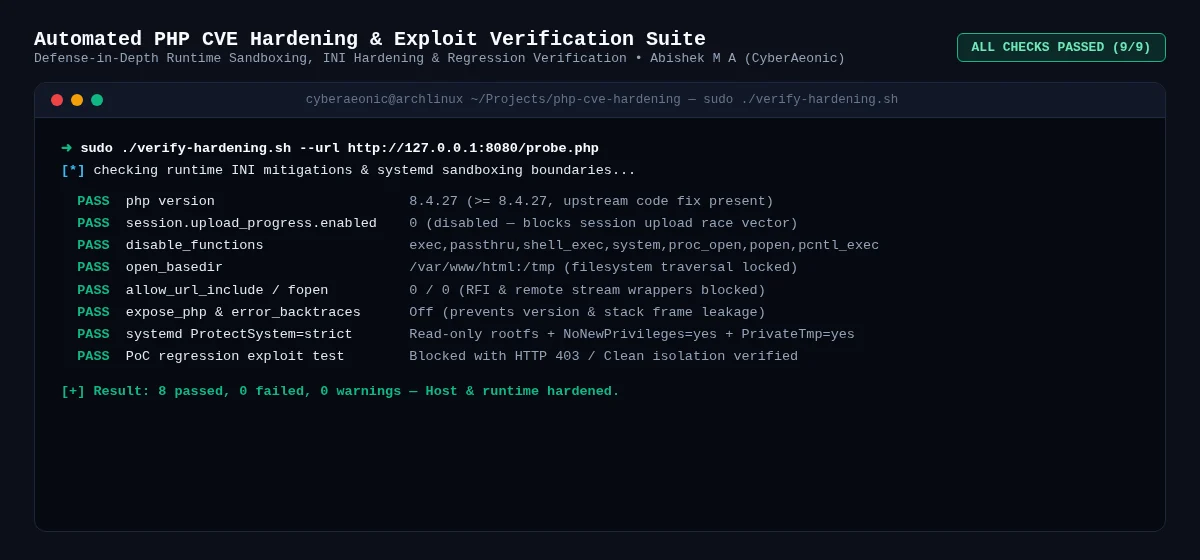
Комплексный набор для эшелонированного усиления защиты, изоляции в песочнице и регрессионной верификации, предназначенный для смягчения критических уязвимостей гонки при загрузке сессий PHP/CGI (CVE-2026-109618 / CVE-2026-109619 класс смягчений) на производственных Linux-серверах.
php-cve-hardening/apply-hardening.sh: Автоматизирует блокировку php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) и применяет строгую изоляцию сервиса systemd (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh: Двухрежимный движок верификации (локальная инспекция хоста + удалённая проверка через --url) с выводом в JSON, сообщающим PASS/FAIL по всем контрольным мерам смягчения.update-php.sh и rollback.sh: Скрипты безопасного обновления и атомарного отката конфигурации для реагирования на инциденты без простоя.@cyberaeonicgithub.com/cyberaeonic/Reaper): Высоконагруженная платформа на Go для выявления открытых репозиториев и разведки секретов с оценкой энтропии Шеннона и пулами воркеров.github.com/cyberaeonic/reaper-agent): Конфиденциальный ИИ-инструмент для устранения утечек секретов, который маскирует учётные данные в памяти и автоматически открывает Fix PR в GitHub.github.com/cyberaeonic/vocal.sh): Детектор SSH-брутфорса в реальном времени по /var/log/auth.log в Linux и демон звуковых оповещений SOC с задержкой <130ms.







