

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
magicNetdefs — Подобно Petitpotam, служба netdfs включена в средах Windows Server и AD, а эксплуатируемый метод RPC позволяет привилегированным процессам получать доступ к вредоносным каналам (pipe) для эксплуатации. | Kitploit
Инструменты/GitHubGitHub/crisprss/magicnetdefs
ЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАутентификацияRed TeamingСостязательная Атака
GitHubcrisprss/magicnetdefs

magicNetdefs

Подобно Petitpotam, служба netdfs включена в средах Windows Server и AD, а эксплуатируемый метод RPC позволяет привилегированным процессам получать доступ к вредоносным каналам (pipe) для эксплуатации.

Репозиторий
495364 лет назадПроверено Kitploit
Поделиться

magicNetdfs

Ссылка

https://github.com/Wh04m1001/DFSCoerce

Использование

Рассматриваются дальнейшие обновления; на данный момент лишь проверяется возможность использования этого RPC-метода, в дальнейшем планируется конкретное использование токена SYSTEM.
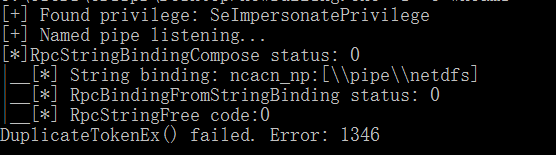
Описание

Использование протокола MS-DFSNM https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-dfsnm/95a506a8-cae6-4c42-b19d-9c1ed1223979

Он предоставляет RPC-метод NetrDfsRemoveStdRoot, который позволяет выполнить UNC-спуфинг, заставляя привилегированный процесс обращаться к пользовательскому каналу (pipe):

Ограничения

Ограничения в основном касаются двух аспектов: во-первых, эта служба работает только в Windows Server или в среде домена:

Во-вторых, права токена dfssvc.exe весьма ограничены:
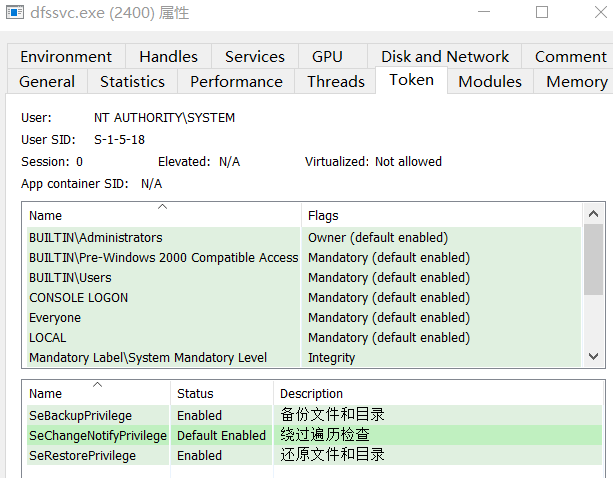
В дальнейшем рассматривается злоупотребление привилегиями SeRestorePrivilege или SeBackupPrivilege для выполнения некоторых чувствительных операций.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




