 cr4sh/windowsregistryrootkit
Rootkit уровня ядра, обитающий внутри данных значений реестра Windows

Rootkit уровня ядра, обитающий внутри данных значения реестра Windows.
Автор: Oleksiuk Dmytro (он же Cr4sh)
http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]
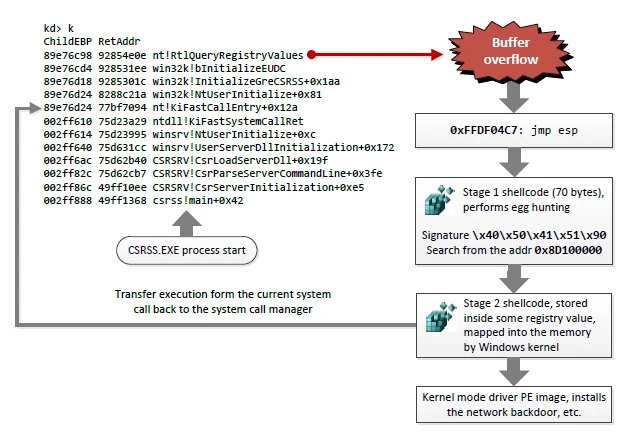
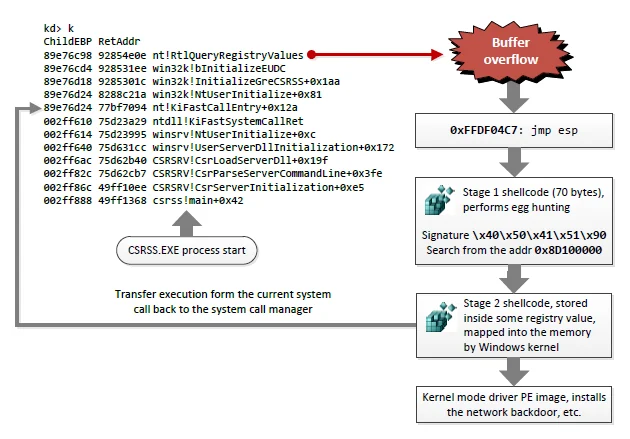
Rootkit использует уязвимость нулевого дня в win32k.sys (переполнение буфера в функции win32k!bInitializeEUDC()) для получения выполнения кода при запуске ОС.
Возможности:
Сетевая закладка на основе NDIS (+ meterpreter/bind_tcp).
Чтобы избежать обнаружения неизвестного исполняемого кода, он перемещает себя в памяти поверх отбрасываемых секций некоторых стандартных драйверов Windows.
Полностью не обнаруживается публичными антируткит-инструментами.
Работает на Windows 7 (SP0, SP1) x86.
Этот руткит был впервые представлен на конференции ZeroNights 2012 во время моего доклада.
Слайды и видео с дополнительной информацией см. здесь: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf
