 cr4sh/s6_pcie_microblaze
PCI Express DIY-хакерский инструментарий для Xilinx SP605. В этом репозитории также размещены Hyper-V Backdoor и Boot Backdoor, ссылки и подробности — в readme.

Общая информация
Содержимое
Конфигурация платы SP605
Конфигурация программного обеспечения
Примеры
Использование Python API
Практические DMA-атаки
Атаки через Option ROM
Устранение неполадок
Сборка проекта из исходного кода
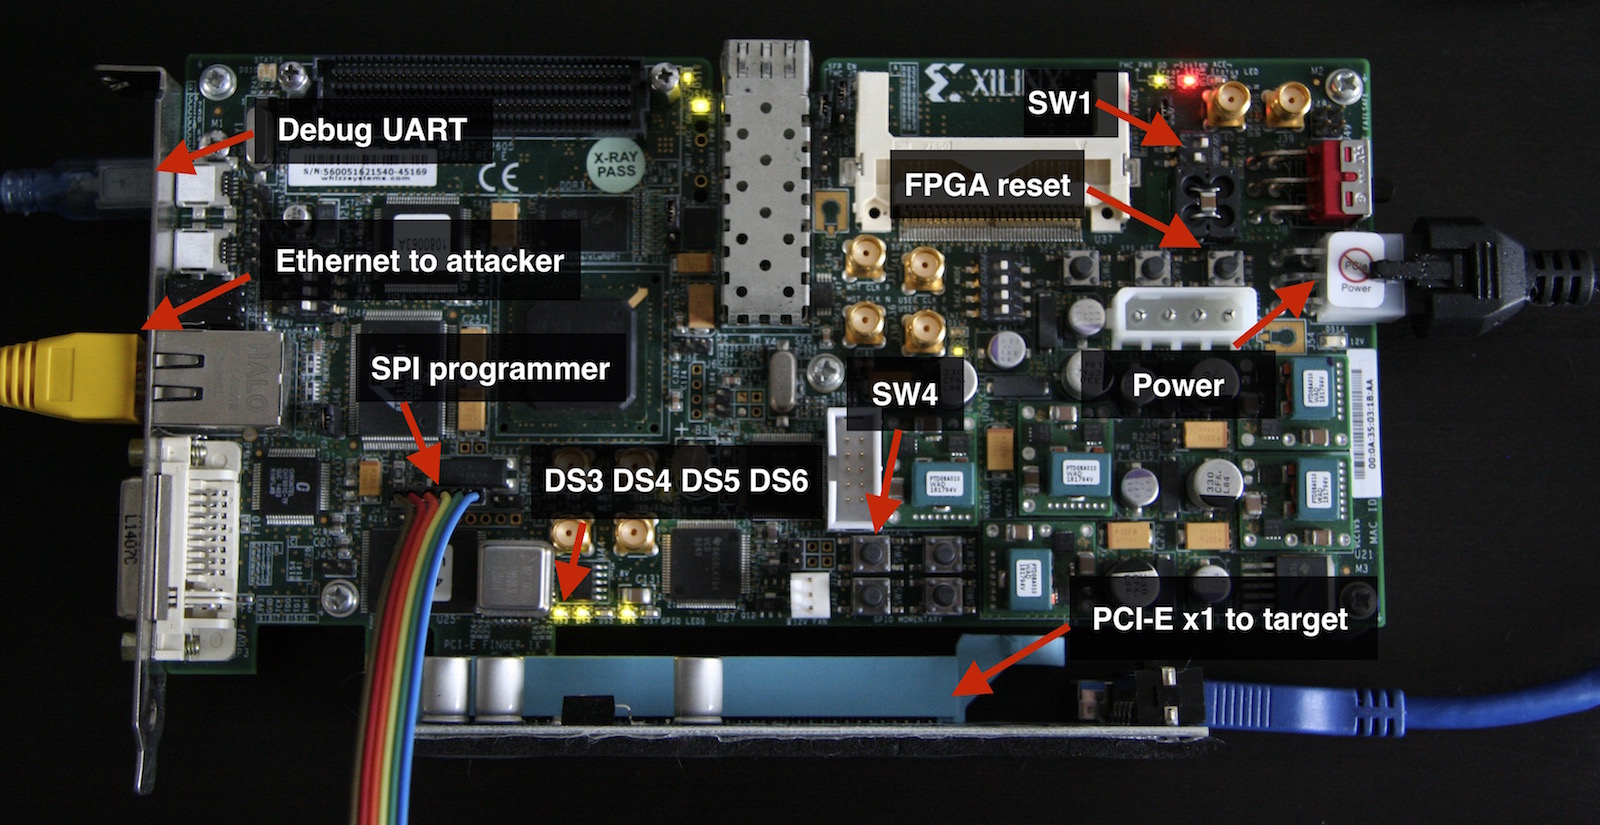
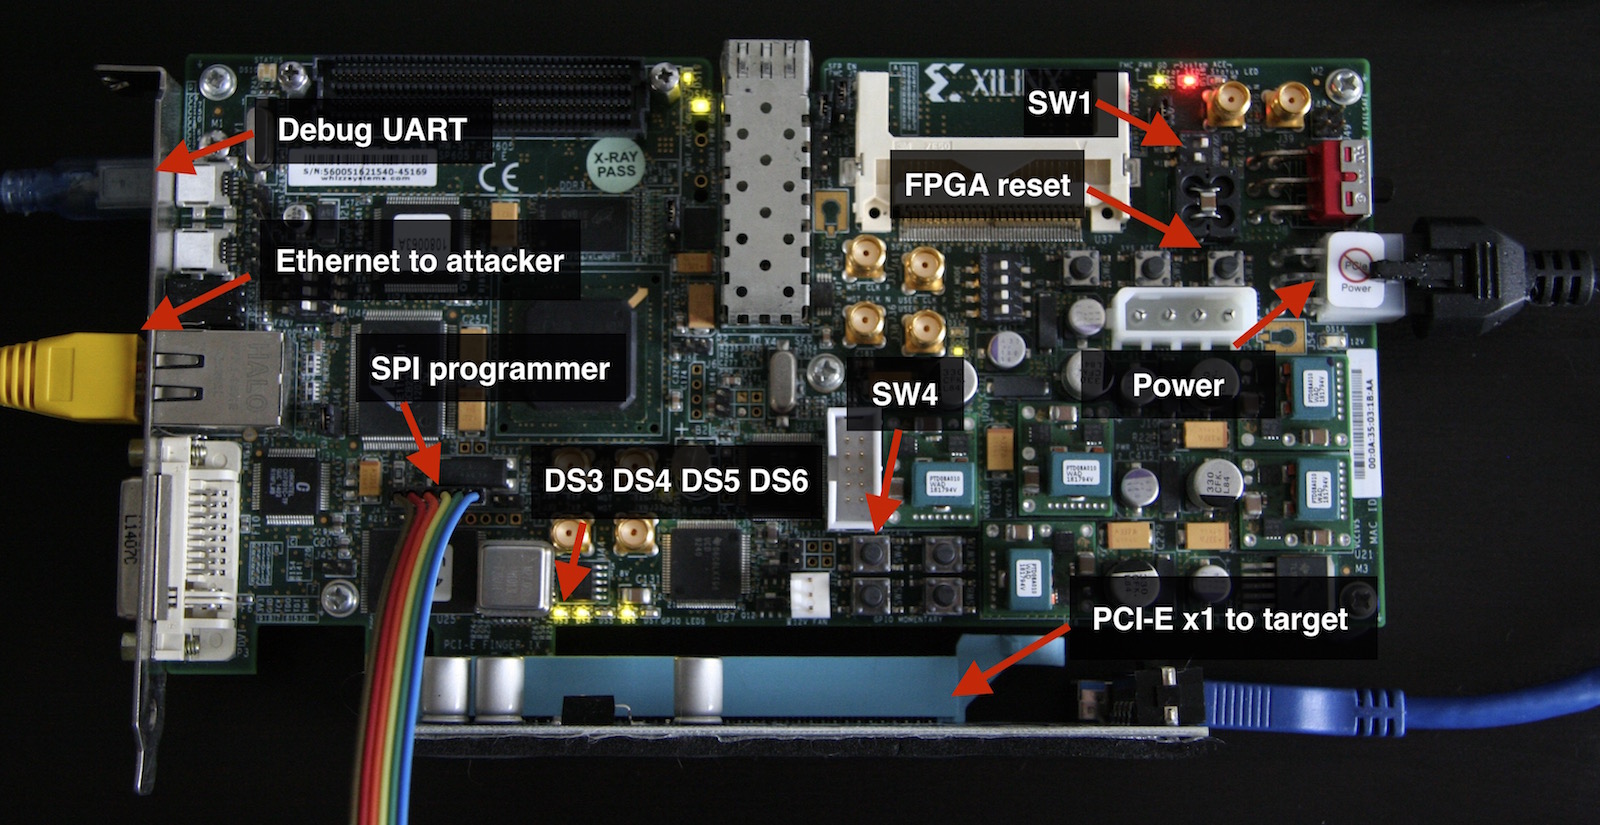
Этот репозиторий содержит набор инструментов и proof of concept, связанных с шиной PCI-E и DMA-атаками. Он включает HDL-проект, реализующий управляемое программно PCI-E устройство класса endpoint спецификации gen 1.1 для Xilinx SP605 Evaluation Kit с FPGA Spartan-6. По сравнению с популярной USB3380EVB, этот проект позволяет работать с необработанными пакетами транзакционного уровня (TLP) шины PCI-E и выполнять полноценные 64-битные операции чтения/записи памяти. Чтобы продемонстрировать прикладные сценарии использования проекта, существует инструмент для предзагрузочных DMA-атак на машины с UEFI, который позволяет выполнять произвольные UEFI DXE-драйверы во время инициализации платформы.
Существует программа, которая показывает, как использовать предзагрузочные DMA-атаки для внедрения бэкдора в обработчик VM exit Hyper-V в Windows 10 и 11 с включённой защитой на основе виртуализации на платформах с включённым UEFI Secure Boot. Предоставленный PoC Hyper-V Backdoor может быть полезен для целей обратной разработки и разработки эксплойтов: он предоставляет интерфейс для инспектирования состояния гипервизора (VMCS, физической/виртуальной памяти, регистров и т.д.) из гостевой партиции и выполнения атак выхода из гостевой VM в хост.
Ещё одна программа показывает, как использовать предзагрузочные DMA-атаки для внедрения произвольного кода в режиме пользователя или режиме ядра в операционную систему Windows путём перехвата её процесса загрузки с помощью Boot Backdoor. Эта программа также может работать с DMA Shell − это payload Boot Backdoor, который позволяет выполнять консольные команды через мошенническое PCI-E устройство, передавать файлы и загружать сторонние исполняемые файлы в целевую операционную систему во время выполнения.
💾 Часть Hyper-V Backdoor этого проекта имеет множество других функций и вариантов развёртывания, чем описано в этом документе; вы можете использовать её отдельно от инструментов DMA-атак даже без какого-либо специального оборудования: смотрите её документацию
💾 Часть Boot Backdoor этого проекта имеет множество других функций и вариантов развёртывания, чем описано в этом документе; вы можете использовать её отдельно от инструментов DMA-атак даже без какого-либо специального оборудования: смотрите её документацию
💾 Python-инструменты из этого проекта и FPGA-проекты для плат SP605, ZC706 и PicoEVB также могут использоваться для развёртывания SMM Backdoor Next Gen с помощью предзагрузочной DMA-атаки. Смотрите её документацию для получения дополнительных технических деталей.
🛠️ Python-инструменты и payload'ы из этого проекта, включая Hyper-V Backdoor и Boot Backdoor, также могут использоваться с платами на базе Xilinx Zynq-7000 SoC. Существует отдельный проект реализации DMA-атак для оценочного комплекта Xilinx ZC706.
🛠️ Python-инструменты и payload'ы из этого проекта, включая Hyper-V Backdoor и Boot Backdoor, также могут использоваться с отладочной платой PicoEVB. Существует отдельный проект Pico DMA − полностью автономный аппаратный имплант для предзагрузочных DMA-атак для слота M.2, который может выполнять произвольные UEFI DXE-драйверы в качестве payload.
s6_pcie_microblaze.xise − файл проекта Xilinx ISE.
microblaze/pcores/axis_pcie_v1_00_a/ − пользовательский периферийный модуль, который позволяет подключать встроенный endpoint-блок PCI Express FPGA Spartan-6 в виде необработанного TLP-потока к мягкому процессорному ядру MicroBlaze.
sdk/srec_bootloader_0/ − простой загрузчик для мягкого процессорного ядра MicroBlaze; он использует формат образа SREC и встроенную линейную flash-память платы SP605 для загрузки и хранения основной программы MicroBlaze.
sdk/main_0/ − основная программа для мягкого процессорного ядра MicroBlaze; она пересылает необработанные TLP-пакеты шины PCI-E в TCP-соединение с использованием встроенного Ethernet-порта SP605 и стека lwIP.
python/pcie_lib.py − библиотека Python для взаимодействия по сети с основной программой MicroBlaze, работающей на плате SP605; она реализует различные низкоуровневые и высокоуровневые абстракции для работы с TLP-уровнем PCI-E из кода Python.
python/pcie_mem.py − программа командной строки, которая дампит оперативную память хоста на экран или в выходной файл путём отправки TLP MRd.
python/pcie_mem_scan.py − программа командной строки, которая сканирует целевой хост на предмет диапазонов физической памяти, доступных через шину PCI-E; это полезно для аудита безопасности платформ с включённым IOMMU (примеры: 1, 2, 3, 4).
python/uefi_backdoor_simple.py − программа командной строки для предзагрузочной DMA-атаки, которая внедряет фиктивный UEFI-драйвер в последовательность загрузки целевой машины.
python/uefi_backdoor_hv.py − программа командной строки для предзагрузочной DMA-атаки, которая внедряет бэкдор в обработчик VM exit Hyper-V в последовательность загрузки целевой системы.
python/uefi_backdoor_boot.py − программа командной строки для предзагрузочной DMA-атаки, которая внедряет Boot Backdoor в последовательность загрузки целевой системы.
python/payloads/DmaBackdoorSimple/ − исходный код фиктивного UEFI DXE-драйвера для использования с uefi_backdoor_simple.py.
python/payloads/DmaBackdoorHv/ − исходный код UEFI DXE-драйвера для использования с uefi_backdoor_hv.py; он реализует функциональность Hyper-V Backdoor.
python/payloads/DmaBackdoorBoot/ − исходный код UEFI DXE-драйвера для использования с uefi_backdoor_boot.py; он реализует функциональность Boot Backdoor.