

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vm2-nesting-check — Автономный офлайн-инструмент проверки свидетельств vm2 для CVE-2026-92935. Свидетельства о пакете песочницы и вложенности. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов. | Kitploit
Инструменты/GitHubGitHub/completetech-security/vm2-nesting-check
Оборонительные ИнструментыСтатический анализСканеры уязвимостейАнализ уязвимостейАнализ КодаБезопасность Цепочки Поставок
GitHubcompletetech-security/vm2-nesting-check

vm2-nesting-check

Поделиться

Автономный офлайн-инструмент проверки свидетельств vm2 для CVE-2026-92935. Свидетельства о пакете песочницы и вложенности. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

РепозиторийСайт
1723 дней назадЕщё не проверено

vm2-nesting-check от CompleteTech LLC

Tests Python 3.10+ Нет зависимостей времени выполнения AGPL-3.0 или коммерческая лицензия

vm2-nesting-check

Офлайн-инструмент проверки свидетельств для CVE-2026-92935: vm2 array-shaped require nesting escape (псевдоним GHSA-8hr7-r645-pc6w).

Он сравнивает явно указанные версии пакета vm2 с проверенными диапазонами из рекомендаций и сообщает, что эти свидетельства о версии показывают, а что — нет. Python 3.10+, только стандартная библиотека; единственный исполняемый файл vm2_nesting_check.py можно скопировать отдельно. Он никогда не обращается к веб-сайтам, не импортирует код приложения, не запускает менеджер пакетов и не выполняет эксплойт-полезные нагрузки.

Содержание

  • Область применения и честные ограничения
  • Требования
  • Быстрый старт
  • Предпросмотр синтетического отчёта
  • Проверенные правила
  • Входные данные
  • Наблюдения оператора
  • Кандидаты на проверку исходного кода
  • Отчёты и вывод
  • Код выхода и прерывание
  • Ограничения и обработка данных
  • Источники и дополнительная литература
  • Разработка и участие
  • Безопасность и лицензия

Область применения и честные ограничения

  • Только триаж свидетельств. Результат описывает версию (и, при наличии, происхождение или наблюдения), которую вы предоставили. Он не сканирует развёрнутые системы, не проверяет эксплуатируемость и не подтверждает, что патч установлен.
  • Инвентаризация — от вас. Публичный URL не может предоставить инвентаризацию установленных пакетов. Получите точную версию и происхождение каждого развёрнутого экземпляра пакета; декларации и версии на локальной рабочей станции не являются свидетельством развёртывания.
  • potentially_affected — это не эксплуатация. Это означает, что указанная версия попадает в задокументированный интервал затронутых версий. Предусловия приложения и эксплуатируемость не устанавливались, и каждая строка сохраняет exploitability: not_tested.
  • fixed_version_reported — это не подтверждение патча. Это лишь описывает заявленную версию; оно никогда не подтверждает установленные патчи или безопасность.
  • unknown — это ни «чисто», ни сбой. Отсутствующие, конфликтующие, некорректные, предварительные, квалифицированные и пользовательские/вендорские сборки остаются unknown, как и всё, что выходит за пределы проверенных диапазонов.
  • Область — одна CVE. Версии ниже 3.11.4 могут иметь другие уязвимости, но они вне этой конкретной рекомендации.
  • Использование проверяющего инструмента на реальных инвентаризациях требует полномочий на эти системы. Разработка или запуск этого проекта не даёт разрешения на сканирование реальных целей, и сам инструмент никакого сканирования не выполняет.

Требования

  • Python 3.10 или новее; сторонние пакеты не требуются.
  • Больше ничего во время выполнения. Ограниченные вспомогательные средства ввода и отчётности встроены из проверенного инструмента для Node.js по адресу 74aa57ba5df05c34d17ae67912cd26ec2335201b, со сравнением диапазонов для конкретного пакета и исправлением CSV со смешанными пробелами. Сопутствующий репозиторий не нужен.
  • CI запускает тесты на Ubuntu, Windows и macOS с Python 3.10 и 3.14.

Быстрый старт

# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json

# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding

# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v

Требуется хотя бы один из параметров --version, --inventory, --csv-list или --source. --tool-version выводит версию чекера (в настоящее время 1.1.0).
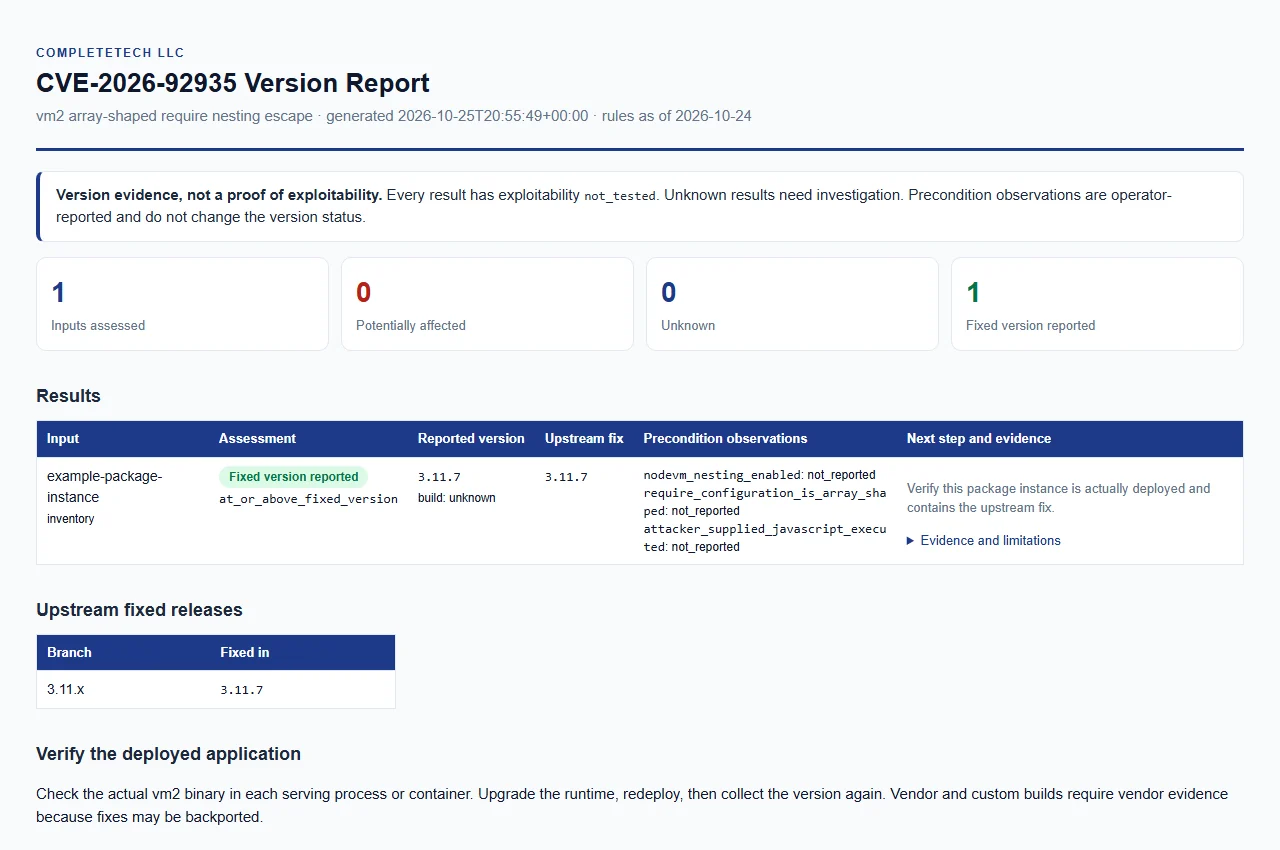
Предварительный просмотр синтетического отчёта

Синтетический отчёт vm2

Открыть синтетический пример отчёта. Только пример данных; это не реальная оценка.

Проверенные правила

Основной advisory и проверенная база данных получены 2026-10-24 (rules_as_of).

Документированный затронутый интервал — с 3.11.4 по 3.11.6. Проверенный исправленный релиз — 3.11.7, а проверенная исправленная ветка — 3.11.x.

Пример сообщённой версииРезультат
3.11.3unknown
3.11.4potentially_affected
3.11.6potentially_affected
3.11.7fixed_version_reported
3.11.8fixed_version_reported
3.12.0unknown
4.0.0unknown

Примечания по границам:

  • Будущие ветки остаются unknown, а не экстраполируется утверждение о патче, и версии вне точного затронутого интервала остаются unknown, включая более старые релизы, которые могут иметь другие уязвимости.
  • База данных сопоставляет эту CVE с каноническим GHSA; на странице мейнтейнера по-прежнему не указана известная CVE. Дата 17 сентября в отчёте не является канонической датой публикации.
  • Ведущая v принимается (v3.11.7). Отсутствующие, конфликтующие, некорректные, prerelease, квалифицированные, кастомные/вендорные сборки остаются unknown.
  • --build-source (или поле build_source) со значением пустым, unknown (по умолчанию), upstream, official или official_upstream сравнивается как upstream. Любое другое значение, например имя вендора, даёт unknown, поскольку требует независимого подтверждения патча.

Входные данные

Каждое входное значение — это отдельный экземпляр пакета; чекер не согласует доказательства между записями для одного экземпляра. Входные данные можно комбинировать в одном запуске.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






