
 completetech-security/tinypool-options-rce-check
Автономная проверка свидетельств Tinypool для CVE-2026-104849. Свидетельства о пакете worker-pool и его параметрах. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный инструмент проверки доказательств для CVE-2026-104849 — гаджета prototype-pollution в опциях воркера Tinypool (псевдоним GHSA-85c8-ppgw-ccpr).
Он сравнивает версии tinypool, указанные оператором, с проверенными правилами из рекомендаций и формирует отчёты в форматах CSV, JSON или HTML. Это исключительно триаж по версионным доказательствам: инструмент никогда не обращается к веб-сайтам, не импортирует код приложений, не запускает менеджер пакетов и не выполняет эксплойт-полезные нагрузки, а эксплуатируемость всегда указывается как not_tested.
Этот репозиторий охватывает только CVE-2026-104849. Инструмент не сканирует развёрнутые системы, не получает инвентаризацию пакетов, не анализирует исходный код и не проверяет эксплуатируемость. Он читает версии и необязательные наблюдения, которые вы предоставляете, и сообщает, что эти утверждения означают в рамках проверенных правил.
Публичный URL не может предоставить инвентаризацию установленных пакетов. Получите точную версию и происхождение каждого развёрнутого экземпляра пакета; объявления и версии на локальной рабочей станции не являются доказательством развёртывания. Используйте инструмент только с инвентаризациями, которые вы уполномочены оценивать.
tinypool_options_rce_check.py можно скопировать и запустить отдельно; сопутствующий репозиторий во время выполнения не требуется..github/workflows/tests.yml) запускает локальные тесты и --help на Python 3.10 и 3.14 в Ubuntu и Windows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json — это синтетическая запись (2.1.2, метка example-package-instance, все наблюдения null). Без --output отчёт выводится в stdout.
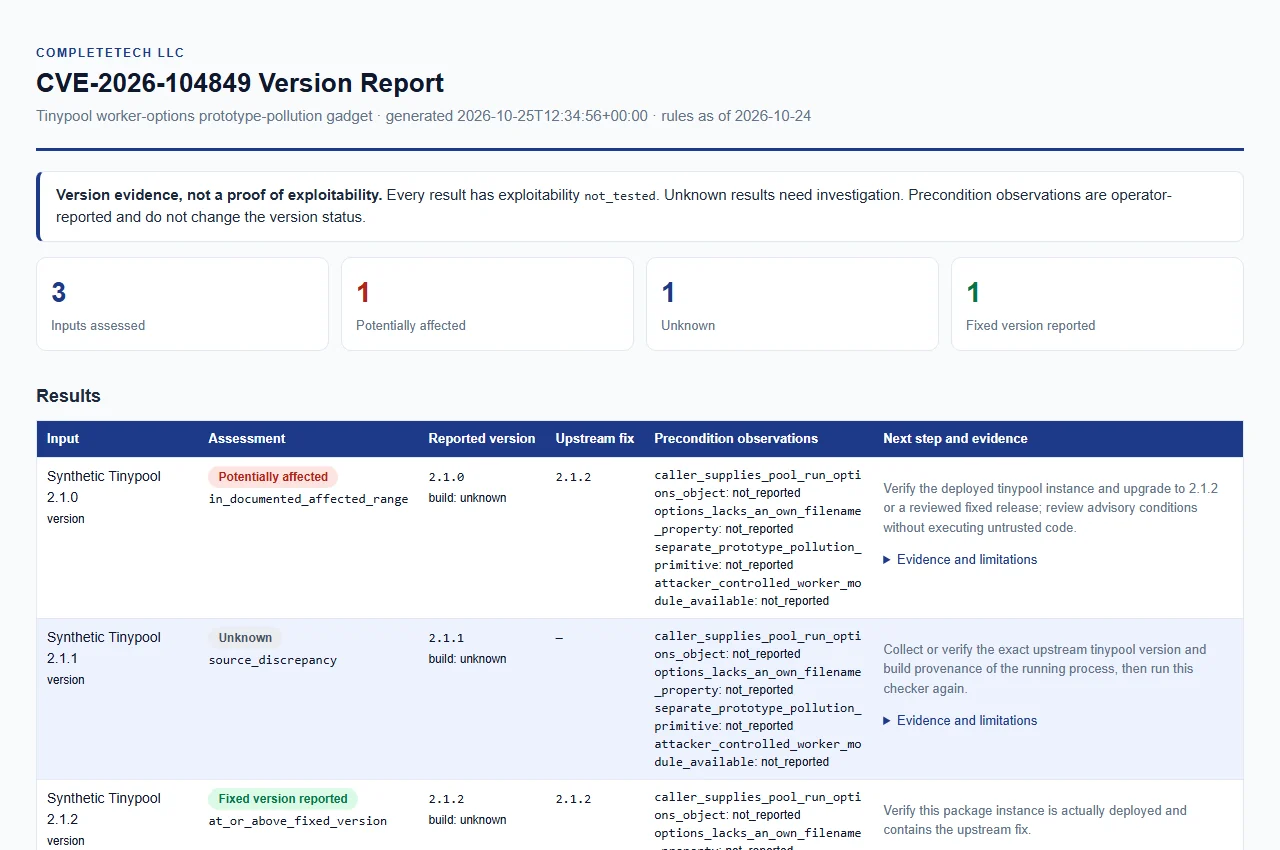
Открыть синтетический пример отчёта. Только пример данных; это не оценка реальной системы.
Основной advisory и проверенная база данных были получены 2026-10-24 (rules_as_of в каждом отчёте).
| Пример указанной версии | Результат |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 до 2.1.0 включительно.2.1.x, исправлено в 2.1.2. Будущие ветки остаются неизвестными, а не экстраполируются как утверждение о наличии патча.2.1.1. Диапазон мейнтейнера (<=2.1.0) и диапазон GitHub Reviewed (<2.1.2) расходятся в этой точке, поэтому она помечается как unknown и никогда как чистая. Требуется подтверждение от мейнтейнера.pool.run(task) не является документированным триггером.Сравниваются только простые стабильные версии MAJOR.MINOR.PATCH. Допускается одна ведущая v и окружающие ASCII-пробелы.
| Статус | Значение |
|---|---|
potentially_affected | Указанная версия находится в документированном затронутом интервале. Это не подтверждённая эксплуатируемость: предпосылки и эксплуатируемость не устанавливались. |
fixed_version_reported | Указанная версия равна или выше исправления в пределах проверенной ветки 2.1.x. Это описывает только утверждение о версии; оно никогда не подтверждает установленный патч или безопасность. |
unknown | Доказательств недостаточно для классификации. Это ни чистый результат, ни находка. |
Каждый результат сохраняет exploitability: not_tested. evidence_type — operator_reported_version; evidence_confidence — insufficient для unknown и low в остальных случаях.
Каждый результат также несёт более конкретный version_status:
version_status | Статус | Причина |
|---|---|---|
in_documented_affected_range | potentially_affected | Версия в пределах 0.0.0–2.1.0. |
at_or_above_fixed_version | fixed_version_reported | Версия 2.1.2 или выше в пределах 2.1.x. |
source_discrepancy | unknown | Версия 2.1.1, где источники расходятся. |
outside_reviewed_range | unknown | Версия вне затронутого интервала и проверенной исправленной ветки; вывод о безопасности или других уязвимостях не делается. |
vendor_build_unverified | unknown | build_source — пользовательская или вендорская сборка, требующая независимого подтверждения патча. |
qualified_version_unverified | unknown | Предрелизные, nightly/rc или версии с суффиксом требуют проверки у вендора. |
unrecognized_or_partial_version | unknown | Текст версии некорректен или неполон. |
version_not_disclosed | unknown | Версия не указана. Отсутствие метаданных не доказывает, что среда выполнения не затронута. |






