

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
sonicwall-sma1000-cve-2026-102258-check — Автономный офлайн-инструмент проверки свидетельств SonicWall SMA1000 для CVE-2026-102258. Свидетельства сборки и конфигурации из отчётов. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов. | Kitploit
Инструменты/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102258-check
Оборонительные ИнструментыСканеры уязвимостейАнализ уязвимостейАудит конфигурацииСбор информацииУтилиты и фреймворки
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102258-check

sonicwall-sma1000-cve-2026-102258-check

Автономный офлайн-инструмент проверки свидетельств SonicWall SMA1000 для CVE-2026-102258. Свидетельства сборки и конфигурации из отчётов. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

РепозиторийСайт
123 дней назадЕщё не проверено
Поделиться

sonicwall-sma1000-cve-2026-102258-check от CompleteTech LLC

Tests Python 3.10+ Нет зависимостей времени выполнения AGPL-3.0 или коммерческая лицензия

sonicwall-sma1000-cve-2026-102258-check

Автономный офлайн-инструмент проверки для CVE-2026-102258: хранимый межсайтовый скриптинг (XSS) в AMC устройств SonicWall SMA1000 (модели 6210, 7210 и 8200v).

Инструмент проверки читает сборки и инвентаризационные данные, которые вы предоставляете, и сравнивает их с опубликованной производителем таблицей версий. Он никогда не обращается к цели и никогда не отправляет эксплойт-полезные нагрузки. Отсутствующие, квалифицированные, пользовательские, противоречивые и непокрытые данные остаются unknown.

Содержание

  • Область применения
  • Требования
  • Быстрый старт
  • Предпросмотр синтетического отчёта
  • Границы версий
  • Использование
  • Чтение результатов
  • Форматы вывода и контракт
  • Код завершения и прерывание
  • Ограничения
  • Источники и дополнительная литература
  • Участие в разработке, безопасность и лицензия

Область применения

  • Только CVE-2026-102258. Бюллетень производителя охватывает и другие уязвимости; эта CVE независима от них и рассматривается здесь отдельно.
  • Офлайн и только по версиям. Сетевого режима нет. Входные данные поступают из значений командной строки и локальных файлов JSON или CSV.
  • Свидетельства, а не верификация. Номер сборки — это то, что сообщил оператор. Это не доказательство развёрнутого состояния, и инструмент проверки не тестирует эксплуатируемость.
  • Только модели SMA1000 6210, 7210 и 8200v. Другие продукты SonicWall вне области применения.

Требования

  • Python 3.10 или новее, только стандартная библиотека. Нет зависимостей времени выполнения, и другие инструменты проверки не требуются.
  • CI запускает локальные модульные тесты на Ubuntu, Windows и macOS с Python 3.10 и 3.14.

Быстрый старт

Выполните эти команды из клона репозитория:

# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v

Синтетический инвентарь намеренно включает находки и неизвестные значения, поэтому его пример команды завершается с кодом 1. --output отказывается перезаписывать существующий report.html, если не добавлен --force.
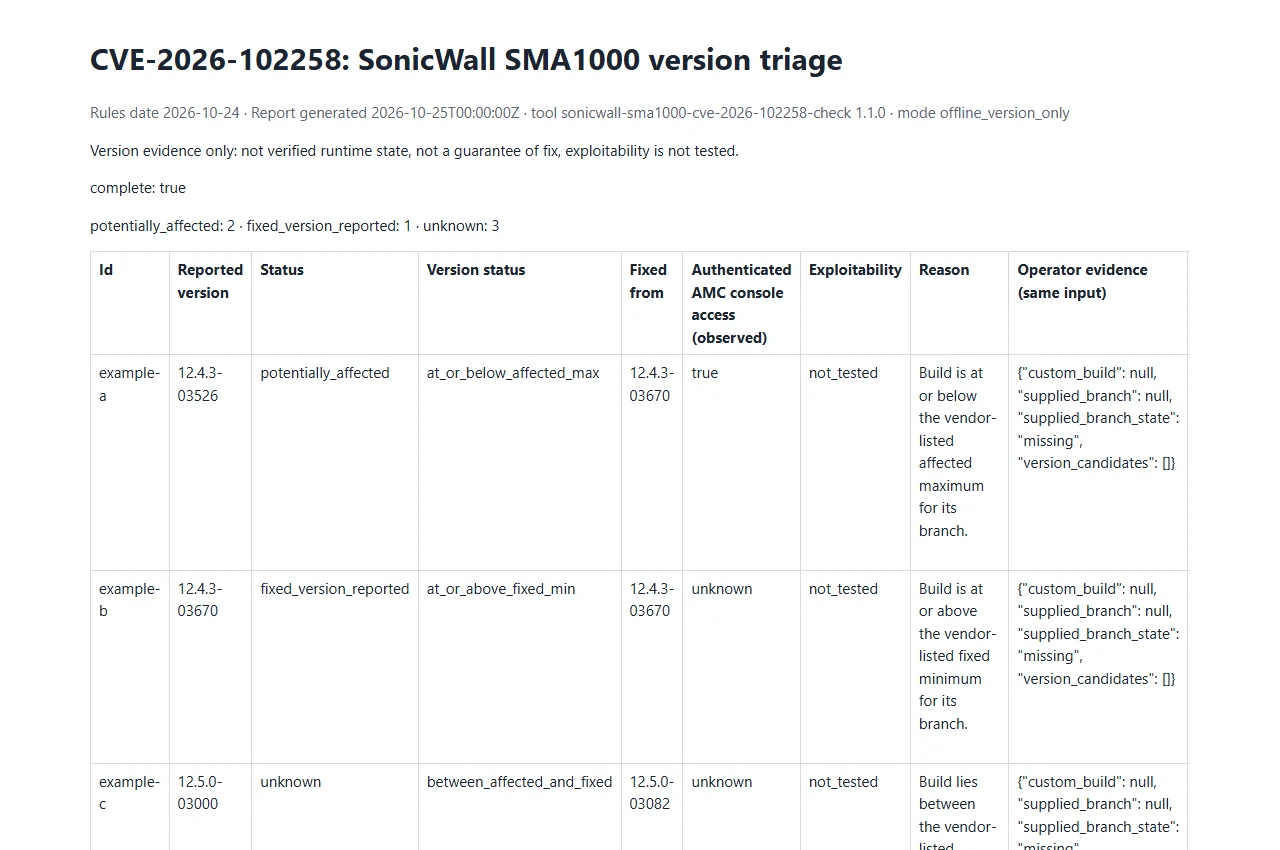
Предпросмотр синтетического отчёта

Синтетический отчёт SonicWall SMA1000

Открыть синтетический пример отчёта. Только пример данных; это не реальная оценка.

Границы версий

Правила датированы 2026-10-24 и взяты из уведомления о продукте SonicWall (SNWLID-2026-0017).

ВеткаЗатронуто поИсправлено начиная с
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • Сравнение выполняется по номеру сборки в пределах точной ветки. Сборки между затронутой и исправленной границами имеют статус unknown, как и другие ветки и любое значение, которое не удаётся разобрать.
  • Формулировка вендора — «and older» / «and higher», поэтому сборка выше исправленного минимума ветки считается исправленной, а сборки без ведущих нулей, такие как 12.4.3-3526, читаются по номеру сборки. Подробности см. в справочнике.
  • Сообщённая исправленная сборка не является подтверждением установки патча. Сообщённая затронутая сборка не является подтверждением эксплуатируемости.

Использование

python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
    [--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
    [--format json|csv|html] [--output FILE] [--force] [--strict]

Требуется хотя бы один из параметров --version, --inventory или --csv-list; в противном случае запуск завершается операционной ошибкой.

ПараметрНазначение
--version BUILDУказанная сборка в строгом формате <major>.<minor>.<patch>-<build> (можно повторять).
--branch BRANCHНеобязательная перекрёстная проверка ветки для значений --version. Ветка, не соответствующая сборке, даёт unknown.
--model MODELНеобязательная модель (6210, 7210 или 8200v) для значений --version. Непокрытая модель даёт unknown.
--authenticated-console-accessНаблюдение оператора (true, false или unknown, по умолчанию unknown) для значений --version. Никогда не влияет на оценку версии.
--inventory FILEJSON-инвентарь: объект или массив записей с schema_version: 1 (можно повторять).
--csv-list FILECSV-список с заголовком, включающим version (можно повторять).
--formatjson (по умолчанию), csv или html.
--output FILEЗаписать отчёт в файл вместо stdout. Существующий файл не перезаписывается, если не указан --force.
--forceРазрешить --output перезаписывать существующий файл.
--strictСчитать результаты unknown находками для кода выхода.

Правила ввода, кратко (полная схема приведена в справочнике):

  • Сборки должны быть строгими: без ведущего v, суффиксов prerelease или вендора. Обрезаются только ASCII-пробел, табуляция, CR и LF.
  • Записи инвентаря принимают необязательные id (или label), version, version_candidates, branch, model, authenticated_console_access и custom_build. Неверные типы или версии схемы являются операционными ошибками.
  • Неизвестные поля или столбцы, дублирующиеся ключи или заголовки, некорректный CSV, символические ссылки и нерегулярные файлы являются операционными ошибками. Отсутствующая версия — это unknown.
  • Ограничения: 1 MiB на входной файл, 10 000 записей на запуск и 128 символов на поле.
  • Входные данные не могут одновременно быть выходными отчётами, даже с --force; используйте новый путь для вывода.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






